動作の仕組み • 機能 • インストール • 使用方法 • mx-takeoverの実行
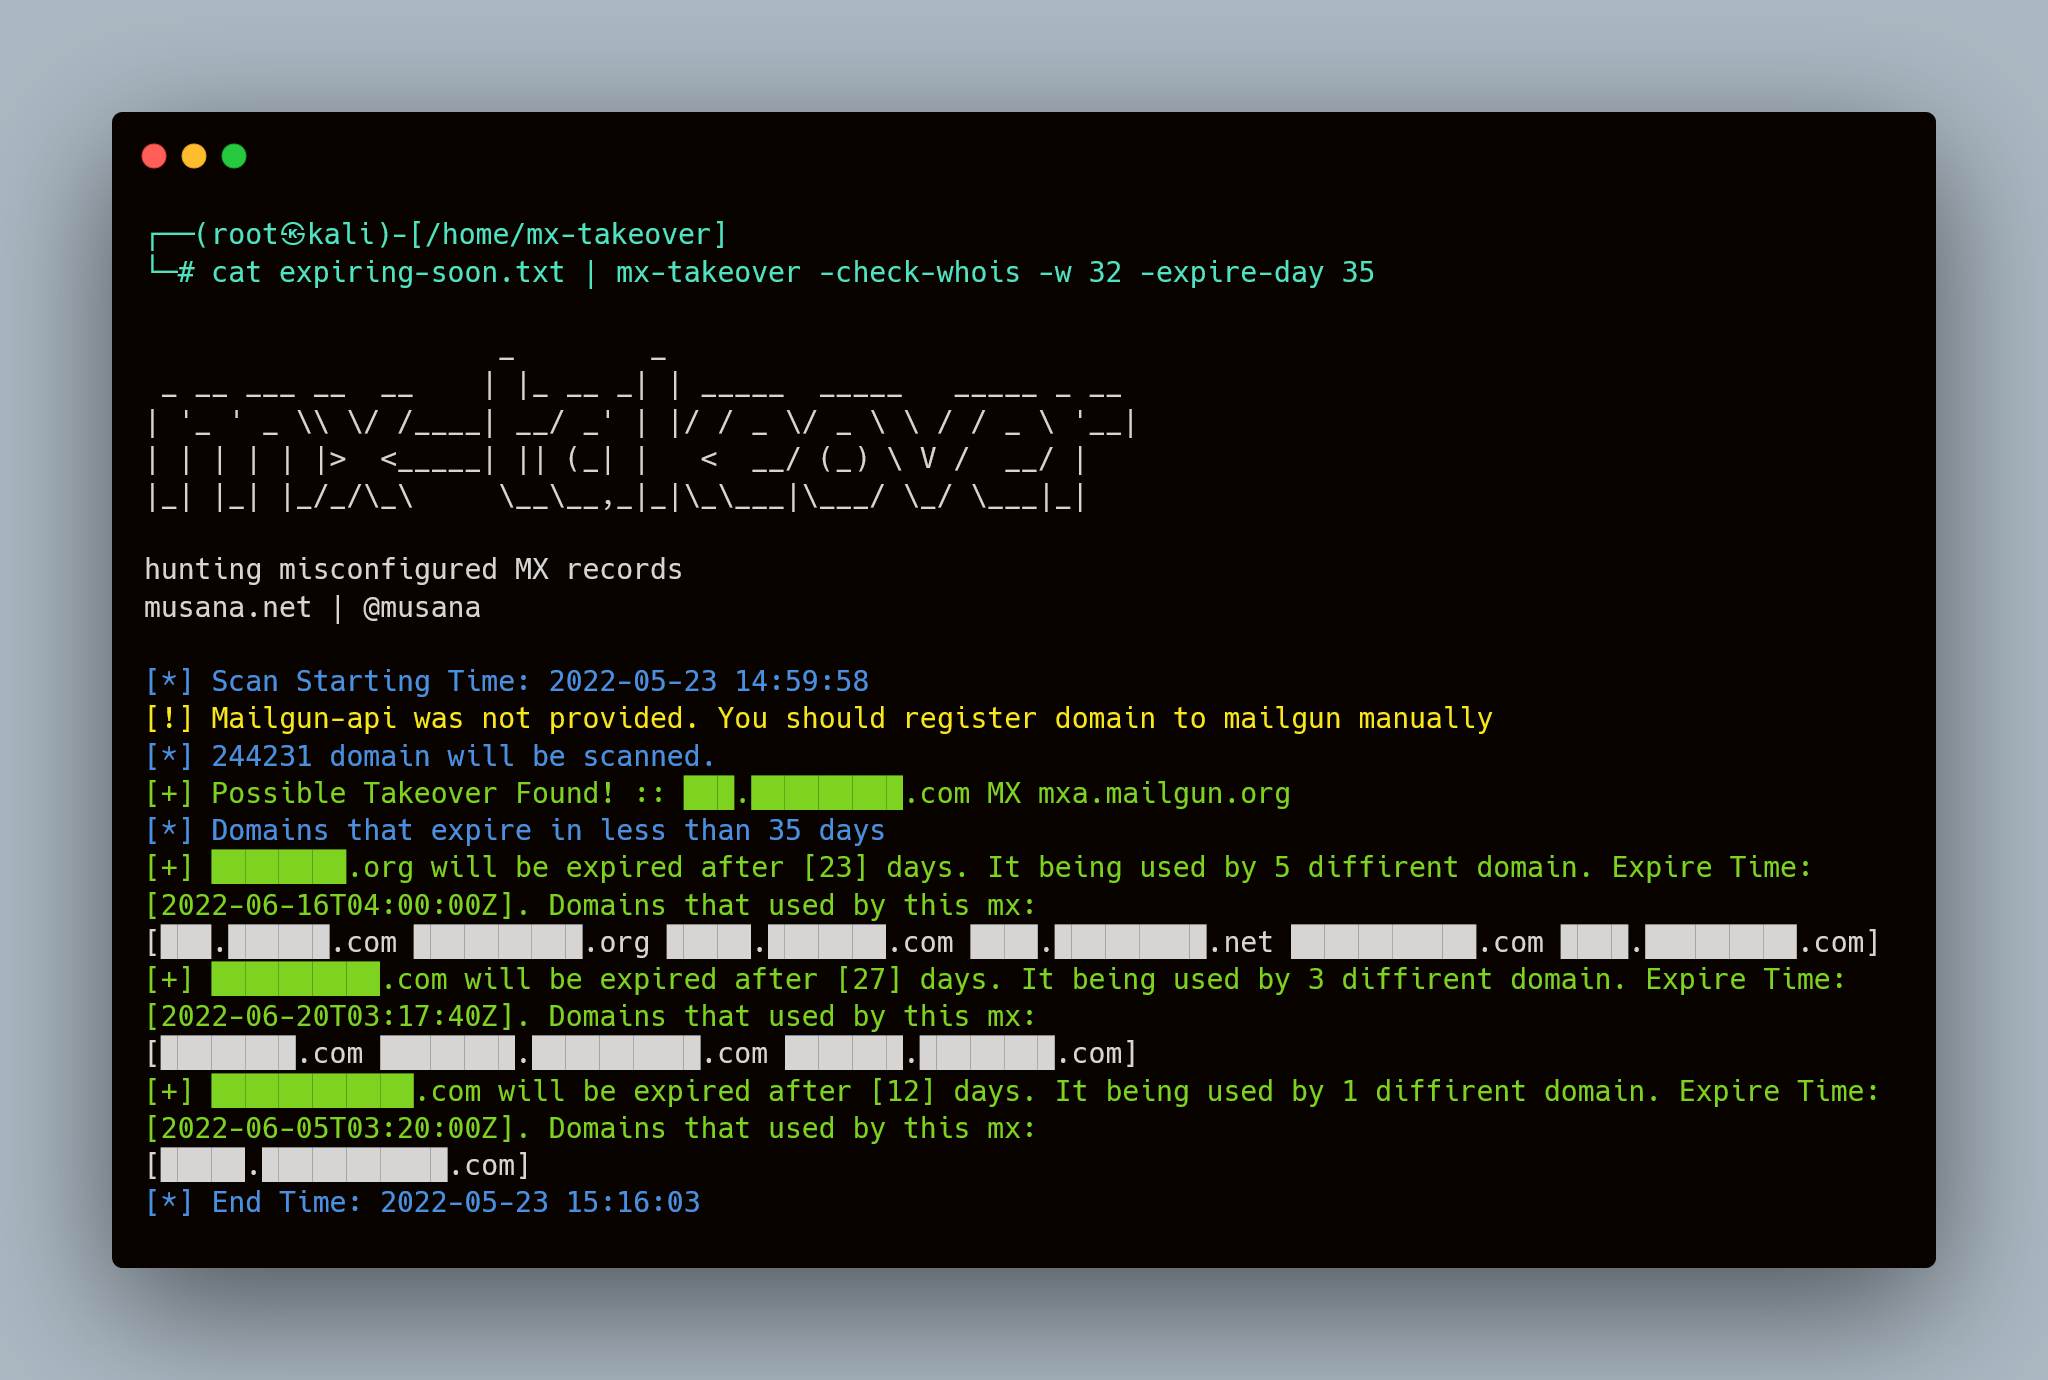
mx-takeoverはDNS MXレコードに焦点を当て、設定ミスのあるMXレコードを検出します。現在、以下の3つの手法をサポートしています。
制限事項
Mailgunはメール受信にMXレコード、メール送信にTXTレコード、トラッキングにCNAMEレコードを使用します。これらのレコードのうち、DKIMレコードのみが一意でランダムに生成されます。
そのため、他人になりすましてメールを送信することはできませんが、他人が関連ドメインに送信したメールを読む(受信する)ことはできます。
mx-takeoverをインストールするには、go1.17が必要です。以下のコマンドを実行してインストールしてください。
go install -v github.com/musana/mx-takeover@latest
mx-takeover -h
これにより、ツールのヘルプが表示されます。
┌──(root㉿kali)-[/home/mx-takeover]
└─# mx-takeover -h

                     _        _
 _ __ ___ __  __    | |_ __ _| | _____  _____   _____ _ __
| '_ ' _ \\ \/ /____| __/ _' | |/ / _ \/ _ \ \ / / _ \ '__|
| | | | | |>  <_____| || (_| |   <  __/ (_) \ V /  __/ |
|_| |_| |_/_/\_\     \__\__,_|_|\_\___|\___/ \_/ \___|_|

hunting misconfigured MX records
musana.net | @musana

  -check-whois
        Check whois for detecting unregistered mx domain or will be expire soon
  -expire-day int
        Estimated days for expiration (default 30)
  -h    help
  -mailgun-api string
        mailgun api for domain takeover automatically
  -output string
        Save output to file as json
  -show-only-mx
        show only that have mx records
  -v    Print all log
  -w int
        number of worker (default 32)
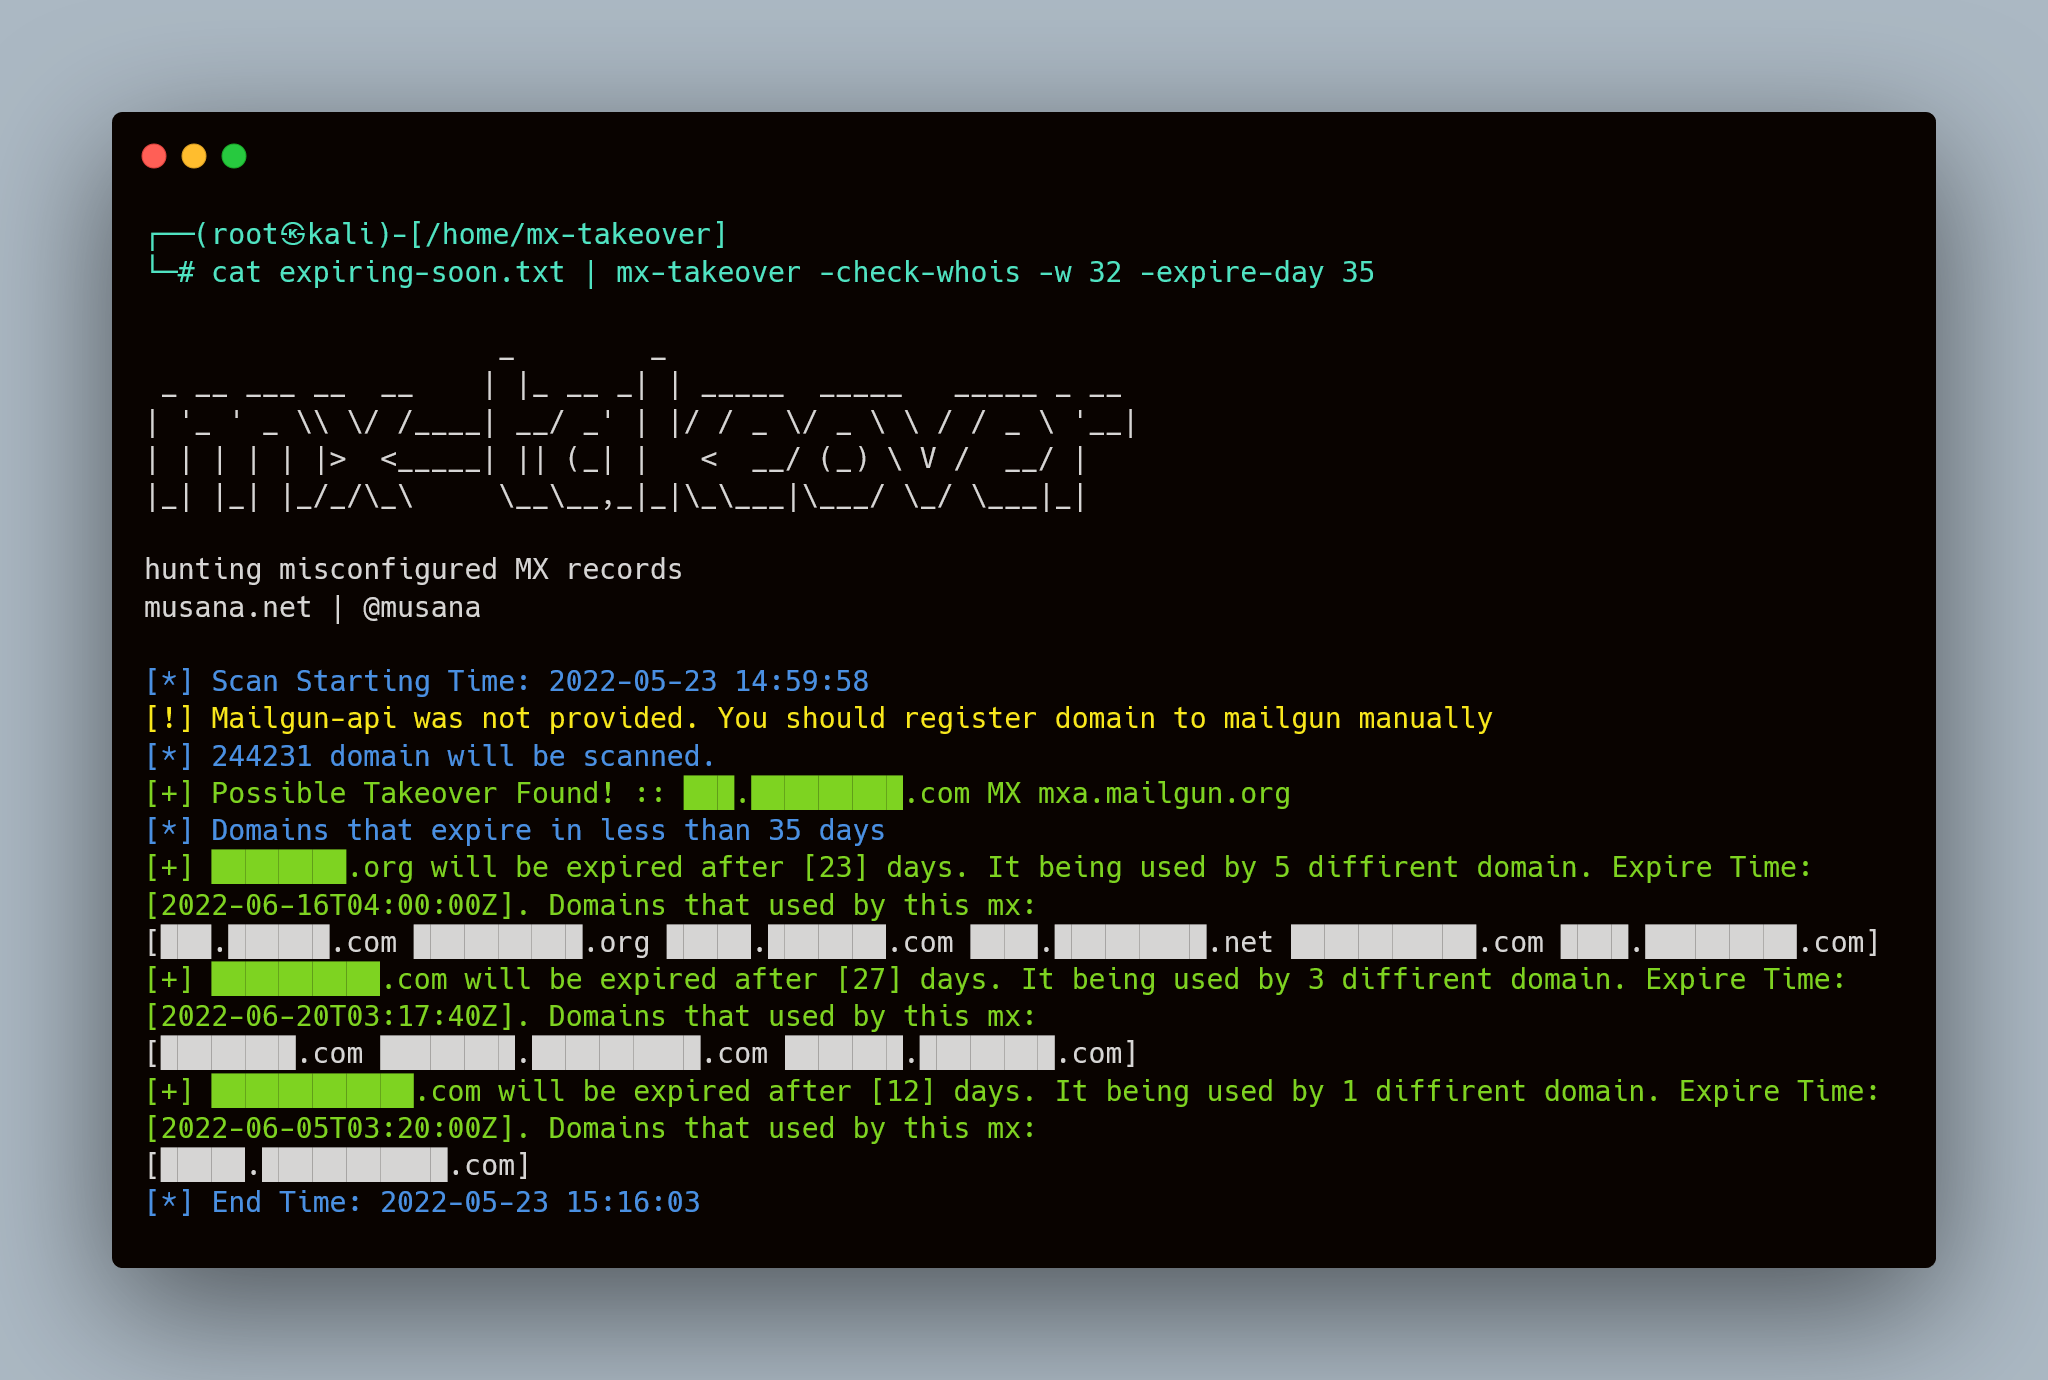
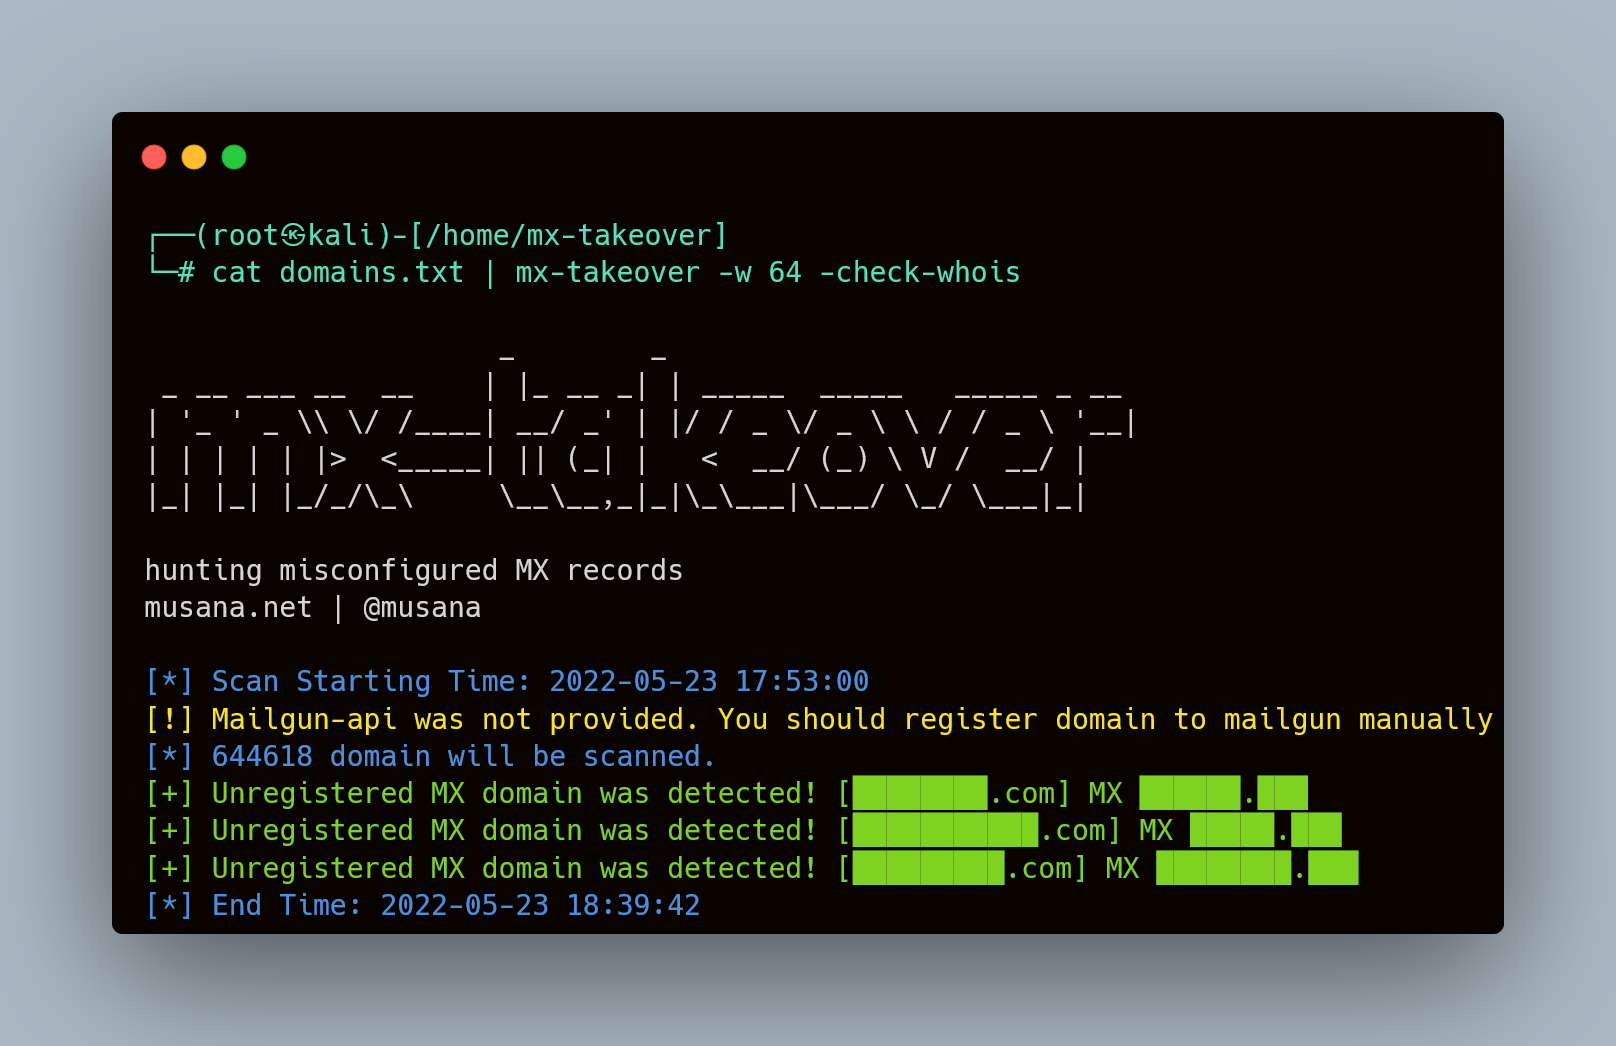
テキストファイルは1行ごとに記述する必要があります
テキストファイル内の各ドメインはhttp://またはhttps://で始まる必要があります
┌──(root㉿kali)-[/home/mx-takeover]
└─# cat sdomain.txt| mx-takeover -check-whois -w 64 -output mx.json

                     _        _
 _ __ ___ __  __    | |_ __ _| | _____  _____   _____ _ __
| '_ ' _ \\ \/ /____| __/ _' | |/ / _ \/ _ \ \ / / _ \ '__|
| | | | | |>  <_____| || (_| |   <  __/ (_) \ V /  __/ |
|_| |_| |_/_/\_\     \__\__,_|_|\_\___|\___/ \_/ \___|_|

hunting misconfigured MX records
musana.net | @musana

[*] Scan Starting Time: 2022-05-23 15:15:22
[!] Mailgun-api was not provided. You should register domain to mailgun manually
[*] 141 domain will be scanned.
[*] Domains that expire in less than 30 days
[*] Scan results was saved to mx.json
[*] End Time: 2022-05-23 15:15:24
キーはMXドメイン、値はキーで指定されたドメインで使用されているドメインです。
┌──(root㉿kali)-[/home/mx-takeover]
└─# cat mx.json| jq .
{
  "google.com": [
    "_cisco-uds._tcp.wordcamp.org"
  ],
  "maximum.nl": [
    "mcdonalds.maximum.nl"
  ],
  "naver.jp": [
    "line.naver.jp"
  ],
  "slgnt.eu": [
    "leveranciersmail.bol.com"
  ],
  "wordpress.net": [
    "_cisco-uds._tcp.wordpress.net"
  ],
  "wordpress.org": [
    "92.wordpress.org",
    "_cisco-uds._tcp.planet.wordpress.org",
    "_cisco-uds._tcp.profiles.wordpress.org",
    "_cisco-uds._tcp.wordpress.org",
    "_cisco-uds.planet.wordpress.org",
    "_cisco-uds.profiles.wordpress.org",
    "93.wordpress.org",
    "94.wordpress.org",
    "95.wordpress.org"
  ]
}
重要な更新(2022年6月15日): Mailgunは現在、メール受信のみの場合でも、すべてのレコード(MX、TXT、CNAME)に対してDNS確認を要求するようになりました。修正前は、メールを受信するにはMX確認だけで十分でした。約3週間前までは機能していましたが、この脆弱性はMailgunによって修正されました。以前送信されたメールは正常に送信され、Mailgunのログからメールの内容にアクセスできましたが、現在は「relaying denied」エラーが発生します。送信しようとすると、Remote Server returned '550 5.7.367 Remote server returned not permitted to relay -> 550 5.7.1 Relaying denied' エラーが発生します。
このプロジェクトが役に立ちましたか?コーヒーをご馳走いただけます。