 mor-golan/cve-2026-112869
CVE-2026-112869 の概念実証(PoC)です。これは We're Open! WordPress プラグイン(<=2.6)における未認証の反射型 XSS であり、シェルスクリプトがペイロードの反射を検証し、クロスオリジンの自動送信ページを生成します。

| CVE | CVE-2026-112869 |
| プラグイン | We're Open! (opening-hours) |
| 影響を受けるバージョン | <= 2.6 |
| 修正バージョン | 2.7 |
| 深刻度 | CVSS 7.1 高 |
| 攻撃者に必要なもの | アカウント不要。被害者は攻撃者が管理するページを開くだけでよい。 |
| アドバイザリ | Patchstack |
| 解説記事 | mor-golan.github.io/research/cve-2026-112869-opening-hours |
We're Open! は、デフォルト設定でログアウトした訪問者向けに AJAX アクション we_are_open_wp_ajax を登録します。私は、ハンドラが elements[0][content] を wp_kses_stripslashes() に第2引数として許可された HTML リストとともに渡していることを発見しました。この関数は引数を1つしか取らず、タグをフィルタリングしないため、値はフィルタリングされないまま admin-ajax.php が text/html として提供する JSON レスポンスで返されます。他のオリジン上のページは、このアクションに対してクロスサイト POST を自動送信でき、ペイロードは訪問者のブラウザ内で WordPress サイトのオリジンにおいて JavaScript として実行されます。
1. リフレクションを確認する。 このスクリプトは未認証の POST を1回送信し、ペイロードが生きたマークアップとして返ってくるかどうかを報告します。ターゲットは第1引数または環境変数 TARGET から取得され、デフォルトは http://localhost:8080. です。
chmod +x poc-opening-hours-2.6-unauth-reflected-xss.sh
./poc-opening-hours-2.6-unauth-reflected-xss.sh http://localhost:8080
# or
TARGET=http://localhost:8080 ./poc-opening-hours-2.6-unauth-reflected-xss.sh
終了ステータス: 0 は再現、1 は未再現、2 はリクエストの失敗またはレスポンスが空でした。
2. ブラウザでスクリプトが実行される様子を表示する。 このスクリプトはまた、ターゲットを指す poc-oh-attacker-page.html を書き出します。これを別のオリジン (別のポートで十分です) から配信し、開いてください:
python3 -m http.server 8000
# then open http://localhost:8000/poc-oh-attacker-page.html in a browser
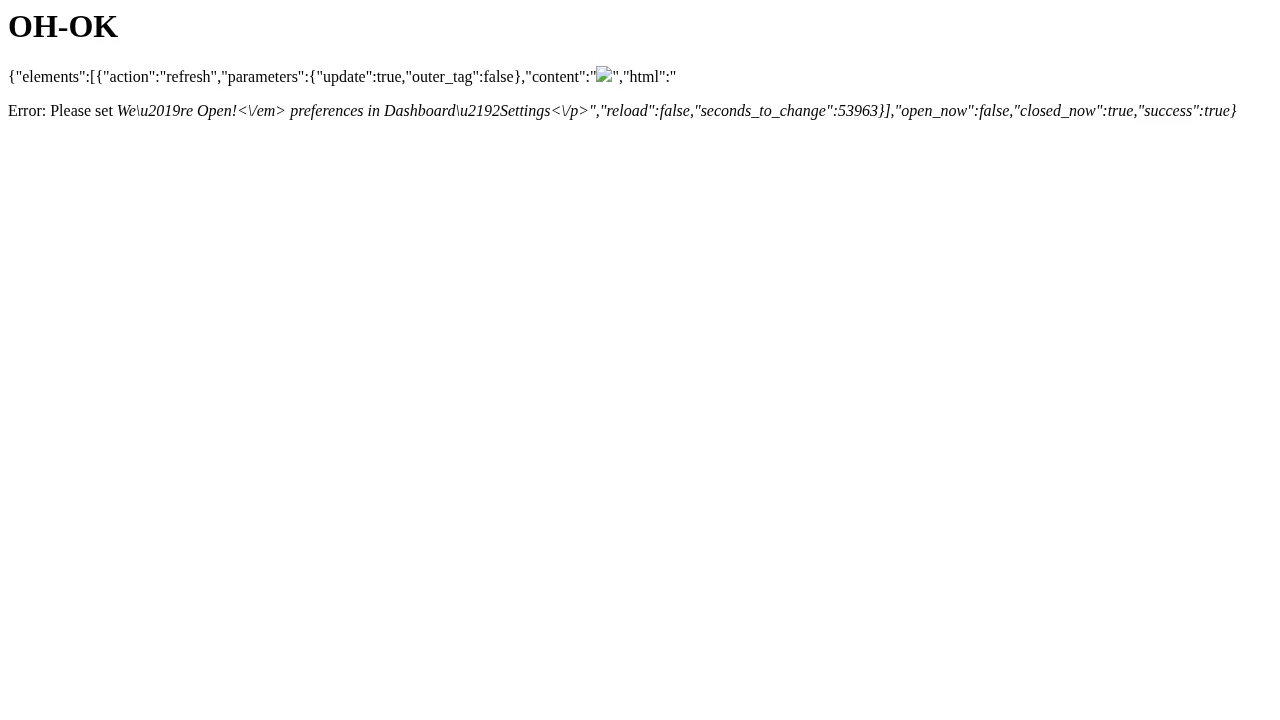
フォームは自動的に送信され、ブラウザはターゲットの admin-ajax.php に到達します。生成されたページは OH-OK という見出しを持ち、タブのタイトルは OH-OK、window.OHPROOF === "OH-OK" と表示され、location.origin はターゲットです。OH-OK はブラウザ内で文字コードから構築され、リクエストには決して現れないため、注入されたスクリプトが実行された場合にのみ表示されます。
2つの静的ページも同様に動作します。これらは http://localhost:8080, をターゲットにしているため、別のホスト向けにフォーム action を編集し、別のオリジンから配信して開いてください。
| ファイル | 目的 |
|---|---|
poc-opening-hours-2.6-unauth-reflected-xss.sh | 未認証リクエストを送信し、リフレクションされた content の値を出力し、ターゲット用の攻撃者ページを書き出し、結果に応じた終了コードで終了します。 |
poc-cross-origin-autosubmit.html | 自動送信する攻撃者ページ。ペイロードは OH-OK を計算し、ページタイトルと見出しに書き込みます。 |
poc-reflected-xss.html | 自動送信する攻撃者ページ。ペイロードは window.XSSFIRED = 1 を設定し、ページタイトルをサイトのドメインに書き換えます。 |
images/cross-origin-xss-executed.png | クロスサイト配信後にブラウザが到達したページで、OH-OK という見出しを持ちます。 |
許可されたセキュリティテストおよび教育目的のみに使用してください。自身が所有する、またはテストを許可されたシステムに対してのみ実行してください。
イスラエルの CVE ハンター兼バグバウンティハンターである Mor Golan によって発見・報告されました。






