Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-2859 — CVE-2023-2859 Medium Blog | Kitploit
ツール/GitHubGitHub/mnqazi/cve-2023-2859
脆弱性分析エクスプロイトウェブセキュリティ論文と研究学習と教育
GitHubmnqazi/cve-2023-2859

CVE-2023-2859

CVE-2023-2859 Medium Blog

リポジトリを見る
2323年前未レビュー
ウェブサイト
共有

CVE-2023-2859: TeamPass < 3.0.9 の管理者に影響するfolderNameへの保存型HTMLインジェクション - M Nadeem Qazi

こんにちは、

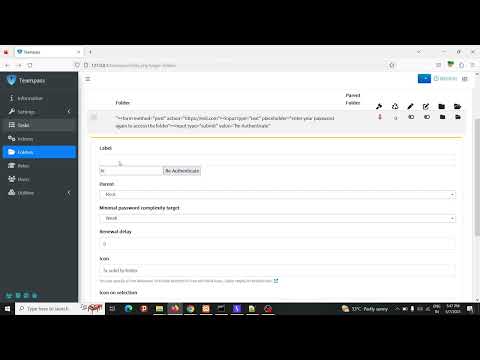
nilsteampassnet/teampass アプリケーションにおいて、FolderNameフィールドに保存型HTMLインジェクションが発生する重大な脆弱性を発見しました。悪意のあるHTMLコードをFolderNameフィールドに挿入することで、攻撃者はフォルダ名を変更することができます。

脆弱性の詳細

  • 脆弱性タイプ: 保存型HTMLインジェクション
  • CVE: CVE-2023-2859
  • ソフトウェアバージョン: TeamPass < 3.0.9
  • 作成者: M Nadeem Qazi

説明

注入されたペイロードは、管理者が侵害されたフォルダとやり取りする際に実行される可能性があり、さまざまな潜在的な攻撃への扉を開きます。注入されたHTMLコードには、管理者のシステムを攻撃し、そのセキュリティを危険にさらすために作成された悪意のあるスクリプト、iframe、その他のコンポーネントが含まれている可能性があります。

概念実証(PoC)

概念実証

影響

この脆弱性が悪用された場合、深刻な結果が生じる可能性があります:

  • データ盗難: 管理者が影響を受けるフォルダとやり取りする際に、悪意のあるコードが注入されて個人データが収集される可能性があります。これにはログイン情報、個人情報、その他の機密データが含まれます。盗まれたデータは、金融詐欺、個人情報窃盗、その他の悪意のある活動に悪用される可能性があります。

  • リダイレクト攻撃: 挿入されたコードにより、管理者が攻撃者の管理下にあるWebサイトにリダイレクトされる可能性があります。これにより、攻撃者は管理者のWebサーフィンに影響を与え、さらなる攻撃やフィッシングの試みにさらす可能性があります。

緩和策

この脆弱性はTeamPassのバージョン3.0.9で修正されました。

追加リソース

私の発見についてさらに詳しく知りたい場合は、huntr.devのレポートリンクをご確認ください。

また、私の研究やその他のセキュリティ関連トピックの最新情報については、こちらをフォローしてください:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

安全にお過ごしください!

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    392
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    253

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →