Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-2591 — CVE-2023-2591 Medium ブログ | Kitploit
ツール/GitHubGitHub/mnqazi/cve-2023-2591
脆弱性分析エクスプロイトウェブセキュリティ論文と研究学習と教育
GitHubmnqazi/cve-2023-2591

CVE-2023-2591

CVE-2023-2591 Medium ブログ

リポジトリを見る
1373年前未レビュー
ウェブサイト
共有

CVE-2023-2591: Teampass 3.0.6 のアイテムラベルにおける格納型HTMLインジェクション - M Nadeem Qazi

私は最近、人気のあるパスワード管理ツールである nilsteampassnet/teampass にセキュリティ脆弱性を発見しました。この脆弱性は CVE-2023-2591 として識別され、アイテムのラベルフィールドにおける格納型HTMLインジェクションの脆弱性です。2人のユーザーが同じフォルダーへのアクセス権を持っている場合、悪意のあるユーザーは、ラベルフィールドがHTMLインジェクションに対して脆弱なアイテムを作成できます。他のユーザーがそのアイテムを表示すると、攻撃者のWebサイトにリダイレクトされたり、フォームを使用してデータを取得されたりする可能性があります。

脆弱性の詳細

  • 脆弱性タイプ: 格納型HTMLインジェクション
  • CVE: CVE-2023-2591
  • ソフトウェアバージョン: Teampass 3.0.6
  • 著者: M Nadeem Qazi

説明

悪意のあるユーザーは、HTMLインジェクションを許可する脆弱なラベルフィールドを持つアイテムを作成することで、この脆弱性を悪用できます。他のユーザーがそのアイテムを表示すると、攻撃者のWebサイトにリダイレクトされたり、フォームを通じてデータを取得されたりする可能性があります。
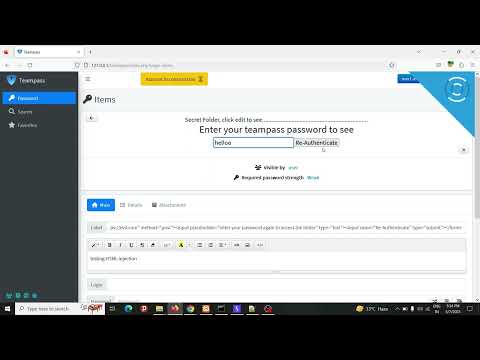
概念実証(PoC)

PoC

緩和策

私はこの脆弱性を nilsteampassnet/teampass チームに報告し、バージョン 3.0.7 のコミット 57a977 で検証され、修正されました。チームはまた、私の報告に対して情報開示バウンティを授与しました。

この脆弱性の影響は重大なものになる可能性がありました。悪意のある攻撃者がこの脆弱性を悪用してHTMLインジェクション攻撃を実行し、他のユーザーを攻撃者のWebサイトにリダイレクトしたり、フォームを通じて機密データを取得したりする可能性があったためです。これにより、機密情報の窃取、金銭的損失、影響を受けるユーザーや組織の評判の低下につながる可能性がありました。また、侵害されたアイテムやWebサイトとやり取りする他のユーザーに影響を及ぼす、より広範なセキュリティ侵害につながる可能性もありました。

このような脆弱性を防ぐために、ソフトウェアを定期的に更新し、安全なコーディング手法を導入することの重要性を強調したいと思います。私の報告が、このような脆弱性の潜在的なリスクについての認識を高め、ユーザーが必要な予防措置を講じるきっかけになることを願っています。

追加リソース

私の発見について詳しく知りたい場合は、huntr.dev のレポートリンクを確認してください。

また、私の研究やその他のセキュリティ関連トピックの最新情報については、以下からフォローできます:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

皆さんもどうかお気をつけて!

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    317
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    305
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →