
MISPタクソノミーシステムで使用されるタクソノミーであり、他の情報共有ツールでも使用できます。

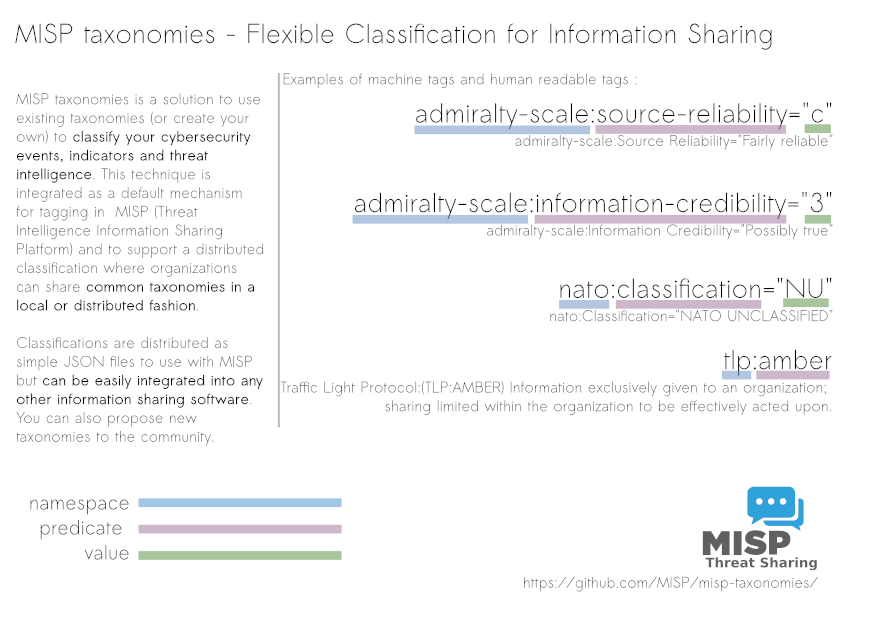
MISP タクソノミーは、情報にタグ付け、分類、整理するための共通の分類ライブラリのセットです。タクソノミーにより、分散したユーザーや組織間で同じ語彙を表現することができます。
MISP やその他の情報共有ツールで使用できるタクソノミーは、マシンタグ(トリプルタグ)で表現されます。マシンタグは、名前空間(必須)、述語(必須)、および(任意の)値で構成されます。マシンタグは、その形式からトリプルタグと呼ばれることがよくあります。
以下のタクソノミーは、MISP(ローカルタグまたは分散タグとして)や、セキュリティ情報共有ツール間で共通のタクソノミーを共有したい他のツールやソフトウェアで使用できます。
CERT-XLM : CERT-XLM セキュリティインシデント分類。 概要
DFRLab-dichotomies-of-disinformation : DFRLab の偽情報の二分法。 概要
DML : 検知成熟度レベル(DML)モデルは、サイバー攻撃の検知における成熟度を評価するための能力成熟度モデルです。インテル主導の検知と対応を行い、成熟した検知プログラムを重視する組織向けに設計されています。 概要
GrayZone : 能動的防御のグレーゾーンには、受動的防御要素と攻撃的作戦の間に位置するすべての要素が含まれます。この2つの間のグレーの領域を埋めるものです。このタクソノミーは、能動的防御の計画やモデリングに使用できます。 概要
PAP : 許可アクションプロトコル(PAP)は、受け取った情報をどのように使用できるかを示すために設計されました。 概要
access-method : システムにリモートアクセスするために使用されるアクセス方法。 概要
accessnow : Access Now が問題(セキュリティ、人権、青少年の権利など)を分類するための分類。 概要
acn : イタリア国家サイバーセキュリティ庁(ACN)のためのサイバー分類。 概要
acs-marking : アクセス制御仕様(ACS)マーキングタイプは、参加者間の共有を管理する関連ポリシーに基づいて自動アクセス制御システムを実装するために必要なオブジェクトタイプを定義します。 概要
action-taken : セキュリティインシデント(CSIRTの観点)の場合に取られたアクション。 概要
admiralty-scale : アドミラルティスケール(またはランキング、NATOシステムとも呼ばれる)は、情報源の信頼性と情報の信憑性を評価するために使用されます。FM 2-22.3(FM 34-52)「ヒューマンインテリジェンス収集作戦」およびNATO文書に基づく参照。 概要
adversary : 敵対者インフラストラクチャの概要と説明。 概要
agent-threat-rules : Agent Threat Rules(ATR)は、Apache 2.0 で公開されている AI エージェントの脅威に関するオープンな検知標準です。このタクソノミーは、プロンプトインジェクション、ツールポイズニング、スキル侵害、コンテキスト外部漏洩、エージェント操作、権限昇格、過度な自律性、モデル悪用、モデルセキュリティ、データポイズニングをカバーする10の攻撃カテゴリにわたる、コミュニティ管理の330のルールを整理します。述語はカテゴリを命名し、値は ATR-YYYY-NNNNN 形式の個々のルール識別子です。 概要
ai-bias-terminology : 各タイプのバイアスに関するスタンドアロンの定義のリスト。AIバイアスに一般的に使用される、または関連する総称用語。NIST.SP.1270-draft(2021)より。 概要
ai-computer-assisted : インテリジェンスパッケージやイベントの作成における AI 支援のレベルと、レビュー/更新のレベルを説明するタクソノミー。 概要
ai-safety-benchmark : MLCommons AI Safety Working Group(WG)によって作成された AI 安全性ベンチマーク v0.5。 概要
ais-marking : AIS マーキングスキーマの実装は、米国国土安全保障省(DHS)の National Cybersecurity and Communication Integration Center(NCCIC)によって維持されています。 概要
analyst-assessment : アナリストの分析能力を説明する一連の評価述語。これらの評価は、アナリスト自身またはアナリストを評価する別の当事者によって割り当てることができます。 概要
anti-piracy : 海賊行為対策のためのタクソノミー。 概要
approved-category-of-action : パートナーと共有されるインジケータに対する事前承認済みのアクションカテゴリ(MIMIC)。 概要
artificial-satellites : このタクソノミーは人工衛星を説明するために設計されました。 概要
aviation : 航空分野に対するセキュリティ脅威またはインシデントを説明するタクソノミー。 概要
binary-class : バイナリファイルのタイプのためのカスタムタクソノミー。 概要
ce-uas-classification : 欧州連合(EASA)ドローン分類 - C0 から C6。 概要
circl : CIRCL タクソノミー - インシデント対応と検知における分類スキーム。 概要
cloud-sovereignty : 欧州委員会のクラウド主権フレームワークに由来する、クラウド主権の目標、保証レベル、スコアリング重み。 概要
cnsd : このタクソノミーは、ペルー国家デジタルセキュリティセンター(Centro Nacional de Seguridad Digital del Perú)で利用可能な最初のバージョンです。 概要
coa : 攻撃を発見、検知、拒否、混乱、劣化、欺瞞、および/または破壊するために組織内で取られる行動方針。 概要
collaborative-intelligence : コラボレーティブインテリジェンス支援言語は、MISP のような脅威インテリジェンス共有プラットフォームを使用する際に、アナリストがクラウドソーシングによる支援を得て分析を実行できるようにするための共通言語です。この言語の目的は、協調分析を進め、早い段階で共有することです。 概要
common-taxonomy : 法執行機関とCSIRTのための共通タクソノミー。 概要

