
 mein-0/fortiless
FortiClientのFortiShield_74.sysミニフィルタにおけるtype-3カーネル境界外書き込みの概念実証と分析。ポートプロトコルの詳細およびBSODクラッシュの証拠を含む。

ハッカーの皆さん、こんにちは。
FortiClient 7.4.8.2066 には FortiShield_74.sys が同梱されています。これは altitude 320000 で動作する署名済みのミニフィルタです。FltBuildDefaultSecurityDescriptor を使って \FortiShieldPort を作成するため、接続できるのは SYSTEM と Administrators だけです。一般ユーザーは 0x80070005 を受け取ります。UAC バイパスも、標準ユーザーのおとぎ話もありません。
ポートプロトコルはごく小さなものです。タイプ 0 は「認証」です: MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog)。この秘密は .rdata 内の静的文字列です。2026年最高峰のセキュリティですね。これを使えば自分の PID をバイパスリストに追加し、保護を切り替えられます(タイプ 1/2)。タイプ 3 がバグです。ワイド文字列のパスを受け取り、長さチェックなしでグローバルバッファの末尾にコピーします。4000 wchar も経つと +0x400 の protect パスを破壊し、ドライバは .pdata に書き込んでいます。ヒープグルーミングもレースも不要です。ただページを踏み外すだけです。
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
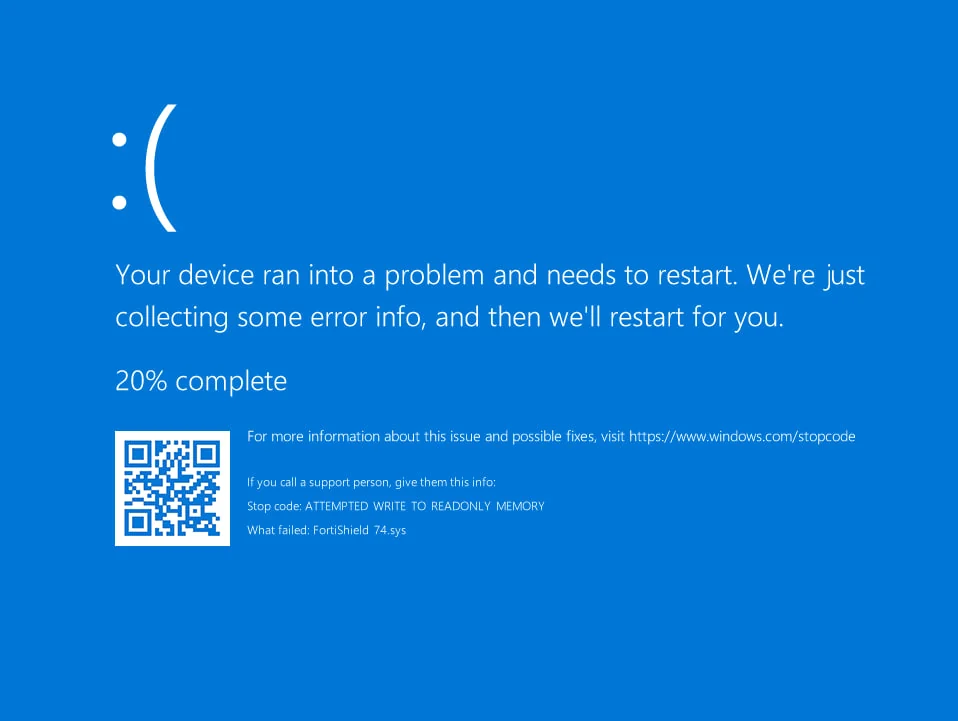
コピーループは +0xb560 にあり、コピー先は DAT_14001b690+0x2e です。読み取り専用ページに到達する前に、FortiClient の protect パスを食い尽くします。Fortinet はこれをシールドと呼んでいますが、何も守っていません。Windows 10 x64 22H2 (build 19045.6456) と FortiClient 7.4.8.2066 でテスト済みです。ZTNA インストーラはミニフィルタを登録すらしないので、手動でロードしました
さらに Instances\<name> キーに Altitude=320000 を設定しました。
人々にブロックされたせいで Fortnite を報告できませんでした。CVE も修正もありません。
乞うご期待、そしてハッキングを続けてください。






