
 md-thalal/cve-2023-29489
CVE-2023-29489は、cPanelの反射型クロスサイトスクリプティング(XSS)において悪用可能な脆弱性です。



特定のバージョンの cPanel で、悪用可能な反射型クロスサイトスクリプティング(XSS)脆弱性が発見され、CVE-2023-29489 が割り当てられました。この脆弱性により、攻撃者は認証なしで任意の JavaScript コードを実行できます。この XSS 脆弱性は、cPanel の管理ポートが外部に公開されていない場合でも悪用される可能性があります。ポート 80 および 443 の Web サイトも、cPanel で管理されている場合、この脆弱性の影響を受けます。
cPanel 11.109.9999.116 より前のバージョンで問題が発見されました。無効な webcall ID を介して、cpsrvd エラーページでクロスサイトスクリプティングが発生する可能性があります。
pip install CVE-2023-29489
CVE-2023-29489 -h
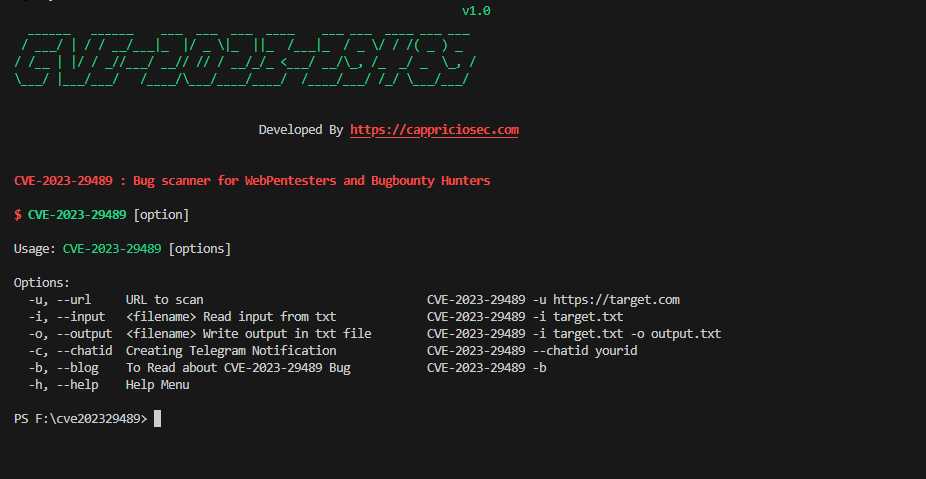
| Options | Description | Examples |
|---|---|---|
| -u, --url | スキャンする URL | CVE-2023-29489 -u https://target.com |
| -i, --input | txt から入力を読み取る | CVE-2023-29489 -i target.txt |
| -o, --output | txt に出力を書き込む | CVE-2023-29489 -i target.txt -o output.txt |
| -c, --chatid | Telegram 通知を作成 | CVE-2023-29489 --chatid yourid |
| -b, --blog | CVE-2023-29489 のバグについて読む | CVE-2023-29489 -b |
| -h, --help | ヘルプメニュー |
                                                                           v1.0
   _______    ________    ___   ____ ___  ___       ___  ________________
  / ____/ |  / / ____/   |__ \ / __ \__ \|__ \     |__ \<  /__  /__  <  /
 / /    | | / / __/________/ // / / /_/ /__/ /_______/ // / /_ <  / // /
/ /___  | |/ / /__/_____/ __// /_/ / __// __/_____/ __// /___/ / // /
\____/  |___/_____/    /____/\____/____/____/    /____/_//____/ /_//_/

                              Developed By https://cappriciosec.com


CVE-2022-21371 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2022-21371 [option]

Usage: CVE-2022-21371 [options]

Options:
  -u, --url     URL to scan                                CVE-2022-21371 -u https://target.com
  -i, --input   <filename> Read input from txt             CVE-2022-21371 -i target.txt
  -o, --output  <filename> Write output in txt file        CVE-2022-21371 -i target.txt -o output.txt
  -c, --chatid  Creating Telegram Notification             CVE-2022-21371 --chatid yourid
  -b, --blog    To Read about CVE-2022-21371 Bug           CVE-2022-21371 -b
  -h, --help    Help Menu


Website : https://cappriciosec.com/
Email : [email protected]






