
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
OpenClawMachines — Manage OpenClaw in your team (Enterprise) by providing it compute infrastructure, tool integration, Authentication and security primitives チーム(エンタープライズ)内でOpenClawを管理するために、コンピュートインフラストラクチャ、ツール統合、認証、セキュリティプリミティブを提供します。 | Kitploit
ツール/GitHubGitHub/mathaix/openclawmachines
コンテナセキュリティ動的分析 (サンドボックス)セキュリティ仮想化ネットワークセキュリティクラウドセキュリティDevSecOpsアイデンティティ&アクセス管理 (IAM)認証AIセキュリティ
GitHubmathaix/openclawmachines

OpenClawMachines

Manage OpenClaw in your team (Enterprise) by providing it compute infrastructure, tool integration, Authentication and security primitives チーム(エンタープライズ)内でOpenClawを管理するために、コンピュートインフラストラクチャ、ツール統合、認証、セキュリティプリミティブを提供します。

565712ヶ月前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
リポジトリを見るウェブサイト

OpenClaw Machines のロゴ — マイクロVMを掴む機械の爪 OpenClaw Machines

必要なだけの隔離されたOpenClawエージェントを、あなた自身のハードウェア上で実行できます。

License: Apache-2.0 CI Stars

OpenClaw Machines は、あなた自身のインフラ上で安全なAIサンドボックス内で OpenClaw を実行するためのオープンソースプラットフォームです。コントロールプレーンがホストを調整し、各エージェントはそれらのホスト上で独自の Firecracker マイクロVM内で実行されます — ハードウェアで隔離され、信頼できないコードやエージェント生成コードに対しても安全です。Cloudflare データプレーンが正面玄関です:すべてのマシンはエッジ認証の背後にある独自のサブドメインを持ち、VMの内部で終端するトンネルを介して到達します — ユーザーからVMへのトラフィックのためにホストポートは公開されません。現在のコントロールプレーンは、各エージェントの認証済み制御API(9090 ポート)へのプライベートアクセスまたはファイアウォール制限付きアクセスを依然として必要とします。実際の動作は openclawmachines.com でご覧いただけます。

Apache-2.0 の パブリックコア は、そのスタックのすべてのピースを提供します:

  • 最小限のコントロールプレーン — Go API、Postgres をバックエンドとするアカウント、マシン、ホスト; 配置、 マシンライフサイクル、 ホスト登録、 バックアップ、および 耐久性のあるワークフロー;
  • ホストエージェント (ocm-agent) — 登録されたLinuxボックス上でFirecrackerマイクロVMを起動、監視、終了し、ブリッジ/TAPネットワーキングとルートファイルシステムのステージングを管理;
  • ホストごとの LLMプロキシ (LiteLLM) — モデルキーとBYOキーサポートのための一元管理、プロバイダー間でのマシンごとの使用状況追跡(または独自のローカルサーブモデル);
  • OpenClawランタイム — VM内のコンポーネント:認証プロキシ、Webチャットゲートウェイ、ライブターミナル、およびアーティファクト駆動のランタイムステージング/アップグレードフロー;
  • ブラウザランタイム — CDPルーティングと視聴可能なライブビューを備えたペアのChromiumブラウザVM;
  • ワークスペース統合 / ネイティブMCP — GitHub、Google Workspace、OpenAPI、GraphQL、リモートMCPツールをワークスペースごとに一度接続し、OCM MCPファサードを介してマシンに公開;
  • そして、それらすべてを組み立てる ビルドパイプライン — すべてのコンポーネントのビルドコマンド、GCSアーティファクトバケットレイアウト、ホストプロビジョニングスクリプト、およびリリースレーン。

ocm CLI は別の Apache-2.0 リポジトリ mathaix/ocm-cli にあります。

ビデオリンク

スクリーンショットをクリックして、YouTubeの43秒デモをご覧ください。これは埋め込みプレーヤーではなく、リンクされた画像です。
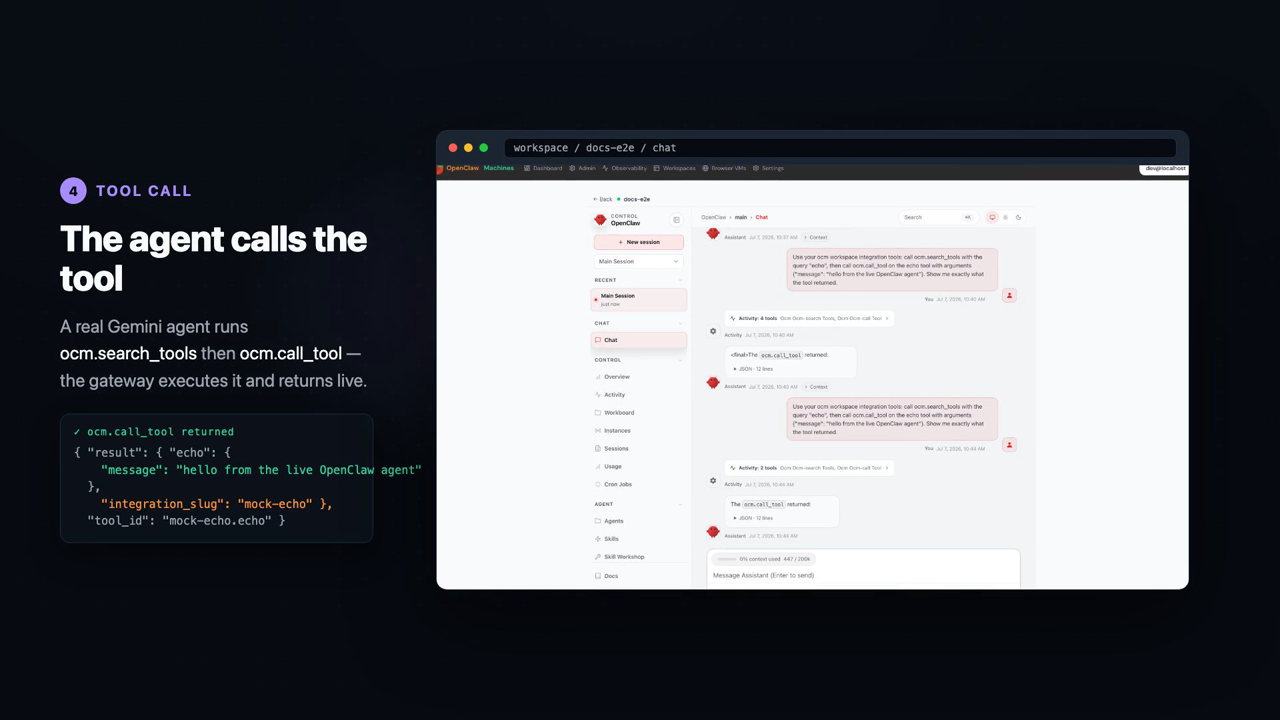
OpenClaw Machines デモ:エージェントがワークスペースMCPツールを呼び出す

デモでは、ホストオンボーディング、エージェントスピンアップ、実行中のFirecracker VMターミナル、ワークスペースMCP統合、そしてエージェントのツール呼び出しをエンドツーエンドでカバーしています。
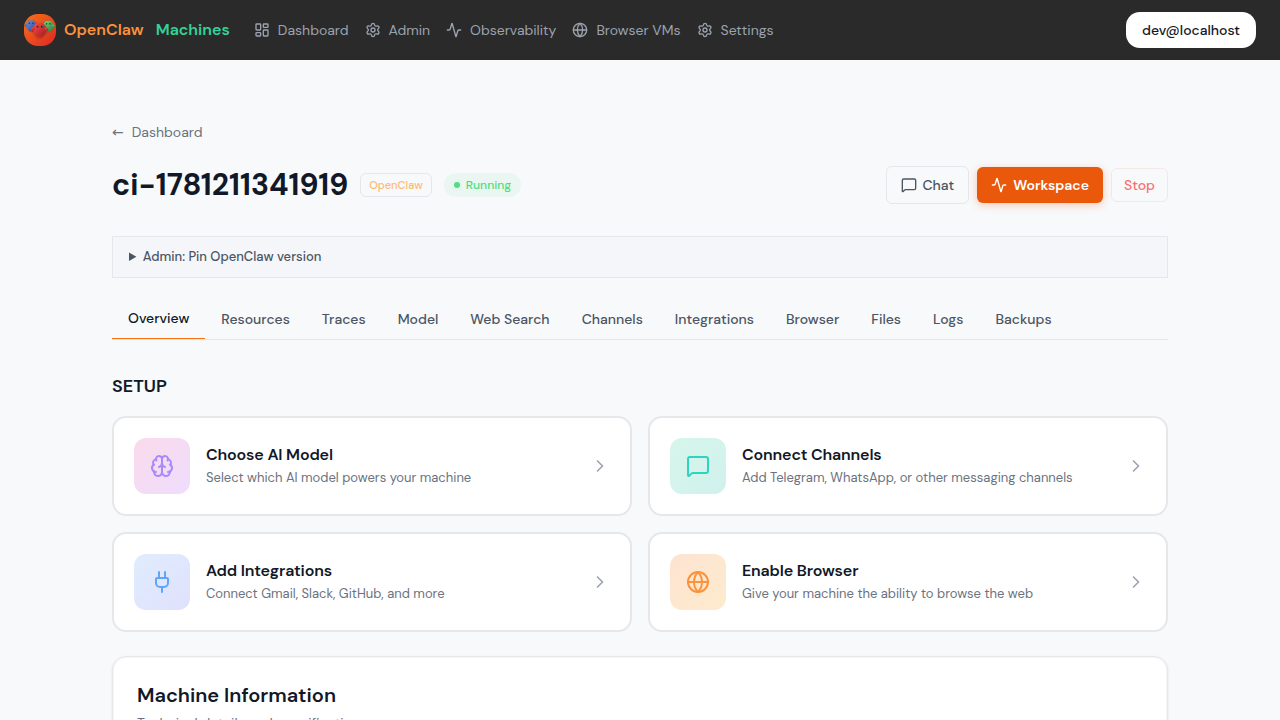
FirecrackerマイクロVMで実行中のOpenClawマシン

OpenClaw Machines の理由

  • セキュリティ。 真の分離、コンテナではありません:エージェントごとに1つのFirecrackerマイクロVM、独自のゲストカーネルとKVMハードウェア境界の背後 — そしてエッジとすべてのVM内部で認証が強制されます。
  • コスト。 一台のフラットなサーバーコスト:単一のベアメタルボックスをレンタルし、収まるだけのハードウェア分離エージェントを実行 — オプションの比較 をご覧ください。同じアーキテクチャはトークン消費も削減します:エージェントを、トークンごとに課金されるAPIではなく、自身のGPUハードウェア上で動作するオープンソースモデルにルーティングします。
  • 主権。 あなたのハードウェア、あなたのデータ、あなたのキー。コントロールプレーンとワーカーを自分所有のマシンで実行し、ホストごとのLLMプロキシを介してモデルトラフィックを任意のプロバイダー — または自身のGPUでサーブされるモデルにルーティングします。
  • オープンソース。 Apache-2.0 パブリックコアとコンパニオン ocm CLI、採用、埋め込み、貢献に対して寛容にライセンスされています。
  • エンタープライズ。 マルチユーザーアカウントとチーム、管理者制御のホスト管理、マシンごとの暗号化シークレット、フリート全体での容量/配置ポリシー。
  • エコシステム。 Web自動化のためのブラウザVM、ライブターミナルとWebチャット、VMごとのルーティング、ワークスペーススコープのネイティブMCP統合、バックアップ/スナップショット、エージェントメモリ、OpenTelemetry/Opikトレーシングとマシンごとの使用状況追跡による可観測性。

オプションの比較

現在 OpenClaw を実行している場合、いくつかのオプションがあります:

  1. ローカルハードウェア — 自分のラップトップまたはデスクトップで実行。
  2. VPS(例:Hostinger、DigitalOcean) — 仮想サーバーをレンタルしてそこで実行。
  3. マネージドサービス(例:KiloClaw) — ホスト型のOpenClawインスタンスを立ち上げ、インスタンスごとに支払い。

OpenClaw Machines は 4番目のオプションです:1台のベアメタルサーバー(OVHcloud、Hetznerなど)をレンタルし、OpenClaw Machines をそのサーバーに向け、ボックスが収容できるだけのハードウェア分離されたOpenClawインスタンスを立ち上げます。1エージェントでも50でも — コストは1台のフラットサーバーのままです。

機能ローカルハードウェアVPS (Hostinger)マネージド (KiloClaw)OpenClaw Machines
セットアップの手間低中最も低い中 (プロビジョニング + ホスト登録)
エージェントごとの分離プロセスレベル共有カーネル/コンテナインスタンスごと (マネージド)ハードウェア — Firecracker マイクロVM
多数のエージェントを実行自分のボックスに制限VPSサイズに制限はい — ただし各エージェントに支払いはい — サーバーが収容できるだけ
マルチユーザー / チームいいえ手動様々はい — 組み込みアカウントとチーム
コストモデル自分のハードウェアVPSごとに支払いインスタンスごとに支払いサーバーごとに支払い (フラット)
スケール時のコストスケールしないサイズに応じて上昇最も高い (エージェントごとに線形)エージェントごとに最も低い
ハードウェア制御完全 (ただし限定的)仮想化、共有なし完全 — 専用ベアメタル
データとキーはあなたのものはいほとんどいいえ (彼らのインフラ)はい — あなたのハードウェア
バックアップ / スナップショット手動プロバイダーのスナップショットマネージド組み込み
運用 / メンテナンスあなたあなたなしあなた (自己ホスト型コントロールプレーン)

要するに:マネージドルートは最も簡単ですが、エージェントごとに課金されます。ローカルとVPSは始めるのは安いですが、分離性やスケーラビリティに欠けます。OpenClaw Machines は、2、3のエージェントを超えて実行する場合、もう少しセットアップと引き換えに最高の経済性と分離性を提供します — 1台のサーバー、多数のハードウェア分離エージェント、すべてあなたのもの。

仕組み

OpenClaw Machines は、あなた自身のLinuxサーバーを、安全でオンデマンドのサンドボックスのプールに変えます。各サンドボックスは、1つのAIエージェントを実行する実際のFirecrackerマイクロVM(独自のカーネル、KVMを介したハードウェア分離)です。プラットフォームは、それらのVMを作成し、追跡し、トラフィックをルーティングし、終了させるコントロールプレーンです — これにより、自分所有のインフラ上で多くの信頼できないエージェントを安全に実行できます。考え方としては、AIエージェントのためのミニクラウドであり、自分でホストするものです。

  1. コントロールプレーン(Goバックエンド) — 頭脳。 アカウント、マシン、ホスト、設定;UI/CLIが呼び出すAPI;配置とライフサイクルオーケストレーション。
  2. ホスト + ワーカーエージェント — あなたのLinuxボックス。 インストールスクリプトでホストを登録;ワーカーエージェントは指示に従ってFirecrackerマイクロVMを起動・停止。
  3. マシン — エージェントごとに1つの隔離されたマイクロVM。 内部:OpenClawエージェント、Webチャットゲートウェイ、ライブターミナル。
  4. ブラウザVM — ヘッドフルChromiumとライブビューを実行する別個のマイクロVM。ブラウザ自動化のためにエージェントがCDP経由で操作。
  5. ルーティング / データプレーン — 実行中の各VMは独自のサブドメインと、VMの内部で終端するCloudflare Tunnelを取得。エッジとVM内で認証が強制される。
  6. ワークスペース統合(ネイティブMCP) — 外部ツールをワークスペースごとに一度接続(GitHub、Google Workspace、または任意のOpenAPI / GraphQL / リモートMCPエンドポイント);コントロールプレーンはそれらを単一の組み込みMCPサーバーを介して各マシンのエージェントに公開し、エージェントはocm.search_tools / ocm.call_toolで発見・呼び出し — 統合ごとの配線は不要。
ツールをダウンロード