
 matanolabs/matano
AWS上でペタバイト規模の脅威ハンティング、検出 & 対応、およびサイバーセキュリティ分析のためのオープンソースセキュリティデータレイク



Matano オープンソースセキュリティデータレイクは、AWS上でセキュリティチーム向けに構築されたオープンソースのクラウドネイティブなセキュリティデータレイクです。
[!NOTE] Matano は、完全なエンタープライズセキュリティオペレーションプラットフォームのための商用マネージド Cloud SIEM を提供しています。詳細はこちら。
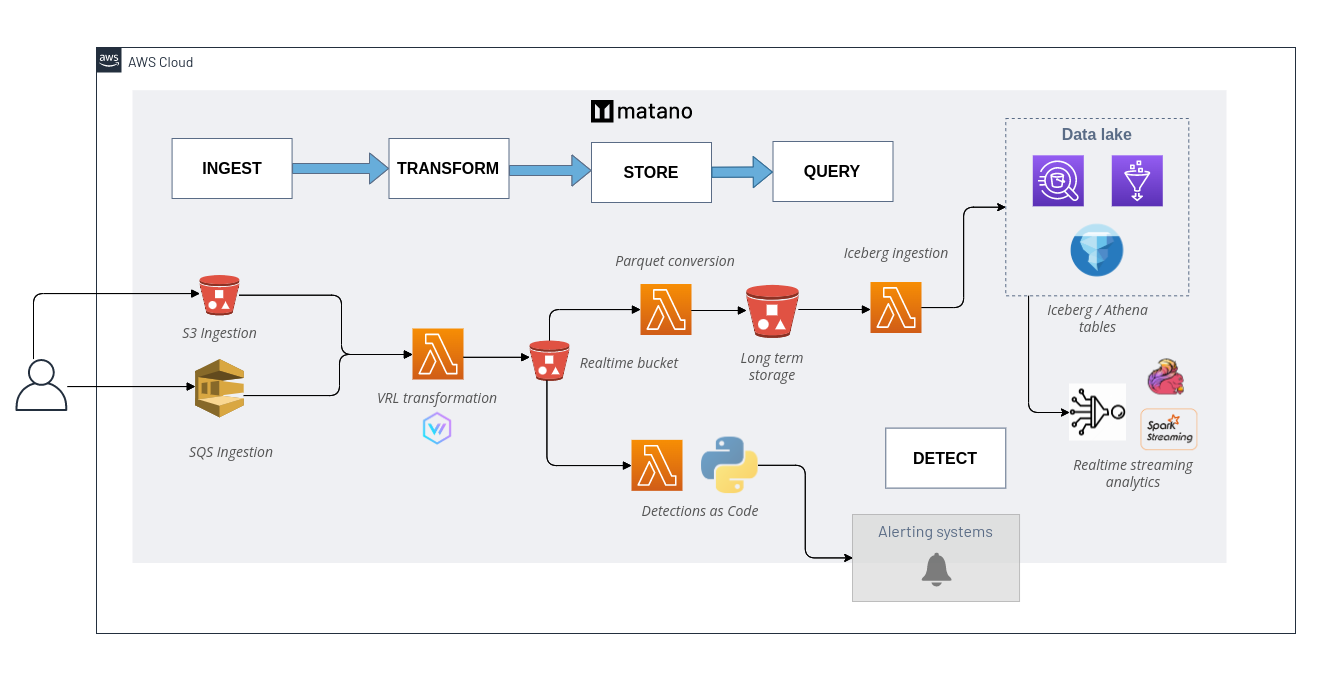
matano CLIをインストールして、MatanoをAWSアカウントにデプロイし、デプロイメントを管理します。
Linux```bash curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-linux-x64.sh chmod +x matano-linux-x64.sh sudo ./matano-linux-x64.sh
**macOS**```bash
curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-macos-x64.sh
chmod +x matano-macos-x64.sh
sudo ./matano-macos-x64.sh
はじめるには、matano init コマンドを実行してください。
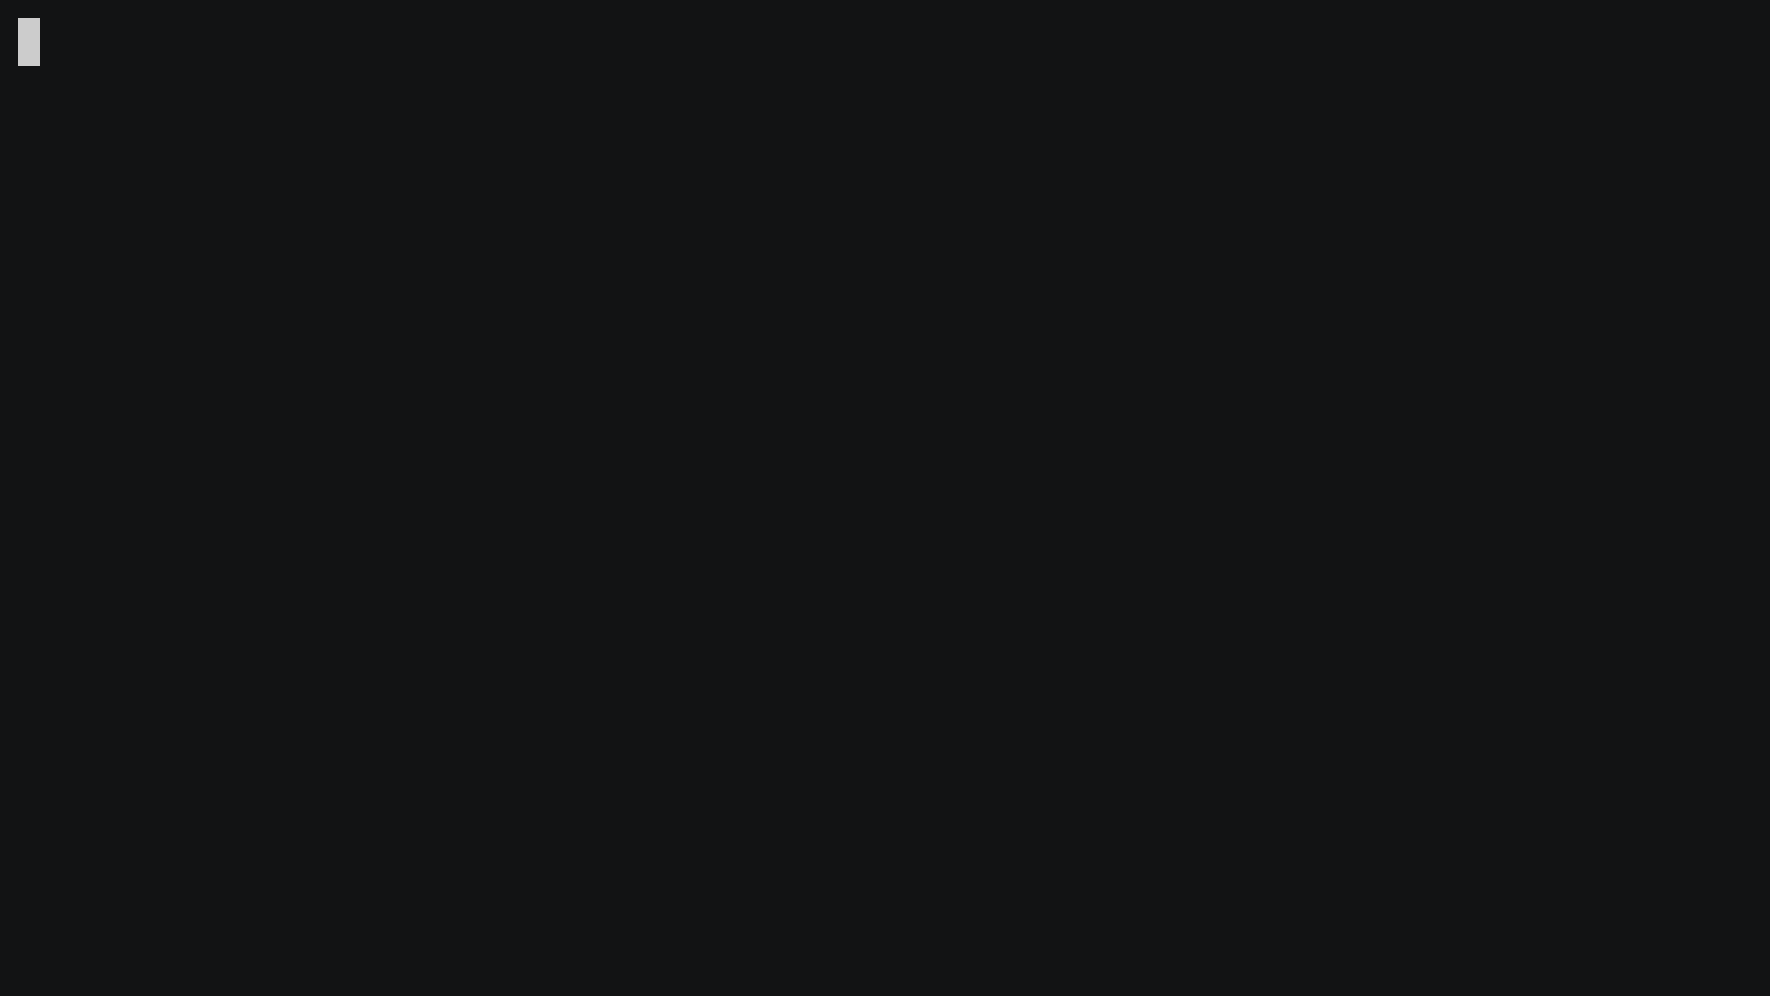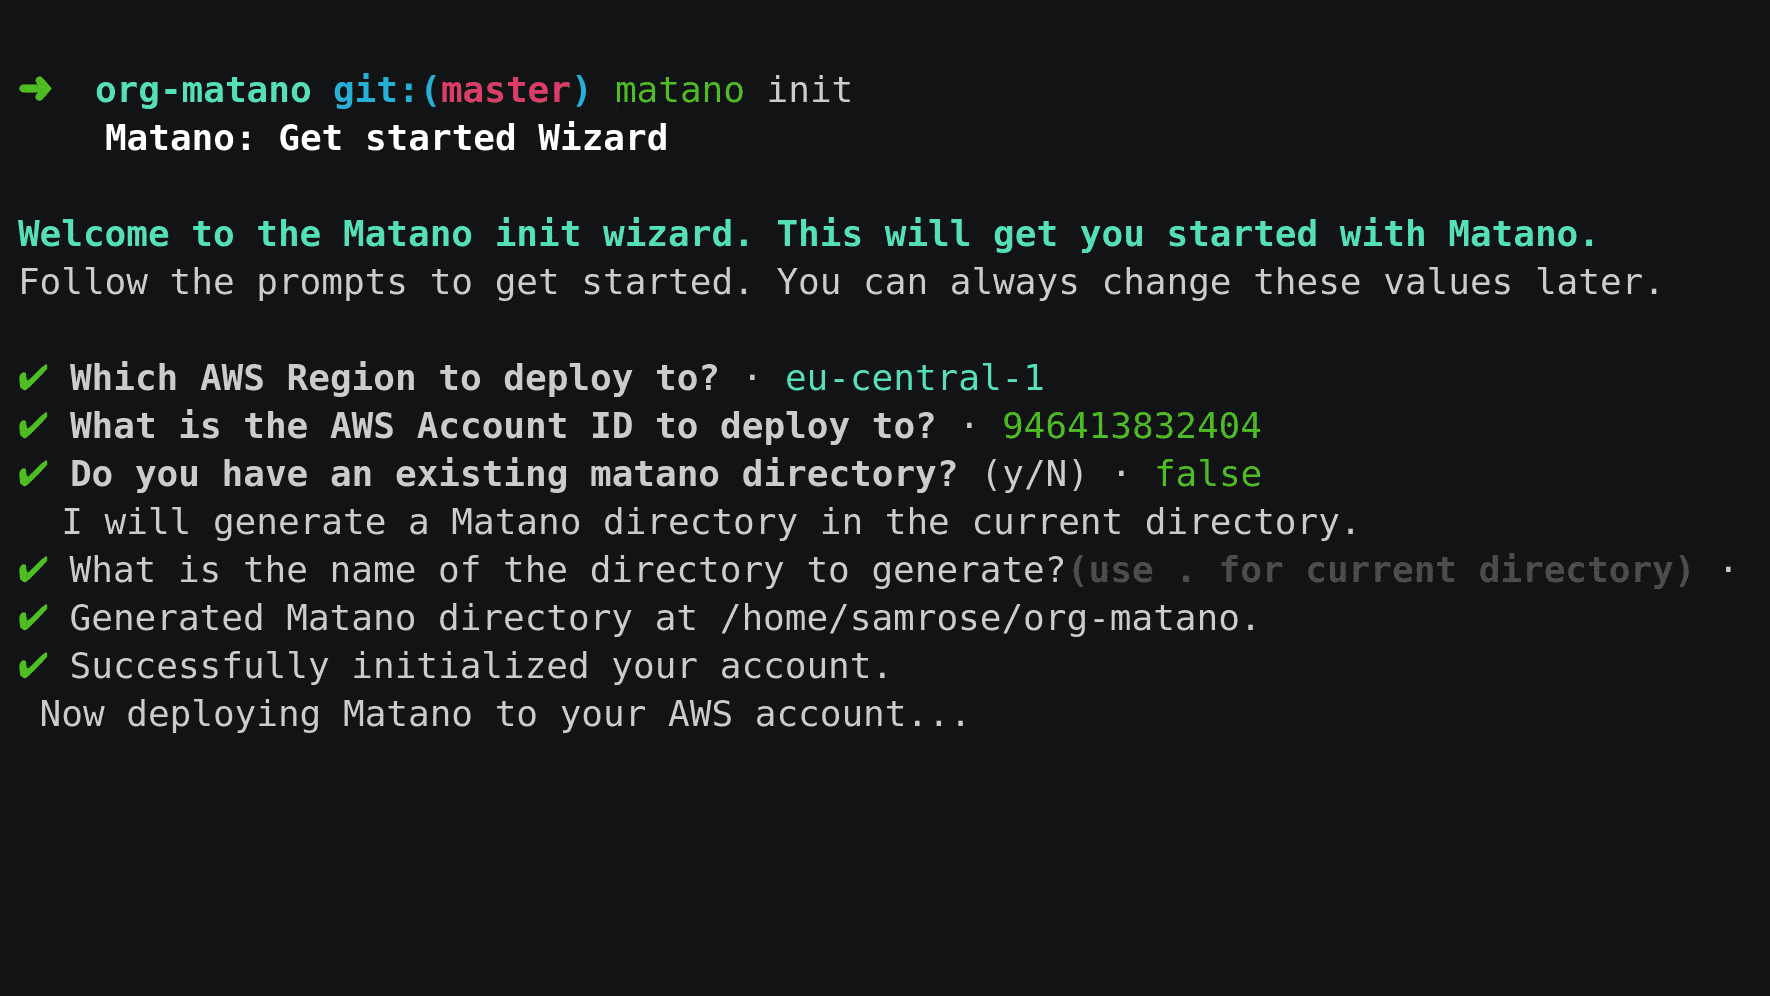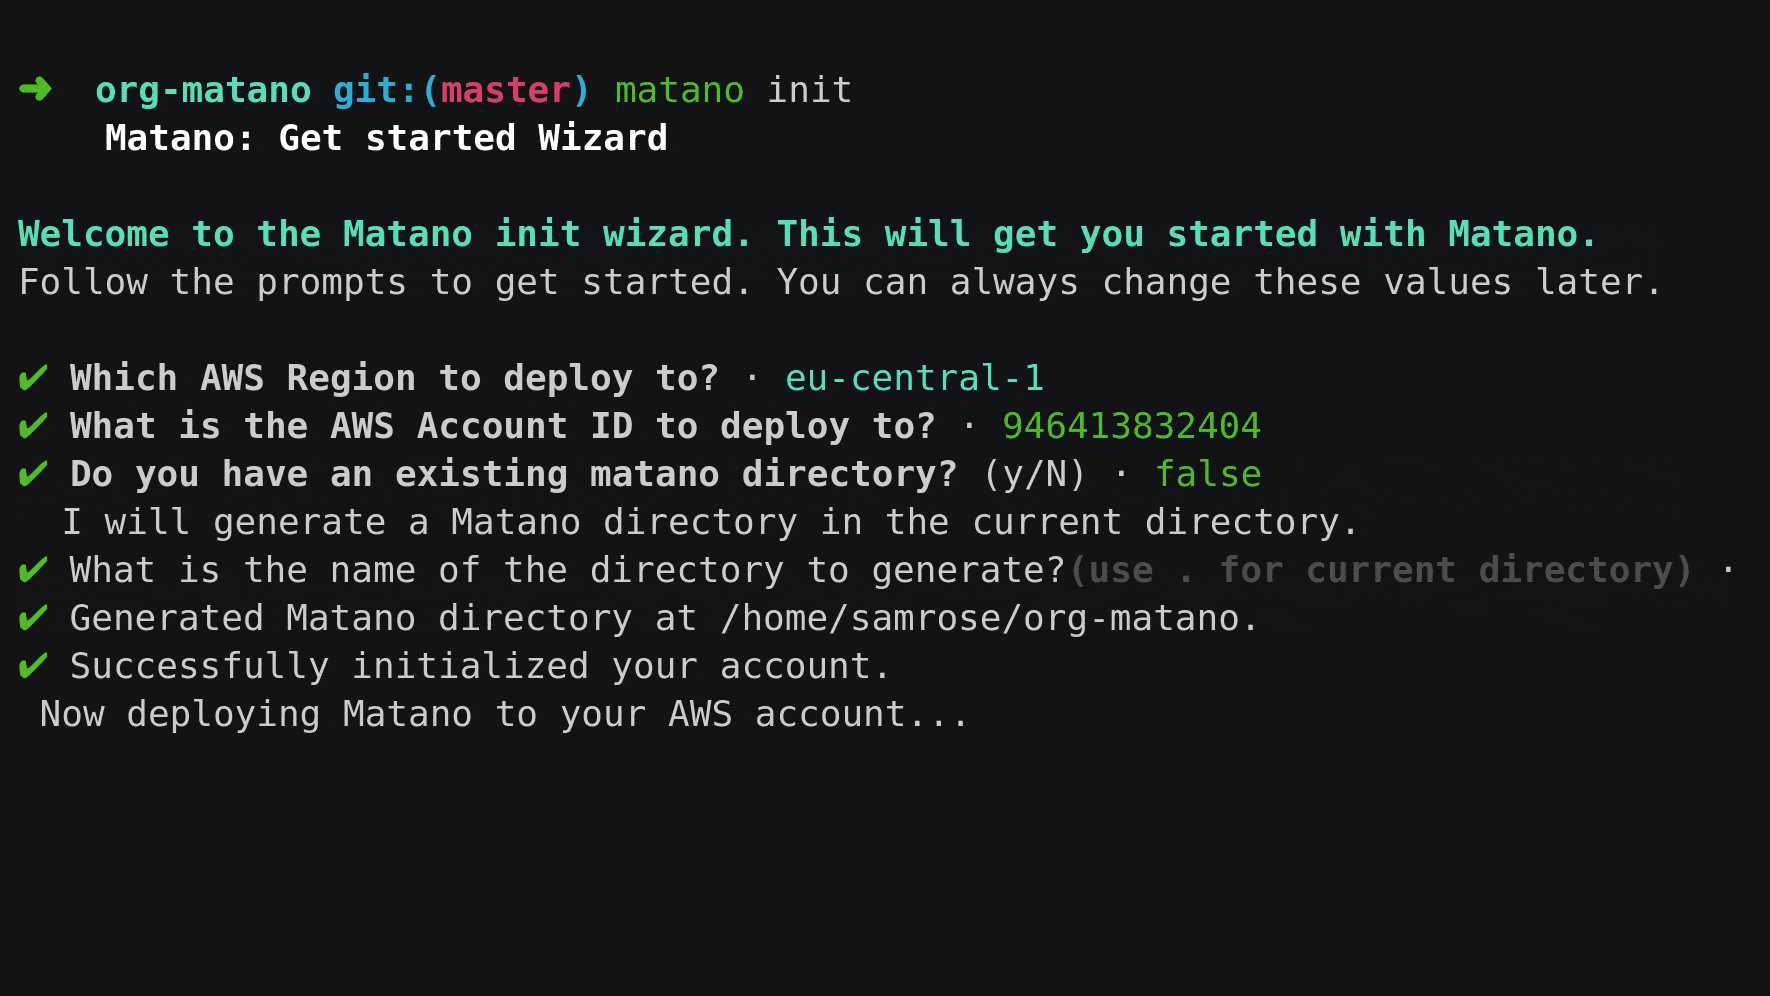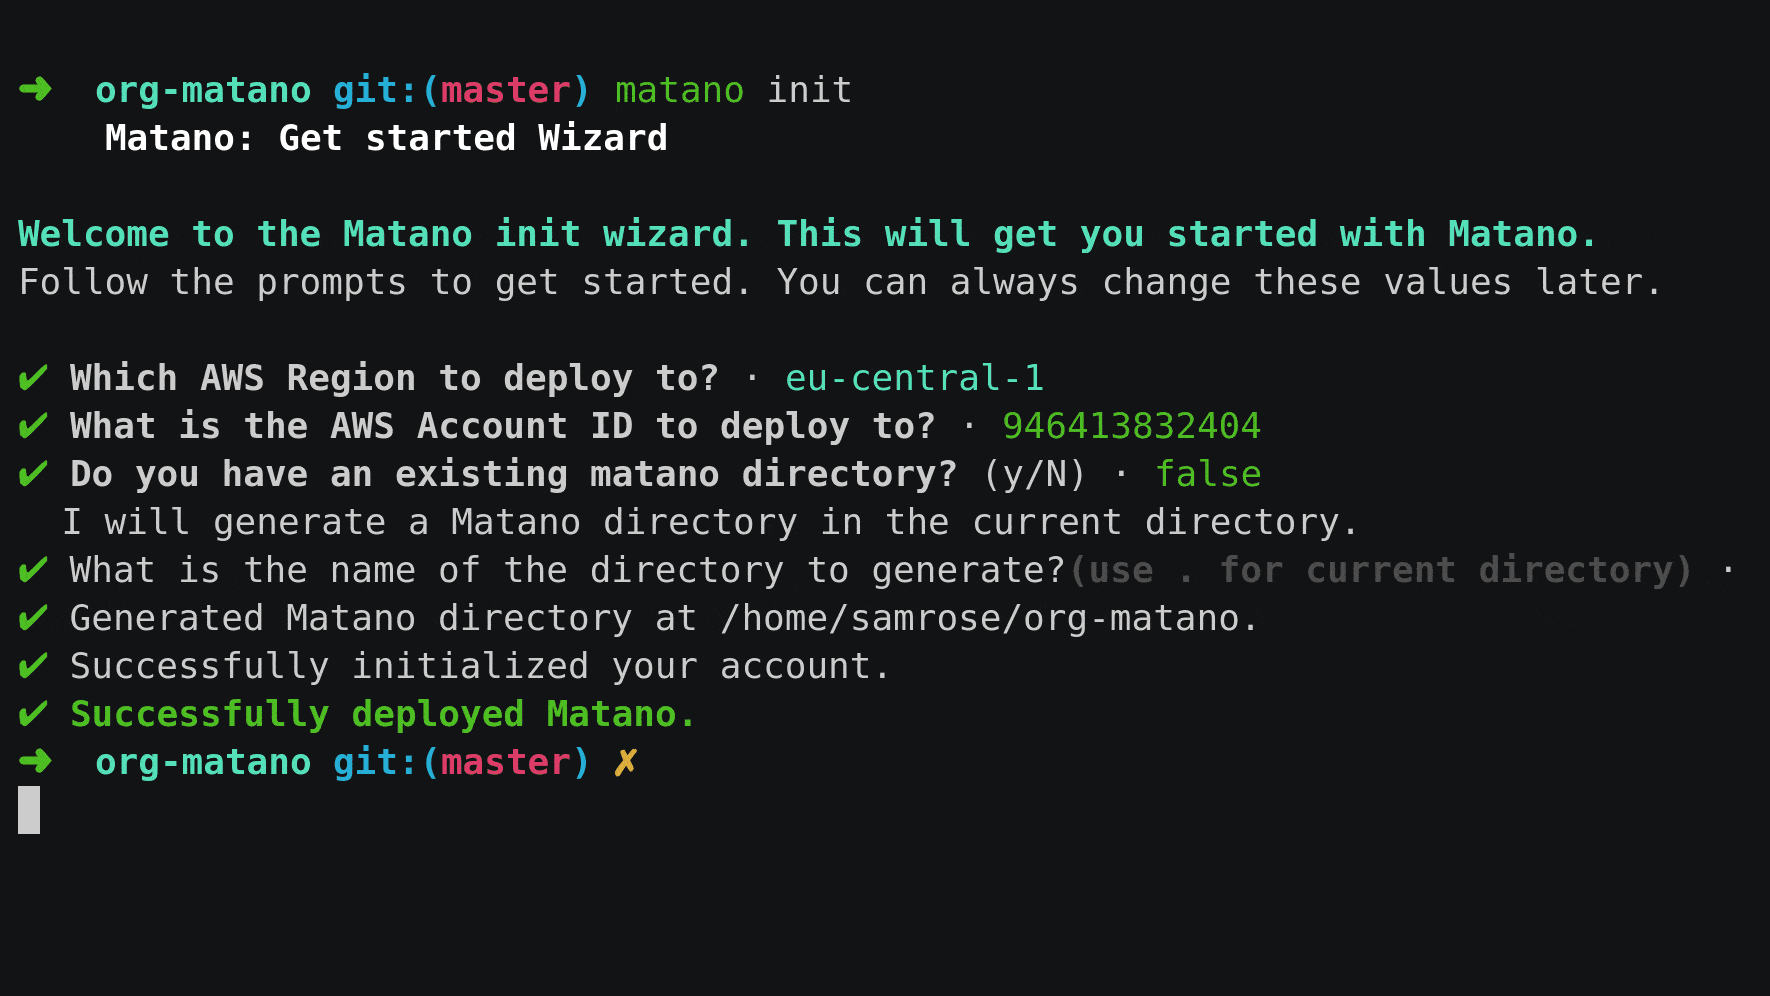
初期化後、Matano ディレクトリ はプロジェクト内のすべてのリソース(ログソース、検出、その他の設定など)を制御・管理するために使用されます。構造は以下の通りです:```bash ➜ example-matano-dir git:(main) tree ├── detections │ └── aws_root_credentials │ ├── detect.py │ └── detection.yml ├── log_sources │ ├── cloudtrail │ │ ├── log_source.yml │ │ └── tables │ │ └── default.yml │ └── zeek │ ├── log_source.yml │ └── tables │ └── dns.yml ├── matano.config.yml └── matano.context.json
新しいログソースをオンボーディングする場合や検知ルールを作成する場合は、プロジェクト内の任意の場所から `matano deploy` を実行して、変更内容をアカウントにデプロイします。

## 🔧 ログ変換とデータ標準化

[**カスタムログソースの設定に関する完全なドキュメントを読む**](https://www.matano.dev/docs/log-sources/configuration)
