
<img align="right" src="https://assets.kitploit.com/production/public/readmes/3245/ce0a6263c87967b3301116d784fb1d7d8ae3214a4d1c86986417672506c1172a.png" style="position: relative; top: 0; left: 0;"> ### Tinfoil Chat [](https://www.gnu.org/licenses/gpl-3.0) [](https://python.org) [](http://mypy-lang.org/) [](https://www.codacy.com/gh/maqp/tfc/dashboard?utm_source=github.com&utm_medium=referral&utm_content=maqp/tfc&utm_campaign=Badge_Grade) [](https://www.codefactor.io/repository/github/maqp/tfc) [](https://snyk.io/test/github/maqp/tfc) Tinfoil Chat (TFC) は、 [FOSS](https://www.gnu.org/philosophy/free-sw.html)+[FHD](https://www.gnu.org/philosophy/free-hardware-designs.en.html) の [ピアツーピア](https://en.wikipedia.org/wiki/Peer-to-peer) メッセージングシステムであり、高い保証性を備えたハードウェアアーキテクチャに依拠して、ユーザーを [パッシブ収集](https://en.wikipedia.org/wiki/Upstream_collection)、 [MITM 攻撃](https://en.wikipedia.org/wiki/Man-in-the-middle_attack)、 そして最も重要な [リモート鍵窃取](https://en.wikipedia.org/wiki/Data_exfiltration) から保護します。 TFC は、最も複雑な脅威モデルの一つを持つ人々のために設計されています。すなわち、エンドポイントをハッキングすることで従来のセキュアメッセージングアプリのエンドツーエンド暗号化を回避する、組織犯罪グループや国家系ハッカーです。 --- ### 警告、必ずお読みください: [TFC 2.26.04 の /rr コマンドは低速な隠密データ窃取を可能にします。](https://github.com/maqp/tfc/issues/139) ### tl;dr: `/rr` コマンドの使用を中止してください。 --- #### 最先端の暗号技術 TFC は、 [XChaCha20](https://cr.yp.to/chacha/chacha-20080128.pdf)-[Poly1305](https://cr.yp.to/mac/poly1305-20050329.pdf) による [エンドツーエンド暗号化](https://en.wikipedia.org/wiki/End-to-end_encryption) を [否認可能認証](https://en.wikipedia.org/wiki/Deniable_encryption#Deniable_authentication) とともに用いて、個々の受信者およびグループに送信されるすべてのメッセージとファイルを保護します。 対称鍵は、 [事前共有](https://en.wikipedia.org/wiki/Pre-shared_key) されているか、 [X448](https://eprint.iacr.org/2015/625.pdf) を用いて交換され、その base-10 の [フィンガープリント](https://en.wikipedia.org/wiki/Public_key_fingerprint) は帯域外チャネルを介して検証されます。TFC は、 [BLAKE2b](https://blake2.net/blake2.pdf) ベースの [ハッシュラチェット](https://www.youtube.com/watch?v=9sO2qdTci-s#t=1m34s) により、メッセージごとの [前方秘匿性](https://en.wikipedia.org/wiki/Forward_secrecy) を提供します。 すべての永続ユーザーデータは XChaCha20-Poly1305 を用いてローカルで暗号化され、その鍵はパスワードとソルトから [Argon2id](https://github.com/P-H-C/phc-winner-argon2/blob/master/argon2-specs.pdf) を用いて導出され、そのパラメータはベストプラクティスに従って自動的に調整されます。TFC の鍵生成は、Linux カーネルの [getrandom()](https://manpages.debian.org/testing/manpages-dev/getrandom.2.en.html) に依拠しています。これは ChaCha20 ベースの [CSPRNG](https://en.wikipedia.org/wiki/Cryptographically_secure_pseudorandom_number_generator) のためのシステムコールです。 #### 設計による匿名性 TFCはすべての通信を [Tor](https://2019.www.torproject.org/about/overview.html.en) 匿名ネットワーク経由でのみルーティングします。([v3](https://trac.torproject.org/projects/tor/wiki/doc/NextGenOnions)) [Tor Onion Services](https://2019.www.torproject.org/docs/onion-services) を使用することで、Torネットワークから決して外に出ることのないP2P通信を実現します。これにより、ユーザーが誤って自らの匿名性を解除してしまうことが困難になります。また、(非)集中型メッセンジャーとは異なり、誰が誰と、いつ、どれだけ通信しているかといったユーザーメタデータにアクセスできる第三者サーバーが存在しないことも意味します。このネットワークアーキテクチャにより、TFCはユーザーのデバイス上でのみ動作します。広告やトラッキングはなく、ユーザーに関するデータを一切収集しません。すべてのデータは常にユーザーが管理する鍵で暗号化され、データベースがユーザーのデバイスから外に出ることはありません。 Onion Servicesを使用するということは、アカウント登録が不要であることも意味します。初回起動時に、TFCはユーザー用のランダムなTFCアカウント(Onion Serviceアドレス)を生成します。例えば `4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad` です。このTFCアカウントを知っていれば、誰でもユーザーにコンタクトリクエストを送信し、そのユーザーの現実の身元、IPアドレス、地理位置情報を一切知ることなく会話することができます。地理位置情報が保護されているため、攻撃者はデバイスが地球上のどこにあるのか分からないため、物理的攻撃は非常に困難になります。同時に、これは通信の検閲耐性も高めます。TFCをブロックするには、国単位でTorを一律にブロックする必要があります。 TFCには、ユーザーのネットワーク接続デバイスがハッキングされた場合でも、通信の種類、量、スケジュールを隠すトラフィックマスキングモードも備わっています。ハッカーからのさらなるメタデータ保護を提供するため、TFCのインターネット接続部分は [Tails](https://tails.boum.org/) 上で実行できます。Tailsはプライバシーと匿名性に特化したオペレーティングシステムで、ユーザーの個人ファイルを一切含まず(これによりエンドポイントが誰のものかを推測することが困難になります)、匿名性を確保するための [追加の保護層](https://github.com/Whonix/onion-grater) を提供します。 #### エンドポイントセキュリティを備えた初のメッセージングシステム TFCは、強力な [エンドポイントセキュリティ](https://en.wikipedia.org/wiki/Endpoint_security) を提供するハードウェア構成での使用を想定して設計されています。この構成では、エンドポイントごとに3台のコンピューターを使用します。暗号化と復号化のプロセスは、2台の分離されたコンピューター、すなわちSource ComputerとDestination Computerに分離されます。これら2台のデバイスはTFC専用です。この分割された [TCB](https://en.wikipedia.org/wiki/Trusted_computing_base) は、ユーザーの日常用コンピューターであるNetworked Computerを介してネットワークとやり取りします。 TFCでは、データはSource ComputerからNetworked Computerへ、そしてNetworked ComputerからDestination Computerへと一方向的に移動します。データフローの一方向性は強制されます。データは、無料のハードウェア設計である [データダイオード](https://en.wikipedia.org/wiki/Unidirectional_network) を介してのみ、あるデバイスから別のデバイスへと渡され、このデータダイオードは各デバイスにつき1本のUSBケーブルで3台のコンピューターに接続されます。Source ComputerとDestination Computerは、インターネットにも、データダイオード以外のいかなるデバイスにも接続されません。 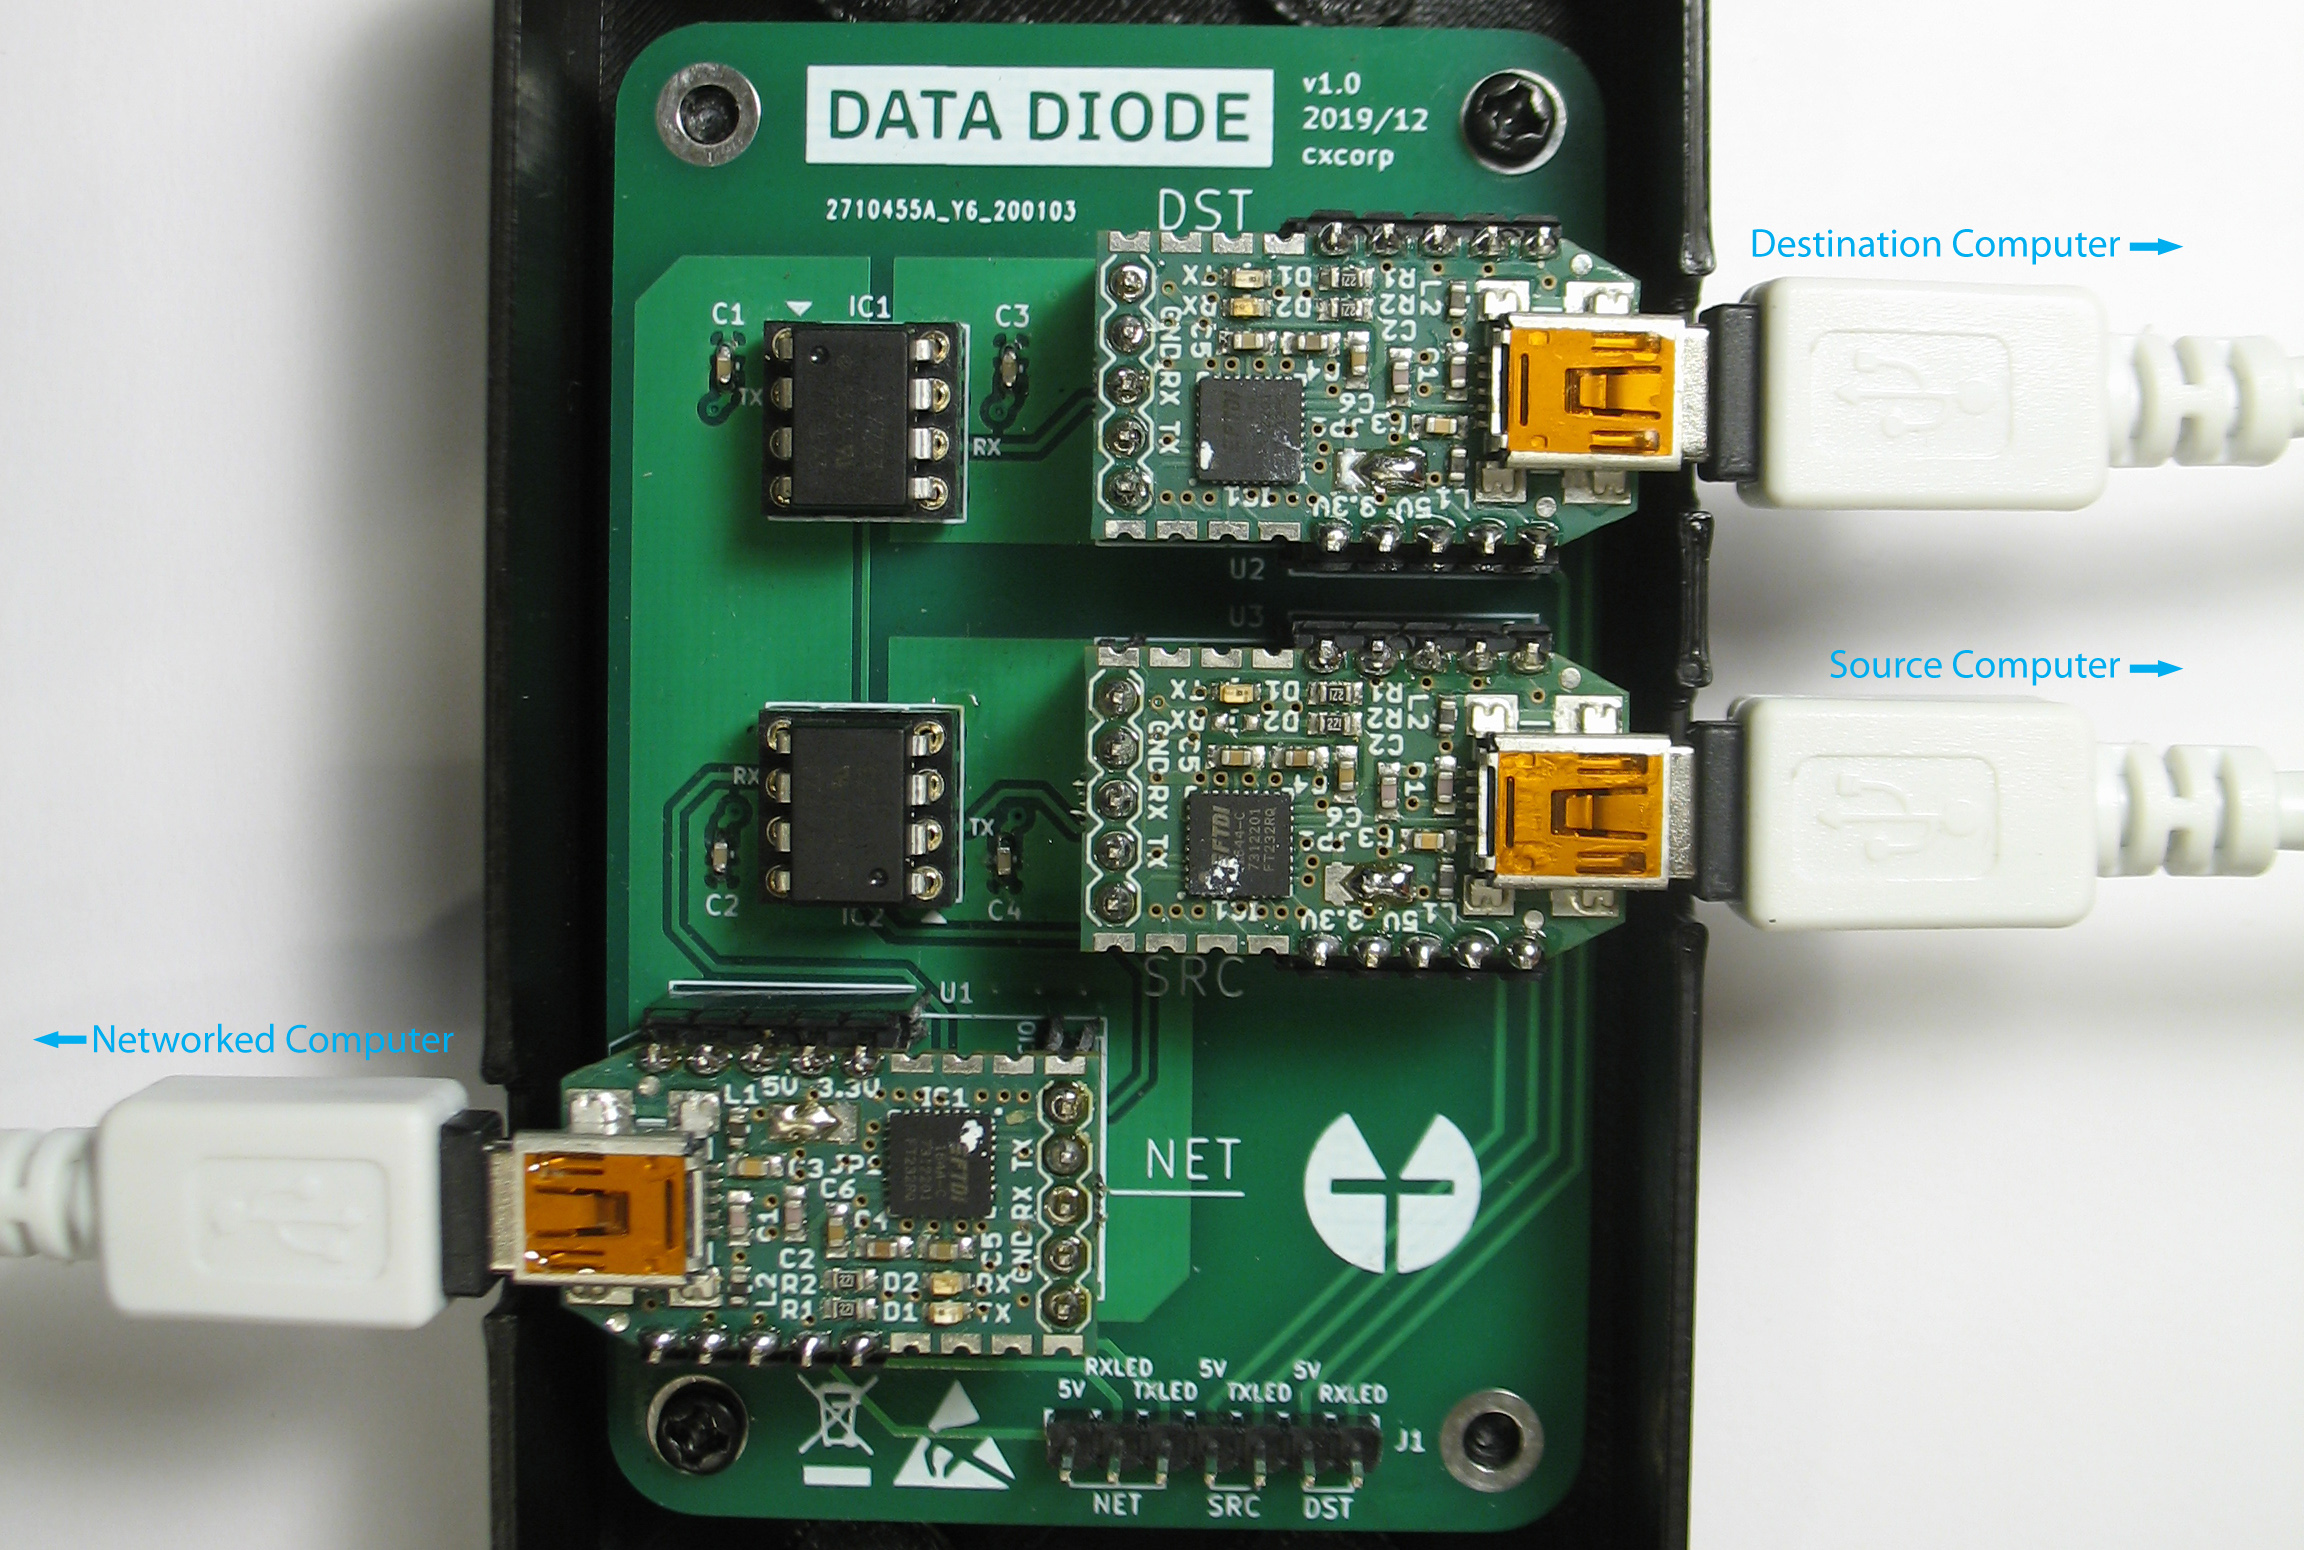 [TFCデータダイオード](https://www.cs.helsinki.fi/u/oottela/wiki/readme/data_diode.jpg) [光アイソレータ](https://en.wikipedia.org/wiki/Opto-isolator)内の光リピータが、物理学の基本法則によってデータ伝送の方向を強制します。この保護は非常に強力であるため、認証済みのデータダイオード実装は、通常、システム間でデータの分類レベルが異なる重要インフラ保護や政府ネットワークで見られます。例えば、データダイオードは原子力発電所の安全システムの測定値へのアクセスを許可する一方で\[[1](https://www-pub.iaea.org/MTCD/Publications/PDF/PUB1921_web.pdf#page=142)]、同時に攻撃者がこれらの重要なシステムを悪用することを防ぐことができます。別のユースケースは、安全性の低いシステムから、外部への持ち出しから保護する必要がある機密文書を含むシステムへデータをインポートできるようにすることです\[[2](https://csrc.nist.gov/CSRC/media/Projects/risk-management/800-53%20Downloads/800-53r5/SP_800-53_v5_1-derived-OSCAL.pdf#page=32)]。 TFCでは、ハードウェアデータダイオードにより、TCBのどちらの半分にも双方向でアクセスできないことが保証されます。保護はハードウェアの機能の物理的制限に依存しているため、マルウェア、さらには[ゼロデイエクスプロイト](https://en.wikipedia.org/wiki/Zero-day_vulnerability#Exploits)であっても、データダイオードによって提供されるセキュリティを回避することはできません。 ### 仕組み ハードウェアが揃えば、ユーザーが行うべきことは、各コンピュータでデバイス固有のTFCプログラムを起動するだけです。 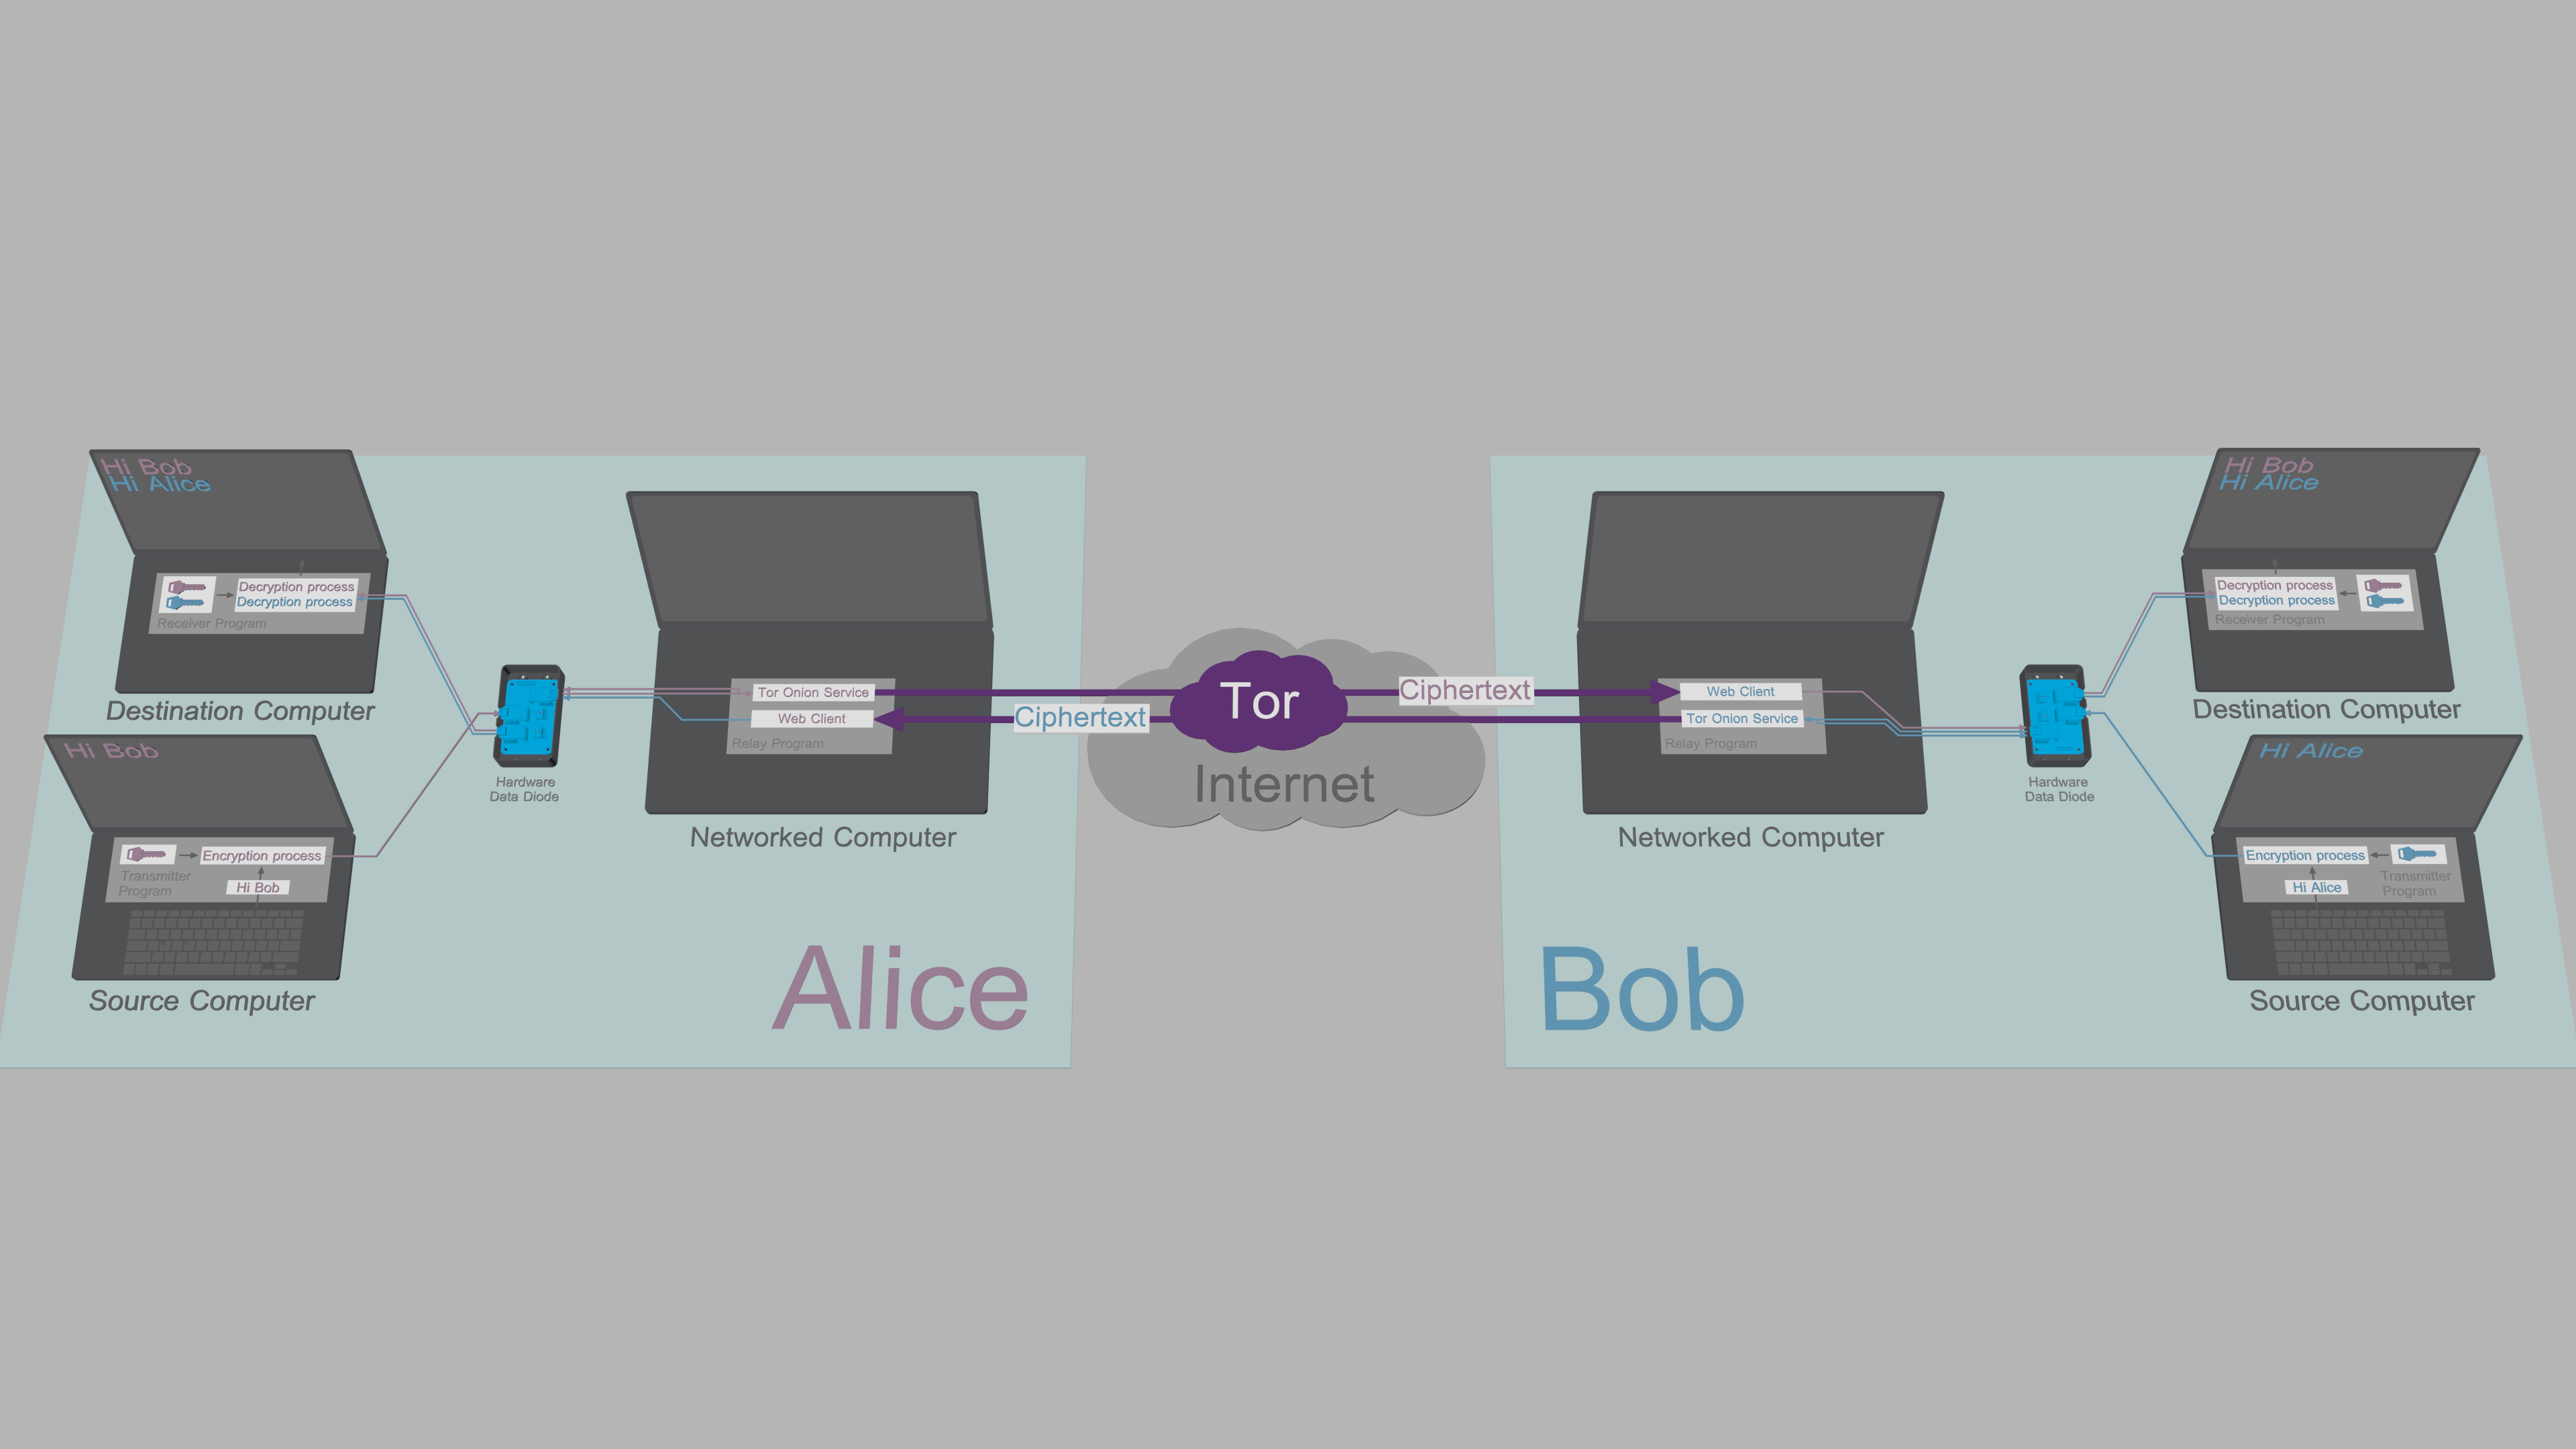 [システム概要](https://www.cs.helsinki.fi/u/oottela/wiki/readme/overview.png) 上の図では、Aliceが自身のソースコンピュータで実行されている送信プログラムにメッセージとコマンドを入力します。送信プログラムは平文データを暗号化および署名し、暗号文をデータダイオードを介してソースコンピュータから自身のネットワーク接続コンピュータへ中継します。 Aliceのネットワーク接続コンピュータ上のリレープログラムは、コマンドと送信メッセージのコピーをデータダイオードを介して自身の宛先コンピュータへ中継します。Aliceの宛先コンピュータ上の受信プログラムは、受信したメッセージ/コマンドを認証、復号、および処理します。 Aliceのリレープログラムは、Tor Onion Serviceを介してBobとメッセージやファイルを共有します。BobのリレープログラムのWebクライアントは、AliceのOnion Serviceから暗号文を取得し、自身のデータダイオードを介して自身の宛先コンピュータへ転送します。その後、Bobの受信プログラムが受信したメッセージ/ファイルを認証、復号、および処理します。 Bobが応答するとき、彼は自身のソースコンピュータ上の送信プログラムにメッセージを入力し、同様のプロセスを経て、Aliceは自身の宛先コンピュータ上の受信プログラムからメッセージを読み取ります。これらすべてはシームレスかつ自動的に行われます。 ### 鍵と平文を持ち出せない理由 上記のアーキテクチャは、[古典的データダイオードモデルと代替データダイオードモデル](https://en.wikipedia.org/wiki/Unidirectional_network#Usage)の両方を同時に利用して、2人のユーザー間の双方向通信を可能にすると同時に、ハードウェアで強制されるエンドポイントセキュリティを提供します: 1. 宛先コンピュータは古典的データダイオードモデルを使用します。つまり、安全でないネットワーク接続コンピュータからデータを受信できますが、ネットワーク接続コンピュータへデータを送り返すことはできません。受信プログラムは、これらの制約の下で機能するように設計されています。受信プログラムはすべての受信データを認証および検証しますが、マルウェアが宛先コンピュータに侵入する可能性は排除されていません。そのような事態が発生した場合でも、データダイオードがすべての外向きトラフィックを防ぐため、マルウェアは機密鍵や平文をネットワーク接続コンピュータへ持ち出すことはできません。 2. ソースコンピュータは代替のデータダイオードモデルを使用します。これは、送信プログラムが侵害される心配なく、暗号化されたデータを安全でないネットワーク接続コンピュータへ出力できることを意味します。データダイオードはソースコンピュータへのデータ送信を可能にするハードウェアを備えていないため、ソースコンピュータをあらゆるリモート攻撃から保護します。送信プログラムはまた、データダイオードによって導入されるデータフローの制約の下で動作するように設計されています。鍵交換を可能にするため、短い楕円曲線公開鍵はユーザーによって手動で入力されます。 3. ネットワーク接続コンピュータは、リモート攻撃者によって侵害される可能性があるという前提で運用されます。リレープログラムを通過するすべての機密データは、例外なく[認証付き暗号化](https://en.wikipedia.org/wiki/Authenticated_encryption)によって保護されます。攻撃者はソースコンピュータまたは宛先コンピュータから復号鍵を持ち出すことができないため、ネットワーク接続コンピュータから取得した暗号文は攻撃者にとって価値がありません。 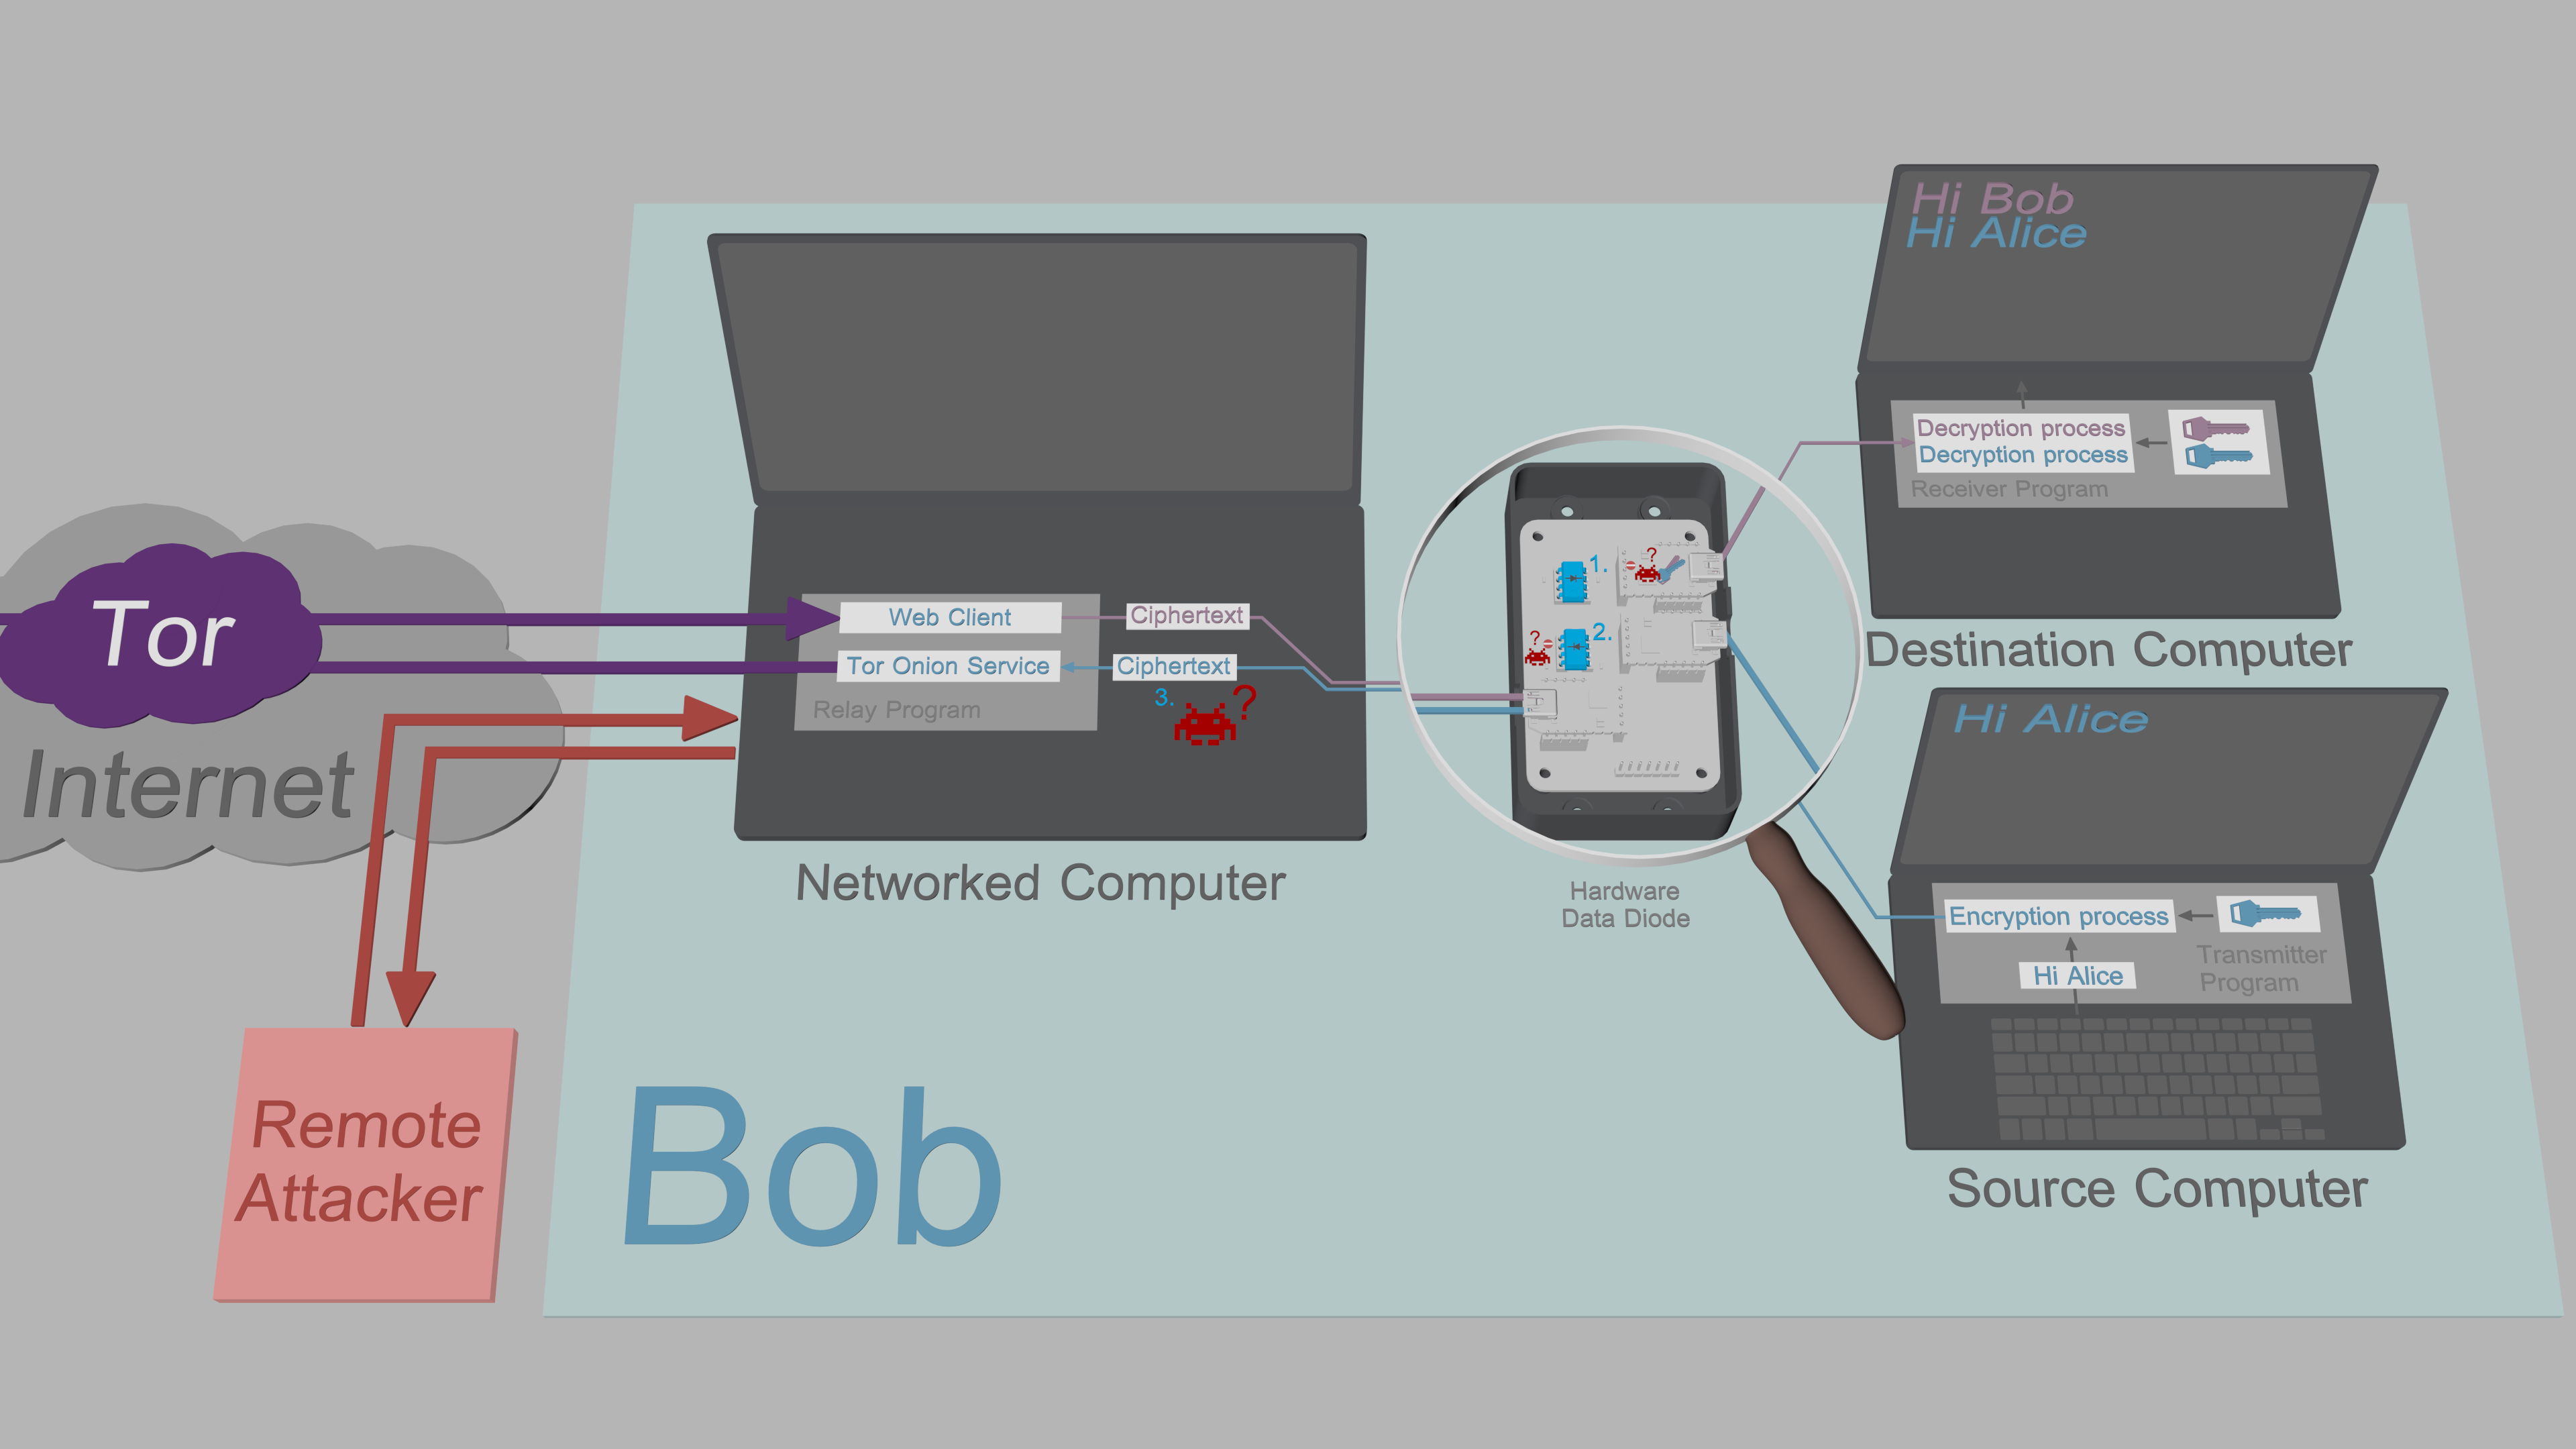 [持ち出しセキュリティ](https://www.cs.helsinki.fi/u/oottela/wiki/readme/attacks.png) ### Qubes分離型の中間ソリューション 一部のユーザーにとって、現代世界の [APT](https://en.wikipedia.org/wiki/Advanced_persistent_threat) は脅威モデルに含まれておらず、また他のユーザーにとっては、データダイオードを自分で構築しなければならないという要件が決定的な障害となります。しかし、そのすべてのユーザーにとって、ネットワーク接続されたデバイスに秘密鍵を保存することは依然としてセキュリティリスクです。 こうしたユーザーのニーズに応えるため、TFCは3つの専用 [Qubes](https://www.qubes-os.org/) 仮想マシンでも実行できます。Qubes構成では、分離は [Xenハイパーバイザー](https://xenproject.org/users/security/) によって提供され、VM間のデータフローの単方向性はQubesの [qrexecフレームワーク](https://www.qubes-os.org/doc/qrexec/) によって強制されます。この中間的な分離メカニズムは単一のコンピュータ上で動作するため、ハードウェアのデータダイオードは不要です。 ### 対応オペレーティングシステム #### ソース/宛先コンピュータ - Arch Linuxおよびその派生版 - Debianおよびその派生版(*buntu、PureOS、Pop!_OS、Linux Mint、LMDE、Zorin OS) - Fedora 43 - Qubes 4.3.0(Debian 13 VM) #### ネットワーク接続コンピュータ - Arch Linuxおよびその派生版 - Debianおよびその派生版(*buntu、PureOS、Pop!_OS、Linux Mint、LMDE、Zorin OS) - Fedora 43 - Qubes 4.3.0(Debian 13 VM) - Tails 7.6 ### 詳細情報 [脅威モデル](https://github.com/maqp/tfc/wiki/Threat-model)<br> [FAQ](https://github.com/maqp/tfc/wiki/FAQ)<br> [セキュリティ設計](https://github.com/maqp/tfc/wiki/Security-design)<br> ハードウェアデータダイオード<Br> [ブレッドボード版](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(breadboard))(初級)<br> [パーフボード版](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(perfboard))(中級)<br> [PCB版](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(PCB))(上級)<br> 使用方法<br> [インストール](https://github.com/maqp/tfc/wiki/Installation)<br> [マスターパスワードの設定](https://github.com/maqp/tfc/wiki/Master-Password)<br> [ローカル鍵の設定](https://github.com/maqp/tfc/wiki/Local-Key-Setup)<br> [Onion Serviceの設定](https://github.com/maqp/tfc/wiki/Onion-Service-Setup)<br> [X448鍵交換](https://github.com/maqp/tfc/wiki/X448)<br> [事前共有鍵](https://github.com/maqp/tfc/wiki/PSK)<br> [コマンド](https://github.com/maqp/tfc/wiki/Commands)<br> [更新ログ](https://github.com/maqp/tfc/wiki/Update-Log)<br>







