 magicsword-io/loldrivers
脆弱性および悪意のあるWindowsドライバのキュレーションデータベース。プロアクティブな脅威ハンティングとインシデントレスポンスのためのYARA、Sigma、ClamAV、Sysmon検出ルールを備えています。


LOLDrivers(Living Off The Land Drivers)へようこそ。これは、脆弱なドライバー、悪意のあるドライバー、および既知の悪意のあるWindowsドライバーを1つの包括的なリポジトリにまとめた、エキサイティングなオープンソースプロジェクトです。私たちの使命は、あらゆる規模の組織に、ドライバーに関連するセキュリティリスクを理解し対処するための知識とツールを提供し、システムをより安全で信頼性の高いものにすることです。
LOLDriversを始めるには、LOLDrivers.ioサイトをチェックするか、リポジトリをクローンして、カテゴリ別に整理されたディレクトリで利用可能な豊富な情報を探索してください。このサイトは、脆弱なドライバーからシステムを保護するために必要な洞察を簡単に見つけられるように設計されています。
yamlファイルの作成を迅速化するには、loldrivers.streamlit.appをチェックしてください。
バグの報告や機能のリクエストには、GitHub issue trackerをご利用ください。
定期的に更新を確認し、プロジェクトに貢献することで、LOLDriversコミュニティと関わり続けてください。あなたの参加は、プロジェクトが最新の状態を保ち、他の人々にとってさらに価値のあるものになるのに役立ちます。
世界中の組織にとって、より安全でセキュアなデジタル環境を創り出すという私たちの探求にご参加ください。LOLDriversがあれば、ドライバーに関連するセキュリティリスクに取り組み、進化し続けるサイバーランドスケープを自信を持ってナビゲートするための十分な装備が整います。
貢献したい場合は、以下の手順に従ってください:
より詳細な手順については、CONTRIBUTING.mdファイルを参照してください。ドライバー用の新しいYAMLファイルを作成するには、提供されているYML-Templateを使用してください。

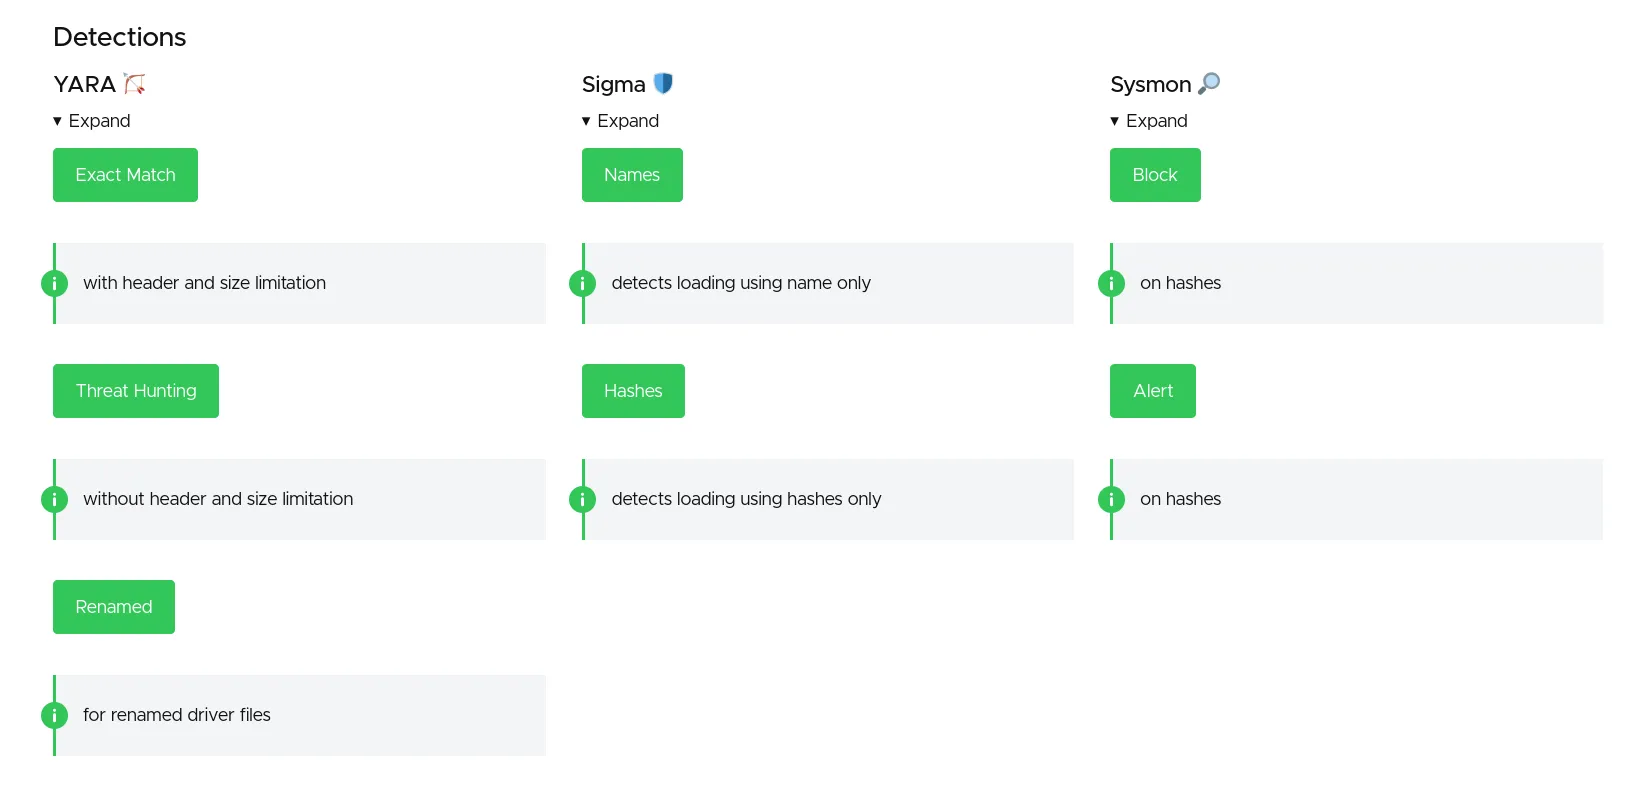
LOLDriversは、潜在的な脅威を効果的に検出するための包括的なSigma、Yara、ClamAV、Sysmon検出ルールを提供しています。これらのルールを詳しく調べるには、detectionフォルダー配下のsigma、yara、av、sysmonディレクトリに移動してください。Florian StosseとHotCakeXのおかげで、WDACポリシーもあります。
ハッピーハンティング! 🕵️♂️
コミュニティは、@Oddvarmoe、@M_haggis、IISResetMeの好意によるPowerShell LOLDriverスキャナーも作成しており、潜在的に悪意のあるドライバーを特定するのに役立ちます。このスクリプトはこちらで入手でき、指定したWindowsフォルダーをスキャンして疑わしいファイルを探すことができます。以下のようなディレクトリでスクリプトを実行することをお勧めします:
C:\WINDOWS\inf
C:\WINDOWS\System32\drivers
C:\WINDOWS\System32\DriverStore\FileRepository
メインのウェブサイトはwebsite/でAstroを使用しています。Node 24 / Python 3.11のセットアップ、パブリックAPIの生成、ローカルプレビュー、ブラウザチェックについては、そのガイドを参照してください。ウェブサイトのビルドやデプロイにHugoとGoは不要になりました。
Deploy Siteワークフローは、プルリクエストで本番アーティファクトを検証し、mainへのプッシュ後にテスト済みのAstroアーティファクトをGitHub Pagesに公開します。別のプレビューワークフローでは、アナリティクスが無効に保たれます。タグ付きリリースは、ウェブサイトをデプロイせずにドライバーのダウンロードをパッケージ化します。
URL契約と残りのメンテナンス作業については、本番移行とロールバックガイドを参照してください。
