 lintsinghua/deepaudit
DeepAudit:誰もが持つAIハッカーチーム、脆弱性発掘を手の届くものに。国内初のオープンソースコード脆弱性発掘マルチエージェントシステム。初心者でもワンクリックでデプロイ・実行可能、自律協調監査+自動サンドボックスPoC検証。Ollamaのプライベートデプロイをサポート、ワンクリックでレポート生成。中継局をサポート。セキュリティをもう高価にせず、監査をもう複雑にしない。

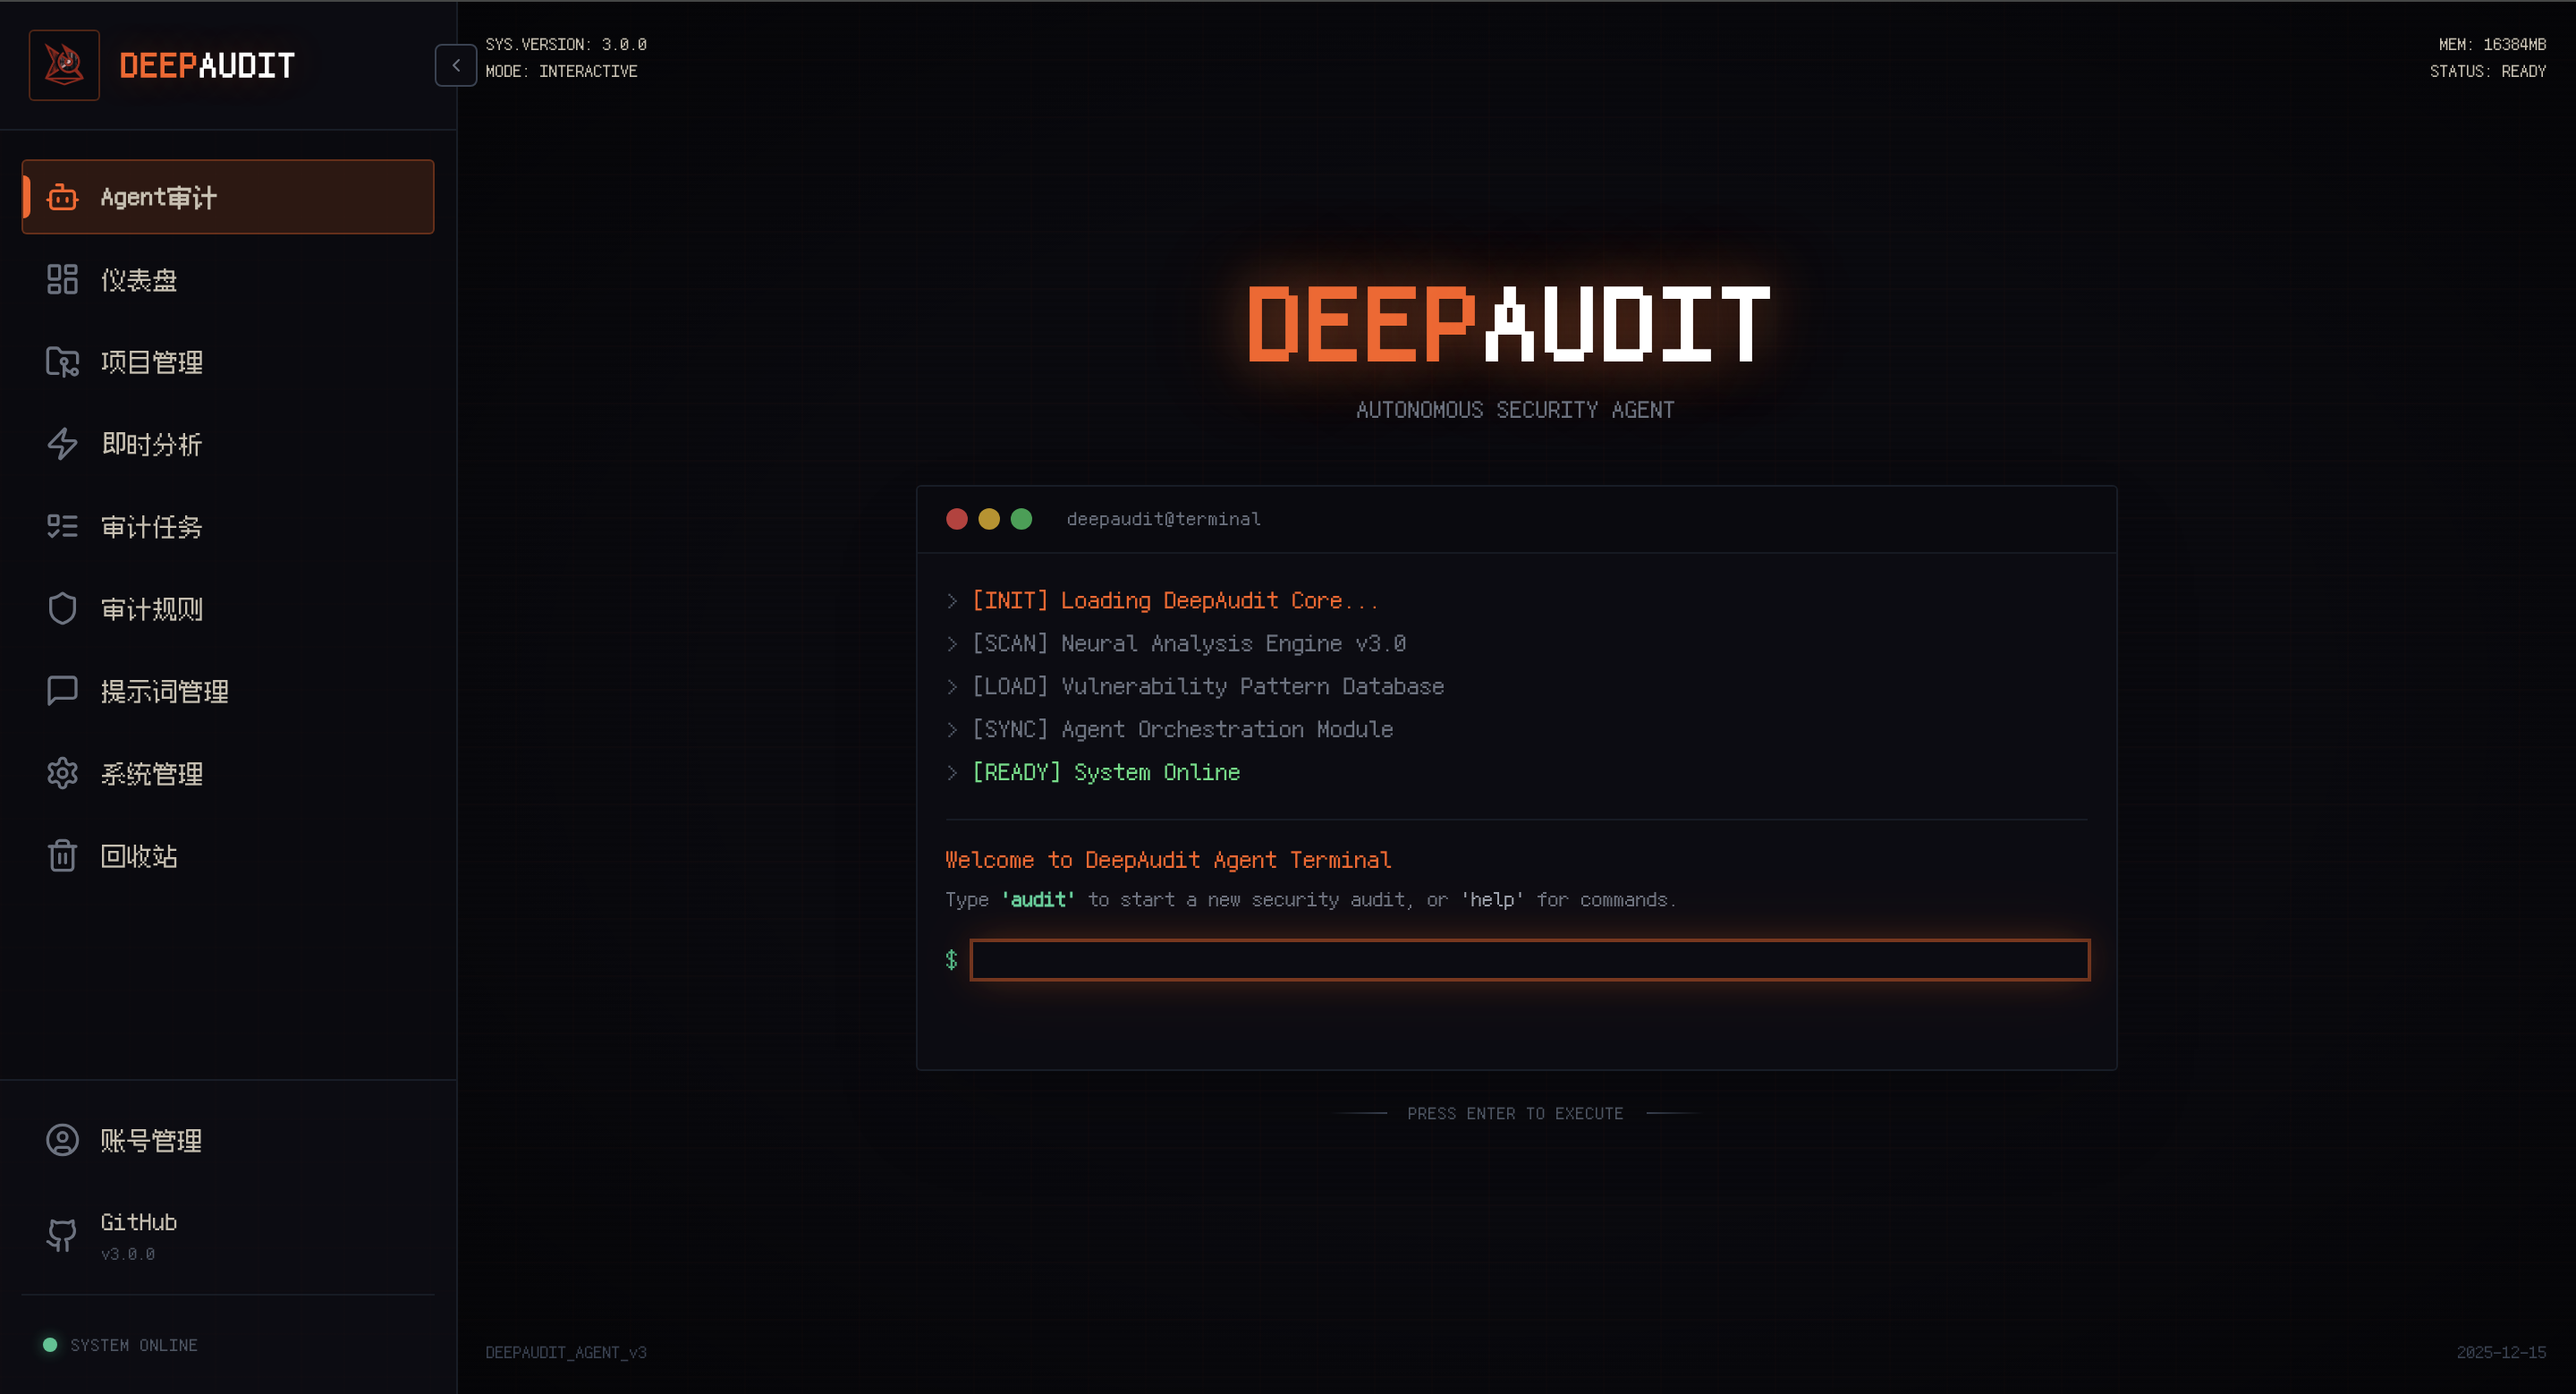
ホームページから Multi-Agent ディープ監査へすばやくアクセス
📋 監査フローログ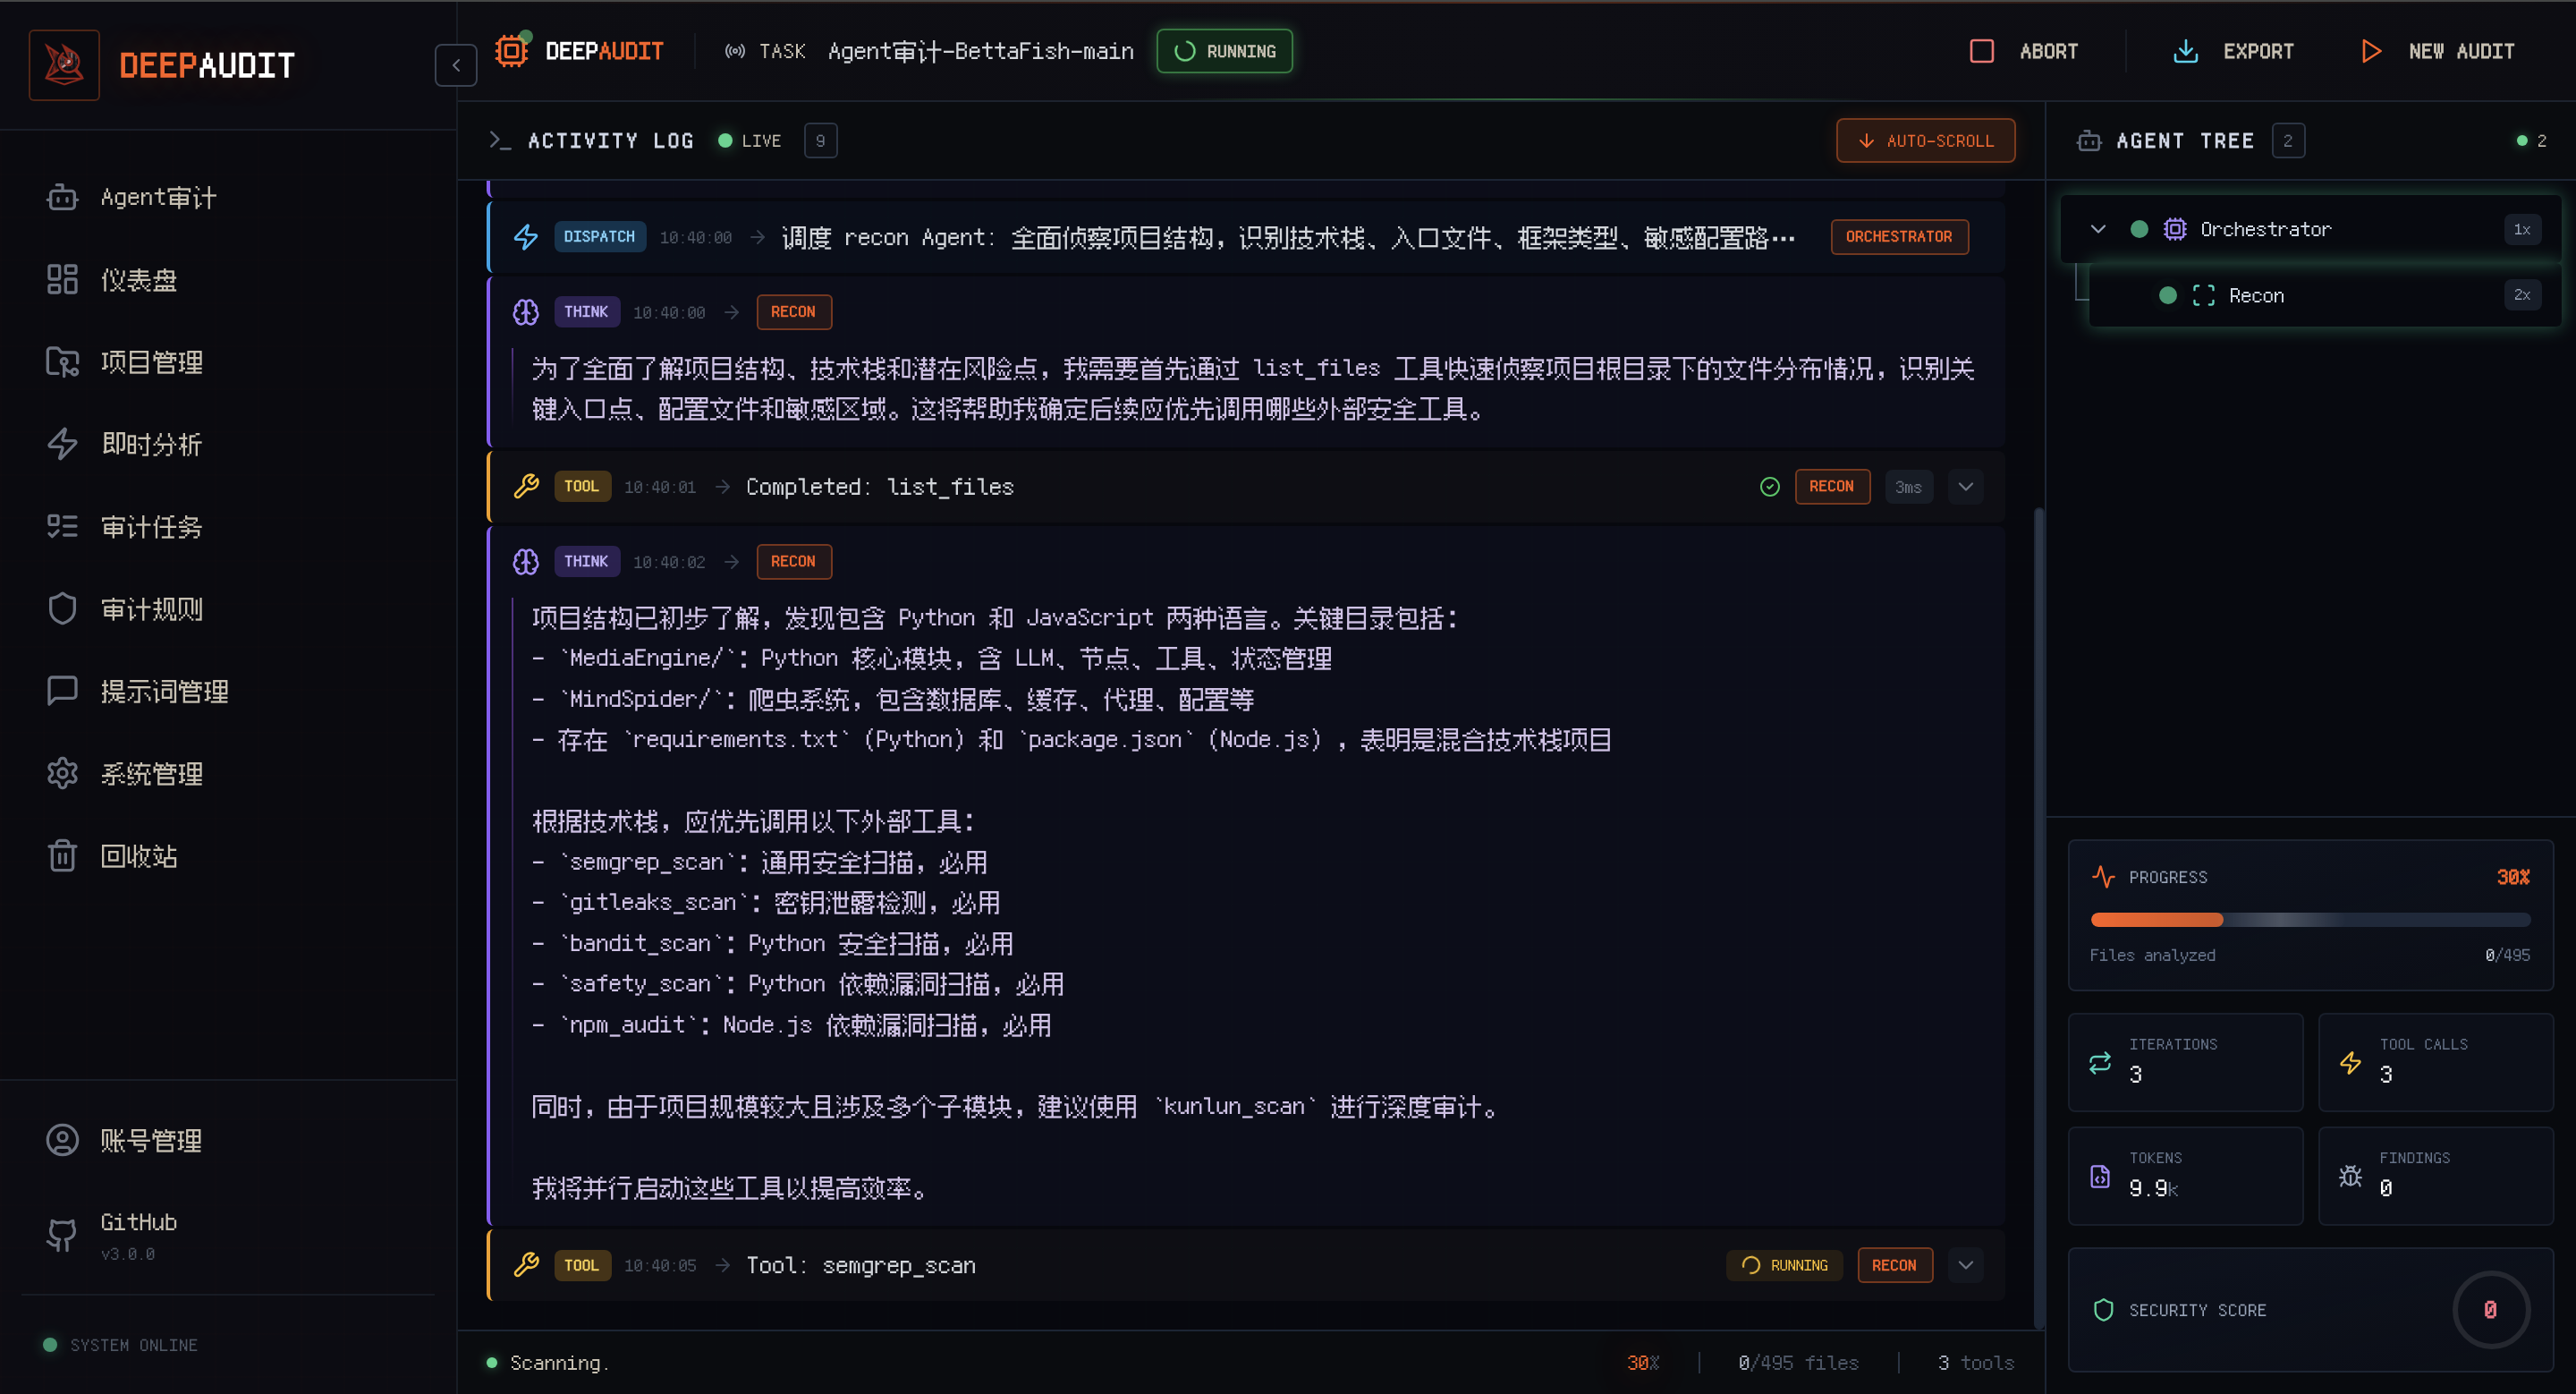 Agent の思考と実行プロセスをリアルタイムで確認 |
🎛️ スマートダッシュボード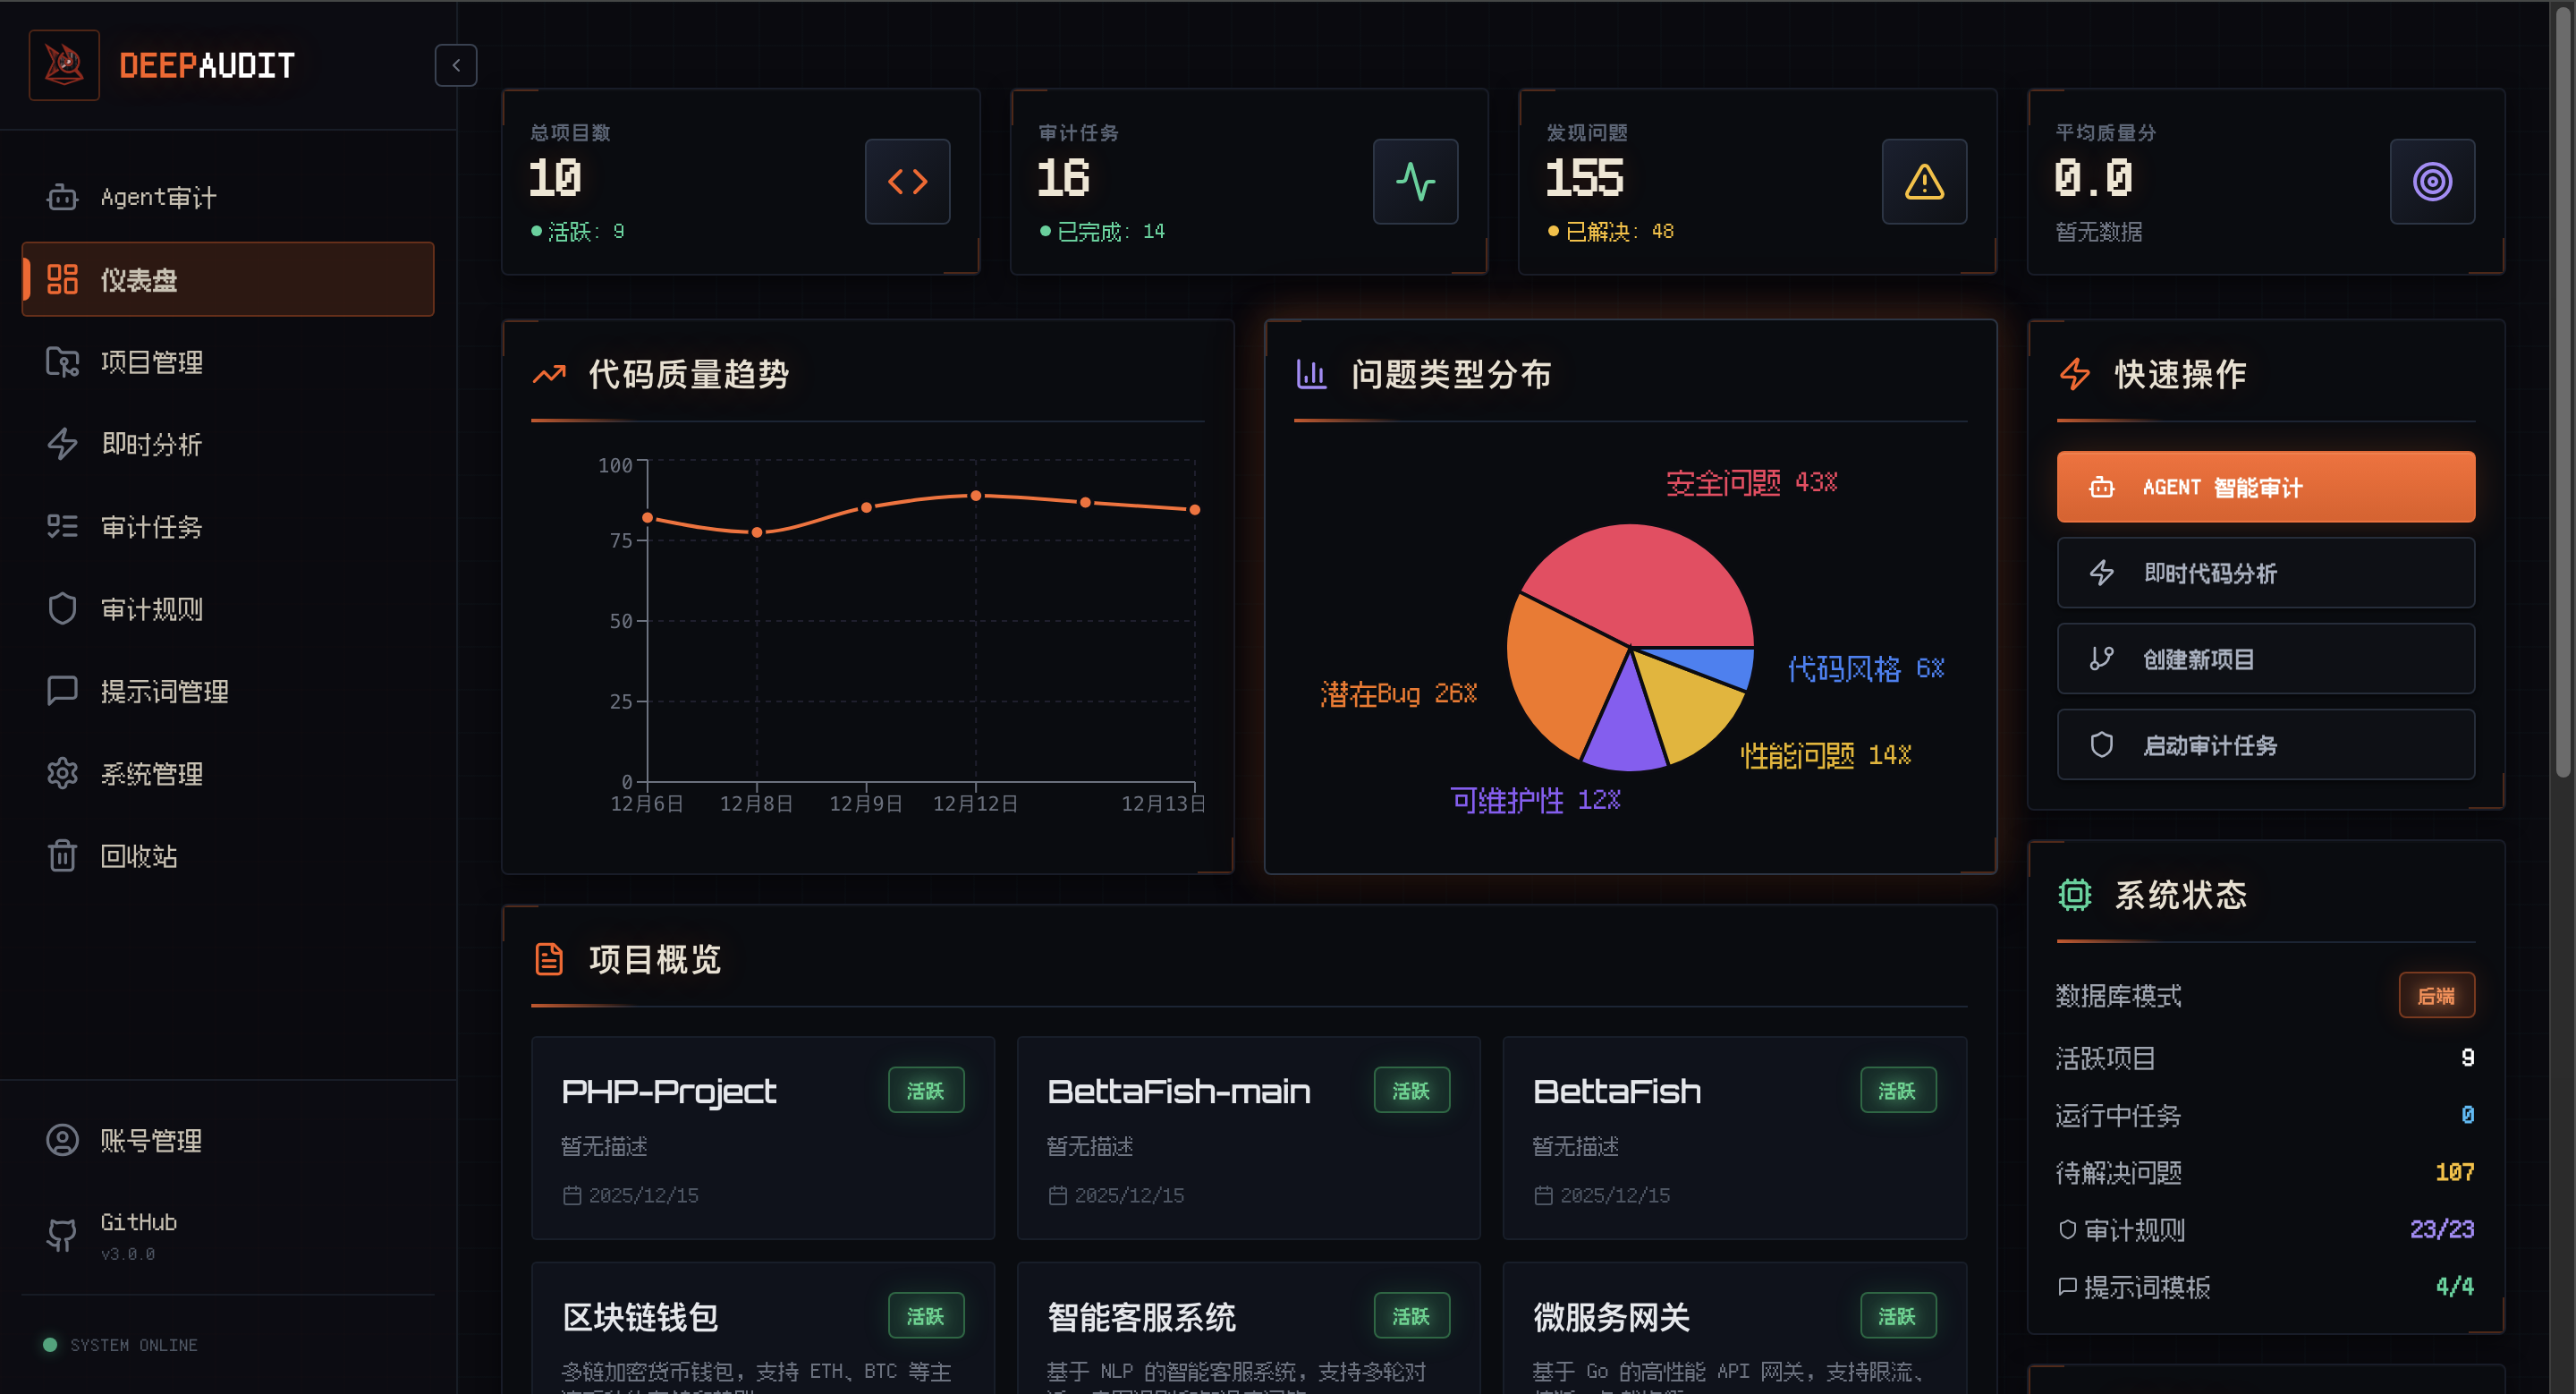 プロジェクトのセキュリティ状況を一目で把握 |
⚡ 即時分析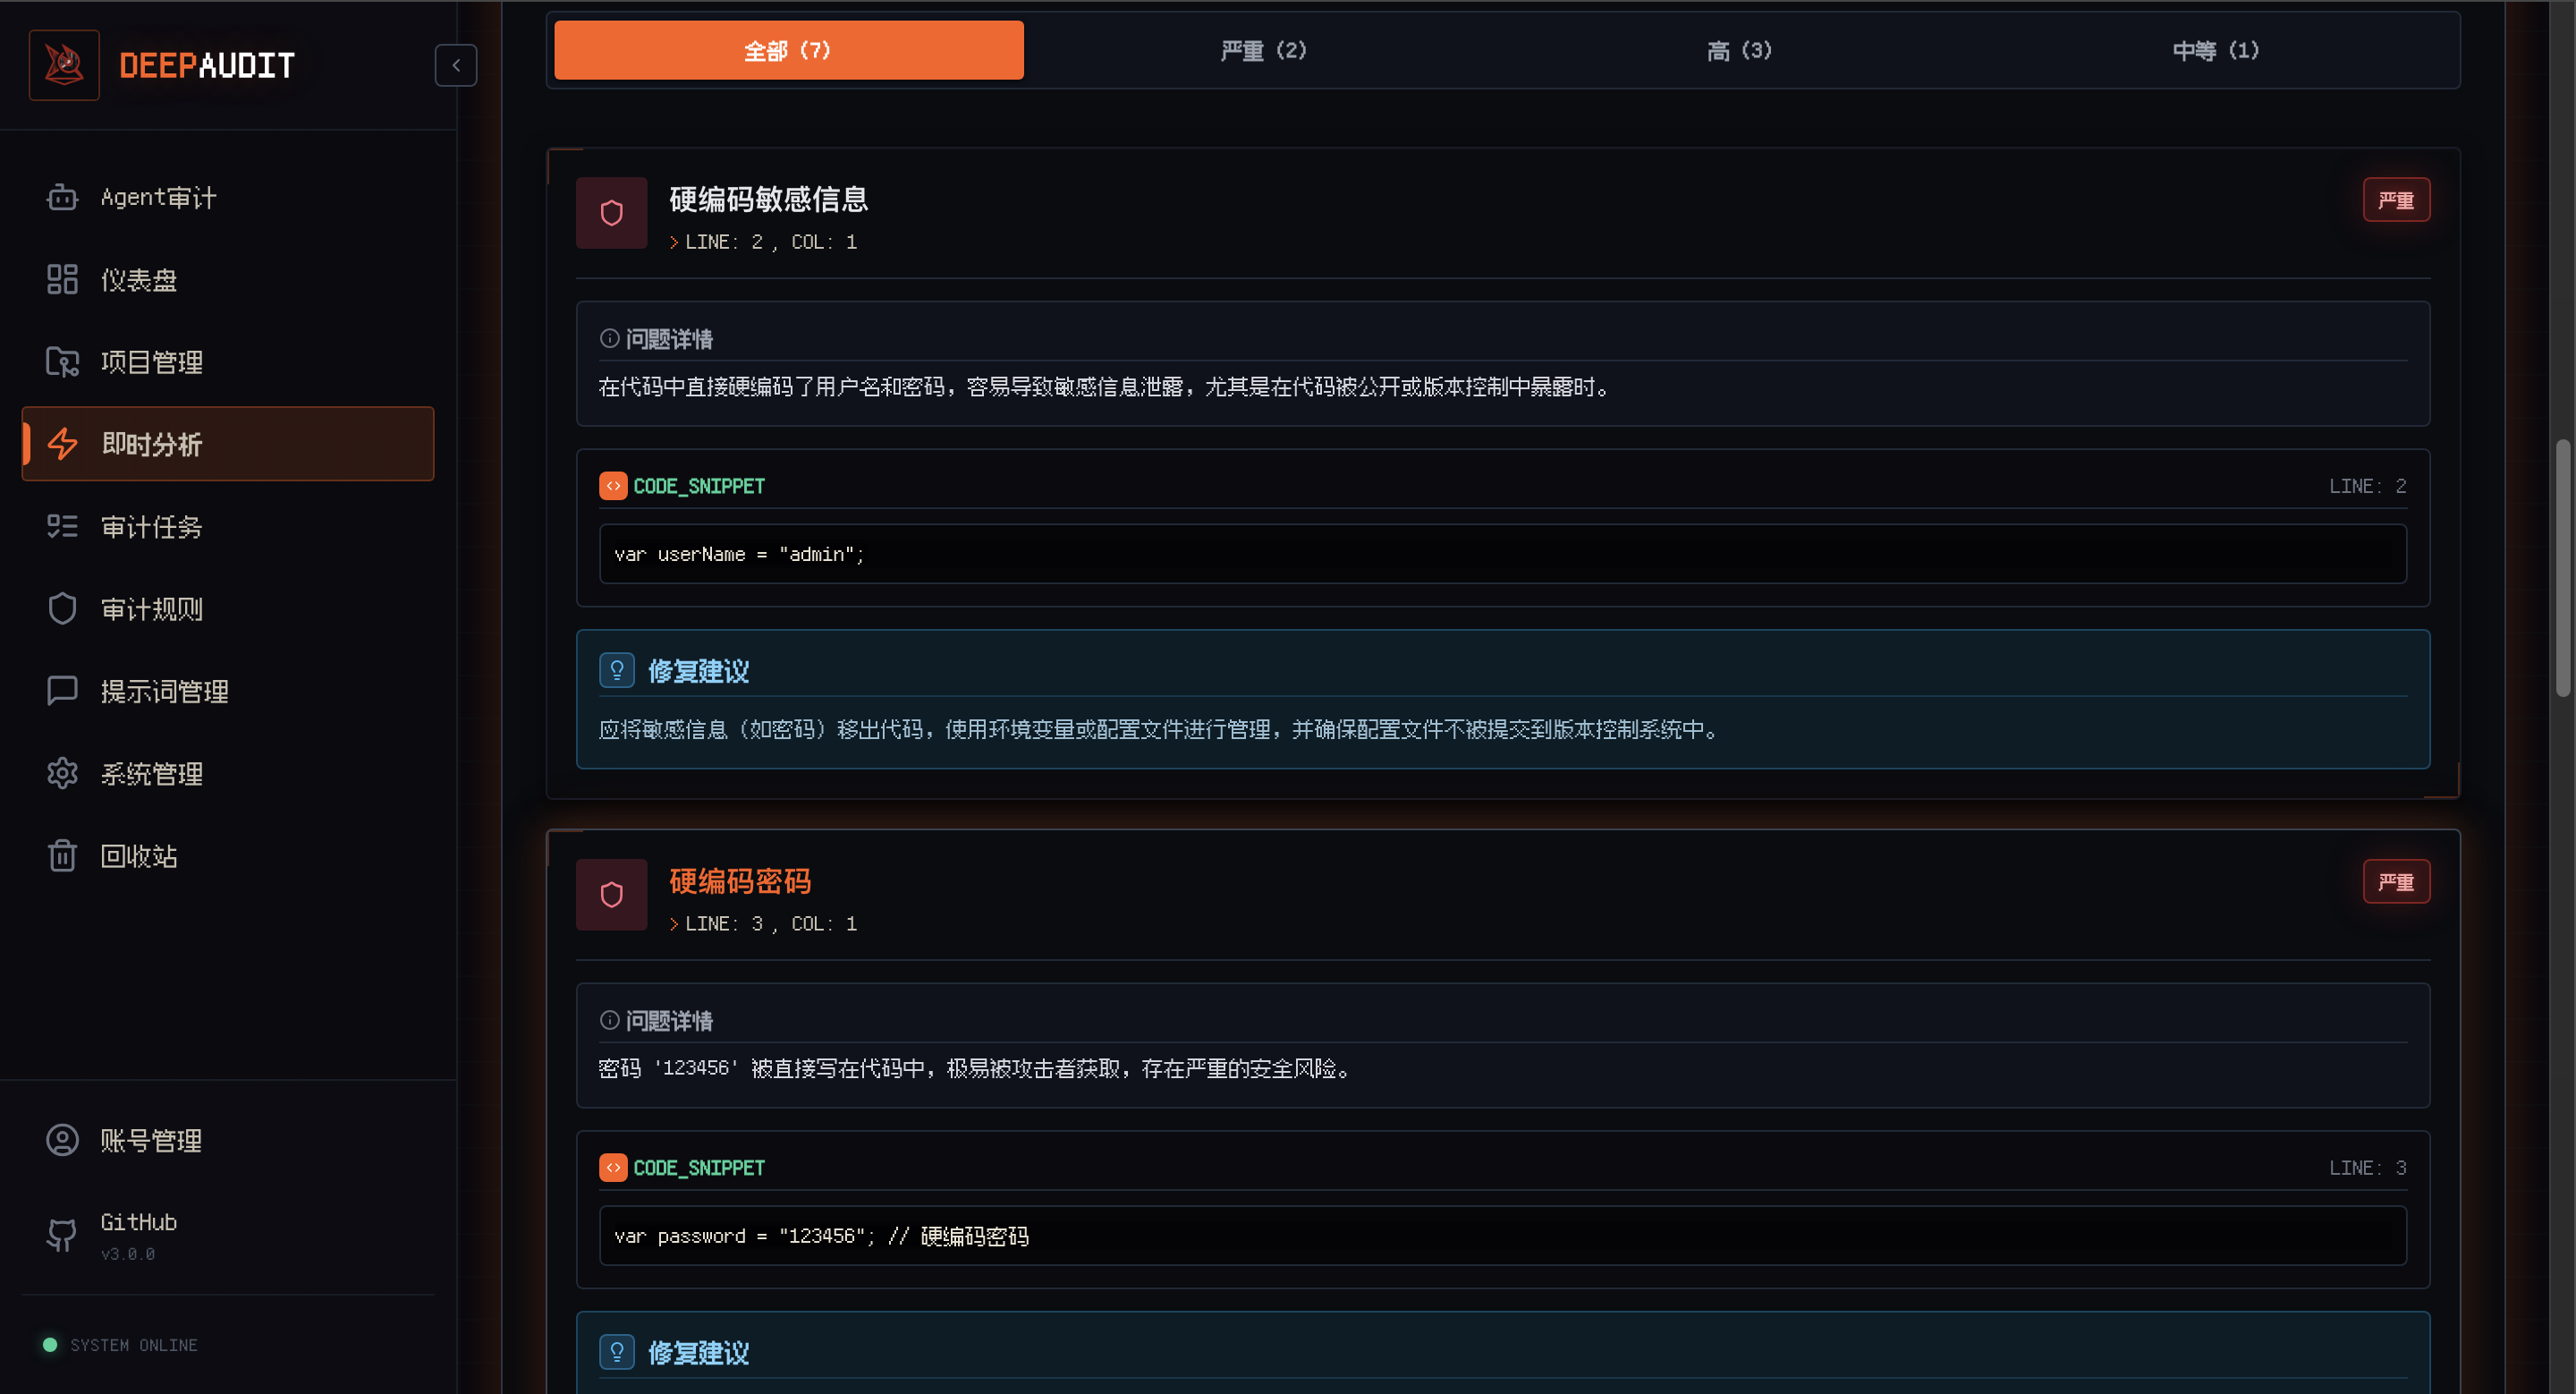 コード貼り付け / ファイルアップロードで、数秒で結果が出る |
🗂️ プロジェクト管理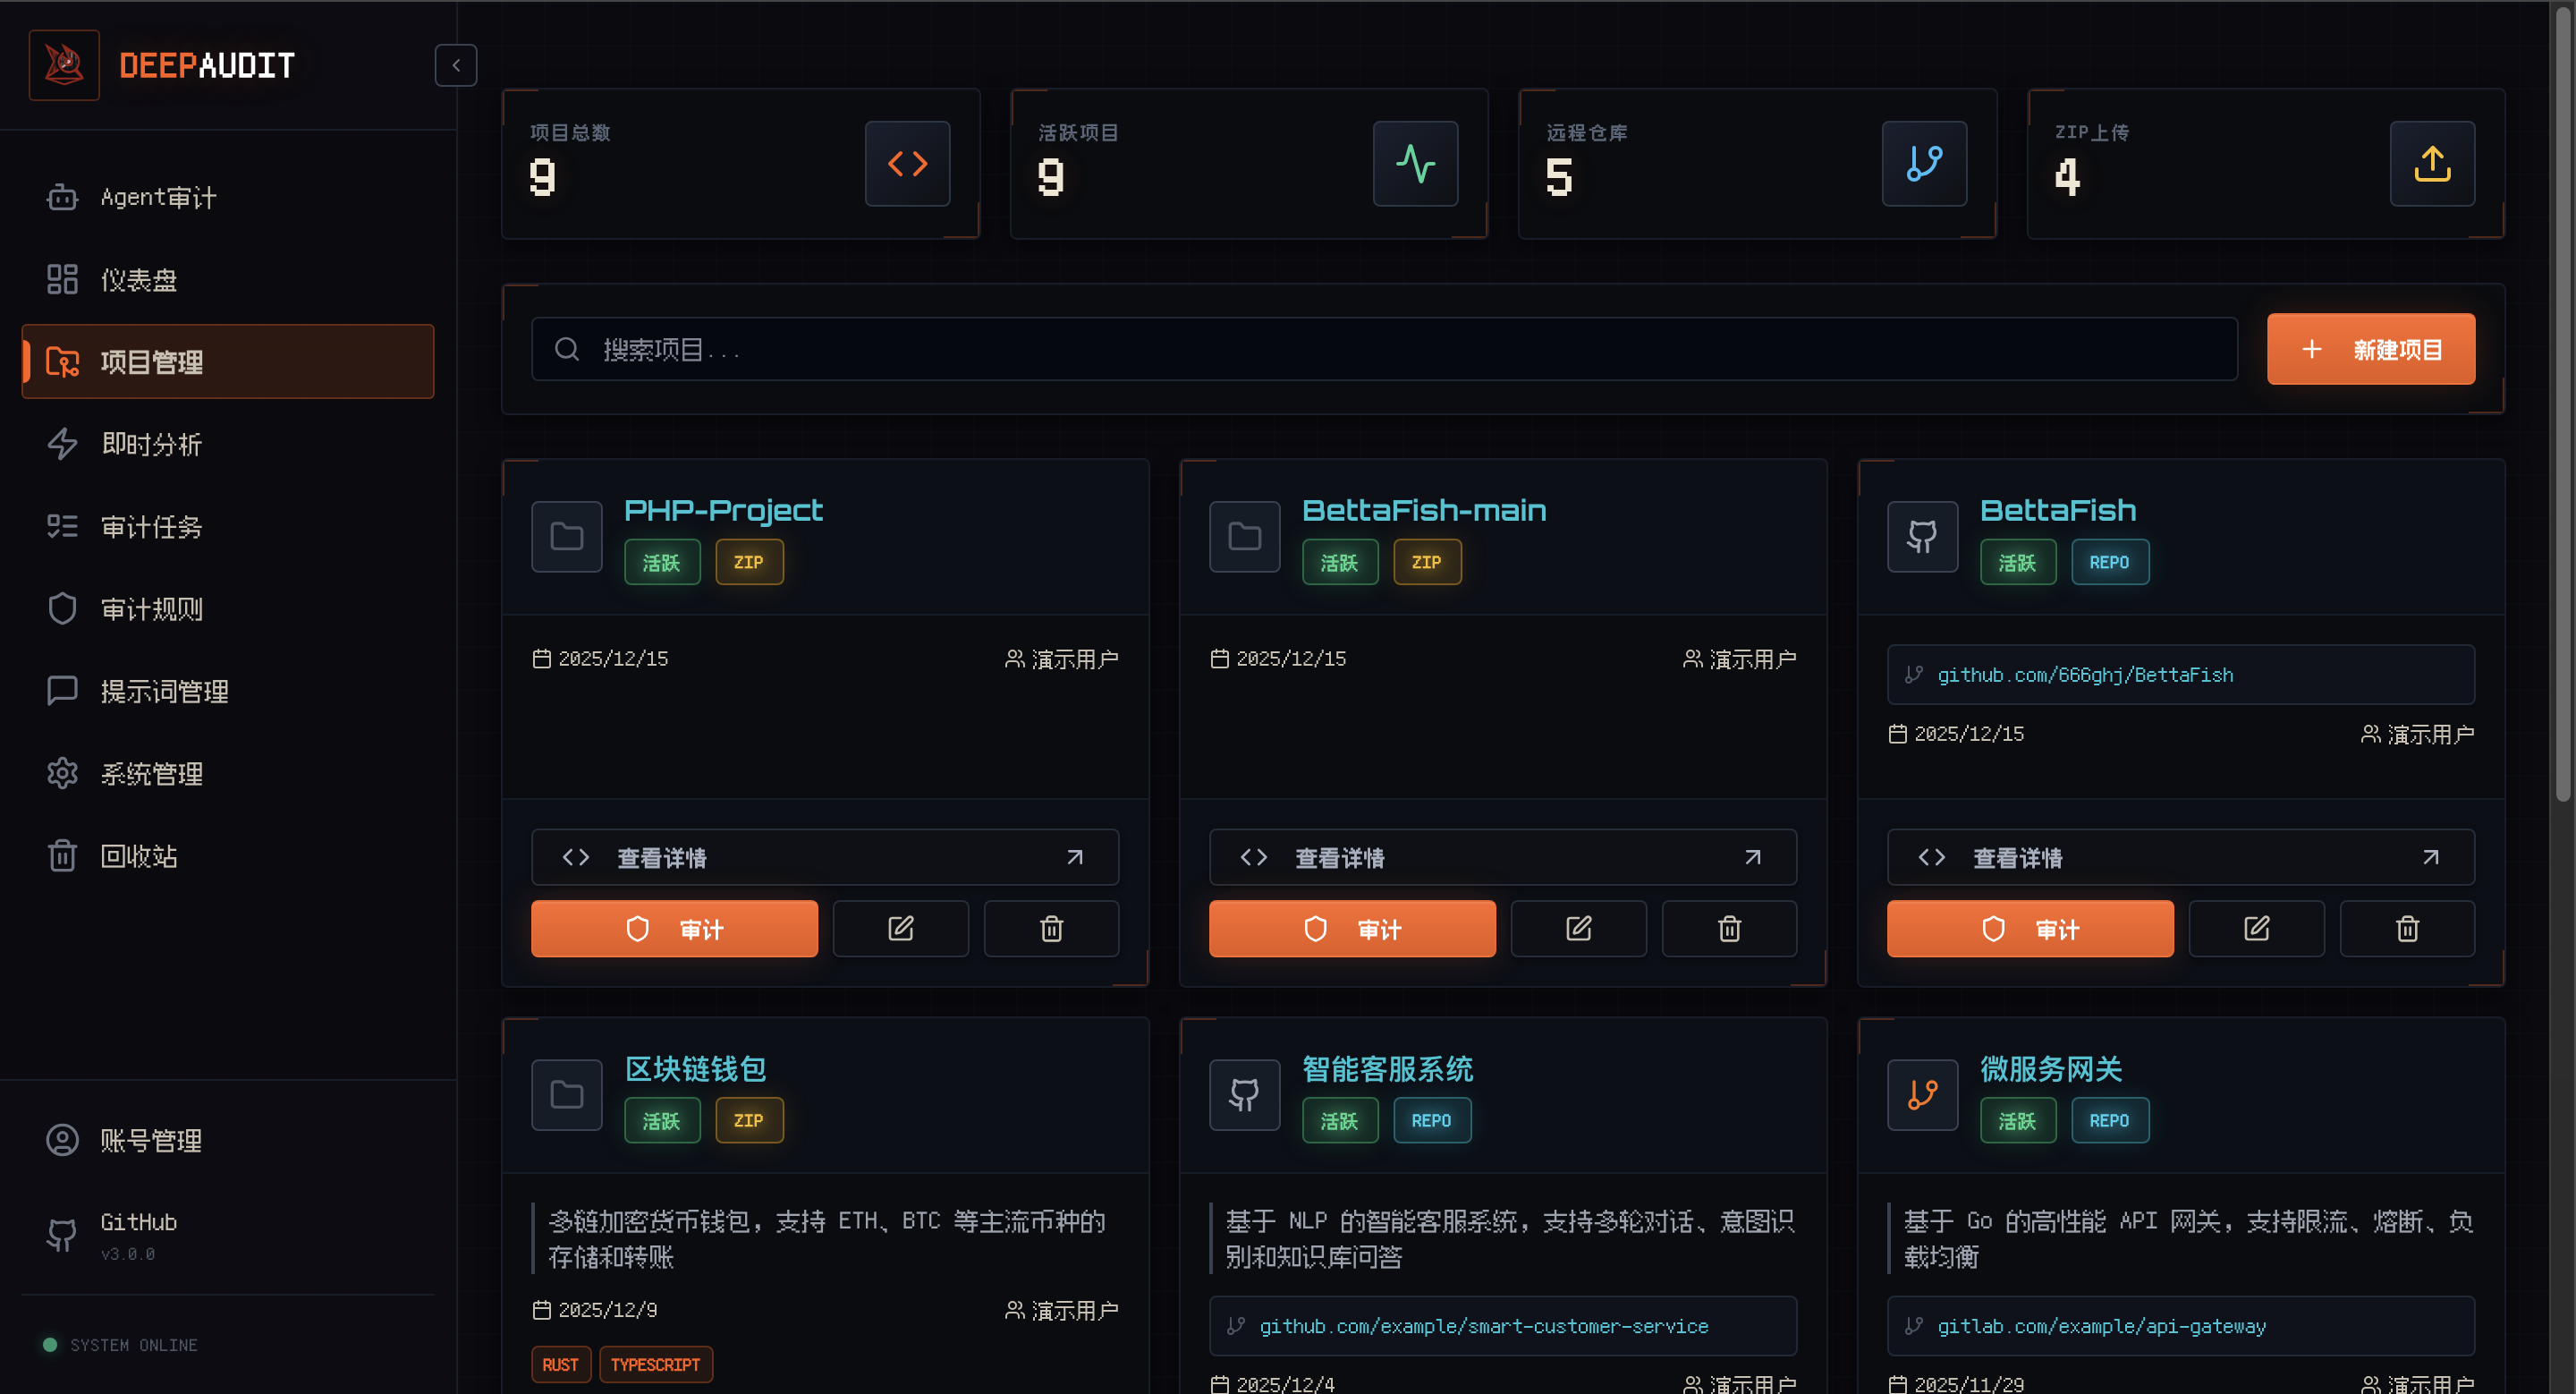 GitHub/GitLab/Gitea からのインポート、複数プロジェクトの協調管理 |
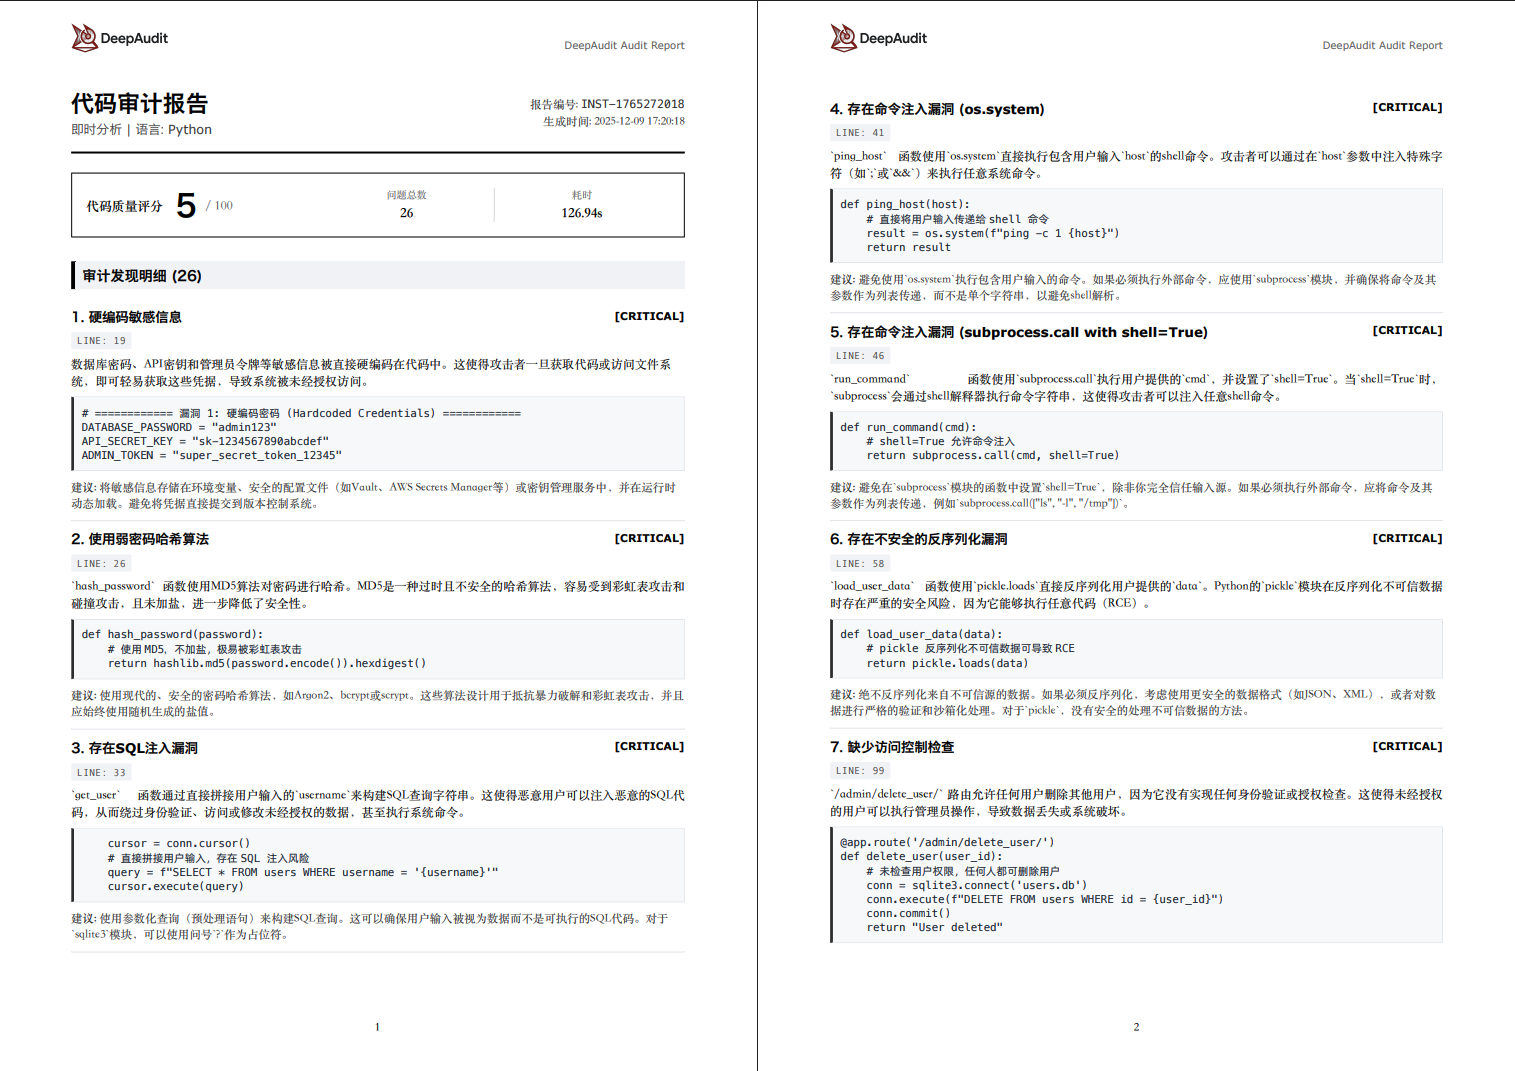
ワンクリックで PDF / Markdown / JSON をエクスポート(図はクイックモードであり、Agent モードのレポートではありません)
DeepAudit の内部テスト版は OpenClaw プロジェクトに対して深度セキュリティ監査を実施し、現時点で 6 件のセキュリティ脆弱性 を発見しました。いずれも公式に確認され、セキュリティアドバイザリ(GHSA)が公開されています。脆弱性の種類はコマンドインジェクション、署名検証バイパス、リモートコード実行、認証情報漏洩、リソース枯渇、機密情報漏洩をカバーし、その中には複数の High レベルの脆弱性が含まれています。さらなる脆弱性の発掘も継続中です。
| GHSA 番号 | プロジェクト | 人気度 | 脆弱性タイプ | 深刻度 |
|---|---|---|---|---|
| GHSA-g353-mgv3-8pcj | OpenClaw |  | Signature Verification Bypass | 8.6 |
| GHSA-99qw-6mr3-36qr | OpenClaw | | Code Execution | 8.5 |
| GHSA-7h7g-x2px-94hj | OpenClaw | | Credential Exposure | 6.9 |
| GHSA-g2f6-pwvx-r275 | OpenClaw | | Command Injection | Medium |
| GHSA-jq3f-vjww-8rq7 | OpenClaw | | Resource Exhaustion | High |
| GHSA-xwcj-hwhf-h378 | OpenClaw | | Information Disclosure | Medium |


