




MemProcFS-Analyzer
MemProcFS-Analyzer.ps1 は、MemProcFS の使用を簡素化し、メモリ分析ワークフローを最適化するための PowerShell スクリプトです。
MemProcFS - Ulf Frisk によるメモリプロセスファイルシステム
https://github.com/ufrisk/MemProcFS
機能:
- 高速かつ簡単なメモリ分析!
- メモリスナップショット(Raw Physical Memory Dump または Microsoft Crash Dump)をディスクイメージのようにマウントし、Windows のメモリ圧縮機能を利用できます
- MemProcFS、AmcacheParser、AppCompatCacheParser、Elasticsearch、entropy、EvtxECmd、ImportExcel、IPinfo CLI、jq、Kibana、lnk_parser、RECmd、SBECmd、xsv、YARA、Zircolite の自動インストール
- MemProcFS、AmcacheParser、AppCompatCacheParser、Elasticsearch、entropy、EvtxECmd(Maps を含む)、ImportExcel、IPinfo CLI、jq、Kibana、lnk_parser、RECmd、SBECmd、xsv、YARA、Zircolite の自動更新
- ClamAV の新バージョンまたは新しい Dokany File System Library Bundle が利用可能になったときの更新情報
- ページファイル対応
- OS フィンガープリンティング
- カスタム YARA ルールによるスキャン(例:Chronicle や Elastic Security による 447 ルールを含む)
- Windows 向け ClamAV によるマルチスレッドスキャン
- ClamAV が検出した感染ファイルをさらなる分析のために収集(PW: infected)
- MemProcFS PE_INJECT によって検出された注入モジュールをさらなる分析のために収集(PW: infected)
- IPv4/IPv6 の抽出
- IPinfo CLI による IP2ASN マッピングと GeoIP → 無料トークンは https://ipinfo.io/signup で取得
- 不審なポート番号の確認
- 完全なプロセス呼び出しチェーンを含むプロセスツリー(TreeView)(Dominik Schmidt に特に感謝)
- プロセスの異常な親子関係とインスタンス数の確認
- プロセスの異常なユーザーコンテキストの確認
- プロセスパスの偽装とプロセス名の偽装の確認(Damerau Levenshtein Distance)
- Web ブラウザ履歴(Google Chrome、Microsoft Edge、Firefox)
- Windows イベントログファイルの抽出と EvtxECmd による処理 → Timeline Explorer(EZTools、Eric Zimmerman 作)
- イベントログの概要
- Zircolite による Windows イベントログの処理 - EVTX 用のスタンドアロン SIGMA ベース検出ツール
- 抽出した Amcache.hve の Amcacheparser による分析(EZTools、Eric Zimmerman 作)
- Application Compatibility Cache(別名 ShimCache)の AppCompatcacheParser による分析(EZTools、Eric Zimmerman 作)
- Syscache の RECmd による分析(EZTools、Eric Zimmerman 作)
- UserAssist アーティファクトの RECmd による分析(EZTools、Eric Zimmerman 作)
- ShellBags アーティファクトの RECmd による分析(EZTools、Eric Zimmerman 作)
- シンプルな Prefetch ビュー(フォレンジックタイムラインに基づく)
- 自動起動拡張ポイント(ASEPs)の RECmd による分析(EZTools、Eric Zimmerman 作)
- RecentDocs、Office Trusted Document の RECmd による分析(EZTools、Eric Zimmerman 作)
- DFIR RECmd バッチファイルによるレジストリの分析(DFIR Batch File、Andrew Rathbun 作)
- リカバリされたプロセスモジュールのメタデータの分析(実験的)
- Windows ショートカットファイル(LNK)の抽出
- 悪意のある Windows ショートカットファイル(LNK)のハンティング
- Doug Finke による PowerShell モジュール ImportExcel の統合
- Timeline Explorer で分析するための CSV 出力データ(例:timeline-reverse.csv、findevil.csv、web.csv)
- 証拠ファイルの収集(セキュアアーカイブコンテナ → PW: MemProcFS)
- その他多数
ダウンロード
MemProcFS-Analyzer の最新バージョンは、Releases セクションからダウンロードしてください。
使用方法
管理者として Windows PowerShell(または Windows PowerShell ISE、PSVersion: 5.1 の Visual Studio Code)を起動し、MemProcFS-Analyzer.ps1 を開いて実行してください。
File-Browser
図 1: メモリスナップショットと pagefile.sys を選択します(任意)
Auto-Install
図 2: MemProcFS-Analyzer が依存関係を自動インストールします(初回実行時)
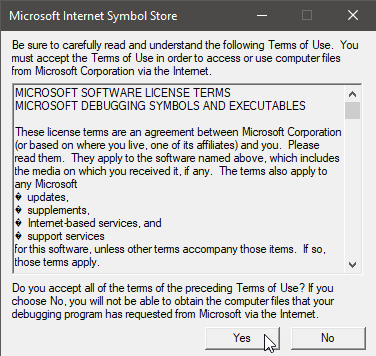
図 3: 利用規約に同意します(初回実行時)
MemProcFS
図 4: MemProcFS が役に立つと思われたら、https://github.com/sponsors/ufrisk でスポンサーになってください
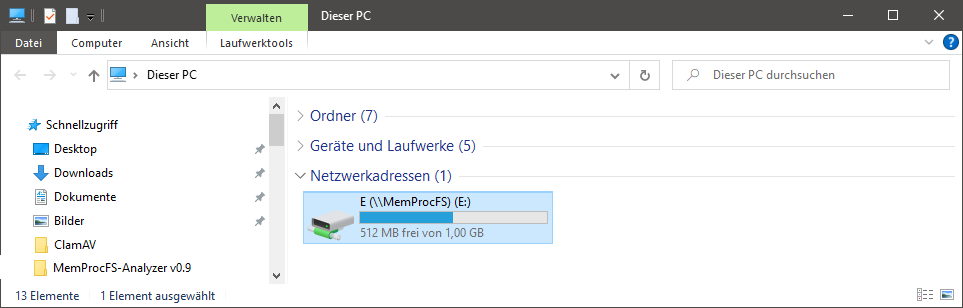
図 5: マウントされたメモリダンプをドライブレターを探索して調査できます
Auto-Update
図 6: MemProcFS-Analyzer が更新をチェックします(2回目の実行時)
注記: インストール後は "Updater" 関数をコメントアウト/無効化することをお勧めします。スクリプト下部の "Main" を確認してください。
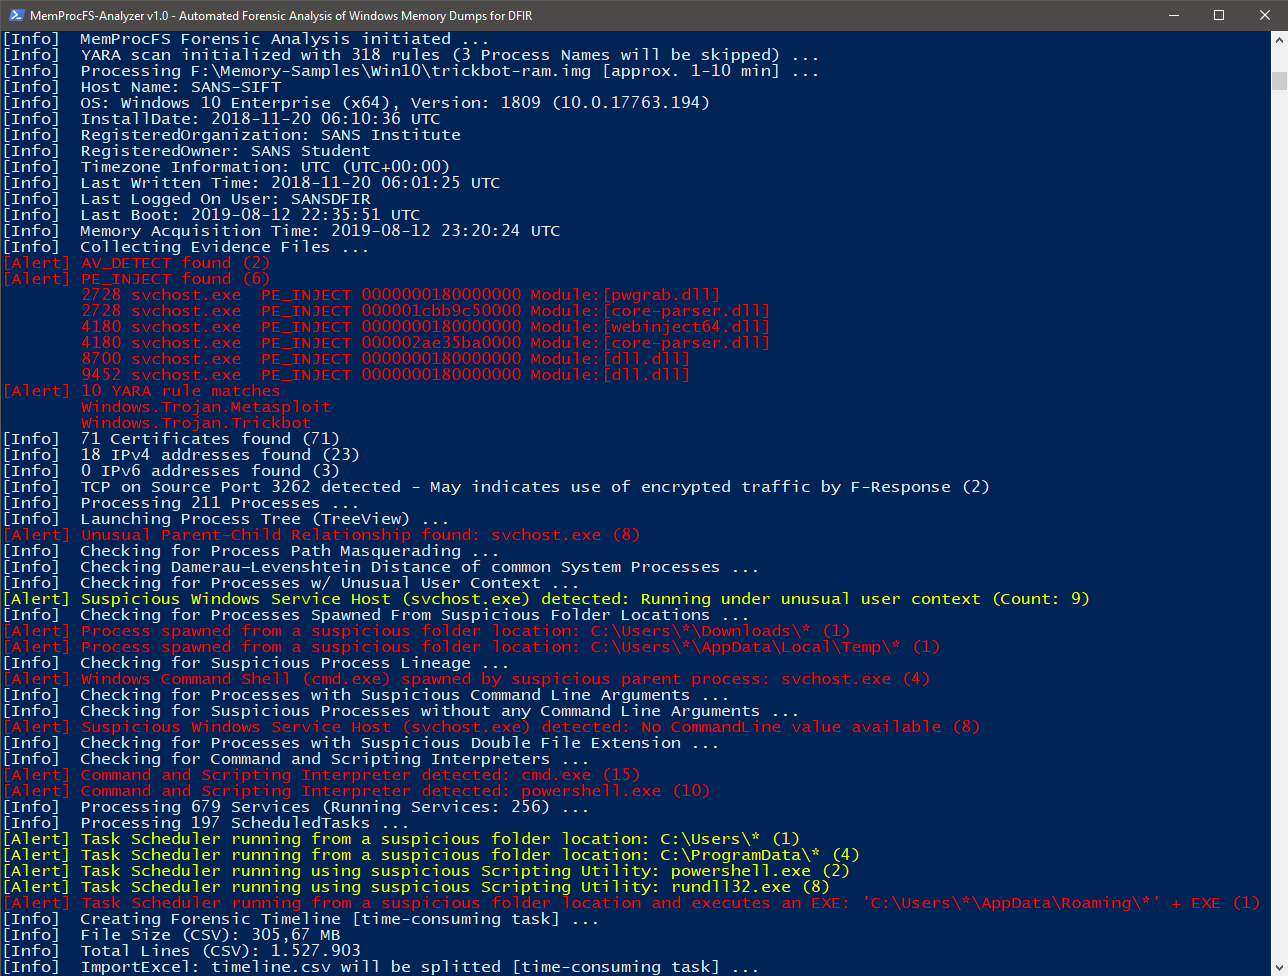
図 7: FindEvil 機能と追加の分析
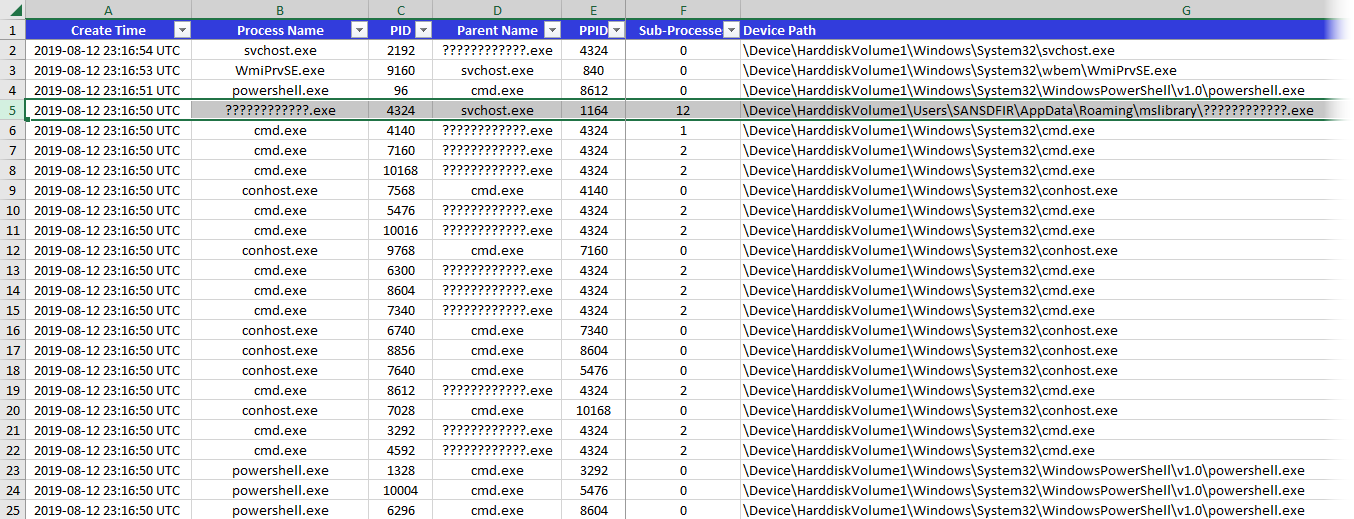
図 8: プロセス
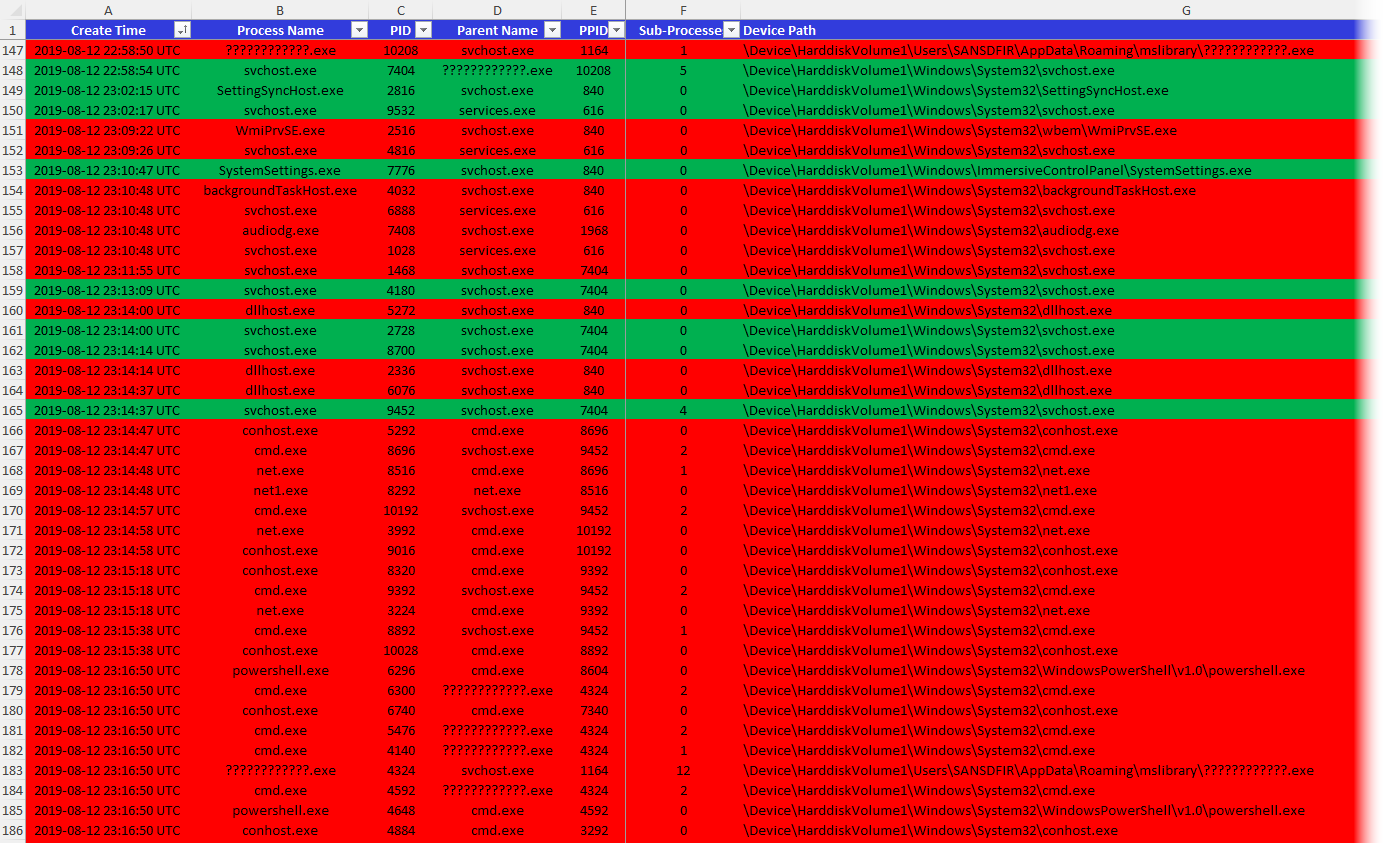
図 9: 実行中および終了したプロセス
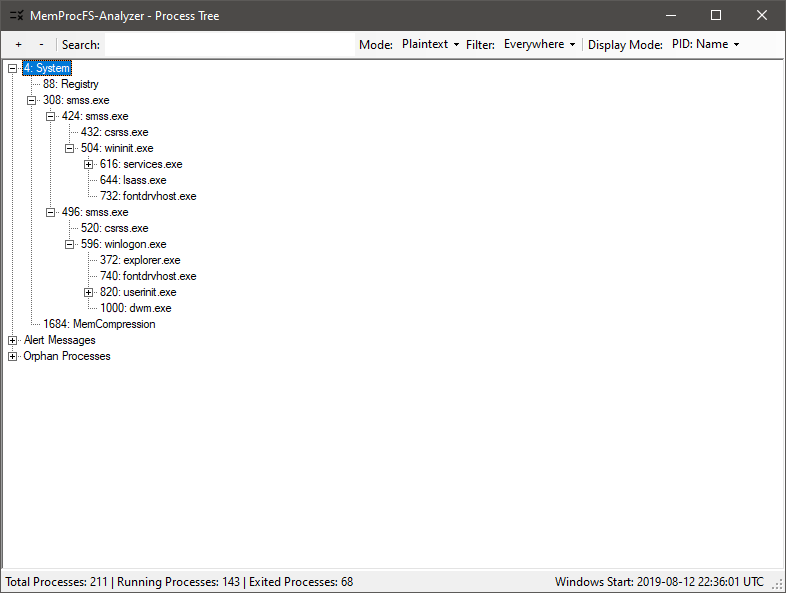
図 10: プロセスツリー(GUI)
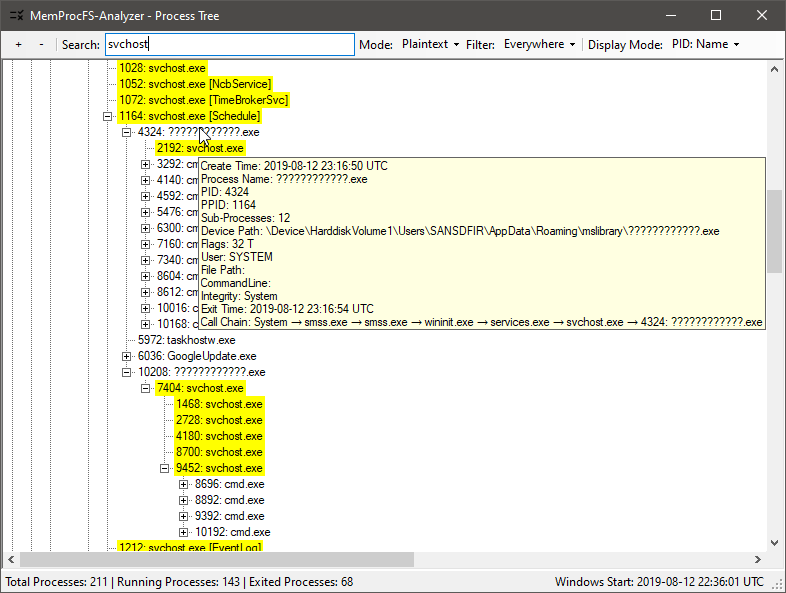
図 11: プロセスツリーの確認(異常の発見)
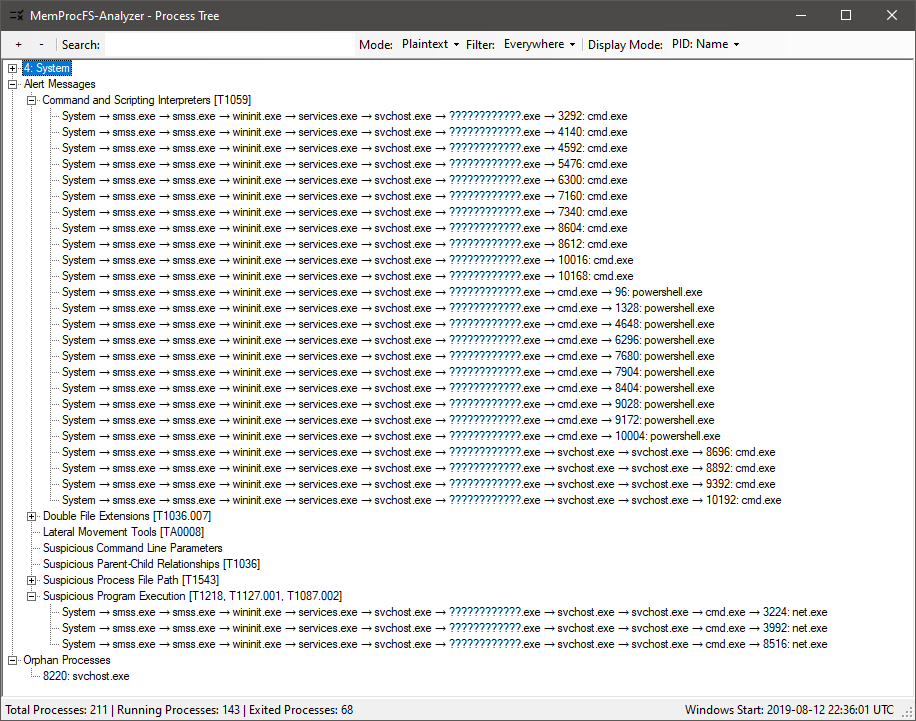
図 12: プロセスツリー: プロセス呼び出しチェーン付きのアラートメッセージ
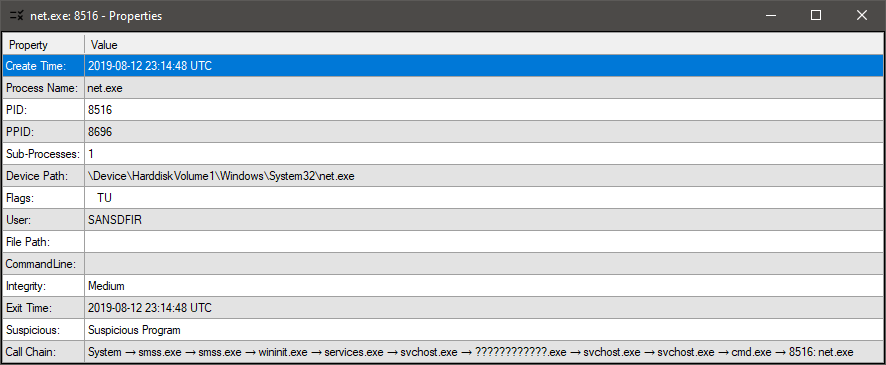
図 13: プロセスツリー: プロパティビュー → プロセスまたはアラートメッセージをダブルクリック
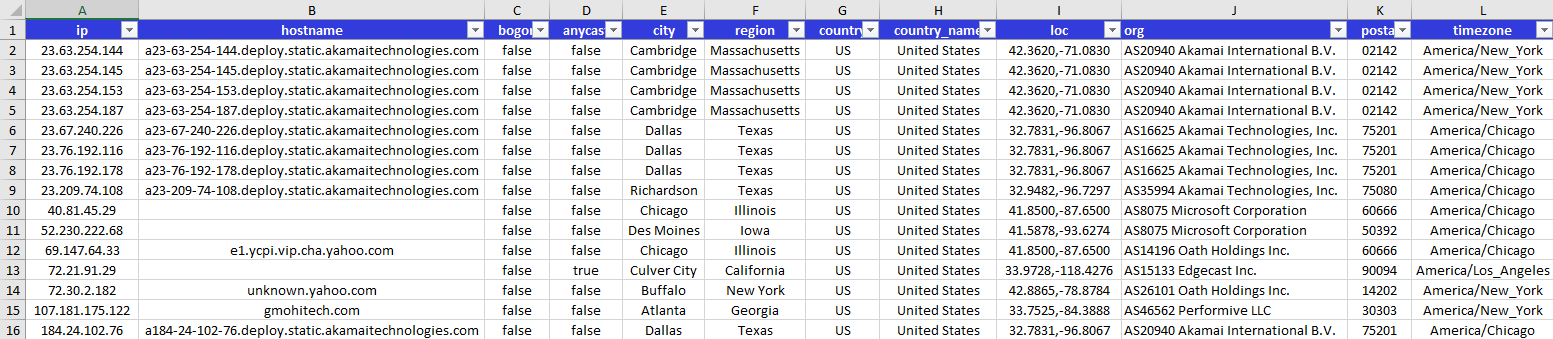
図 14: IPinfo.io による GeoIP
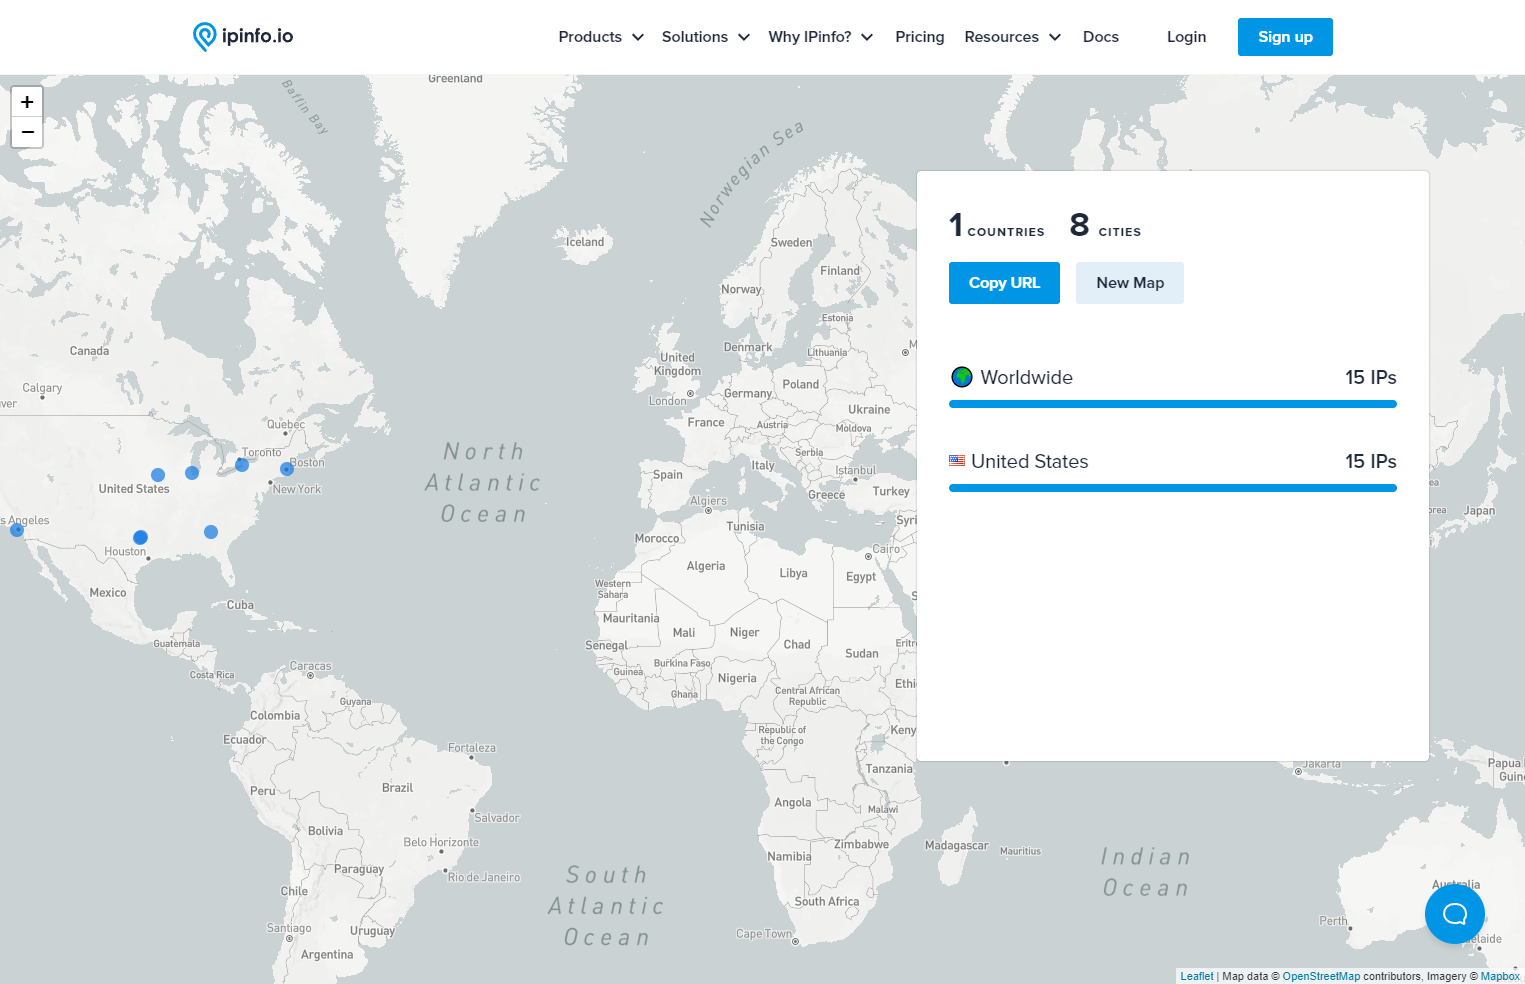
図 15: IPinfo.io による IP のマッピング
EVTX
Detections
図 16: Windows イベントログ(EVTX)の処理
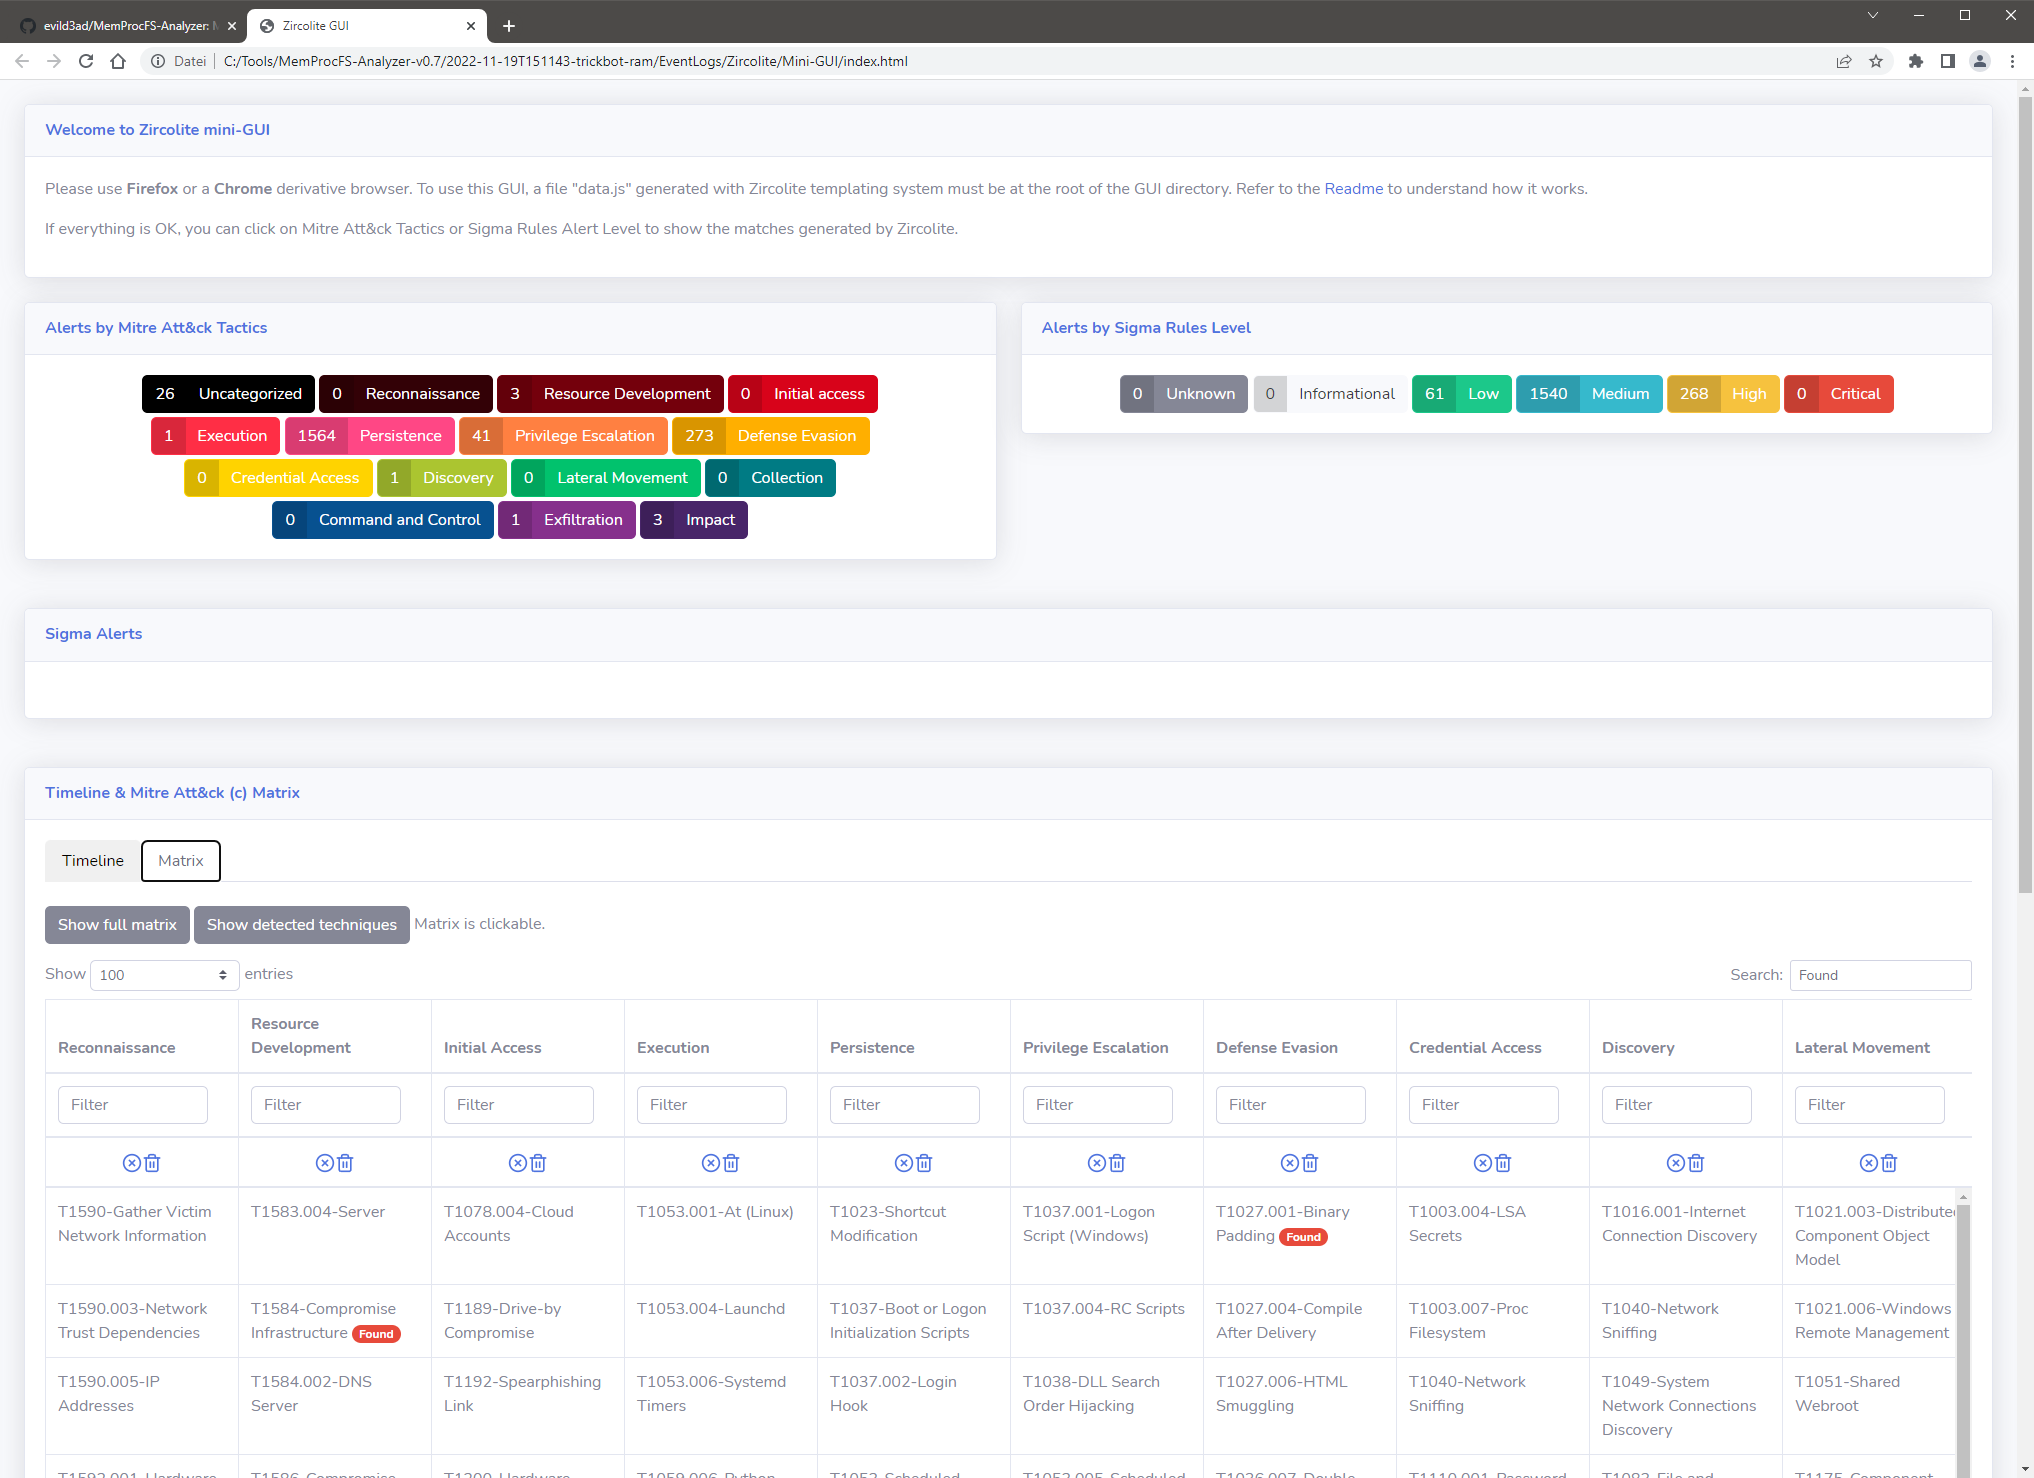
図 17: Zircolite - EVTX 用のスタンドアロン SIGMA ベース検出ツール(ミニ GUI)
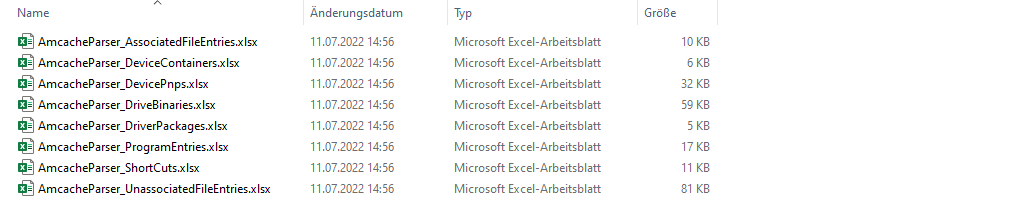
図 18: 抽出した Amcache.hve の処理 → XLSX
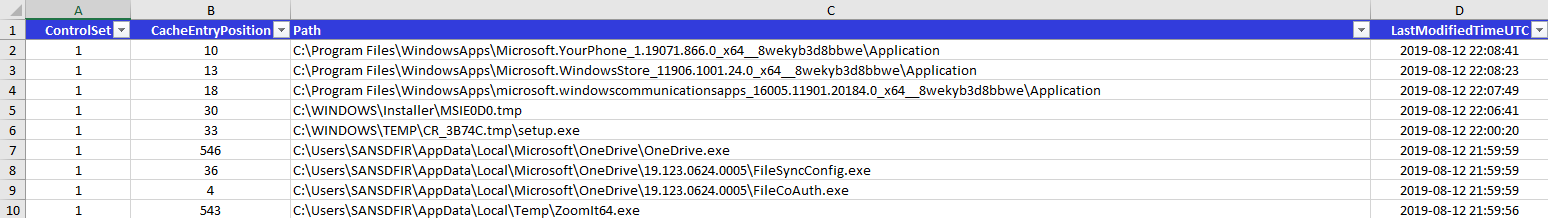
図 19: ShimCache の処理 → XLSX
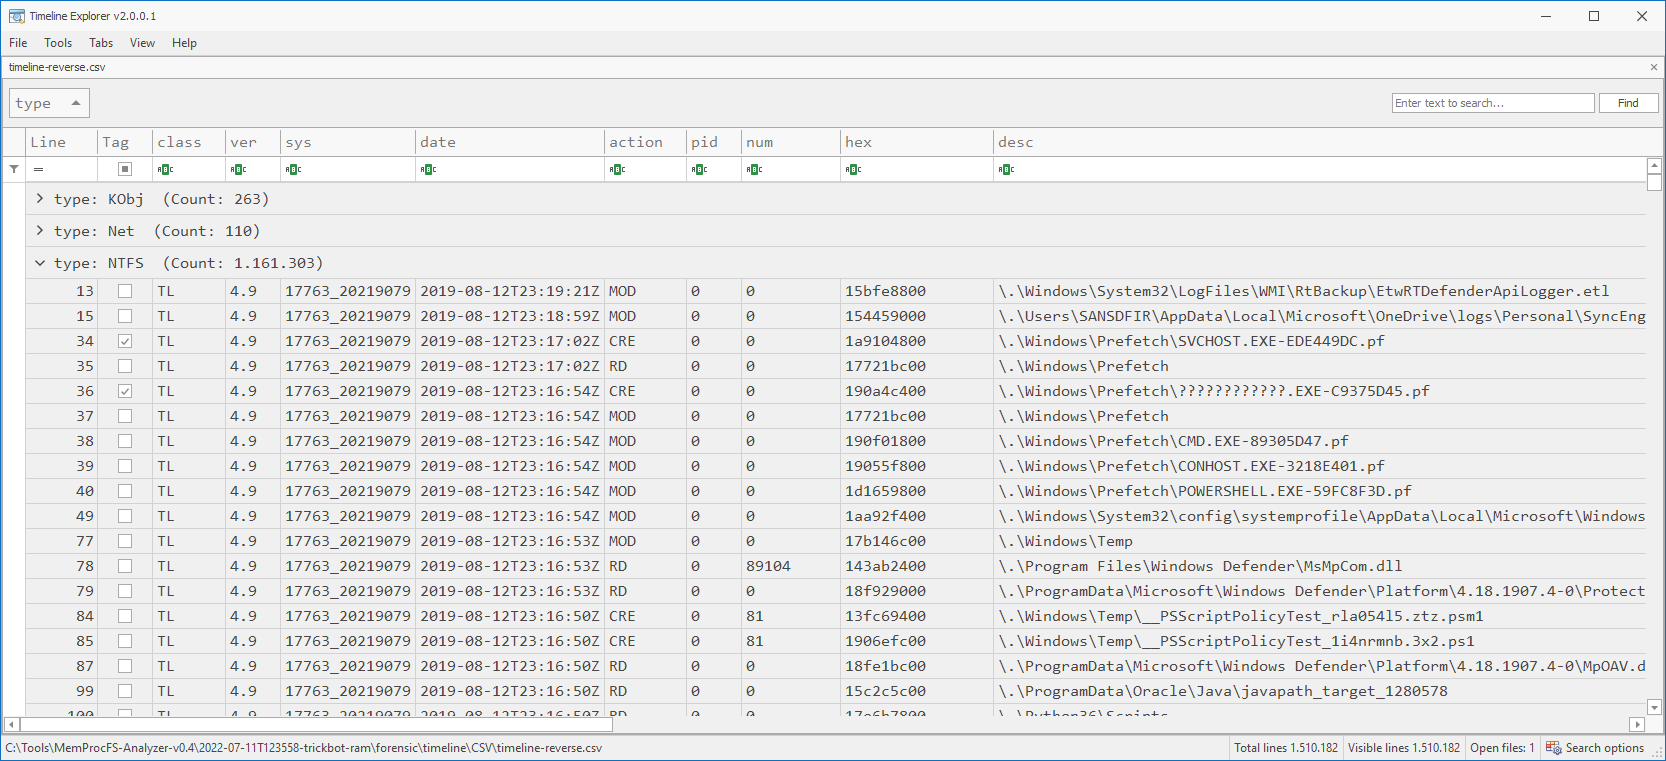
図 20: CSV 出力を Timeline Explorer(TLE)で分析
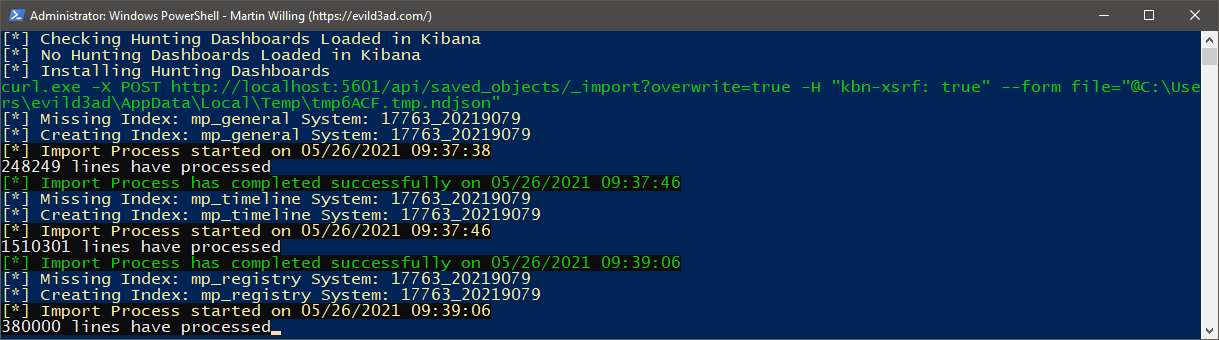
図 21: ELK インポート
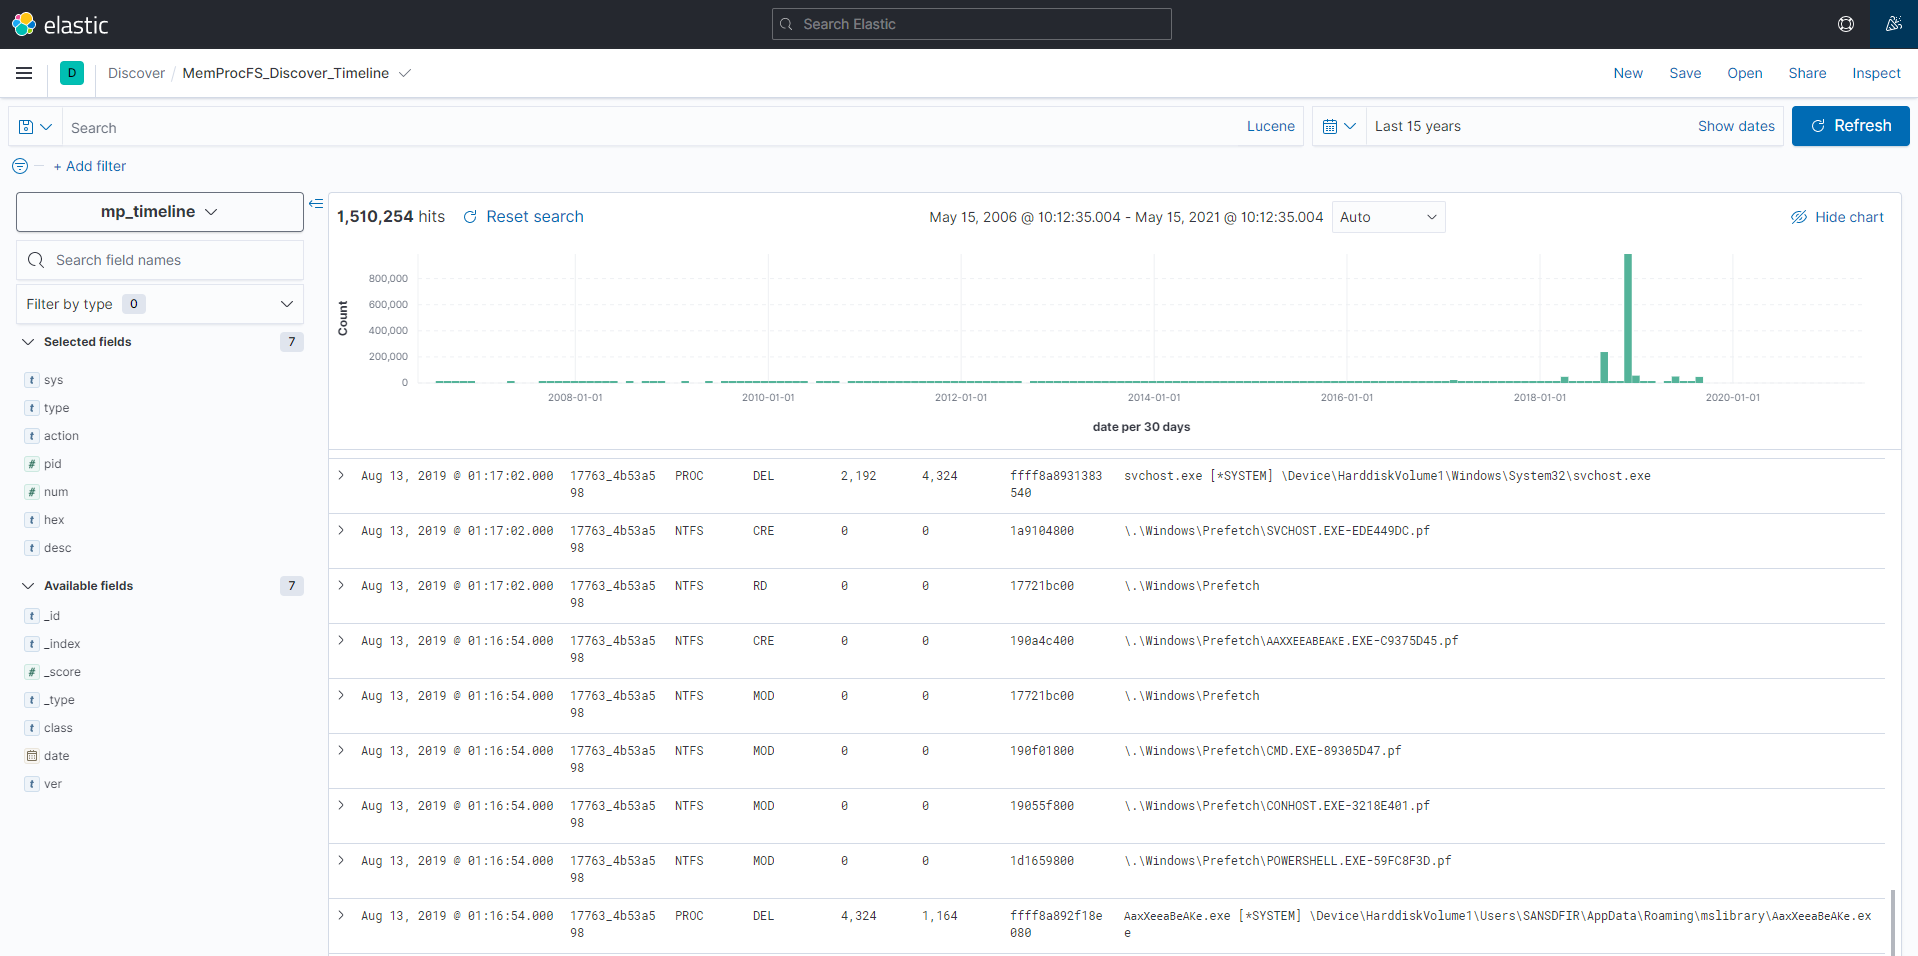
図 22: 楽しい ELK ハンティングを!