Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-34830---Reflected-XSS-found-in-I-doit-Open-v24-and-below — i-doit Open v24およびそれ以前のバージョンにおける反射型XSS脆弱性の概念実証(PoC)であり、ログインページのtimeoutパラメータを介した任意のスクリプトインジェクションを実証します。 | Kitploit
ツール
/
GitHubGitHub
/leekenghwa
/cve-2023-34830---reflected-xss-found-in-i-doit-open-v24-and-below
脆弱性分析ウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHubleekenghwa/cve-2023-34830---reflected-xss-found-in-i-doit-open-v24-and-below

CVE-2023-34830---Reflected-XSS-found-in-I-doit-Open-v24-and-below

i-doit Open v24およびそれ以前のバージョンにおける反射型XSS脆弱性の概念実証(PoC)であり、ログインページのtimeoutパラメータを介した任意のスクリプトインジェクションを実証します。

リポジトリを見る
33163年前未レビュー
共有

CVE-2023-34830 - i-doit Open v24 以下で発見された Reflected XSS

i-doit Open v24 以下には Reflected XSS の脆弱性があります。これらの脆弱性により、リモートの認証済み攻撃者が任意の Web スクリプトまたは HTML を注入できる可能性があります。

製品の説明 : i-doit は synetics GmbH が開発した、Web ベースのオープンソース IT ドキュメントおよび CMDB (構成管理データベース) です。

脆弱性の説明 : この Web アプリケーションでは、認証された任意のユーザーが影響を受けるパラメータに任意の Web スクリプトまたは HTML を注入できることを確認しました。

影響を受ける Web ページ : メインのログインページ

影響を受けるパラメータとコンポーネント : ?timeout

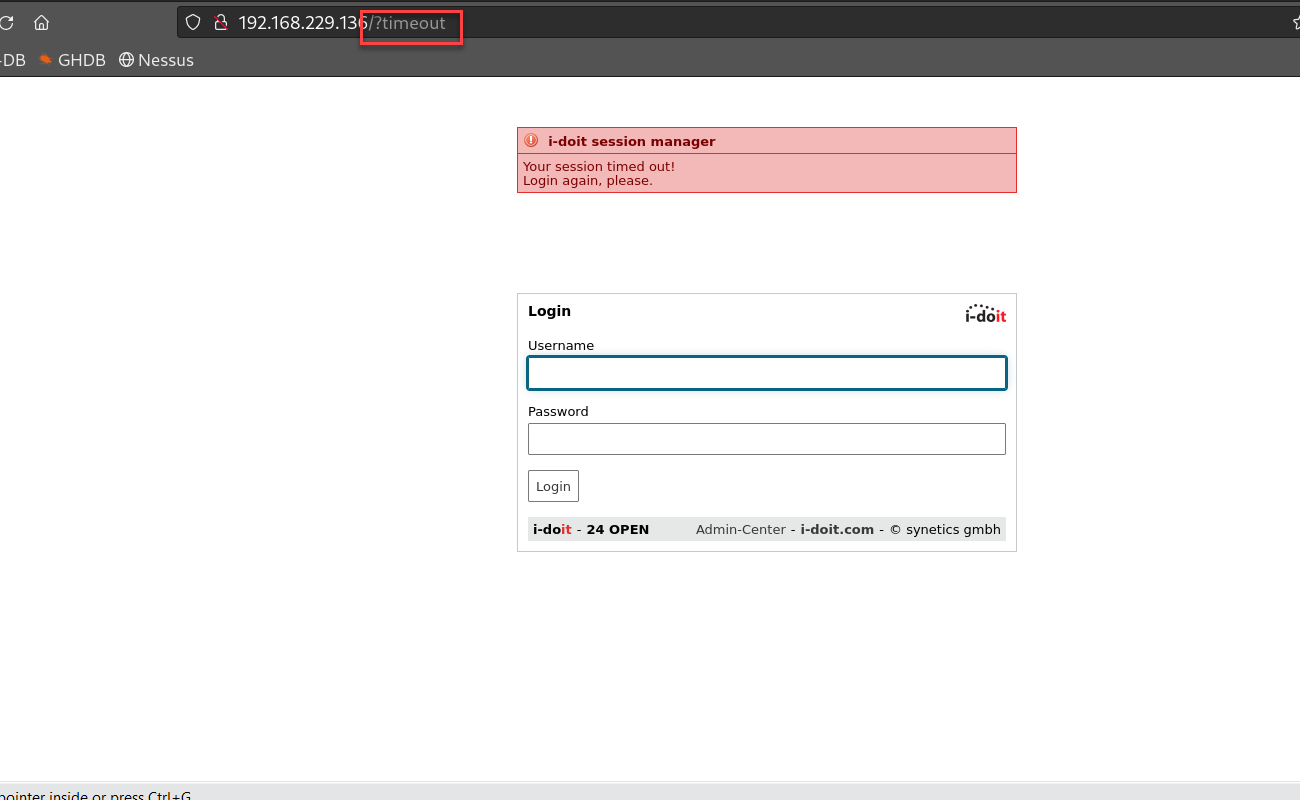
ステップ 1 : メインのログインページの後に ?timeout を追加します。下のスクリーンショットは、?timeout パラメータを挿入した後のエラーメッセージを示しています。
image

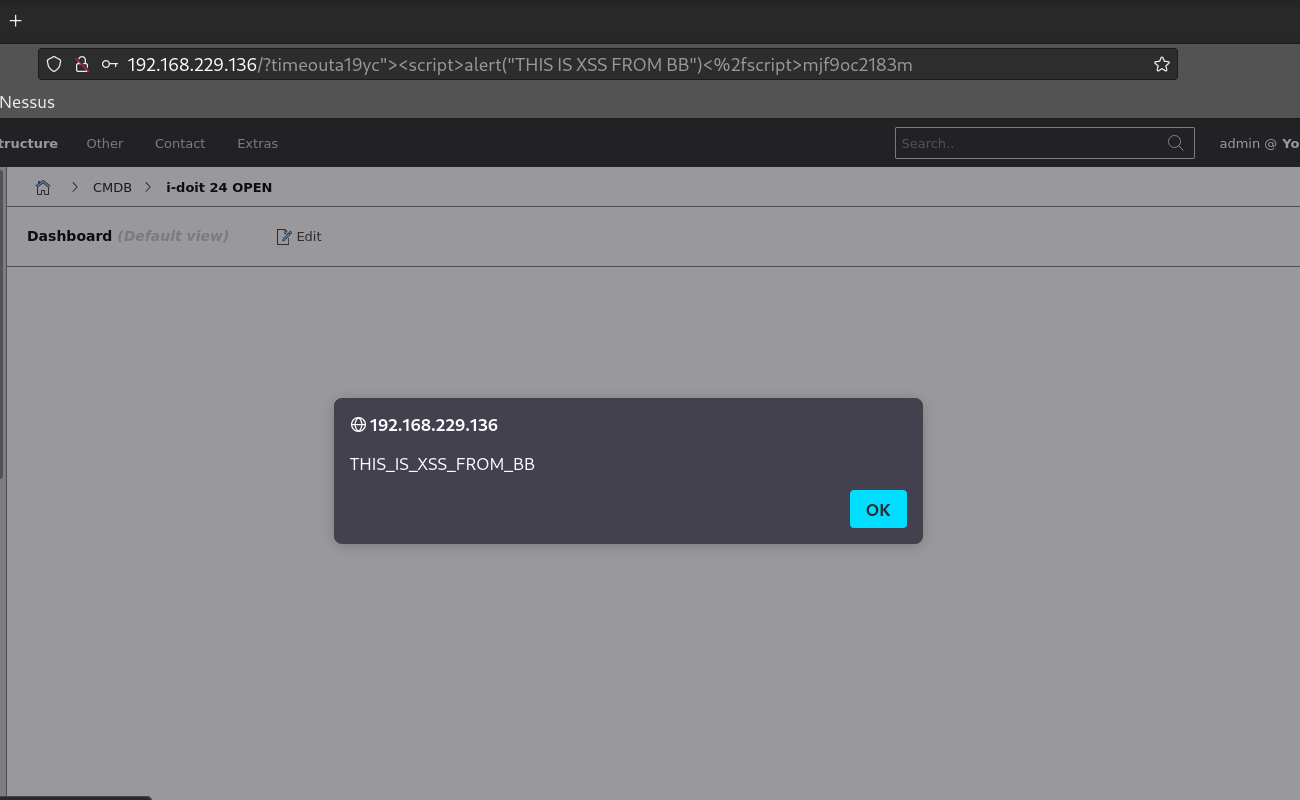
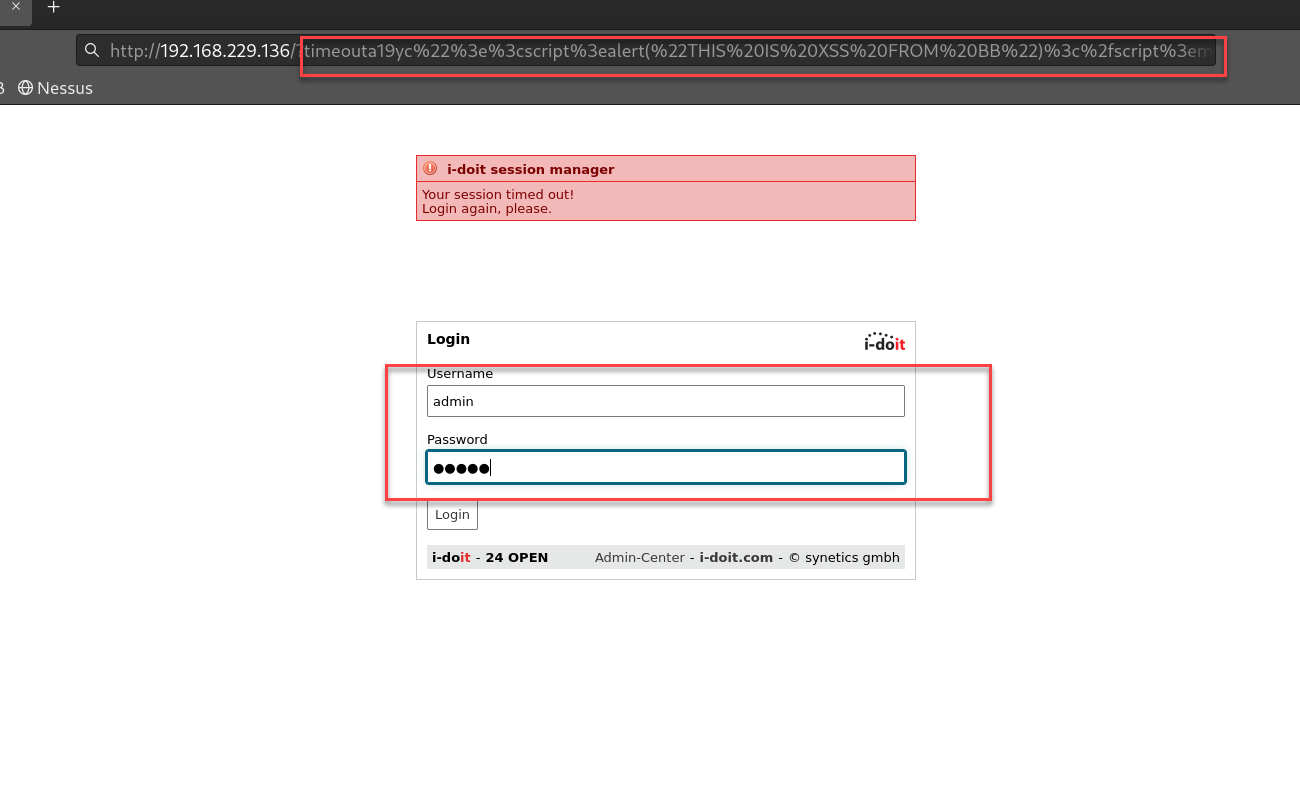
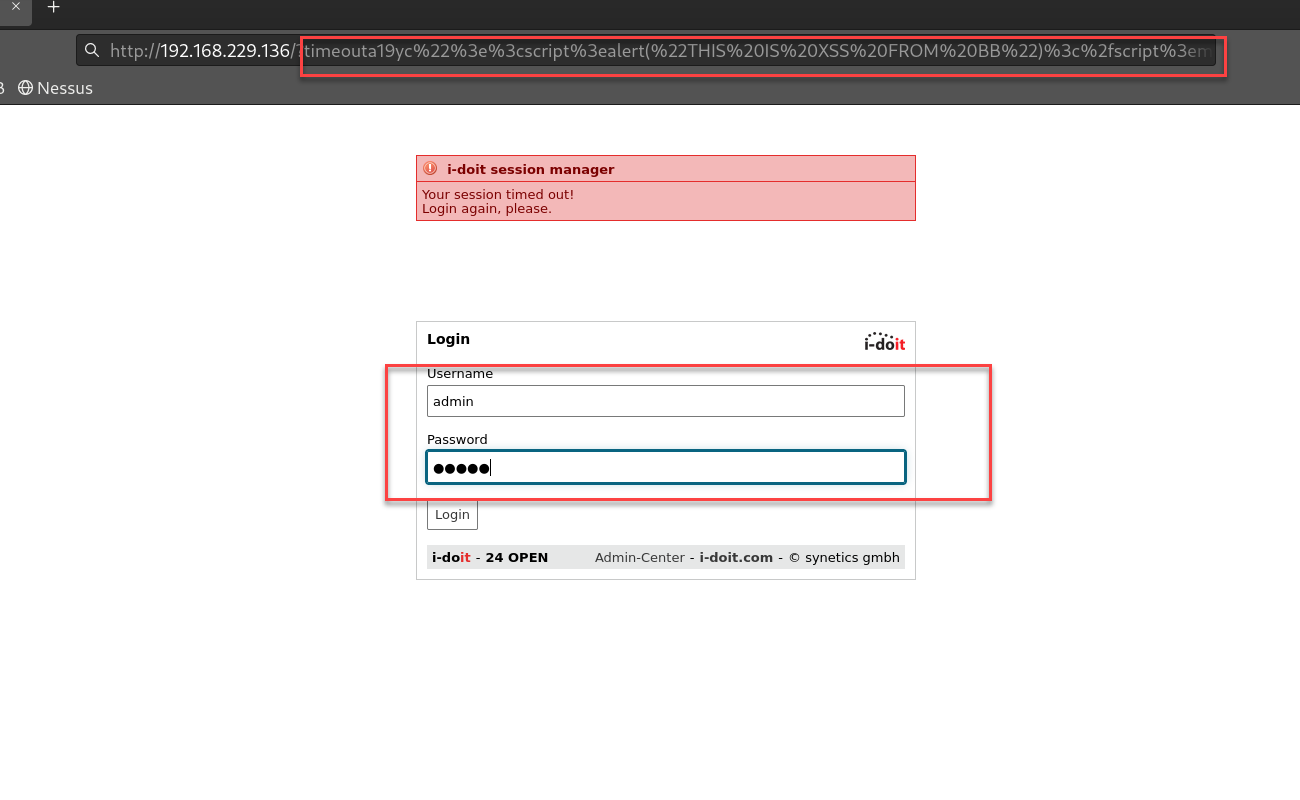
ステップ 2 : ?timeout の後に XSS ペイロードを追加し、有効な資格情報でログインします。これは Reflected XSS であるため、正常にログインした後に 結果がリフレクトされます。

使用したペイロード : a19yc%22%3e%3cscript%3ealert(%22THIS%20IS%20XSS%20FROM%20BB%22)%3c%2fscript%3emjf9oc2183m

注. XSS ペイロードをトリガーするには 2〜3 回必要になる場合があります。最初のログインが失敗した場合は、やり直してください....
image

image

追伸 : ベンダーは問題を認識しており、i-doit open 25 でバグ修正をリリースする予定です。驚いたことに、i-doit pro 25 からの通知のみを受け取りました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    333
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →