 khenryaegis/vulnbot
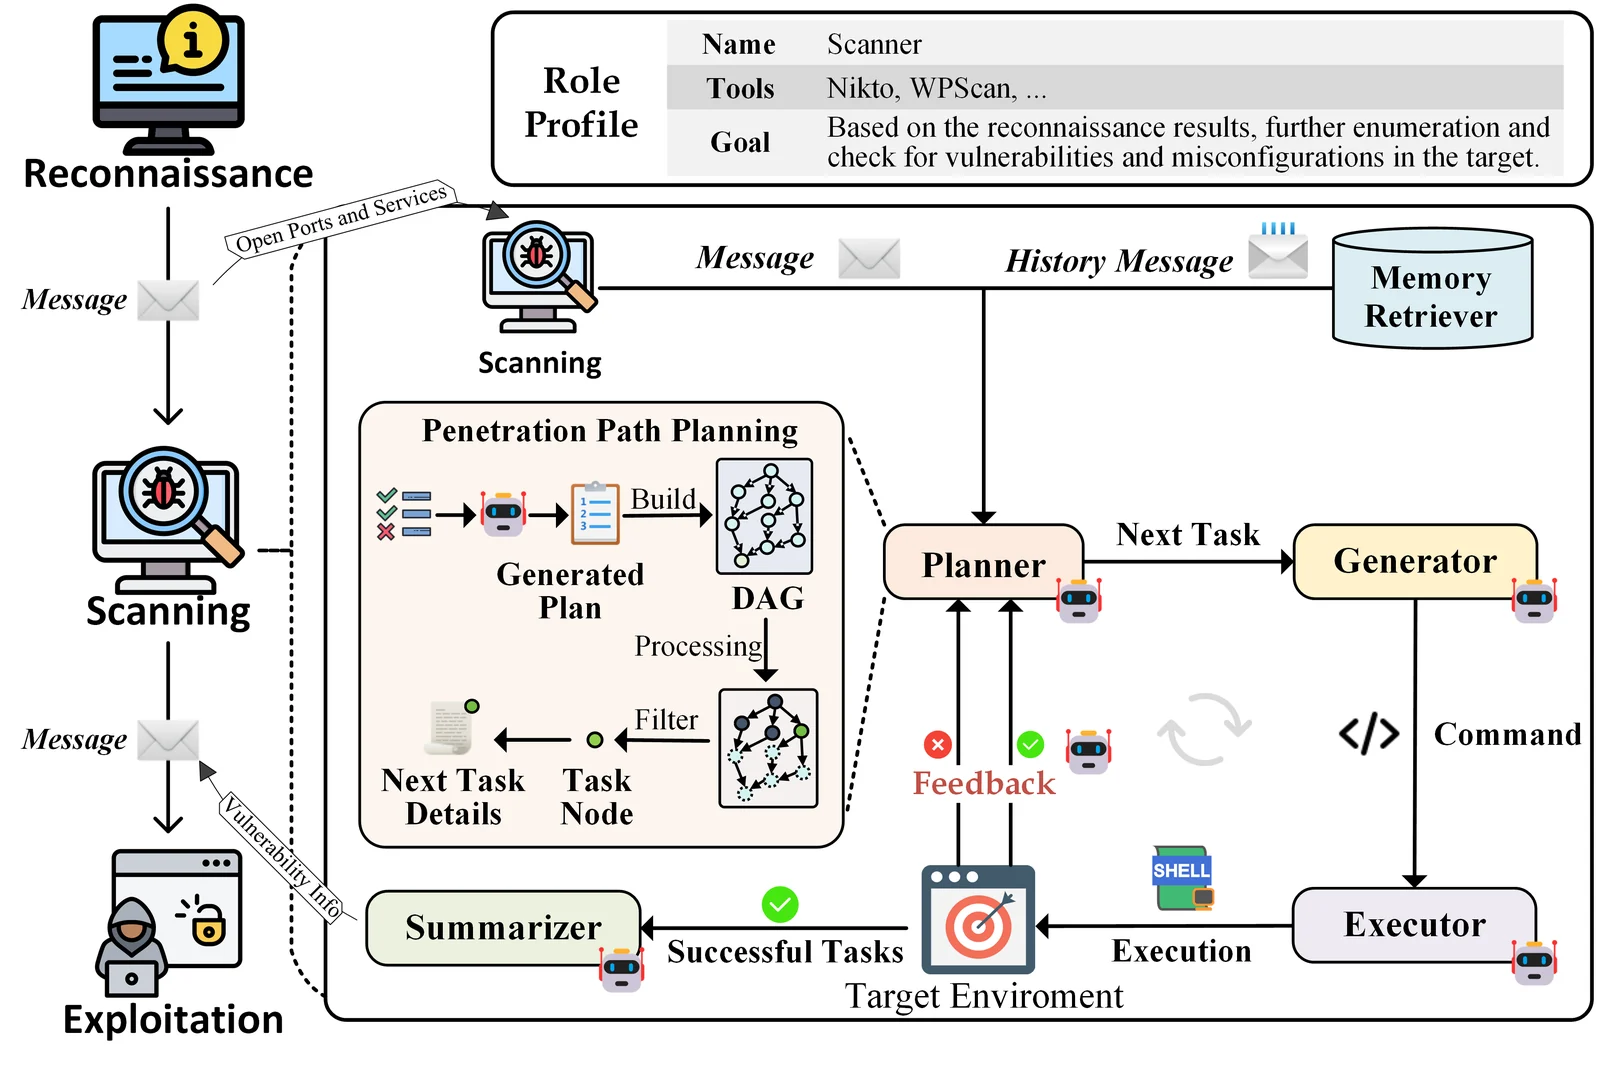
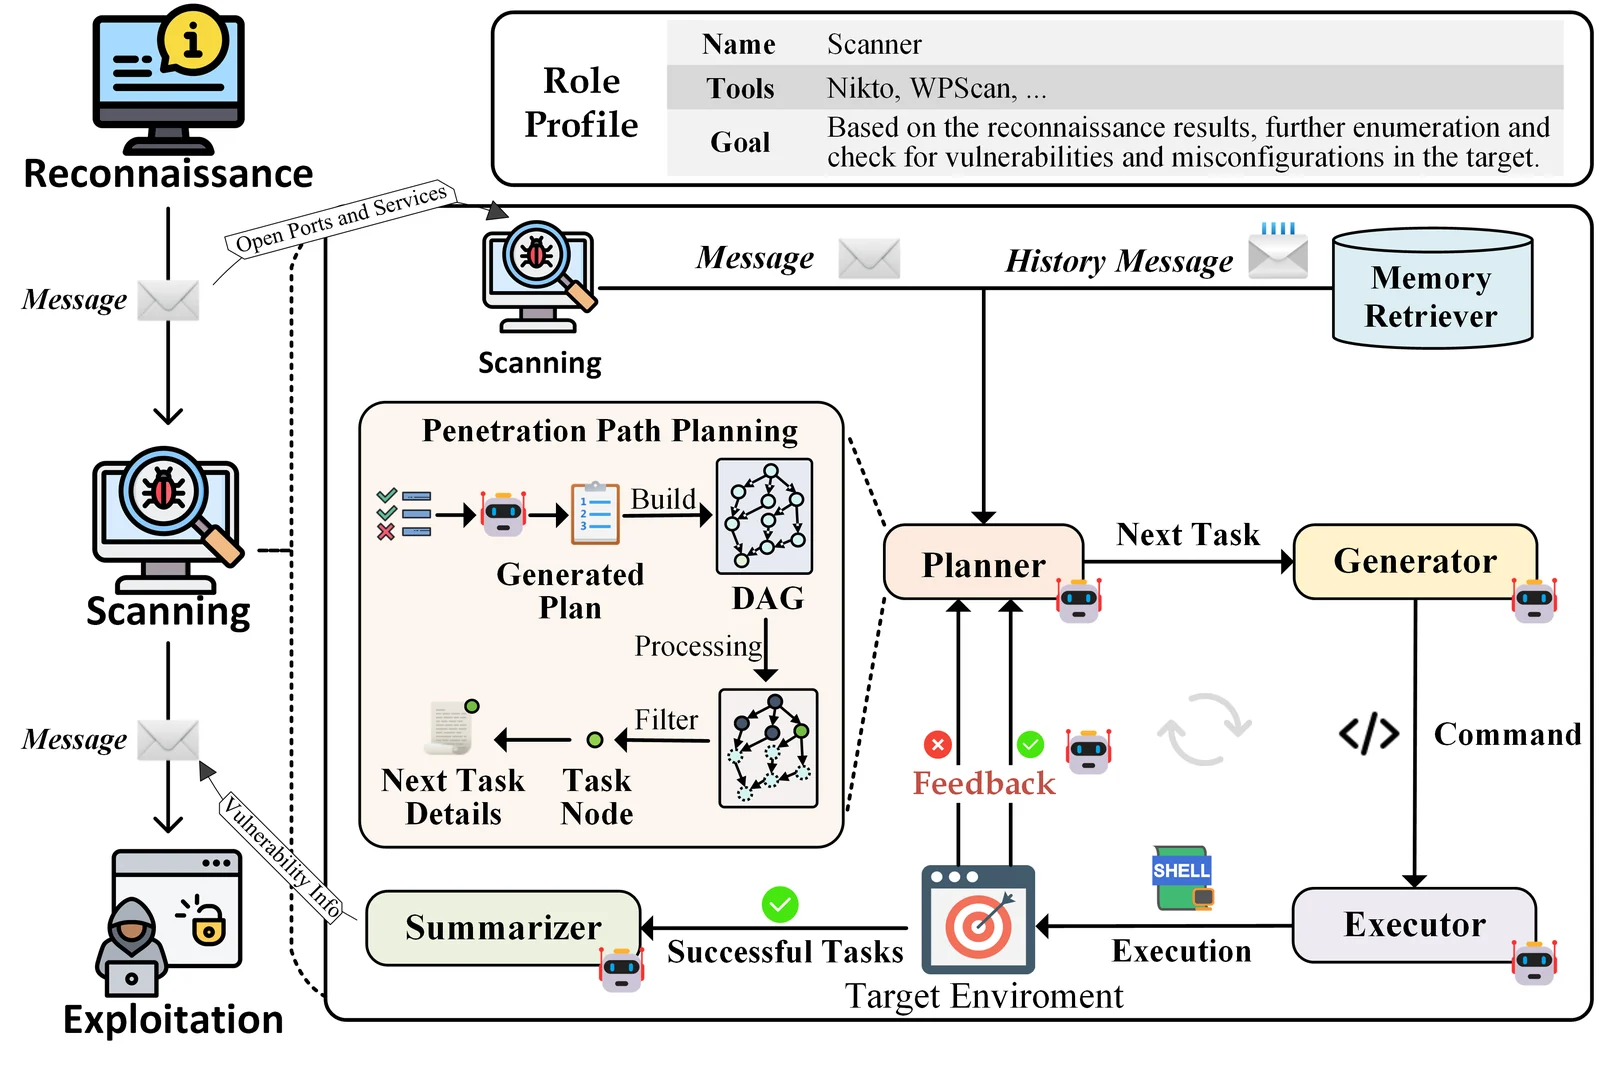
LLM駆動のマルチエージェントフレームワーク。人間によるペネトレーションテストのワークフローを自律的に再現し、Kali Linuxのツール群とRAGによる知識検索をオーケストレーションしてセキュリティ評価を行います。

注意:
VulnBot は、大規模言語モデル(LLM)を活用して、人間のペネトレーションテストチームのワークフローをマルチエージェントシステム内で再現する、高度な自動ペネトレーションテストフレームワークです。この革新的なアプローチにより、セキュリティ評価における効率性、協調性、適応性が向上します。
この RAG 実装は Langchain-Chatchat に基づいています。作者の皆様に深く感謝いたします。
作業を進める前に、環境が以下の要件を満たしていることを確認してください:
以下のいずれかの方法で VulnBot をインストールします:
VulnBot リポジトリをクローンします:
git clone https://github.com/KHenryAegis/VulnBot
プロジェクトディレクトリに移動します:
cd VulnBot
依存関係をインストールします:
pip install -r requirements.txt
VulnBot を初期化する前に、システム設定を構成する必要があります。以下を変更する詳細な手順については、設定ガイドを参照してください:
enable_rag を true に設定し、milvus と kb_name を構成)VulnBot を使用する前に、プロジェクトを初期化します:
python cli.py init
python cli.py start -a
VulnBot を実行するには、以下を使用します:
python cli.py vulnbot -m {max_interactions}
{max_interactions} を希望するインタラクション数に置き換えてください。
VulnBot を学術目的で使用する場合は、論文を引用してください:
@misc{kong2025vulnbotautonomouspenetrationtesting,
      title={VulnBot: Autonomous Penetration Testing for a Multi-Agent Collaborative Framework},
      author={He Kong and Die Hu and Jingguo Ge and Liangxiong Li and Tong Li and Bingzhen Wu},
      year={2025},
      eprint={2501.13411},
      archivePrefix={arXiv},
      primaryClass={cs.SE},
      url={https://arxiv.org/abs/2501.13411},
}
ご質問やご提案がある場合は、GitHub で issue を作成してください。貢献、議論、改善はいつでも歓迎します!

