
 kelvinben/appinfoscanner
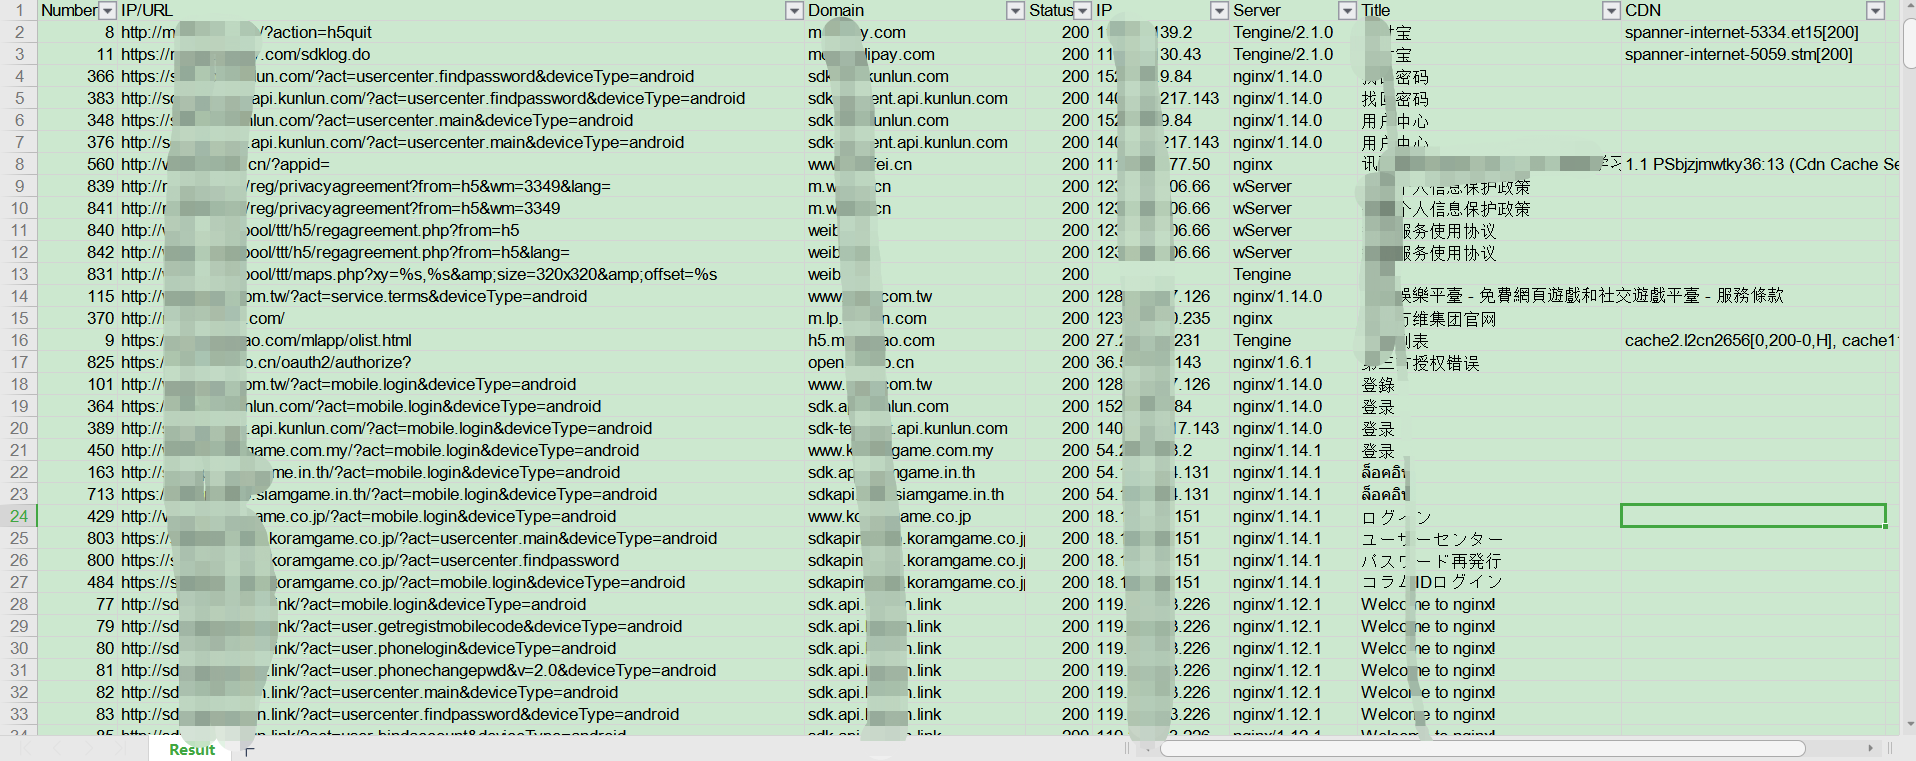
HW行動/レッドチーム/ペネトレーションテストチームを対象とした、モバイル端末(Android、iOS、WEB、H5、静的サイト)向けの情報収集スキャンツールです。ペネトレーションテストエンジニア、攻撃チームメンバー、レッドチームメンバーがモバイル端末や静的WEBサイトの重要な資産情報を迅速に収集し、Title、Domain、CDN、フィンガープリント情報、ステータス情報などの基本情報を出力できます。


このプロジェクトは現在、計画中のプロジェクトのほんの一角に過ぎません。このプロジェクトに興味がある方、または今後のプロジェクトの開発や翻訳作業に参加したい方は、[email protected] までメールを送り、ご自身の能力とご要望をお知らせください。
HW行動/レッドチーム/ペネトレーションテストチームのシナリオに適したモバイル端末(Android、iOS、WEB、H5、静的Webサイト)向けの情報収集スキャンツールです。ペネトレーションテストエンジニア、攻撃チームメンバー、レッドチームメンバーがモバイル端末や静的WEBサイト内の重要な資産情報を迅速に収集し、Title、Domain、CDN、ステータス情報などの基本的な情報出力を提供するのに役立ちます。
公式サイト/ドキュメントサイト: https://blog.52zhuanke.cn/AppInfoScanner-Site/
本プロジェクトの技術やコードを、マルウェア作成、ソフトウェア著作権/知的財産権の窃取、不当な利益獲得などの違法な用途に使用しないでください。上記の行為を実施すること、または本プロジェクトを利用して自身が著作権を所有しないプログラムのデータスニッフィングを行うことは、《中華人民共和国刑法》第二百十七条、第二百八十六条、《中華人民共和国サイバーセキュリティ法》《中華人民共和国コンピュータソフトウェア保護条例》などの法律規定に違反する恐れがあります。本プロジェクトで言及されている技術は、個人の学習・テストなどの合法的なシナリオでのみ使用できます。この技術の不適切な利用によって生じる刑事上・民事上の責任は、本プロジェクトの作者とは無関係です。
| ツール | バージョン | 入手方法 |
|---|---|---|
| Java | 11+(Zulu 11 で検証済み) | Windows は手動インストール、macOS/Linux は brew/apt などで自動インストール |
| adb | platform-tools の現行版 | Windows はリポジトリの tools/unpacker に同梱、macOS/Linux は脱殻(アンパック)時に自動インストール |
| frida | 17.18.0 | pip でインストール、デバイス側の frida-server のバージョンと一致させる |
| frida-tools | 14.10.4 | pip でインストール |
| frida-dexdump | 2.0.1 | pip でインストール |
| apktool | 3.0.3 | リポジトリの tools/apktool.jar に同梱、ワークスペースに自動デプロイ |
| baksmali | 2.5.2-dev | リポジトリの tools/baksmali.jar に同梱 |
| smali | 3.0.9-dev | apktool に内蔵(dex 再構築時に使用) |
AppInfoScanner
    |-- libs  程序的核心代码
        |-- core
            |-- __init__.py 全局配置与工作区/日志初始化(Bootstrapper)
            |-- default_config.py 内置默认配置与 config.toml 生成/迁移
            |-- parses.py 静态信息解析与提取(过滤规则/AK/PII)
            |-- report.py 结果分类聚合与 json/txt/xlsx 报告输出
            |-- download.py 文件自动下载
            |-- net.py 网络嗅探
            |-- i18n.py 多语言提示
            |-- provision.py 工具链自动安装与 frida 版本一致性
            |-- fix_magic.py dex/zip/AndroidManifest 魔数检测与修复
        |-- task
            |-- base_task.py 统一任务调度中心
            |-- android_task.py Android 相关任务
            |-- ios_task.py iOS 相关任务
            |-- web_task.py Web/H5 相关任务
            |-- net_task.py 网络嗅探任务
            |-- download_task.py 自动下载任务
    |-- tools 程序需要依赖的第三方工具
        |-- apktool.jar / baksmali.jar 反编译工具
        |-- strings.exe / strings64.exe Windows 下提取字符串
        |-- unpacker Windows 脱壳工具(adb/aapt/frida-server)
    |-- tests 单元测试(python3 -m unittest discover -s tests)
    |-- app.py 主运行程序
    |-- requirements.txt 核心依赖清单(显式版本)
    |-- requirements-unpack.txt 脱壳依赖(frida 三件套, 仅 --unpack 需要)
    |-- README.md / README_EN.md 使用说明(中英)
    |-- update.md / update_EN.md 版本历史(中英)
    git clone https://github.com/kelvinBen/AppInfoScanner.git

    或者复制以下链接到浏览器下载最新正式版本

    https://github.com/kelvinBen/AppInfoScanner/releases/latest

    国内快速下载通道:

    git clone https://gitee.com/kelvin_ben/AppInfoScanner.git
    cd AppInfoScanner
    python -m pip install -r requirements.txt
    # 如需脱壳(--unpack)再安装:
    python -m pip install -r requirements-unpack.txt
python app.py android -i <APK/DEX 文件或下载地址或目录>
python app.py ios -i <IPA/Mach-O 文件或下载地址或目录>
python app.py web -i <站点文件或目录或URL地址>
python app.py [TYPE] [OPTIONS] <扫描的文件或目录或URL地址>
<> 代表需要扫描的文件或者目录或者URL地址
| 或的关系,只能选择一个
[] 代表需要输入的参数
基本コマンド形式の [TYPE] に対応し、現在 android/ios/web の3種類のみをサポートしており、いずれか1つを必ず指定する必要があります。
android: 用于扫描Android应用相关的文件的内容
ios: 用于扫描iOS应用相关的文件内容
web: 用于扫描WEB站点或者H5相关的文件内容
拡張子名に基づく自動修正をサポートしており、たとえiosと入力しても、実際に-iで入力されたパラメータのファイル名がXXX.apkであれば、android関連のスキャンが実行されます。
基本コマンド形式の[OPTIONS]に対応し、複数のパラメータを組み合わせて使用できます。
-i 或者 --inputs: 输入需要进行扫描的文件、目录或者需要自动下载的文件URL地址,路径过长时请用双引号(")包裹,此参数为必填项。
-r 或者 --rules: 输入需要扫描文件内容的临时扫描规则。
--sniffer / --no-sniffer: 开启网络嗅探功能,默认为关闭状态。红队场景下建议配合 --scope 使用。
--scope: 指定授权域名清单文件路径(每行一个域名或后缀),仅对名单内域名发起嗅探。
--unpack: 显式开启脱壳(检测到加固后推送frida-server到设备)。默认仅提示不动设备,防止破坏渗透现场。此参数只能在android类型下使用。
--prefer-dump: 指定已有脱壳产物目录直接扫描,不碰设备。此参数只能在android类型下使用。
-n 或者 --no-resource: 忽略所有的资源文件,包含网络嗅探功能中的资源文件(需要先在工作区config.toml中配置sniffer_filter相关规则),默认为不忽略资源。
-a 或者 --all: 逐条输出命中的内容(详细模式),默认仅输出汇总。
-t 或者 --threads: 设置线程并发数量,默认为10个线程并发。
-o 或者 --output: 指定扫描结果和扫描过程中产生的临时文件的输出目录,默认为用户文档目录下的AppInfoScanner目录。日志文件也跟随此目录。
-p 或者 --package: 指定Android的APK文件或者DEX文件需要扫描的JAVA包名信息。此参数只能在android类型下使用。
python app.py update --check    仅检测新版本,显示当前/最新版本号
python app.py update            执行更新(从GitHub Release下载/MD5校验/自动替换)
python app.py update --tools    检查工具链版本(apktool/baksmali)
python app.py android -i <Your apk file>

例:

python app.py android -i  C:\Users\Administrator\Desktop\Demo.apk






