Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
YZMCMSxss — YZMCMS v3.7最新版xss脆弱性 CVE-2018-8078 | Kitploit
ツール/GitHubGitHub/jx0n0/yzmcmsxss
脆弱性分析ウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHubjx0n0/yzmcmsxss

YZMCMSxss

YZMCMS v3.7最新版xss脆弱性 CVE-2018-8078

リポジトリを見る
71258年前未レビュー
共有

YZMCMSxss CVE-2018-8078

YZMCMS v3.7 最新版の格納型XSS脆弱性

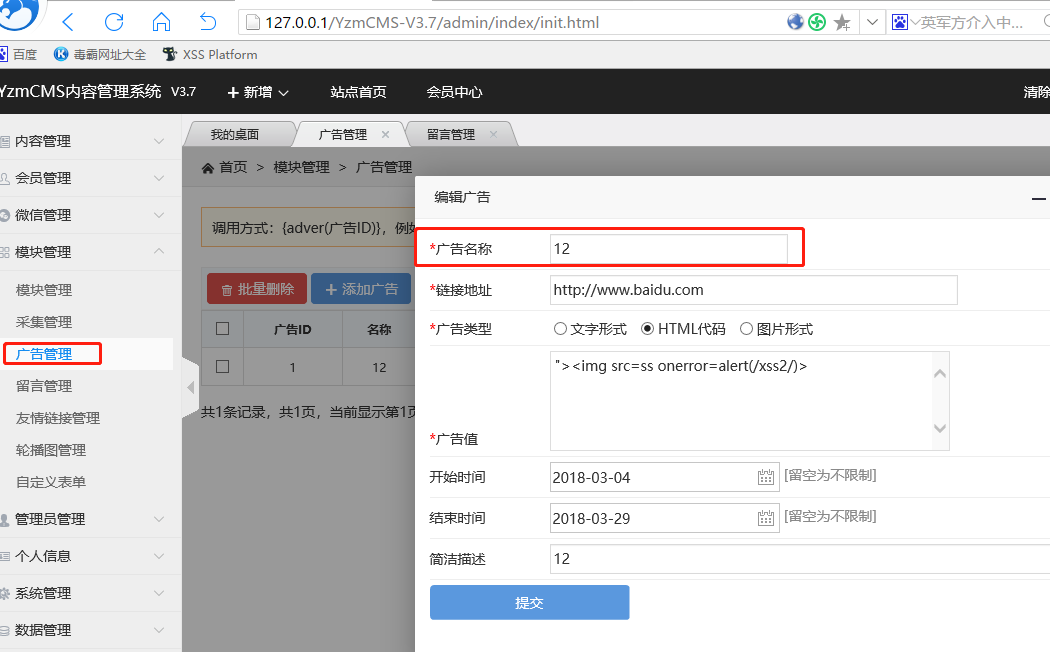
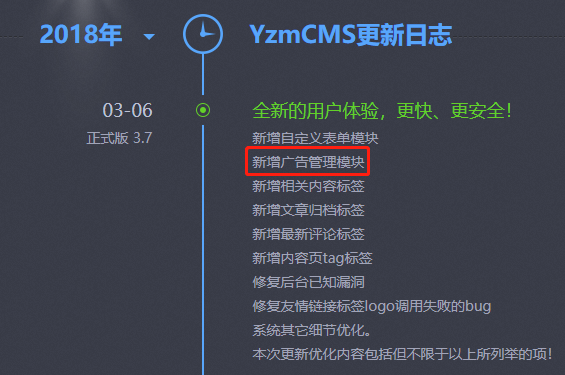
このXSSは、v3.7で新たに追加された広告管理モジュールに存在します。図に示す通りです:
Alt text

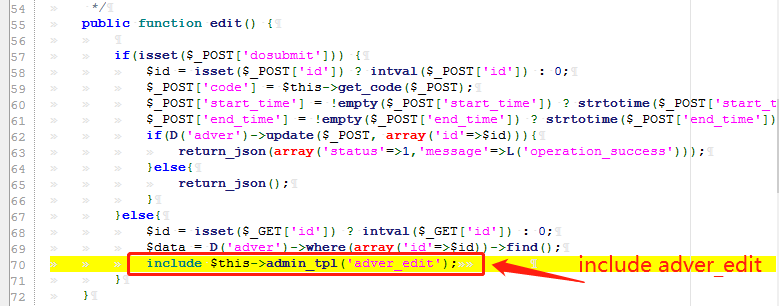
広告管理の編集機能の具体的なコードは、YzmCMS-V3.7\application\advertisement\controller\adver.class.php の55〜70行目にあります。図に示す通りです:

Alt text

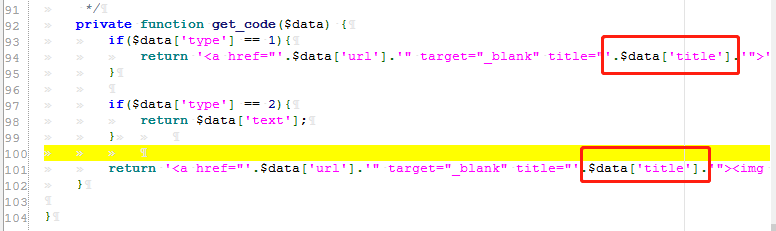
その中で、59行目で getcode という名前のメソッドが呼び出され、POSTメソッドで一連のパラメータが渡されています。このメソッドを追跡すると、$data['title'] は一切のフィルタリングを経ずに返され、そのままパラメータとして $POST_[‘code’] に return されていることがわかります。図に示す通りです:
Alt text

edit に戻ってさらに追跡を続けると、edit メソッド内で include により、adver_edit という名前のファイルが読み込まれています。図に示す通りです:
Alt text

このファイルは YzmCMS-V3.7\application\advertisement\view のパスにあります。ここまで、yzmcms はデータに対して一切のフィルタリングを行わず、そのままページに直接出力していることがわかります。図に示す通りです:
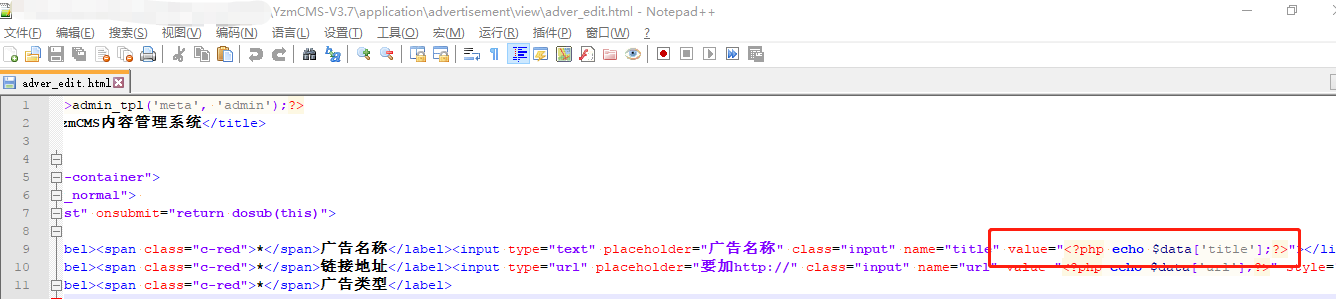
Alt text

この機能はバックエンドの管理画面にあります。図に示す通りです:

Alt text

フォームを送信した後、burp でこのデータパケットを傍受し、title を "> に変更して、送信をクリックします。図に示す通りです:
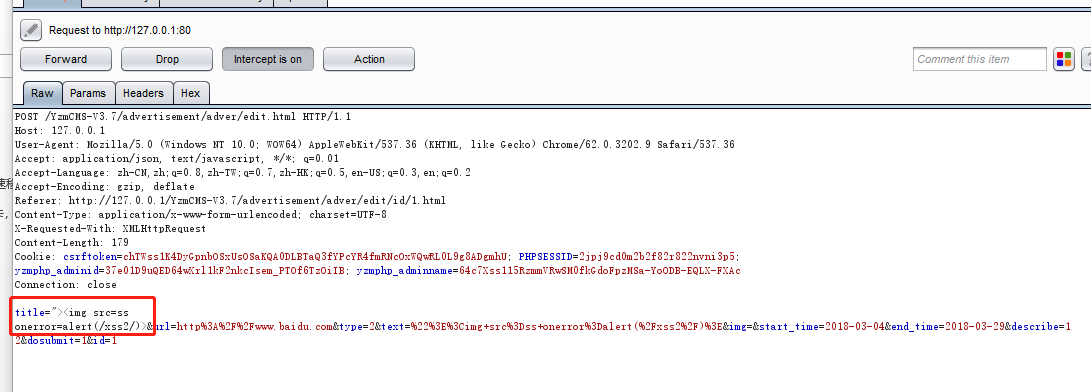
Alt text

広告管理画面に戻って更新すると、この時点でXSSのポップアップが表示されます。図に示す通りです:
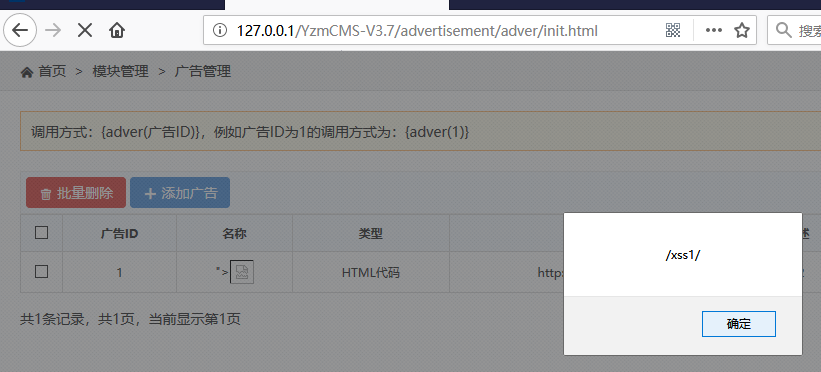
Alt text

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    333
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →