 jonrau1/electriceye
ElectricEyeは、資産管理、セキュリティ態勢管理、攻撃対象領域監視を実現するマルチクラウド、マルチSaaS対応のPython CLIツールです。数百のサービスと評価をサポートし、20以上の業界、規制、ベストプラクティスのコントロールフレームワークにマッピングされたコントロールにより、CSPおよびSaaS環境を堅牢化します。


ElectricEyeは、マルチクラウド・マルチSaaS向けのPython CLIツールで、アセット管理、セキュリティ態勢管理、攻撃対象領域監視を提供します。数百のサービスと評価をサポートし、CSPおよびSaaS環境を強化するための制御を、20以上の業界、規制、ベストプラクティスの制御フレームワークにマッピングしています。


宇宙のここから
君を見下ろしている
俺のレーザーが追跡する
君のすべてを
ジューダス・プリースト、1982年
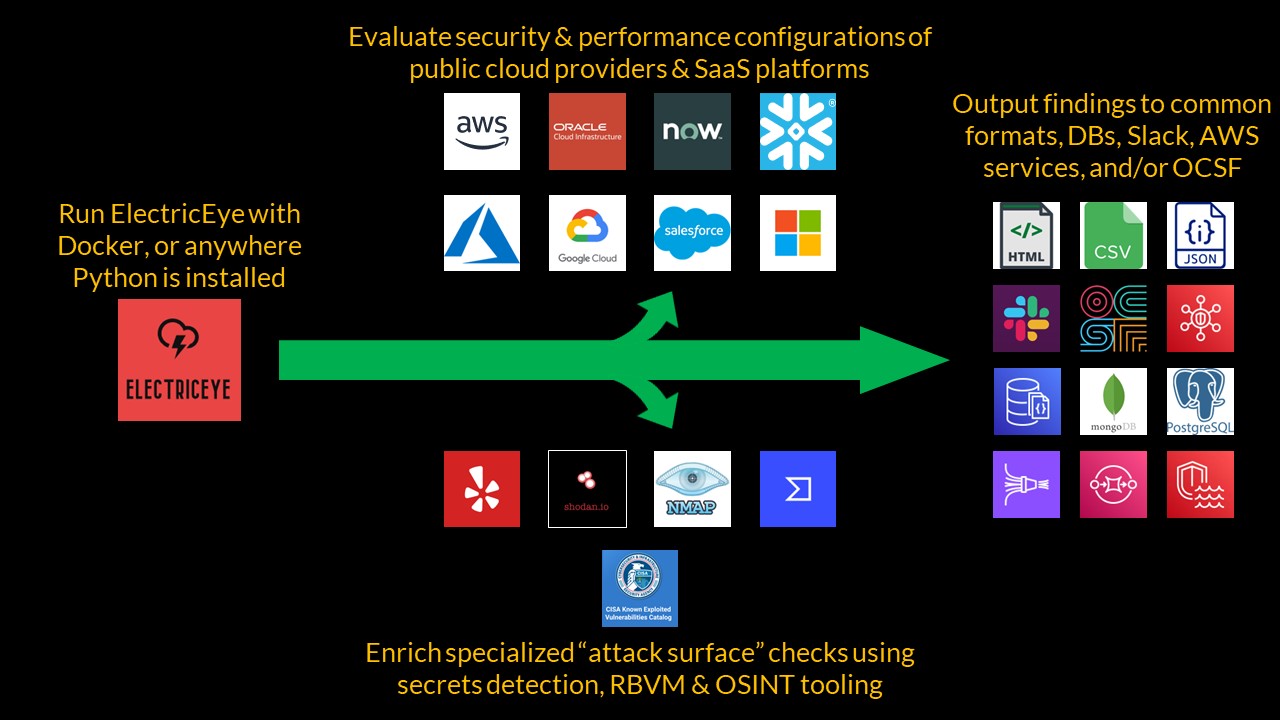
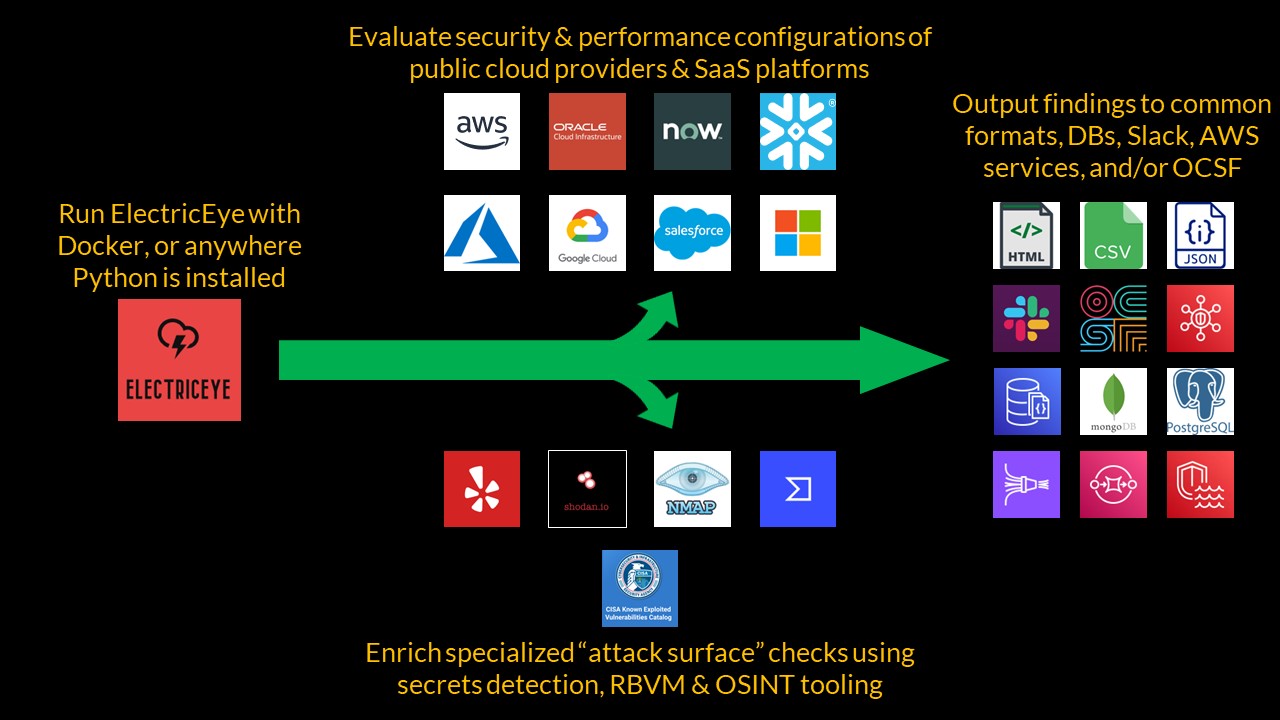
ElectricEyeは、Python CLIツールであり、クロスアカウント、クロスリージョン、マルチクラウド&SaaSのアセット管理、セキュリティ態勢管理、攻撃対象領域監視機能を提供します。対応環境:AWS(全パーティション対応)、GCP、Oracle Cloud Infrastructure (OCI)、ServiceNow、Microsoft 365 Enterprise (M365)、Salesforce (SFDC)、Azure。
ElectricEyeは、100以上のCSPおよびSaaSサービスにわたって、セキュリティ、回復性、パフォーマンス、財務のベストプラクティスに対する1000以上のチェックを提供します。これには、CSP/SaaSネイティブのアセット管理ツール/ビューや主流のCSPM/CNAPPツールではサポートされていない異例のサービスも含まれます。
すべてのチェックは、一般的なベストプラクティス、規制、業界固有、法的なフレームワークをカバーする20以上の制御フレームワークにマッピングされています。例:NIST CSF、AICPA TSCs(SOC 2用)、HIPAA Security Rule、NIST 800-171 Rev. 2、CMMC V2.0、欧州中央銀行のCROEセクション2、PCI-DSS V4.0、CIS Foundations Benchmarksなど。
多面的な攻撃対象領域監視は、VirusTotal、Nmap、Shodan.io、Detect-Secrets、CISAのKEVなどのツールを使用して、インターネット上にインデックスされたアセットの特定、露出したサービスの発見、悪用可能な脆弱性の特定、成果物リポジトリ内の悪意のあるパッケージの発見をそれぞれ行います。
出力先:AWS Security Hub、JSON形式のOpen Cyber Security Framework (OCSF) V1.1.0、AWS DocumentDB、JSON、CSV、HTMLレポート、MongoDB、Amazon SQS、PostgreSQL、Slack(Slackアプリボット経由)、FireMon Cloud Defense。
ElectricEyeの核となる概念はAuditorであり、Assessment Targetと呼ばれる特定のSaaSベンダーまたはパブリッククラウドサービスプロバイダに特化した、サービスごとにChecksを実行するPythonスクリプトのセットです。Assessment Target全体、特定のAuditor、またはAuditor内の特定のCheckを実行できます。ElectricEyeが評価を完了した後、HTMLエグゼクティブレポートからAWS DocumentDBクラスターまで、12種類以上のOutputsをサポートします。必要に応じて複数のOutputを実行できます。
ElectricEyeはまた、Shodan.io、Yelpのdetect-secrets、VirusTotal、米国サイバー・重要インフラストラクチャ安全保障庁 (CISA)の既知の悪用された脆弱性 (KEV)カタログ、NMAPなどのツールを利用して、チェックを実行し、その結果を充実させています。
まず、このリポジトリをクローンし、pip3を使用して要件をインストールします:pip3 install -r requirements.txt。
ローカルのAWSアカウント以外を評価する場合は、ElectricEye/eeauditor/external_providers.tomlにあるTOML設定を変更するか、--toml-pathを使用して独自のパスを指定します。TOMLファイルは、マルチアカウント、マルチリージョン、認証情報、出力の詳細を指定します。
最後に、Controllerを実行して、さまざまなCheck、Auditor、Assessment Target、Outputについて学習します。``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]
