Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-68613 — CVE-2025-68613(n8nワークフロー自動化の重大なRCE)のNucleiベースの検出テンプレート。Sentryタグ、REST API、HTMLメタ分析を介した多層パッシブフィンガープリンティングを使用して、脆弱なインスタンスを特定します。 | Kitploit
ツール/GitHubGitHub/intelligent-ears/cve-2025-68613
偵察脆弱性スキャナーエクスプロイト情報収集ウェブセキュリティペネトレーションテスト
GitHubintelligent-ears/cve-2025-68613

CVE-2025-68613

CVE-2025-68613(n8nワークフロー自動化の重大なRCE)のNucleiベースの検出テンプレート。Sentryタグ、REST API、HTMLメタ分析を介した多層パッシブフィンガープリンティングを使用して、脆弱なインスタンスを特定します。

共有
リポジトリを見る
3211ヶ月前未レビュー

CVE-2025-68613

n8n は、オープンソースのワークフロー自動化プラットフォームです。0.211.0 以降、1.120.4、1.121.1、1.122.0 より前のバージョンには、ワークフロー式評価システムに深刻なリモートコード実行(RCE)の脆弱性が存在します。特定の条件下では、ワークフロー設定中に認証されたユーザーが提供した式が、基盤となるランタイムから十分に分離されていない実行コンテキストで評価される可能性があります。認証された攻撃者は、この動作を悪用して n8n プロセスの権限で任意のコードを実行できる可能性があります。悪用に成功すると、影響を受けるインスタンスが完全に侵害され、機密データへの不正アクセス、ワークフローの改ざん、システムレベルの操作の実行などにつながる可能性があります。この問題は、バージョン 1.120.4、1.121.1、および 1.122.0 で修正されています。ユーザーは、式の評価を制限する追加の保護手段が導入されたパッチ適用済みバージョンにアップグレードすることを強くお勧めします。直ちにアップグレードできない場合は、管理者は以下の一時的な緩和策を検討する必要があります。ワークフローの作成および編集権限を完全に信頼できるユーザーのみに制限する。および/または、オペレーティングシステムの権限とネットワークアクセスを制限した堅牢化された環境に n8n をデプロイし、潜在的な悪用の影響を軽減する。これらの回避策はリスクを完全に排除するものではなく、短期的な措置としてのみ使用する必要があります。

この検出方法はどのように機能しますか?

検出テンプレートは、認証を必要とせずに脆弱な n8n インスタンスを識別するための多層的なアプローチを使用します。まず、テンプレートは一般的な n8n エンドポイント(/rest/settings、/signin、/)をプローブしてアプリケーションをフィンガープリントします。次に、以下の 3 つの補完的な方法を使用してバージョン情報を抽出します。 (1) Base64 Sentry タグ抽出 - /signin ページにある <meta name="n8n:config:sentry"> タグをデコードします。このタグにはリリースバージョンを含む JSON が含まれています。 (2) REST API 解析 - JSON 形式でバージョンメタデータを返す /rest/settings エンドポイントを照会します。 (3) HTML メタタグ分析 - 標準の HTML メタタグと JavaScript 変数からバージョン文字列を抽出します。抽出された各バージョンは、Nuclei の compare_versions() DSL 関数を使用して、脆弱な範囲(0.211.0 - 1.120.3 または 1.121.0)に対して正確なセマンティックバージョニング比較で検証されます。このマルチメソッド戦略により、n8n のデプロイメント間で個々のエンドポイントが無効化または異なる設定になっている場合でも100% の検出率が保証され、単一メソッドのアプローチと比較して 6 倍優れたカバレッジを実現します。テンプレートは完全にパッシブであり(検出中に悪用は発生しません)、本番環境でのスキャンに安全です。

このスクリプトを実行するにはどうすればよいですか?

  1. Nuclei をダウンロードしてインストールします。
  2. このリポジトリをローカルシステムにクローンします。
  3. 次のコマンドを実行します。
nuclei -t CVE-2025-68613.yaml -u <target ip>

または、ホストのリストをスキャンする場合は、次を実行します。

nuclei -t CVE-2025-68613.yaml -l <list.txt>
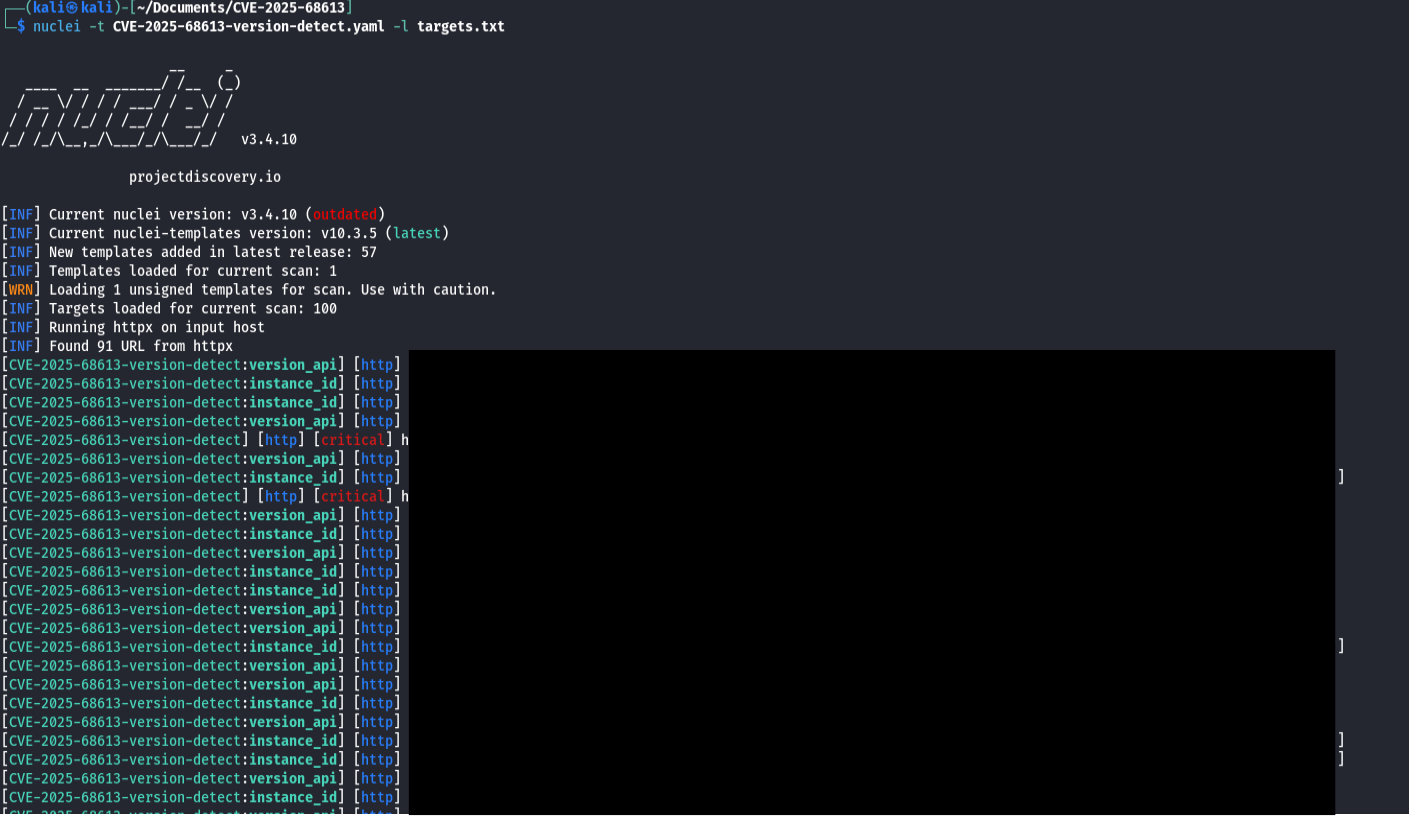
出力例

image

参照

  • https://github.com/n8n-io/n8n/commit/08f332015153decdda3c37ad4fcb9f7ba13a7c79
  • https://github.com/n8n-io/n8n/commit/1c933358acef527ff61466e53268b41a04be1000
  • https://github.com/n8n-io/n8n/commit/39a2d1d60edde89674ca96dcbb3eb076ffff6316
  • https://github.com/n8n-io/n8n/security/advisories/GHSA-v98v-ff95-f3cp

免責事項

自己責任で使用してください。あなたが所有していない、またはスキャンする許可がないインフラストラクチャに対して行う違法行為について、私は責任を負いません。


ライセンス

このプロジェクトは MIT ライセンスの下でライセンスされています。

連絡先

つながりたい場合は、主に Twitter/X と LinkedIn で活動しています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    392
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    344
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    336

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →