
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-6387-Vulnerability-Checker — このPythonスクリプトは、OpenSSHサーバーにおけるCVE-2024-6387の脆弱性をチェックします。複数のIPアドレス、URL、CIDR範囲、ポートに対応しています。また、ファイルからアドレスを読み取ることもできます。 | Kitploit
ツール/GitHubGitHub/identity-threat-labs/cve-2024-6387-vulnerability-checker
偵察脆弱性スキャナーエクスプロイト情報収集ネットワークセキュリティペネトレーションテスト
GitHubidentity-threat-labs/cve-2024-6387-vulnerability-checker

CVE-2024-6387-Vulnerability-Checker

このPythonスクリプトは、OpenSSHサーバーにおけるCVE-2024-6387の脆弱性をチェックします。複数のIPアドレス、URL、CIDR範囲、ポートに対応しています。また、ファイルからアドレスを読み取ることもできます。

共有
リポジトリを見る
2342年前未レビュー

CVE-2024-6387 脆弱性チェッカー

概要

このPythonスクリプトは、SSHサーバーがCVE-2024-6387脆弱性(特に、最近発見されたregreSSHion脆弱性。特定バージョンのOpenSSHに関連)に該当するかどうかをチェックするために設計されています。複数のIPアドレス、URL、CIDR範囲、ポートに対応し、ファイルからアドレスを読み込むこともできます。結果はカテゴリ別に色分けされて表示され、可読性が向上しています。
regreSSHion

作成者:Filipi Pires - Senior Threat Researcher & Cybersecurity Advocate

特徴

  • カスタマイズ可能:複数のIPアドレス、URL、CIDR範囲、ポートを指定できます。
  • ファイル入力対応:ファイルからアドレスや範囲を読み込めます。
  • 色分け出力:脆弱、安全、不明、エラーの結果を簡単に識別できます。
  • ネットワーク範囲処理:CIDR範囲を自動的に個別のIPアドレスに展開します。

出力

  • SAFE:脆弱でないサーバー。
  • VULNERABLE:脆弱なバージョンのOpenSSHを実行しているサーバー。
  • UNKNOWN:SSHバージョンが不明なサーバー。
  • ERROR:アクセスまたは解決できなかったサーバー。

使用方法

コマンドライン

複数のIP、URL、またはCIDR範囲をコマンドラインから直接指定してスクリプトを実行する場合:

python3 CVE-2024-6387-Vulnerability-Checker.py <アドレス> -p <ポート> -t <タイムアウト> 
  • アドレス:チェックするIPアドレス、URL、またはCIDR範囲(スペース区切り)。

  • -p, --ports:SSH用のポート番号のカンマ区切りリスト(デフォルト:22)。

  • -t, --timeout:接続タイムアウト(秒単位、デフォルト:5.0)。
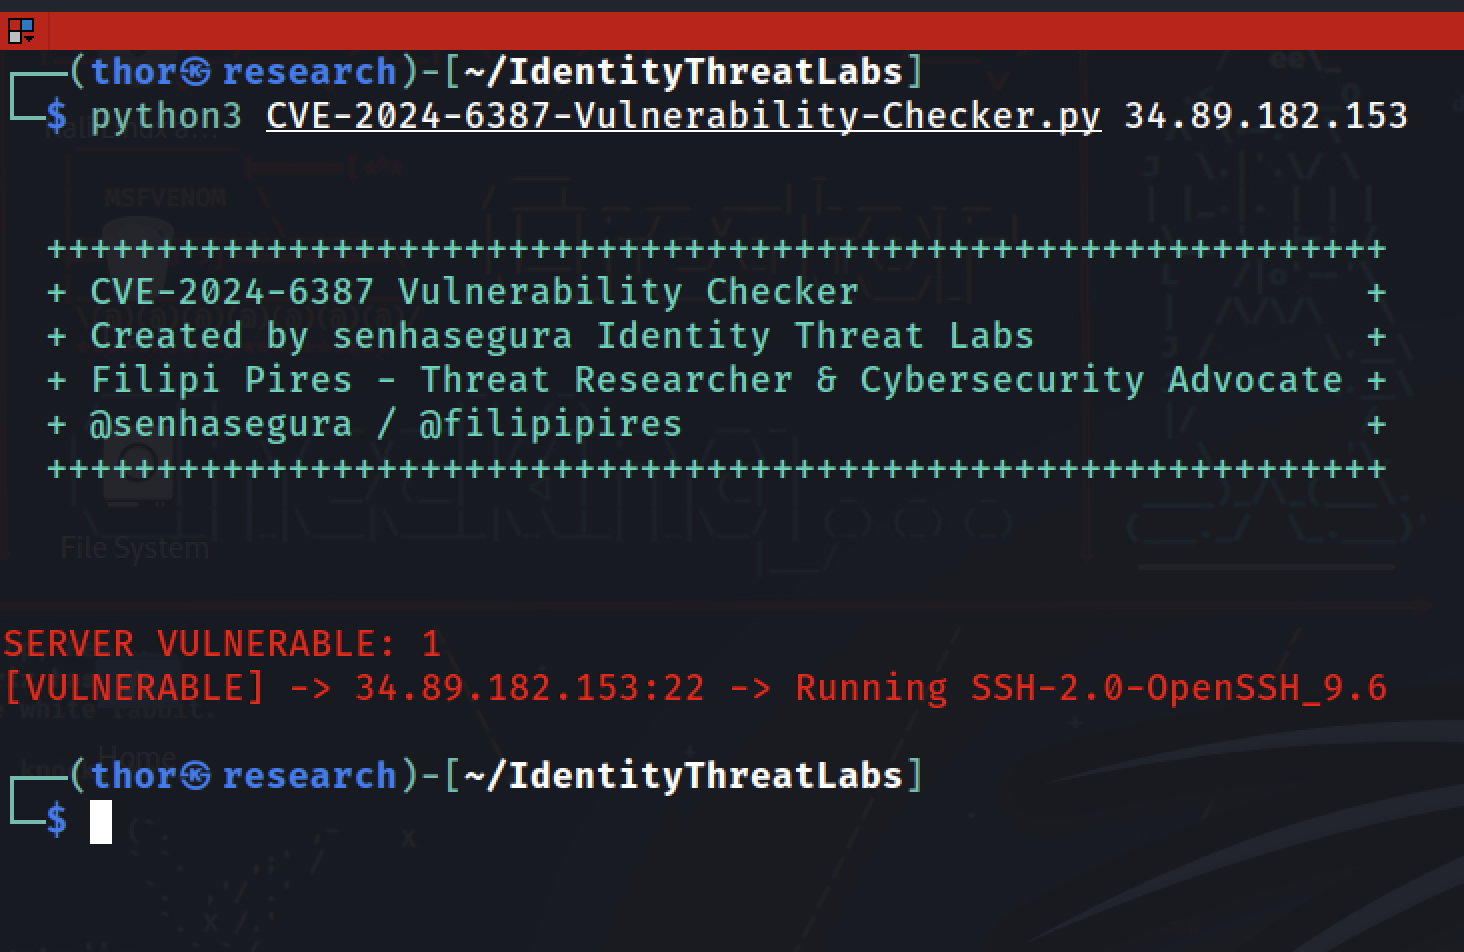
画像

ファイルから

ファイルに指定されたアドレスを使用してスクリプトを実行する場合:

python3 CVE-2024-6387-Vulnerability-Checker.py -f <ファイル名> -p <ポート> -t <タイムアウト>
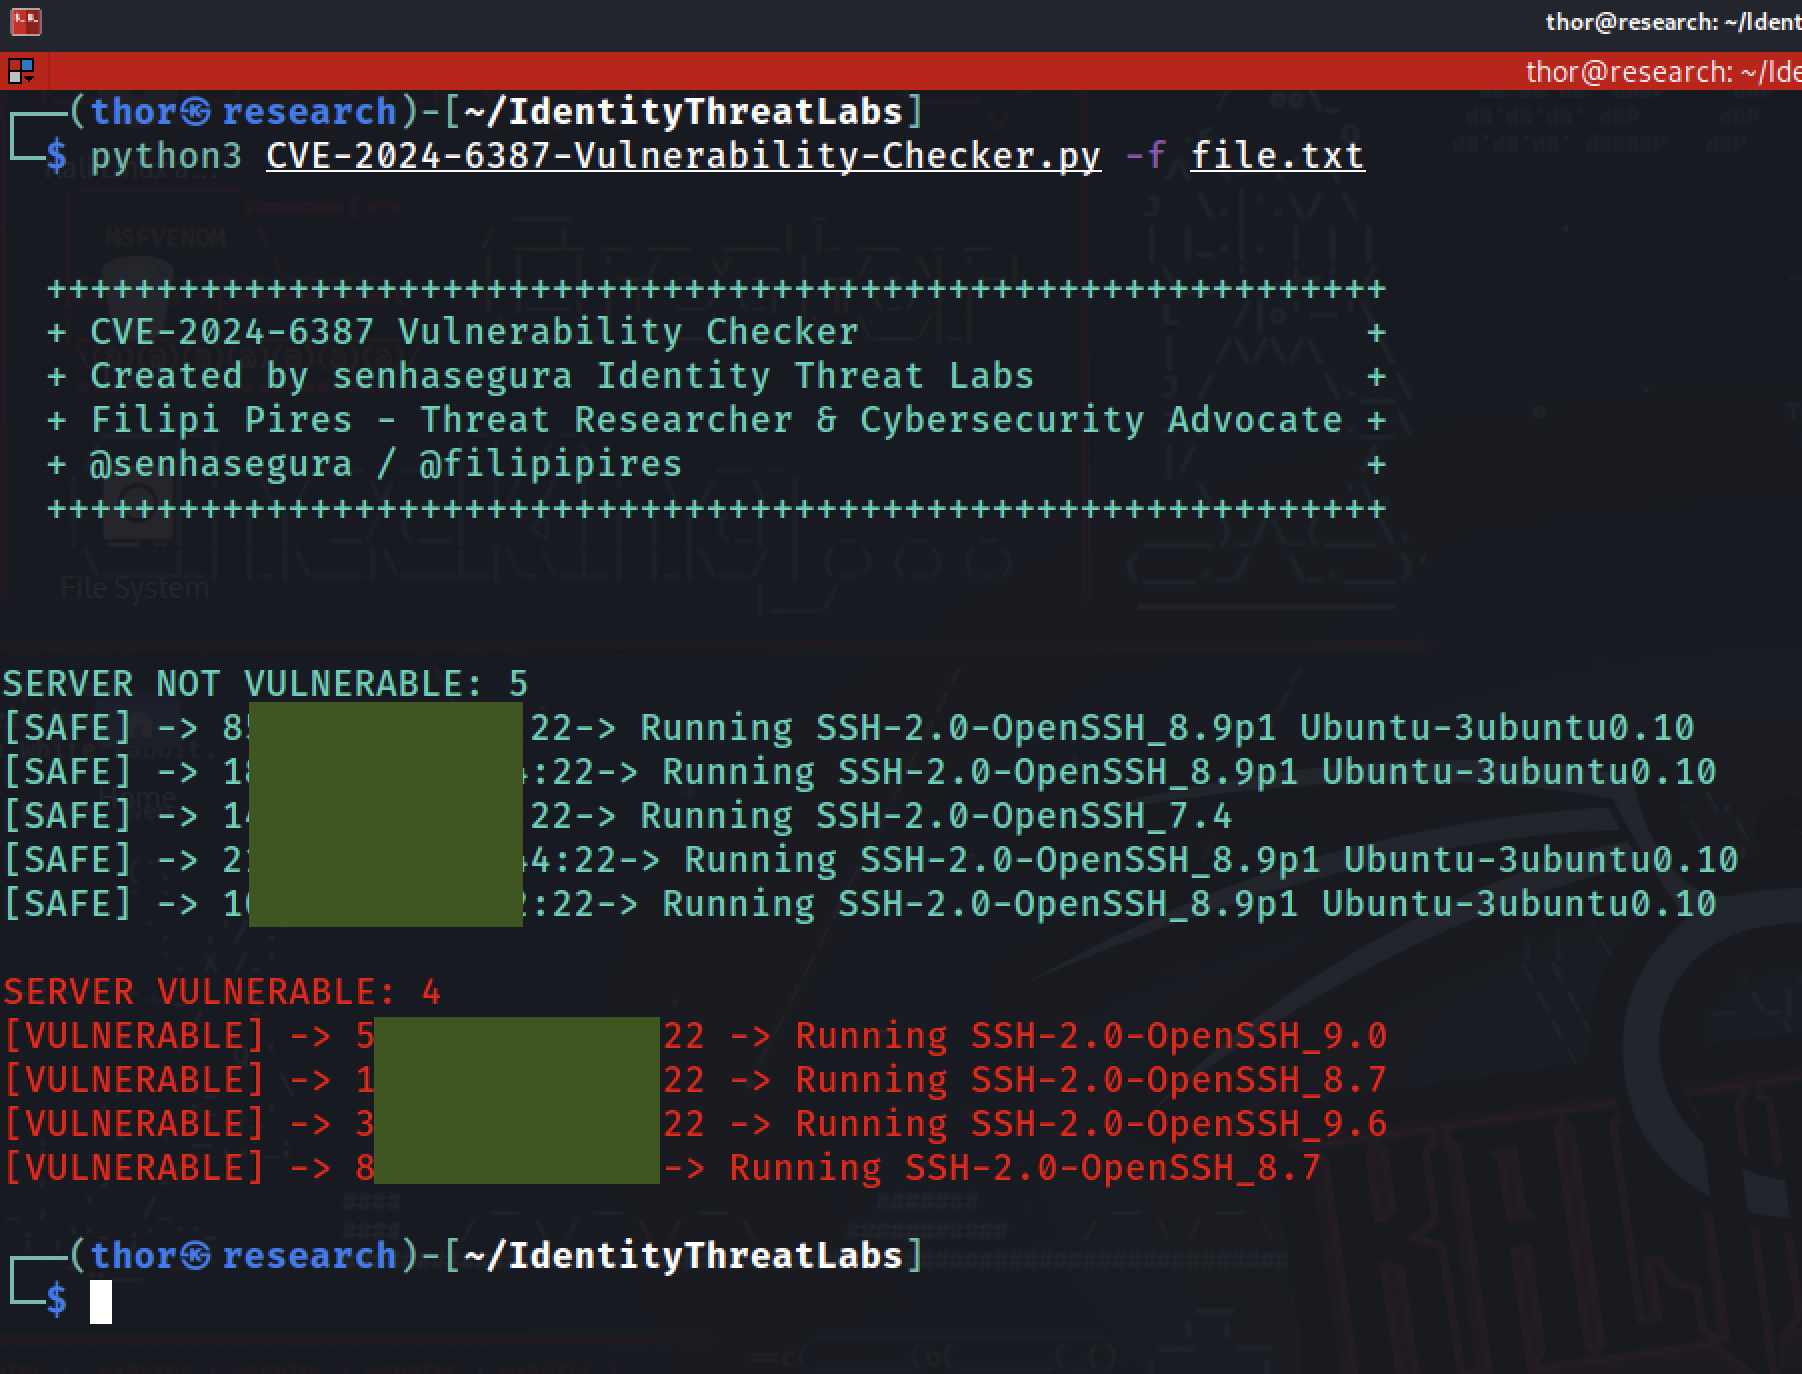
  • ファイル名:IPアドレスまたはCIDR範囲のリストを含むファイル。
画像

使用例

複数のIP、URL、またはCIDR範囲をコマンドラインから直接チェックする場合:

python3 CVE-2024-6387-Vulnerability-Checker.py 192.168.1.1 192.168.1.2 192.168.1.0/24 example.com -p 22,2222 -t 5.0
  • ファイルからアドレスをチェックする場合:
python3 CVE-2024-6387-Vulnerability-Checker.py -f addresses.txt -p 22,2222 -t 5.0

addresses.txtファイルの例:

192.168.1.1
example.com
192.168.1.0/24

コントリビューション

コントリビューションを歓迎します!以下の手順に従ってご協力ください。

1. リポジトリをフォークする: このページの右上にある**「Fork」**ボタンをクリックします。

2. フォークをクローンする: フォークしたリポジトリをローカルマシンにクローンします:

git clone https://github.com/YOUR_USERNAME/CVE-2024-6387-Vulnerability-Checker.git
cd CVE-2024-6387-Vulnerability-Checker

3. ブランチを作成する: 機能やバグ修正用の新しいブランチを作成します。

git checkout -b my-feature-branch

4. 変更を加える: コードに変更を加えます。

5. 変更をコミットする: 説明的なコミットメッセージと共に変更をコミットします。

git add .
git commit -m "変更の説明"

6. ブランチをプッシュする: ブランチをフォークしたリポジトリにプッシュします。

git push origin my-feature-branch

7. プルリクエストを作成する: GitHubの元のリポジトリに移動し、**「New Pull Request」**をクリックします。比較ドロップダウンからブランチを選択し、プルリクエストを送信します。


リリース

[2024年7月9日]

  • 初版 - リリース

[2024年8月28日]

  • リポジトリ更新

参考文献

Qualysのブログ - regreSSHion: OpenSSHサーバーにおけるリモート認証なしのコード実行脆弱性

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 4

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    317
  • 5

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    307
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    294

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






