Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/hexnone/cve-2019-6440
特権昇格脆弱性分析エクスプロイトマルウェア分析ペネトレーションテストレッドチーミング
GitHubhexnone/cve-2019-6440

CVE-2019-6440

CVE-2019-6440の概念実証エクスプロイト。Zemanaアンチマルウェア上で、中間者攻撃によるアップデート傍受とデジタル署名の複製を介してSYSTEM権限昇格を達成します。

リポジトリを見る
1267年前未レビュー
共有

CVE-2019-6440:

テスト済み製品: Zemana antimalware v.2.74.2.150 & Zemana antilogger v.2.74.204.150.
v.2.74.2.664以降で修正済み
脆弱性について: この脆弱性により、攻撃者は標的マシン上でユーザーの操作なしにSYSTEM権限を取得できました。
前提条件: 1. 攻撃者はURL "POST /api/client/settings/" へのPOSTリクエストの内容を傍受・変更できる必要があります。
2. 標的PCへの物理的なアクセスは不要です。
詳細: テスト済み製品は更新の受信に平文HTTPを使用しているため、攻撃者はバージョンと該当URLを簡単に任意の値へ変更できます。
更新URLを私たちの簡単なシェルに変更しましょう(Pic.0 & appx.1)。
更新パラメータ
Pic.0
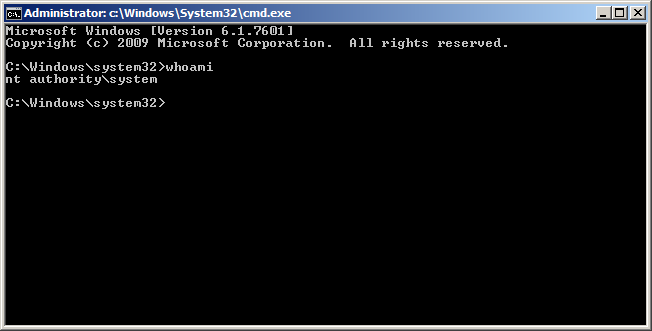
アンチウイルスは更新のデジタル署名を検証できないと通知します。しかし、ユーザーはそれをとにかく実行できます(pic.1)。ユーザー権限を持つユーザーなら、SYSTEM権限を取得できます(Pic.2)。

警告
Pic.1. 未知のファイルをSYSTEM権限で実行しますか?

SYSTEM権限
Pic.2. SYSTEM権限。

しかし、この警告は回避できます。
そのためには、ZAM.exeのデジタル署名のコピーが必要です。それをクローンしましょう(Securityディレクトリ)。
これで、Zemanaのデジタル署名のクローンを持つシェルができ、OSによって検査されることはありません。(Pic 3)。
不正な署名
Pic.3. 不正な署名。

次に「ZmnAppUpdater」関数を見てみましょう。
SignatureCheckerの結果が無視されていることがわかります。(Pic.4)
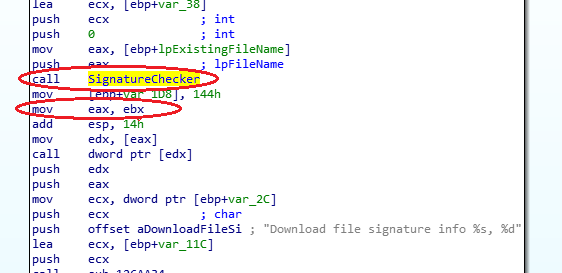
無視されたチェック
Pic.4. 無視されたチェック。

EAX = 0x80096010 (TRUST_E_BAD_DIGEST).
デモGIF
Pic.5. デモGIF。

リンク:

CVE-2019-6440

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    430
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    402
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    349
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    341

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →