
 hahwul/xspear
🔱 パワフルなXSSスキャンとパラメータ分析ツール&gem
XSpear は ruby gems 上で動作する XSS スキャナーです。


[!IMPORTANT] XSpear リポジトリはアーカイブされました
このリポジトリはアーカイブされ、読み取り専用になりました。
XSpear は積極的にメンテナンスされなくなりました。代わりに Dalfox をお試しください 🌙🦊
より高速で強力な、高度な機能を備えた XSS スキャナーです。
alert confirm prompt イベントを検出 (Selenium 使用)event handler HTML tag Special Char Useful codeCSP HSTS X-frame-options、XSS-protection など)table base cli-report、filtered rule、testing raw query (URL) を表示cli json html
自分でインストールする方法:
$ gem install XSpear
または、自分でインストールする方法 (ローカルファイル / 最新版 をダウンロード):
$ gem install XSpear-{version}.gem
この行をアプリケーションの Gemfile に追加してください:```ruby gem 'XSpear'
そして実行してください:

    $ bundle

### 依存関係のgem
`colorize` `selenium-webdriver` `terminal-table` `progress_bar`<br>
自動インストールするようにGemライブラリに設定したが、正常に動作しない場合は、次のコマンドでインストールしてください。```
$ gem install colorize
$ gem install selenium-webdriver
$ gem install terminal-table
$ gem install progress_bar
Usage: xspear -u [target] -[options] [value] [ e.g ] $ xspear -u 'https://www.hahwul.com/?q=123' --cookie='role=admin' -v 1 -a $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 2 $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 0 -o json
[ Options ] -u, --url=target_URL [required] Target Url -d, --data=POST Body [optional] POST Method Body data -a, --test-all-params [optional] test to all params(include not reflected) --no-xss [optional] no testing xss, only parameters analysis --headers=HEADERS [optional] Add HTTP Headers --cookie=COOKIE [optional] Add Cookie --custom-payload=FILENAME [optional] Load custom payload json file --raw=FILENAME [optional] Load raw file(e.g raw_sample.txt) -p, --param=PARAM [optional] Test paramters -b, --BLIND=URL [optional] Add vector of Blind XSS + with XSS Hunter, ezXSS, HBXSS, etc... + e.g : -b https://hahwul.xss.ht -t, --threads=NUMBER [optional] thread , default: 10 -o, --output=FORMAT [optional] Output format (cli , json) -c, --config=FILENAME [optional] Using config.json -v, --verbose=0~3 [optional] Show log depth + v=0 : quite mode(only result) + v=1 : show scanning status(default) + v=2 : show scanning logs + v=3 : show detail log(req/res) -h, --help Prints this help --version Show XSpear version --update Show how to update
### 結果タイプ
- (I)NFO: 情報を取得 (例: SQLエラー, フィルタリングされたルール, 反映されたパラメータなど)
- (V)UNL: 脆弱なXSS, Seleniumでalert/prompt/confirmをチェック
- (L)OW: 低レベルの問題
- (M)EDIUM: 中レベルの問題
- (H)IGH: 高レベルの問題

### 詳細モード
**[0] 静寂モード(結果のみ表示)**```
$ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 0
you see report
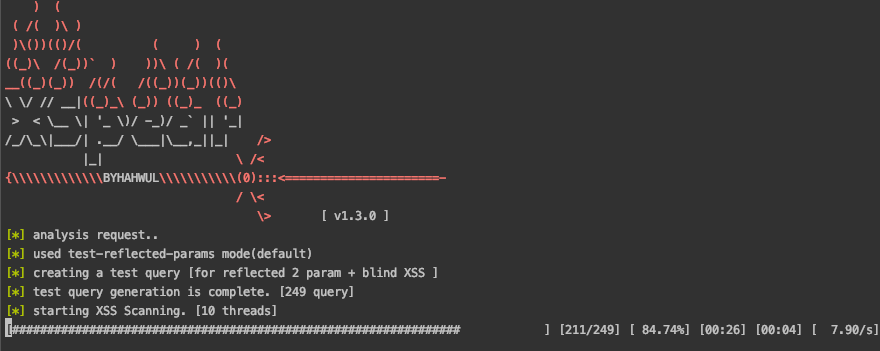
[1] プログレスバーを表示 (デフォルト)``` $ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 1 [] analysis request.. [] used test-reflected-params mode(default) [] creating a test query [for reflected 2 param + blind XSS ] [] test query generation is complete. [249 query] [*] starting XSS Scanning. [10 threads]