

ファイアウォールが存在しないかのように接続する。安全に。




ファイアウォールが存在しないかのように接続する。安全に。
Global Socket Tookit は、NAT/ファイアウォールの背後にいる2人のユーザーが互いに TCP 接続を確立できるようにします。安全に。
詳細は https://www.gsocket.io をご覧ください。
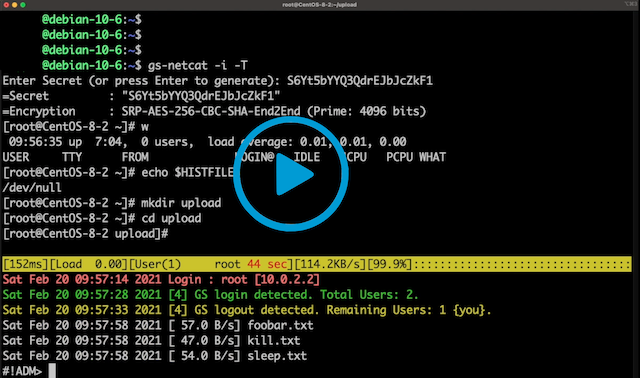
動画 1: gs-netcat リバースログインシェルと EEElite-console
動画 2: gsocket を使って OpenSSH をハイジャックする
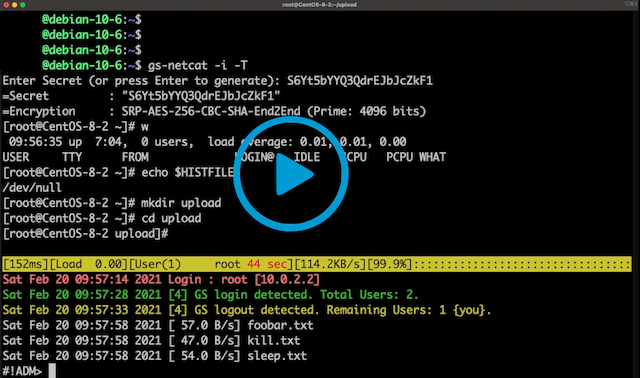
動画 3: ファイアウォールを越えてファイルを高速転送する
機能:
IP アドレスやポート番号という考えを捨ててください。代わりに、2つのプログラムが同じ秘密を知っていれば(互いの IP アドレスやポート番号ではなく)、互いに通信できると考えるようにしてください。Global Socket ライブラリはこれを実現します。ローカルで一時的なセッション鍵と ID を導出し、ローカルの IP アドレスや地理的な位置に関係なく、Global Socket Relay Network(GSRN)を介して2つのプログラムを接続します。接続が確立されると、ライブラリは安全な TLS 接続(End-2-End)をネゴシエートします。秘密があなたのワークステーションから外に出ることはありません。GSRN が見るのは暗号化されたトラフィックのみです。
GSRN は無料のクラウドサービスであり、誰でも無料で利用できます。
Global Socket Toolkitには一連のツールが付属しています:
gs-netcat -s MySecret -i)、統合ファイル転送、Socks4/4a/5プロキシの起動、TCP接続の転送、または誰かに一時的なシェルアクセスを提供します。gs-sftp -s MySecret)gs-mount -s MySecret ~/mnt/warez)blitz -s MySecret /usr/share/*)| Static | AMD64、ARM64、MIPS向けの事前コンパイル済み静的バイナリ... |
| Source | gsocket-1.4.41.tar.gz(Linux、MacOS、FreeBSD、OpenBSD、Solaris) |
| .deb | x86_64、aarch64、...その他のアーキテクチャ |
| Windows | gs-netcatのみ、またはdockerやcygwinを使用 |
| Man Page | gsocket(1)、gs-netcat(1)、gs-mount(1)、gs-sftp(1)、blitz(1) |
| Docker | docker run --rm -it hackerschoice/gsocket |
| Docker | docker run --rm -it hackerschoice/gsocket-tor # TOR経由のgs |
例
| All | examples |
| OpenSSH via GSRN | examples/sshd |
| WireGuard via GSRN | examples/wireguard |
| Root-Shell via GSRN | examples/systemd-root-shell |
| IRCD via GSRN | examples/port-forward |
主要なすべてのオペレーティングシステムについては、インストール手順に従ってください。
使用方法:
$ gs-netcat -l -i   # Workstation A
$ gs-netcat -i      # Workstation B
関連項目: gs-netcat(1)
$ gs-netcat -l -d 127.0.0.1 -p 22  # Workstation A
$ gs-netcat -p 2222                # Workstation B
# A connection on B's port 2222 will end up on A's port 22
$ nc -vn 127.0.0.1 2222
$ gsocket /usr/sbin/sshd     # Workstation A
$ gsocket ssh root@gsocket   # Workstation B
関連項目: gsocket(1)
$ blitz -l                         # Workstation A
$ blitz /usr/share/*  /etc/*       # Workstation B
関連項目: blitz(1)
$ gs-sftp -l                  # Workstation A
$ gs-sftp                     # Workstation B
関連項目: gs-sftp(1)
$ gs-mount -l                # Workstation A
$ gs-mount ~/mnt             # Workstation B
関連項目: gs-mount(1)
$ gs-netcat -l -r >warez.tar.gz    # Workstation A
$ gs-netcat <warez.tar.gz          # Workstation B
$ gsocket openvpn --dev tun1 --proto tcp-server --ifconfig 10.9.8.1 10.9.8.2                   # Workstation A
$ gsocket openvpn --dev tun1 --proto tcp-client --ifconfig 10.9.8.2 10.9.8.1 --remote gsocket  # Workstation B
関連項目: gsocket(1)
$ gs-netcat -l -e "echo hello world; id; exit"   # Workstation A
$ gs-netcat                                      # Workstation B