Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/gr33nm0nk2802/mailmeta
OSINT (オープンソースインテリジェンス)フィッシングツールフォレンジックデジタルフォレンジックメールセキュリティ
GitHubgr33nm0nk2802/mailmeta

mailMeta

スプーフィングされたメールの調査を支援するための、メールヘッダーに基づくフォレンジックツールです。

リポジトリを見る
17527415年前Kitploit レビュー済み
共有

                  ロゴ
                   Stars Category License: MIT Pull Requests Py Version Demo Youtube
        メールヘッダーの分析を容易にし、攻撃者の迅速な発見を支援するフォレンジックツールです。

目次

  • mailMetaについて
  • インストール
  • 使い方
    • Linux
    • Windows
  • デモ
  • 貢献
  • インスピレーション
  • FAQ
  • ライセンス

mailMetaについて

  • mailMetaとは?

mailMeta はPythonベースのフォレンジックツールで、メールファイルのヘッダーを読み取り、重要な情報を抽出してメールが正当かどうかを識別します。

  • mailMetaを使用する利点は?

メールハッキングや巧妙なメール犯罪について聞いたことがありますか?偽装されたメールが被害者に送信され、被害者は実際には偽のメールアドレスに基づいてこのメールを信頼してしまいます。これらのメールには悪意のあるリンクが含まれており、情報を抽出したり、デバイスにマルウェアやバックドアをインストールしたりするために使用される可能性があります。そこで、このmailMetaがあなたを救うために登場します。

ここでは、メールをファイルからダウンロードし、それをmailMeta実行ファイルに渡す方法を説明します。その後、ヘッダーを解析し、メールが本物かどうかを知らせます。メールに疑念がある場合は、ここで一度確認してください。ほとんどのシナリオであなたを守ることができます。アイデアやアップデートがある方は、Issueを開くかプルリクエストを作成してください。

  • mailMetaが明らかにする情報は? mailMetaは以下のヘッダーを解析します。

    • Message-ID
    • SPFレコード
    • DKIMレコード
    • DMARCレコード
    • 上記ヘッダーに基づく偽装メールの検出
    • 送信者のIPアドレス
    • メール送信に使用されたサービスプロバイダー
    • Content-Type
    • 日時
    • 件名
  • これらのパラメータを確認することが重要な理由は?

    • ONGCのフィッシングメール事件 他にも多くの事例がオンラインで見つかります。

インストール

mailMetaを使用するには2つの方法があります。GitHubリポジトリをダウンロードしてコマンドラインからmeta.pyを実行する方法です。その場合、Python3など必要な依存関係が全てインストールされていることを確認してください。また、スタンドアロンのバイナリを実行することもできます。これは技術的な知識がほとんどない方向けです。


1. リポジトリをクローンする
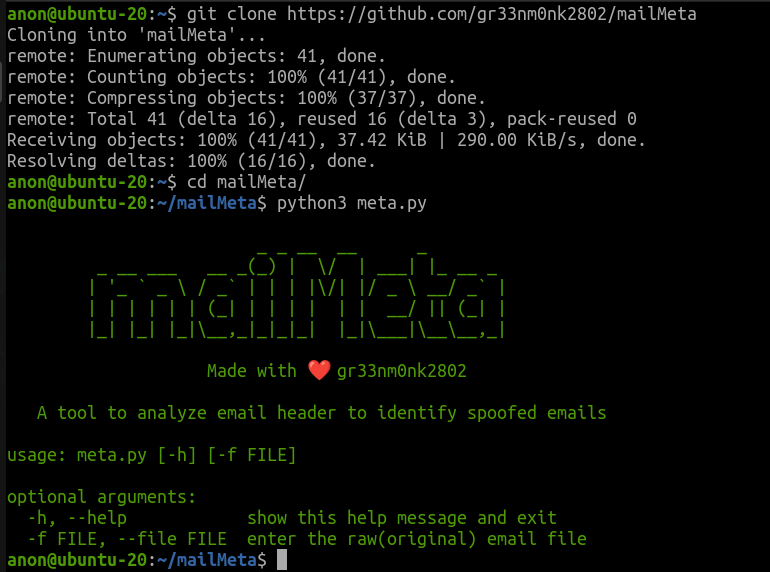
  git clone https://github.com/gr33nm0nk2802/mailMeta
  1. meta.pyファイルから実行する
  cd mailMeta
  python3 meta.py

git-clone

また、リリースページから直接実行ファイルをダウンロードして使用することもできます。

使い方


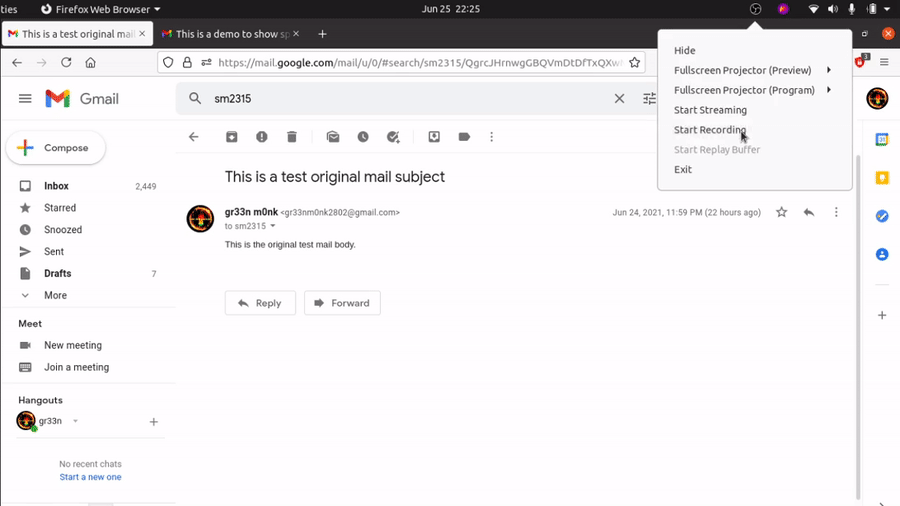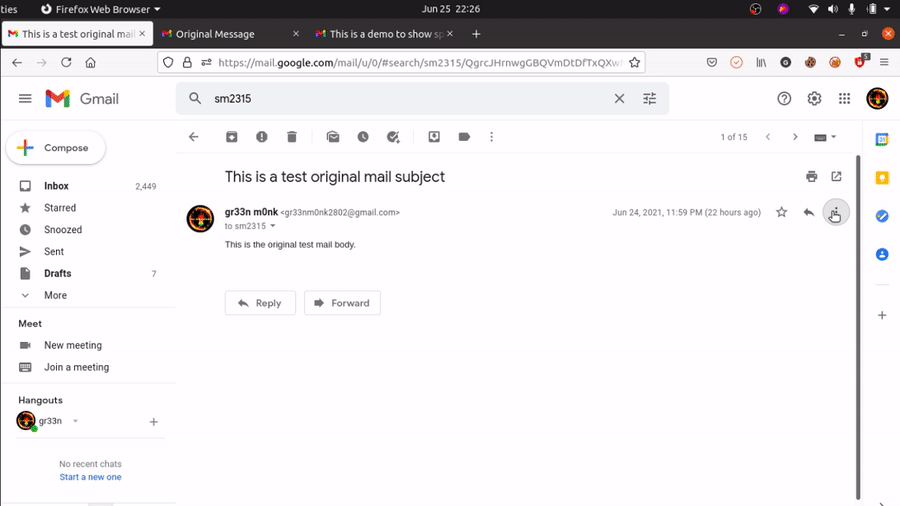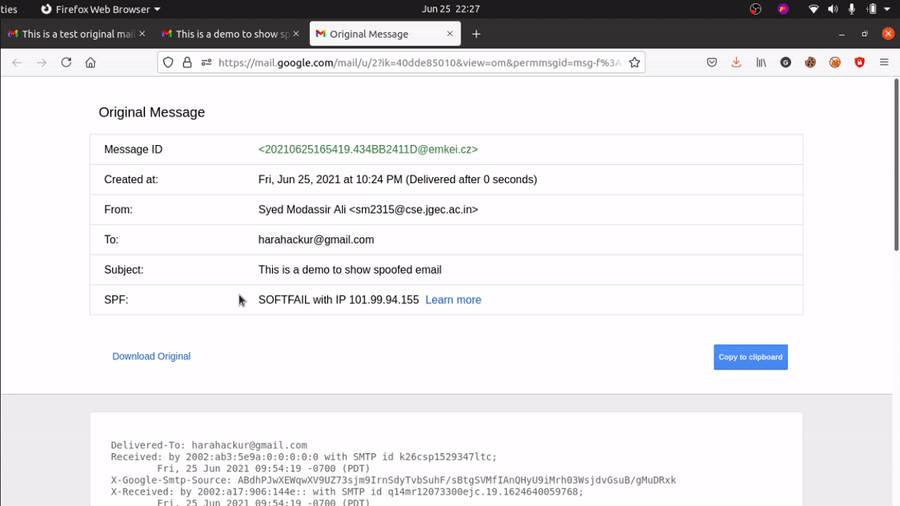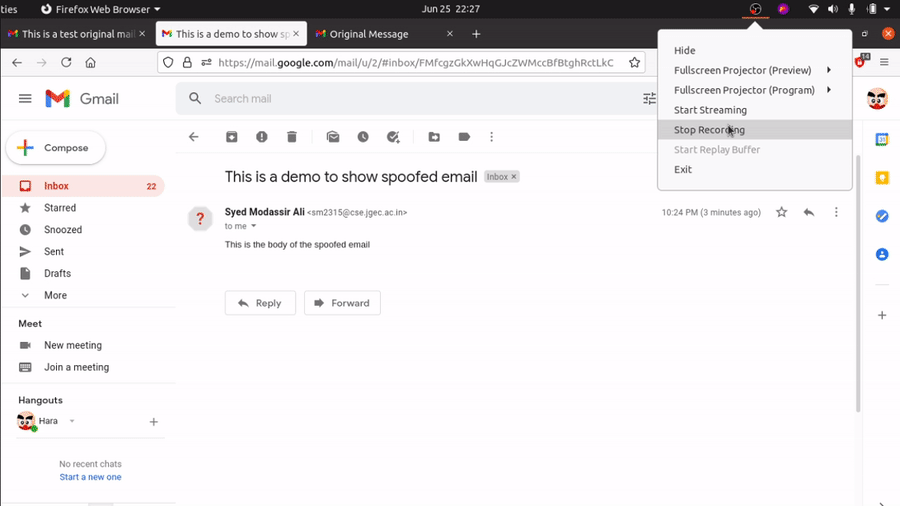
WindowsでもLinuxでも、まずメールのメタデータをオリジナルを表示 / 生のメールを表示 / オリジナルをダウンロードオプションを使ってダウンロードします。

次に、emlファイルを実行ファイルに渡します。

これはメールのダウンロード方法のデモです。似たようなオプションが見つかるはずです。
mail-download

Linux

  1. クローンしたリポジトリからmeta.pyを使用します(Pythonが必要です)。
python3 meta.py -f message.eml

metapy-linux

または

  1. Linux用のmeta実行ファイルをダウンロードし、実行権限を付与します。その後、事前コンパイルされたバイナリにemlファイルを指定します(依存関係は不要)。
wget https://github.com/gr33nm0nk2802/mailMeta/releases/download/1.0.0/meta
chmod +x meta
meta -f message.eml

meta-linux

Windows

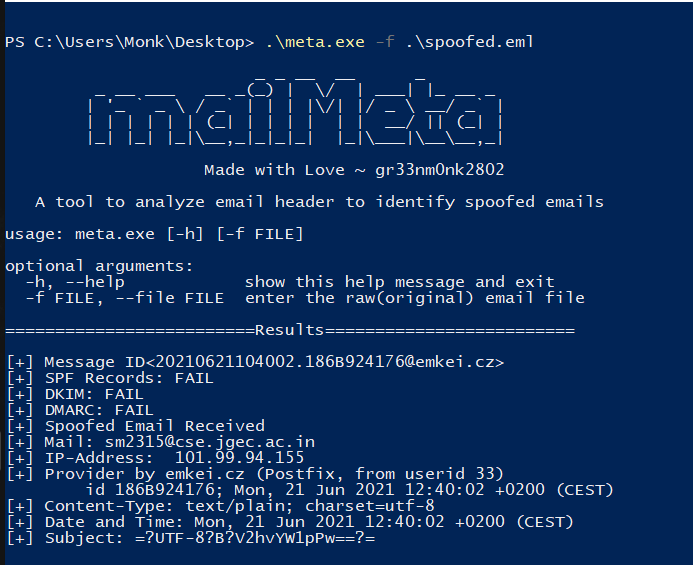
  1. リリースページからダウンロードした事前コンパイル済みバイナリを実行します(依存関係は不要)。
meta.exe -f .\message.eml

win-meta-exe


または

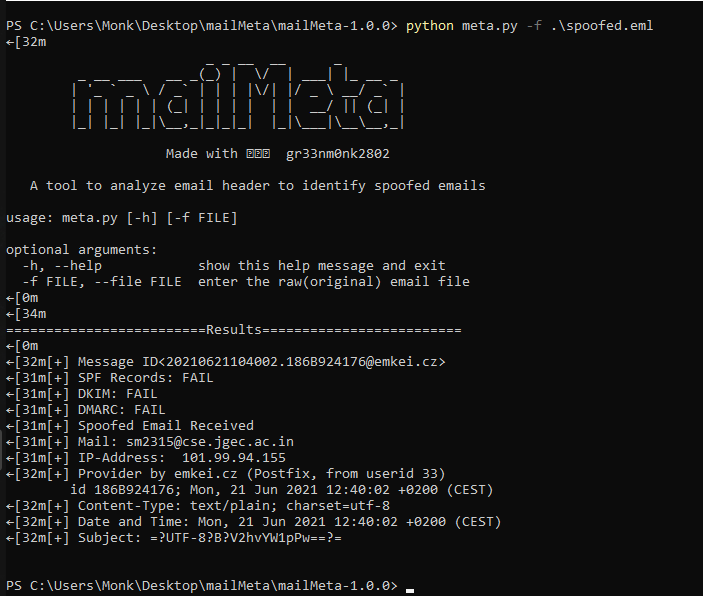
  1. クローンしたリポジトリから実行します(Pythonが必要)。
python3 meta.py -f message.eml

win-meta-py

デモ

これはすべての手順を説明するサンプルデモです。最初にLinuxでの実行手順、次にWindowsでの実行手順を示しています(行き詰まった場合に備えて)。

demo-gif

貢献

このプロジェクトへの貢献やプルリクエストを大いに歓迎します。

インスピレーション

このプロジェクトは、GPCSSIP 2021の一環として、Rakshit Tandon氏の指導のもと、偽装メールの検出と追跡を支援するために作成されました。

FAQ

このツールの精度はどのくらいですか? このツールは、ダウンロードされたメールの生データを読み取るだけです。

ライセンス

このプロジェクトはMITライセンスの下でライセンスされています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    355
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    315
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    285

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →