
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-47423-dompurify-xss-detector — Goベースのスキャナで、DOMPurifyサニタイザーのバイパス(CVE-2026-47423)を、minifiedなプロダクションJavaScriptバンドルに対するロジックフィンガープリンティングによって検出し、未パッチのallowed-tagレイアウトを識別します。 | Kitploit
ツール/GitHubGitHub/galaxy-sc/cve-2026-47423-dompurify-xss-detector
静的分析脆弱性スキャナーエクスプロイトウェブセキュリティペネトレーションテスト
GitHubgalaxy-sc/cve-2026-47423-dompurify-xss-detector

CVE-2026-47423-dompurify-xss-detector

Goベースのスキャナで、DOMPurifyサニタイザーのバイパス(CVE-2026-47423)を、minifiedなプロダクションJavaScriptバンドルに対するロジックフィンガープリンティングによって検出し、未パッチのallowed-tagレイアウトを識別します。

リポジトリを見る
385ヶ月前未レビュー
共有

DOMPurify < 3.4.5 サニタイザーバイパス検出ツール (Go)

Goで書かれた軽量・高性能スキャナです。<selectedcontent> 再クローンロジックの欠陥を利用した完全なサニタイザーバイパスが可能なDOMPurifyのプロダクション導入を検出します。

ソースコードのコメントやバージョン変数といった簡単に除去できる情報に頼る代わりに、このツールは難読化・圧縮されたプロダクションJavaScriptバンドルに対してロジックフィンガープリンティングを実行し、未修正の許可タグレイアウトを識別します。

脆弱性の概要

DOMPurifyバージョン3.4.4以前では、<selectedcontent> 要素がデフォルトで許可されていました。これにより、Chromium/WebKitブラウザがDOMPurifyのサニタイズ処理を実行した後に<selectedcontent>サブツリーを更新・再クローンするというロジックの欠陥が引き起こされます。ペイロードがライブDOMに注入されると、絶対的なXSSバイパスが発生します。
特徴

  • フレームワーク非依存(React、Vue、Angular、またはVanilla JSのバンドル構造に対応)
  • ルートパスからの動的JSアセット解析を自動実行
  • コンパイルされたプロダクションコードに対する大文字小文字を区別しない静的解析

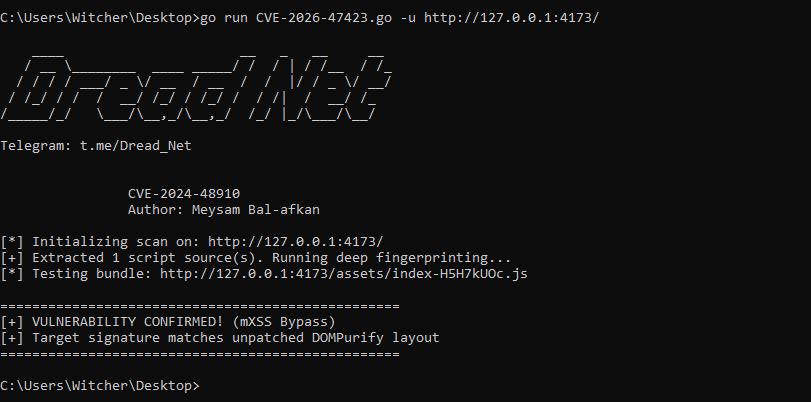
概念実証

エクスプロイト出力スクリーンショット

使用方法

# リポジトリをクローン
git clone https://github.com/Galaxy-sc/CVE-2026-47423-dompurify-xss-detector.git
cd CVE-2026-47423-dompurify-xss-detector

# パラメータを使ってターゲットに対して実行
go run CVE-2026-47423.go -u https://example.com

修復方法

パッケージマネージャを使用して dompurify をバージョン 3.4.5 以上にアップデートしてください:

npm install [email protected]

即時のアップグレードが難しい場合は、設定でタグを手動でブロックします:

DOMPurify.sanitize(userInput, { FORBID_TAGS: ['selectedcontent'] });

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





