Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
PoC-CVE-2025-25200 — ReDoS が正規表現のバックトラッキングを悪用し、Node.js アプリケーションで過剰な CPU 消費とサービス拒否 (DoS) を引き起こします。 | Kitploit
ツール/GitHubGitHub/dwictor0/poc-cve-2025-25200
静的分析脆弱性分析エクスプロイトウェブセキュリティ
GitHubdwictor0/poc-cve-2025-25200

PoC-CVE-2025-25200

ReDoS が正規表現のバックトラッキングを悪用し、Node.js アプリケーションで過剰な CPU 消費とサービス拒否 (DoS) を引き起こします。

リポジトリを見る
288ヶ月前未レビュー
共有

CVE-2025-25200

コンテキスト

  • 脆弱性: CVE-2025-25200

  • タイプ: Regular Expression Denial of Service (ReDoS)

  • コンポーネント: Kao >= 2.0.0, < 2.15.4 , >= 3.0.0-alpha.0, < 3.0.0-alpha.3 , >= 1.0.0, < 1.7.1, < 0.21.2

  • 説明: この脆弱性は、二次時間計算量 O(n²)、またはより深刻なシナリオでは指数時間計算量 O(2ⁿ) を示します。つまり、入力の処理に必要な時間がそのサイズ(バックトラッキング)に応じて増加します。問題の原因は、バックトラッキングと呼ばれる正規表現エンジンのメカニズムにあります。入力(トークン)が一致しない場合、エンジンは単純に前の位置に戻り、代替パスを選択できるようにします。
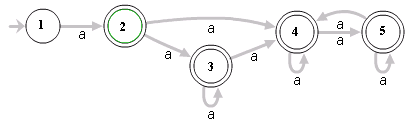
NFA

影響と深刻度

  • 影響タイプ: Denial of Service (DoS)
  • 攻撃ベクトル: ネットワーク
  • スコア: 9.2 (High)

可能な緩和策

  • ペイロード長の検証。
  • WAFルールを使用して、ReDoSを引き起こす可能性のあるパターンを含むヘッダーをサニタイズまたは拒否する。
  • リクエストのタイムアウト制限を実装し、長時間のリクエストがイベントループを無期限にブロックするのを防ぐ。

責任ある開示

この脆弱性は、責任ある開示の慣行に従って処理されました。

PoC Test Node.js Koa CVE-2025-25200

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







