
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/dodge-mptc/cve-2023-35793-csrf-on-web-ssh
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテストArchived
GitHubdodge-mptc/cve-2023-35793-csrf-on-web-ssh

CVE-2023-35793-CSRF-On-Web-SSH

リポジトリにはCVE-2023-35793の説明が含まれています

リポジトリを見る
6223年前未レビュー
共有

CVE-2023-35793 - Web SSH における CSRF

このリポジトリには、Dodge Industrial Team が Dodge OPTIFY プラットフォーム向けに発見した CVE-2023-35793 の説明が含まれています。


CVE ID: CVE-2023-35793
ベンダー: Cassia Networks
製品: Access Controller
バージョン: Cassia-AC-2.1.1.2303271039


脆弱性: クロスサイトリクエストフォージェリ (CSRF)
影響を受けるもの: Web SSH, ゲートウェイ
説明: WebSSH 機能は CSRF によって初期化される可能性があります。
ステータス: ベンダー確認済み、修正済み
修正バージョン: Cassia-AC-2.1.1.2308181707


詳細

Cassia は billchurch による WebSSH2 を使用して、AC からゲートウェイへの SSH セッションを開始します。WebSSH2 は、ssh2、socket.io、xterm.js、express を使用する Web SSH クライアントです。これは、HTML5 ベースの Web ターミナルエミュレータおよび SSH クライアントの最小限の例です。ホスト上のクライアントとして SSH2 を使用して、Websocket/Socket.io 接続を SSH2 サーバーにプロキシします。

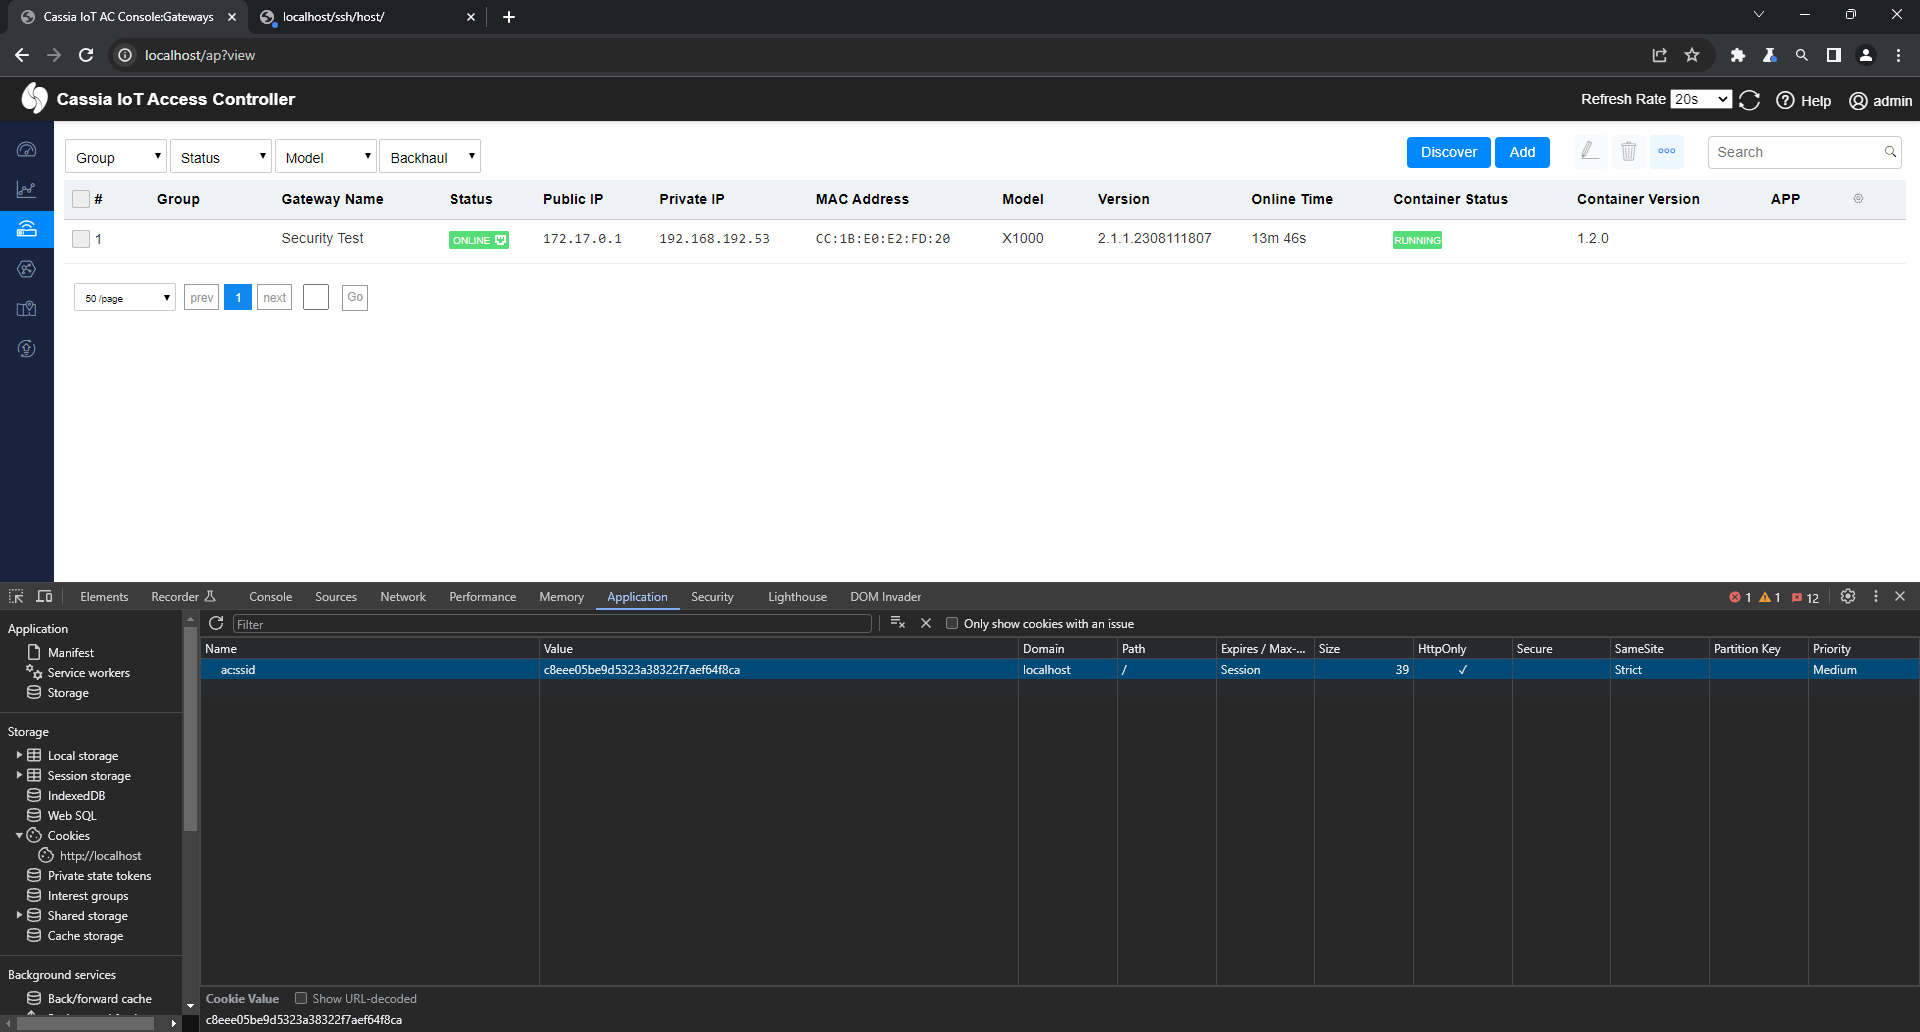
ユーザーが AC にログインすると、ac:ssid クッキーが Same Site Strict クッキーとともに使用されます。
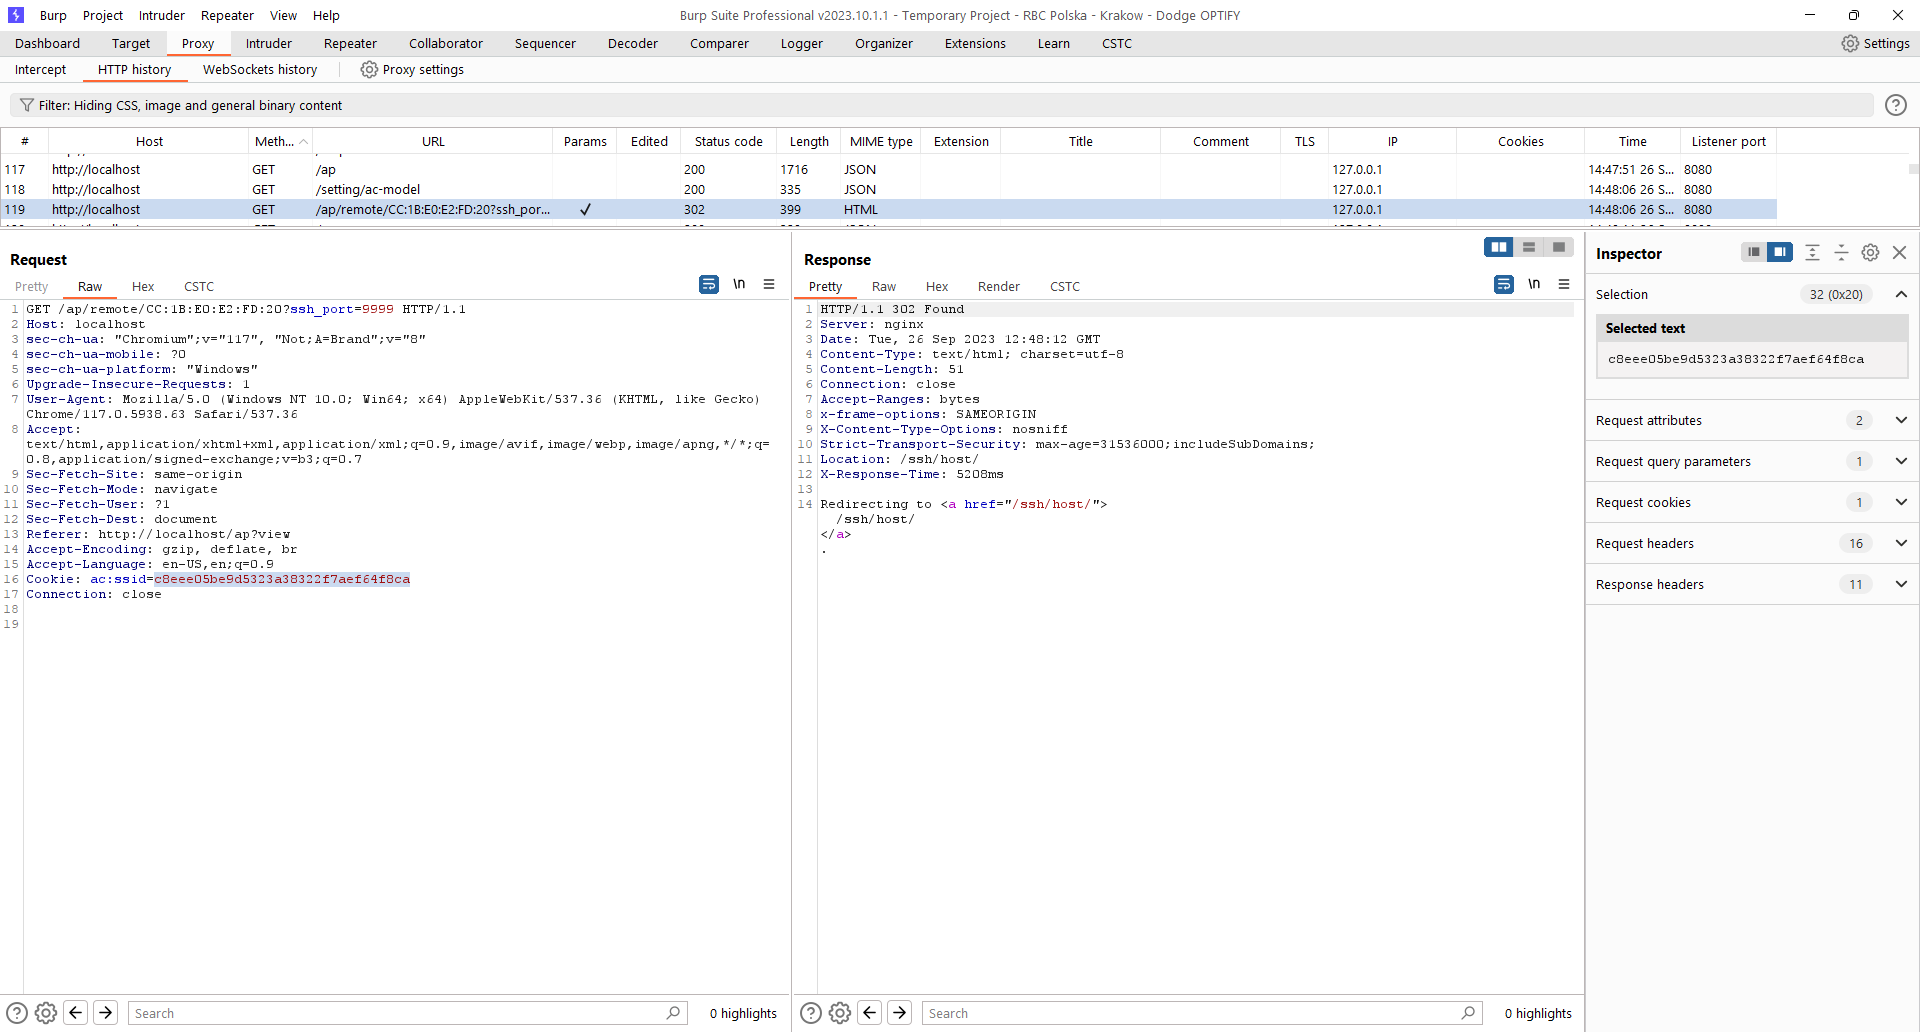
ゲートウェイとの SSH Web セッションを開始するには、ユーザーは CSRF トークンを使用せずに、MAC アドレスとポート番号 (リバース SSH) を含む GET リクエストを送信します。

http://<ac-ip>/ap/remote/<mac-addr>?ssh_port=9999
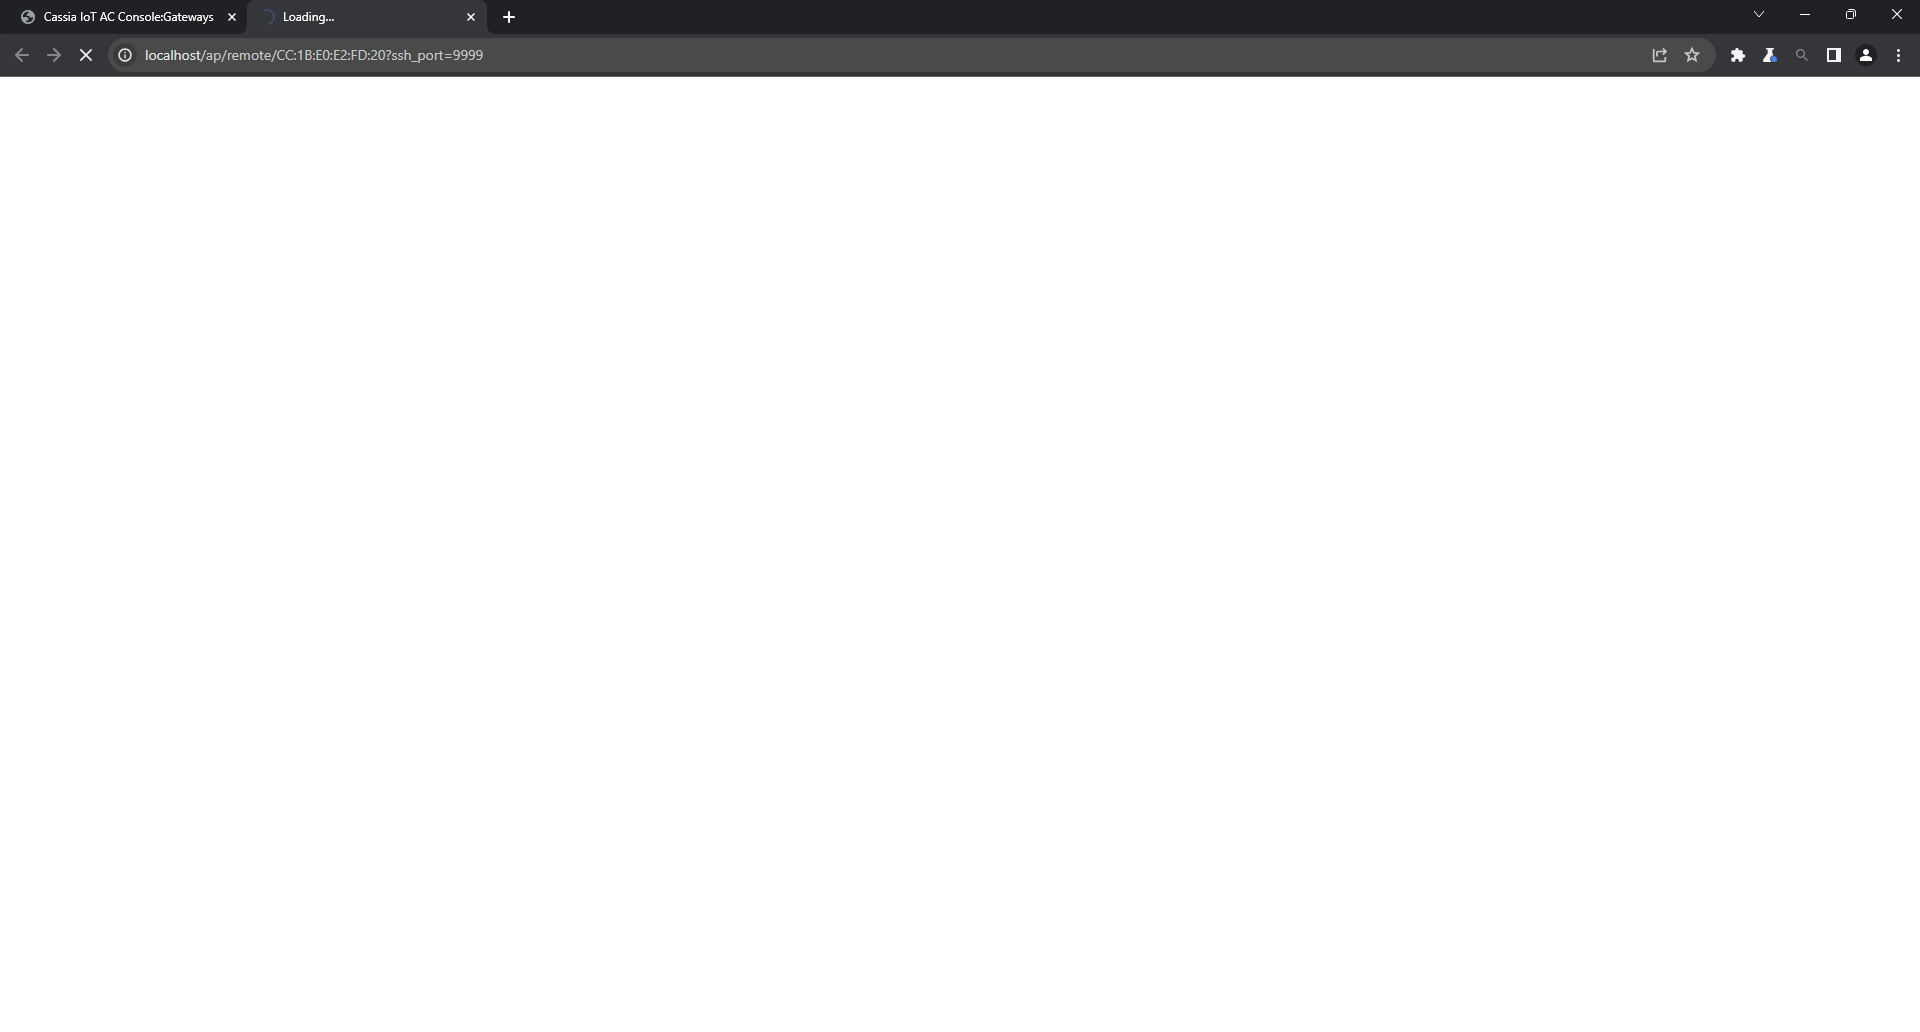
攻撃者はユーザーにリンクアドレスを送信して騙す可能性があります。これにより、ユーザーによる SSH セッションの確立がトリガーされます (さらに、ユーザーは読み取り専用にできることが明らかになります)。


悪用

攻撃者は、すでに認証されているユーザーを騙して、Teams チャットやメールで提供されたリンクをクリックさせ、指定されたデバイスへの接続を確立させる可能性があります。

  1. 管理者ユーザーが AC で何らかのアクティビティを行っています:

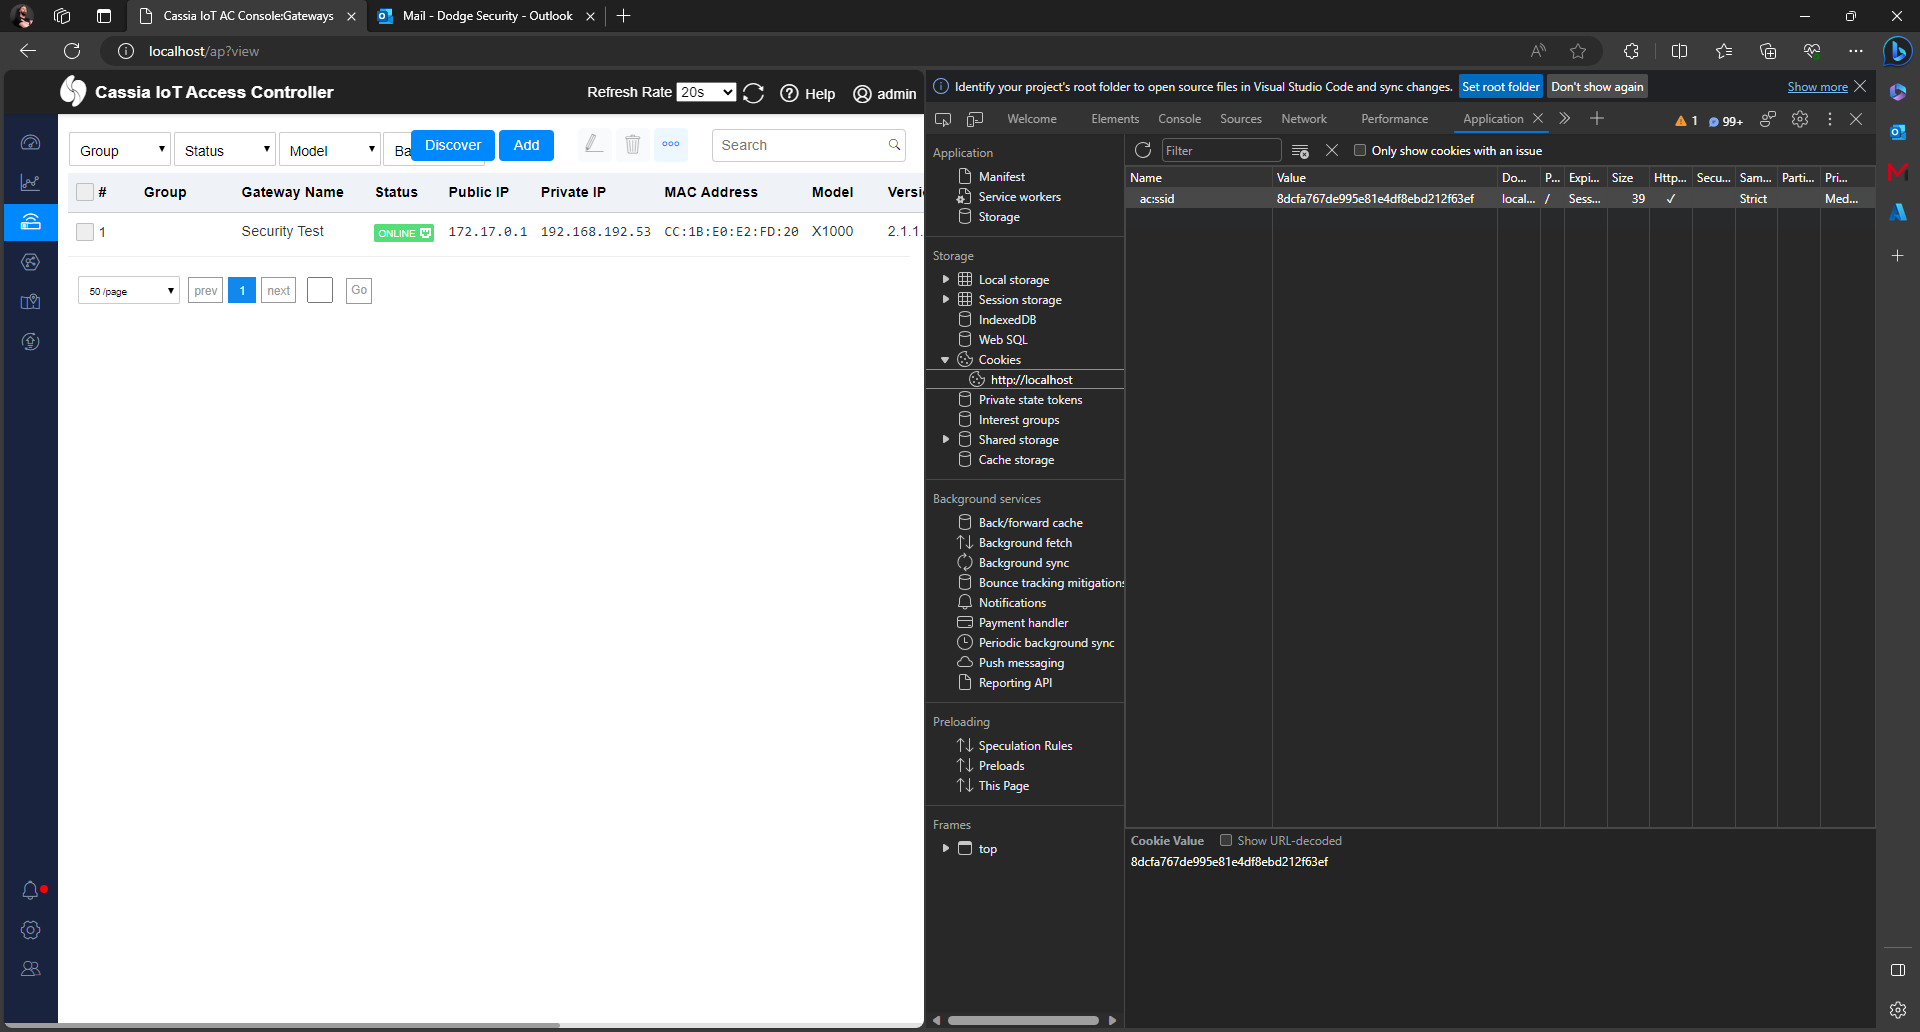
  2. 攻撃者は管理者のメールアドレスを知っており、URL を埋め込んだ SE プロファイルメッセージを送信します (または ITSM チケットに投稿します)。管理者がリンクをクリックすると、ブラウザがセッションを開始します (セッションは永続的であり、ユーザーがブラウザを閉じてもセッションは既に実行されていることに注意):
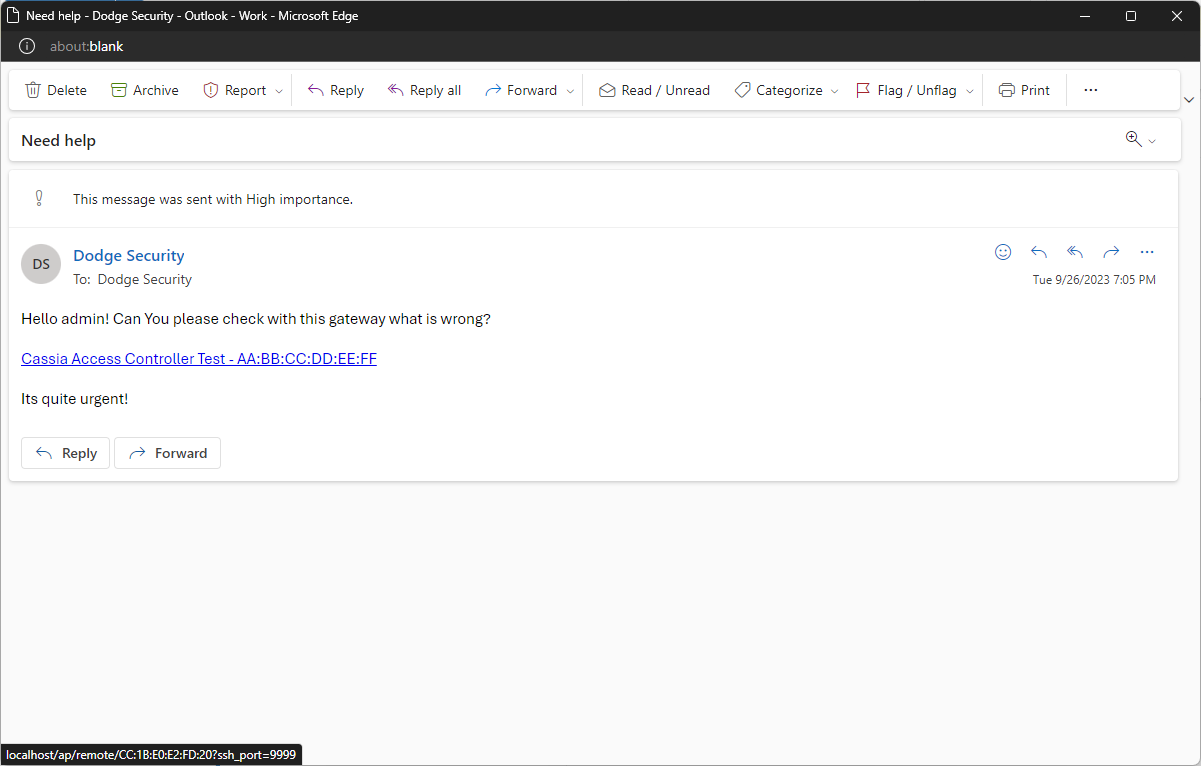
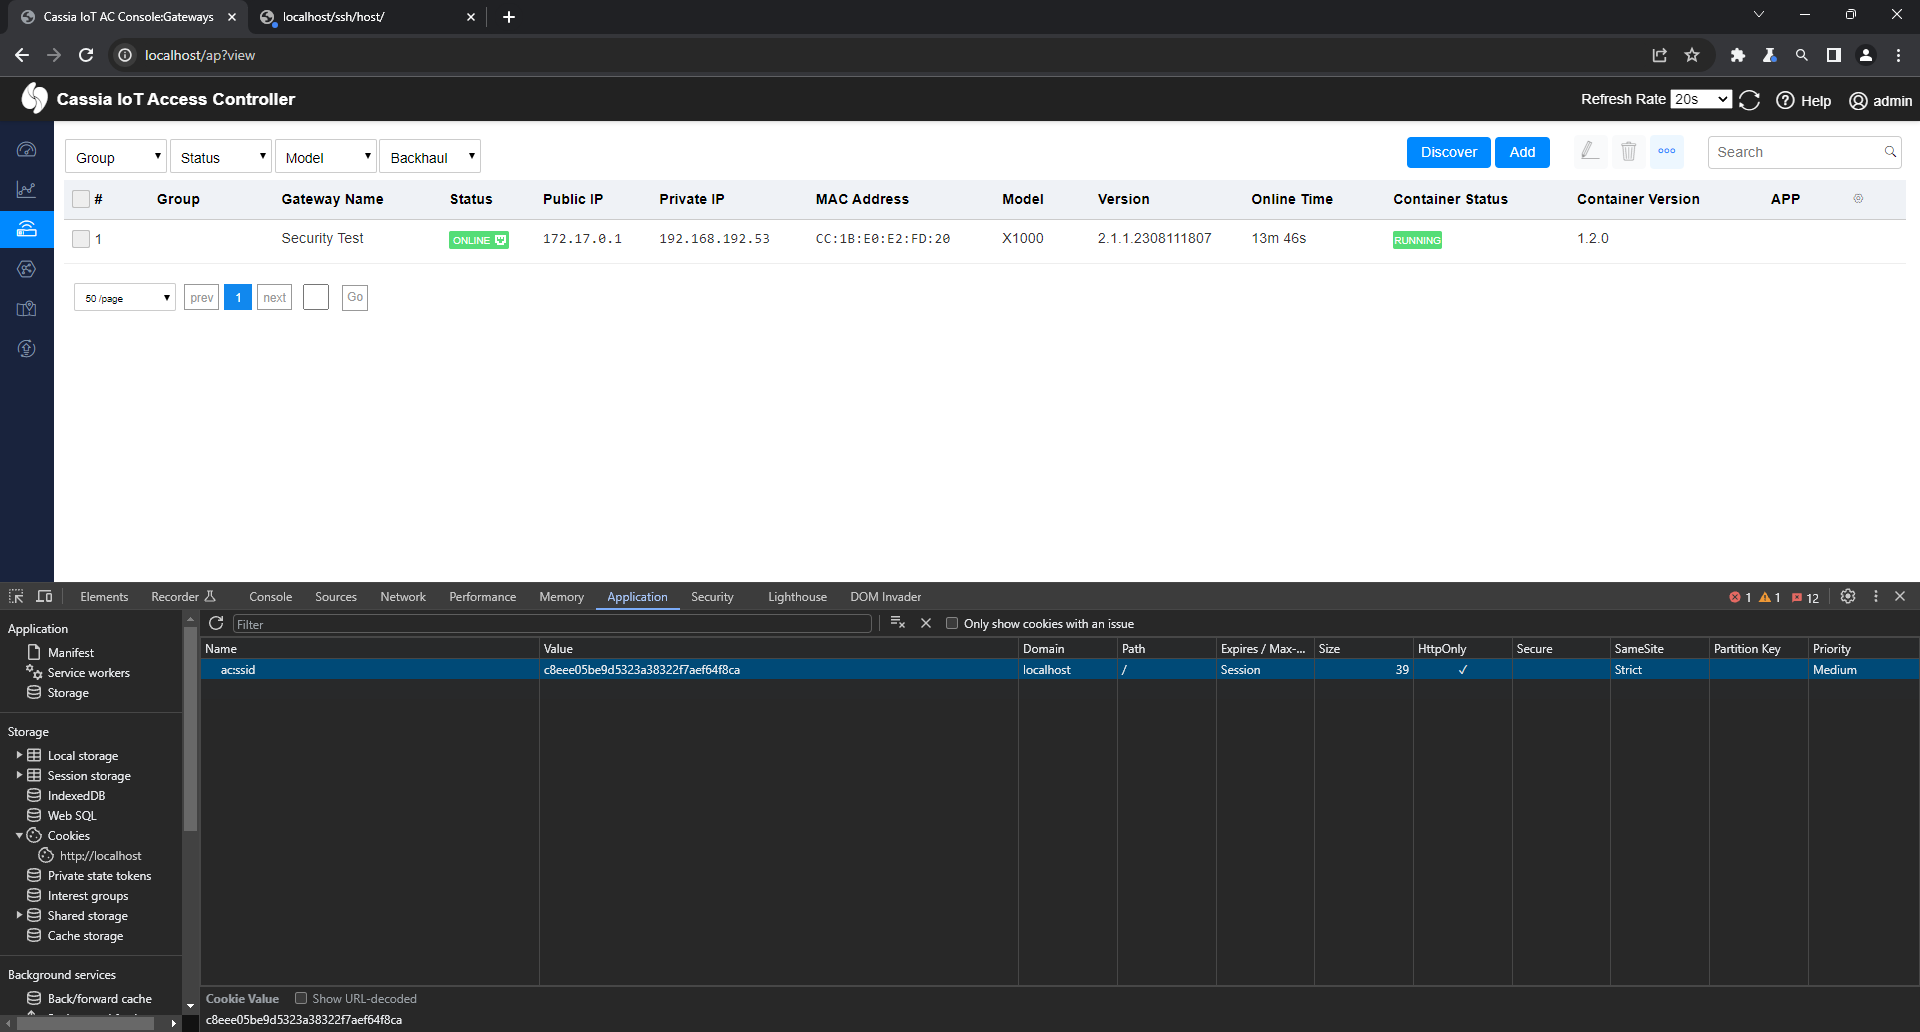
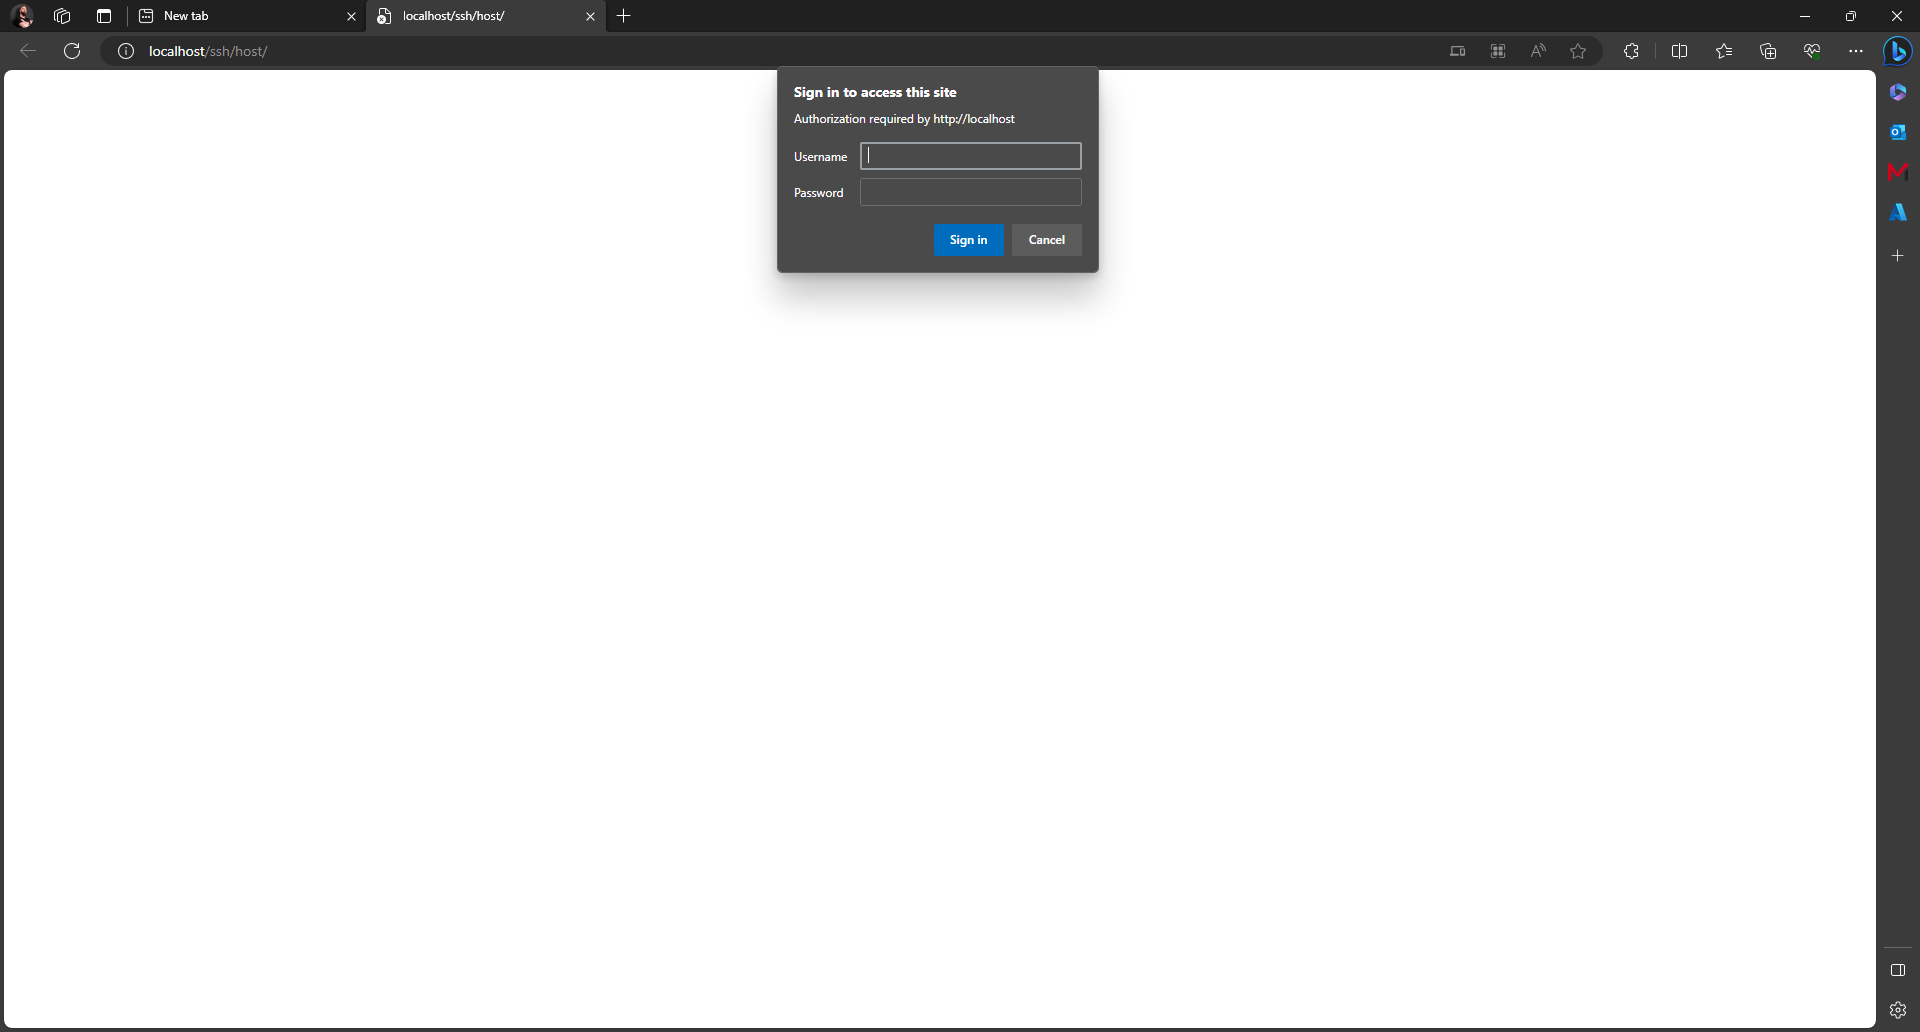
  3. CSRF トークンやその他の保護が使用されていないため、セッションが開始されます! _AC は、提供された MAC アドレスを使用してゲートウェイにリクエストを送信し、AC へのリバース SSH を確立します。攻撃者はローカルポート転送 (ソリューションで使用) を利用して、リモートで SSH アクセスをブルートフォース攻撃する可能性があります (デフォルトのパスワードが使用されている場合、簡単に行える可能性があります)。
修復

可能な限り最新のバージョンにパッチを適用してください。入手先: Cassia Networks

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    405
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    355
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    338

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード